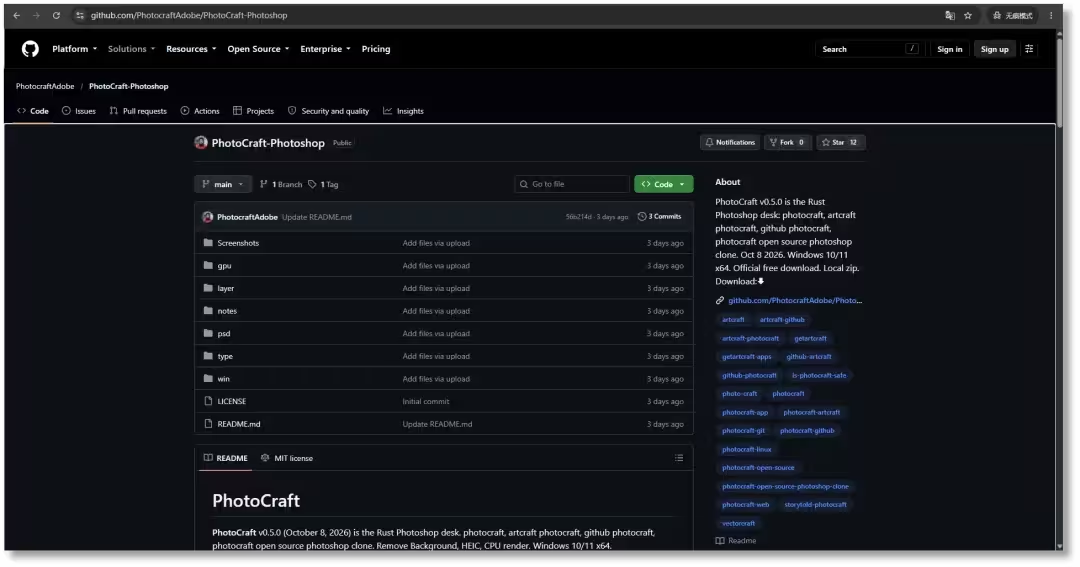
火绒安全实验室发现,攻击者假冒开源AI图像编辑项目PhotoCraft,在GitHub发布名称高度相似的仓库,分发携带恶意程序的Windows安装包。该程序会绕过Windows Defender,窃取Steam账号和数字钱包数据,伪造钱包界面骗取密码和恢复词,替换剪贴板中的收款地址,并后台挖矿或将电脑变为代理服务器。官方项目地址为storytold/photocraft,下载前应仔细甄别仓库地址、代码和Issue页面。
金眼狗(奇安信内部编号APT-Q-27)是一个黑客团伙,针对东南亚博彩和海外华人群体。最近发现了伪装为快连VPN的恶意安装包,其中植入了定制版gh0st远控。详细分析了攻击流程和恶意代码特征。
奇安信威胁情报中心发现多款二次打包的恶意安装包样本,携带木马后门,伪造常用工具软件界面诱使用户下载。这些样本与之前发现的被恶意重新打包的“企业微信”样本相似,判断为同一黑产组织。恶意安装包会释放恶意文件并加载BigWolf RAT,窃取浏览器记录、聊天软件记录和按键记录等。攻击者使用PE加载器作为木马母体,以反静态分析和规避杀毒软件检测。报告重点分析了仿冒“向日葵远控”、“钉钉”、“WPS”的恶意安装包样本。用户应加强网络安全意识,避免下载使用不明来源的软件。
完成下面两步后,将自动完成登录并继续当前操作。