Databricks研究扫描npm恶意包,发现3.8%捆绑二进制文件,此类包比纯源码包更难被LLM识别,失败率为14.4%对6.2%。测试九个模型发现四种系统性失败模式:合理化、忽视、含糊和虚构。引入能力配置文件注入领域知识后,检测失败率从50%降至4%,消除所有误判为良性的结果,使廉价模型达到昂贵模型的检测精度。
微软宣布自2026年11月起,Outlook网页版和新版客户端将默认拦截企业用户邮件中的MSIX和MSIXBundle附件,以防攻击者利用该格式传播恶意安装包。该格式常用于现代应用打包分发,易被仿冒成Zoom等软件进行钓鱼。企业邮件传包场景少见,IT管理员可为特殊邮箱设置例外。
比特梵德披露“Midnight Mimosa”恶意活动:廉价安卓设备出厂固件预装恶意软件,开机即激活。该软件伪装成系统组件,可静默安装应用、关闭Play商店并安装广告载荷,还将设备变为住宅代理中继节点。涉及多品牌白牌机,部分固件证书指向深圳泽迪科技,植入环节不明。
多国安全机构警告,朝鲜黑客伪装成招聘方,通过虚假面试和编程测试传播恶意软件,影响100多个国家和地区,感染超3万台设备,从7000多个加密钱包窃取逾千万美元。恶意代码藏于仓库或VSCode项目中,可窃取密码、剪贴板、钱包数据并渗透企业内网,开发者应避免加载外部仓库。
Rust官方警告,攻击者正针对Rust社区成员及热门crate所有者发起钓鱼活动,通过虚假工作或项目视频通话诱导安装恶意软件或执行命令,并伪造LinkedIn等公司资料。建议对陌生联系保持警惕,使用可信平台并自行发起通话,检查账户是否启用MFA及异常登录。如有疑虑可联系help@crates.io或security@rust-lang.org。
面对数量庞大、变种繁多的现代恶意软件,传统特征码扫描已难以应对。杀毒软件转向机器学习,通过分析文件特征和行为判断风险;行为监控可实时拦截勒索软件,云端汇聚多设备数据快速识别新威胁,AI还能提前拦截钓鱼页面。但AI存在误报、对抗攻击和隐私问题,最佳防护是多层结合。
GitHub高级工程经理Ankit Kumar Honey介绍如何优化Dependabot依赖更新工具,通过分组更新、降低频率和优先处理安全修复,减少大量拉取请求对仓库的干扰。文章还提及针对npm和GitHub Actions的供应链攻击防护改进,以及新增的三天冷却期,让维护者有时间处理安全发现后再发布版本更新。
安全研究团队UNIT42披露谷歌浏览器密码管理器同步Passkey存在安全缺陷。攻击者需先在本地植入恶意软件,滥用设备信任机制绕过PIN、指纹或面容识别,劫持用户登录,无需管理员权限。通行密钥本身安全,但网站需严格检查UV标志,用户应保持系统更新。
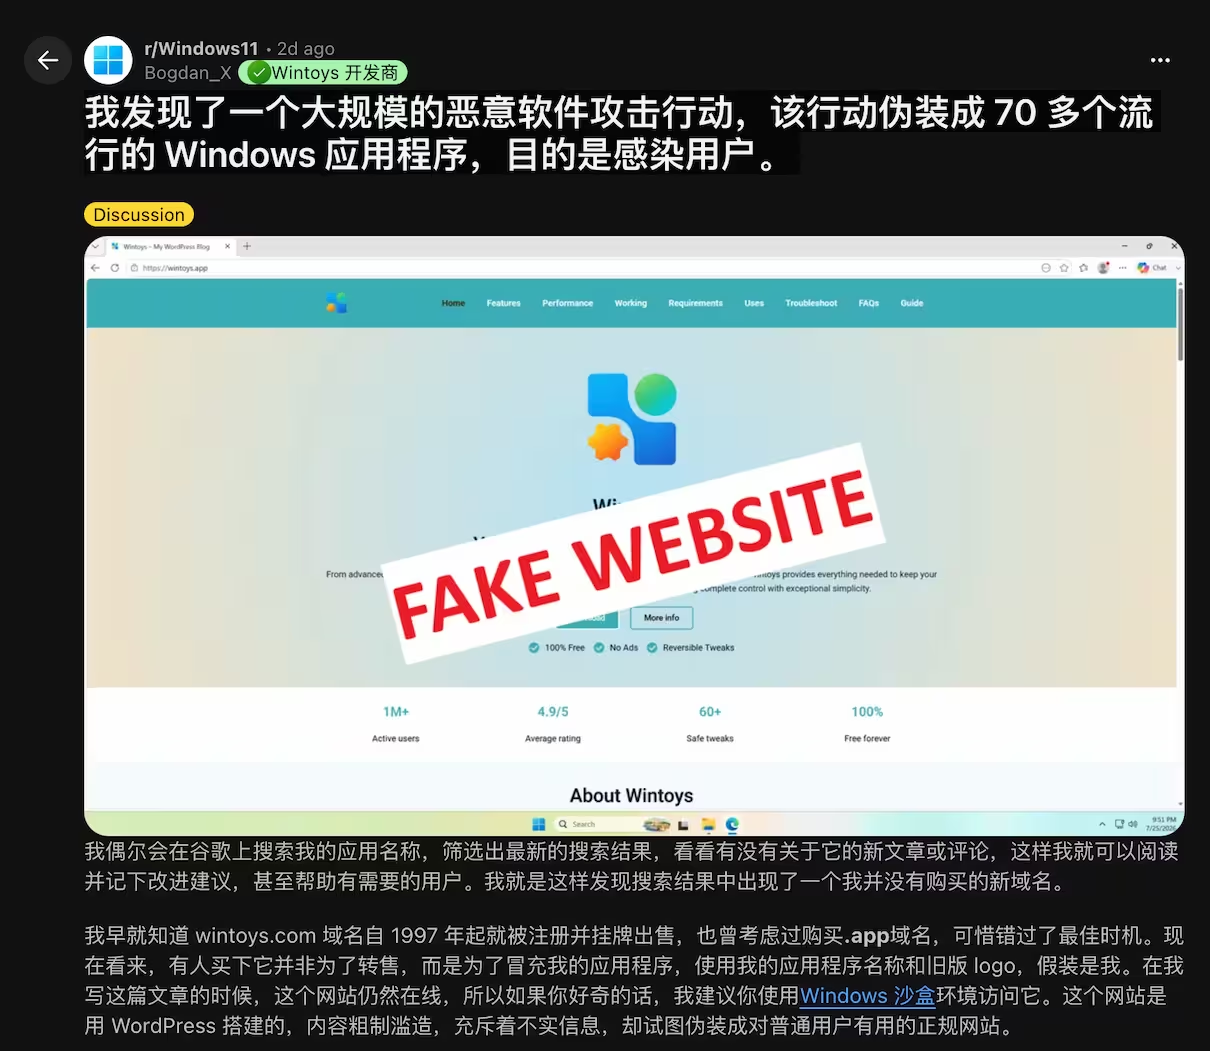
Wintoys开发者发现大规模恶意软件攻击,攻击者冒充72款热门Windows软件(如PowerToys、WinUtil等)建立假冒官网,诱导用户下载恶意软件。假冒域名均注册于Epik Inc,部分网站已下架,但多数仍活跃。开发者指出,找不到官网的用户是主要目标,此问题难以解决。
佛罗里达州男子扎亚尔·威尔金斯因涉嫌通过恶意软件感染的Steam游戏盗取超过22万美元的加密货币被捕。他与同伙在2024年至2026年间推出了八款恶意游戏,感染了约8000台设备,获取了80个加密钱包的信息。联邦调查局通过追踪其加密钱包地址锁定了威尔金斯,并于7月14日逮捕了他。
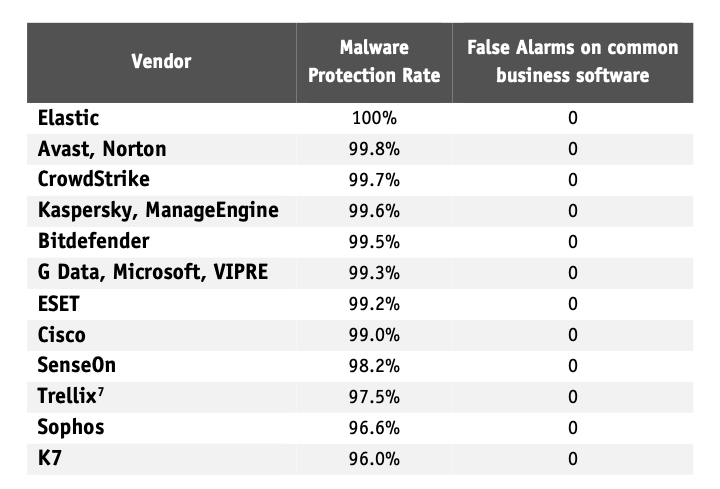
Elastic Security在2026年AV-Comparatives恶意软件保护测试中表现优异,获得100%的恶意软件保护率,并在现实世界保护测试中阻止了399个威胁,且没有产生误报。Elastic Defend是其核心解决方案,适用于各种网络环境,有效防御最新威胁。
Elastic Security在AV-Comparatives 2026年企业安全测试中表现优异,恶意软件防护率达100%,为唯一满分供应商,真实环境防护测试中拦截399/400个威胁,并列第一,且零误报,性能影响低于认证门槛。其核心组件Elastic Defend提供全面防护,兼顾准确性与性能。
最新研究显示,非法流媒体用户面临严重网络威胁,18%的人在过去一年遭遇恶意软件感染,41%用户的银行信息泄露,平均损失1680英镑。68%用户使用公司设备观看非法内容,增加公司数据风险。BeStreamWise发起活动,提高公众对盗版危害的认识,并提供网络安全建议。
OpenAI推出了GPT-5.5-Cyber强化版,旨在帮助漏洞修复。Xsolis因钓鱼攻击泄露了140万条医疗数据。GitHub上万个代码库被植入恶意软件。伦敦交通局遭黑客入侵,损失达2900万英镑。M365账号被滥用进行钓鱼攻击。FFmpeg和libssh2曝出高危漏洞,需及时修复。Squidbleed漏洞存在29年,AI助力发现。FortiBleed行动窃取大量凭证,建议加强安全措施。
Anthropic的Mythos AI数小时攻破NSA机密系统,引发美国紧急出口管制。
AV-Comparatives发布了2026年2月至5月的真实世界防护测试结果,评估了20款消费级安全产品。其中7款产品获得ADVANCED+等级,包括Avast、AVG和Bitdefender等。测试显示恶意软件通过可信平台传播,提醒用户注意安全。
本期GitHub热门项目周刊精选了10个开源项目,涵盖AI和开发工具等领域。主要项目包括:MiMo-Code(人脸识别高性能代码)、Ponytail(简化AI代理开发)、improve(优化代码质量)、RoguePlanet(检测Windows安全漏洞)、omnigent(AI代理元框架)、enableMacosAI(简化Apple智能启用)、aur-malware-check(检测恶意软件)、effective-html(自动化HTML规划)、world-of-claudecraft(重现经典Minecraft体验)、kage(支持离线浏览网站)。
本周的「FreeBuf周报」总结了网络安全领域的热点资讯,包括谷歌裁员、Anthropic新模型被越狱、微软修复206个漏洞以及AI引发的安全隐患。报告指出,AI技术加速了漏洞发现,企业需加强安全治理。同时提到新型恶意软件GoFlateLoader和Hugging Face漏洞的风险,提醒开发者注意安全防护。
微软因一起恶意软件攻击关闭了73个GitHub仓库,攻击可能导致开发者凭证被盗。专家指出,此事件反映了行业内的信任基础设施问题。微软尚未透露受影响的开发者数量,建议开发者尽快更换凭证并加强身份治理。
uv 推出两项预览安全功能:uv audit 可扫描依赖漏洞及弃用状态,速度比 pip-audit 快 4 至 10 倍;uv add、uv sync 等同步操作可检查 OSV 恶意软件通告,需设置 UV_MALWARE_CHECK=1 启用。由于恶意依赖需主动补救,故采用轻量检查而非独立命令。未来可能默认启用,并探索漏洞感知解析、精准告警及多后端支持。
完成下面两步后,将自动完成登录并继续当前操作。