Qt Core的QXmlStreamReader存在拒绝服务漏洞CVE-2026-16762,影响Qt 4.3.0至6.8.8及6.9.0至6.11.1,QtXml/QDomDocument不受影响。攻击者提供特制XML可致解析时CPU过度消耗、应用无响应,无需认证或交互,不涉及数据泄露或代码执行,CVSS 4.0评分8.7。建议限制不可信XML大小与属性数量并设解析超时,或升级至Qt 6.8.9、6.11.2、6.12.0及以上并应用补丁。
Qt SVG模块(QtSvg)存在拒绝服务漏洞CVE-2026-8168,影响Qt 4.1.0至6.8.8及6.9.0至6.11.1。应用加载元素嵌套过深的SVG文件时,解析与渲染过程递归遍历文档树且无深度限制,导致调用栈耗尽、程序崩溃,CVSS 4.0评分7.1(高危)。建议仅加载可信来源的SVG并校验内容,或升级至Qt 6.8.9、6.11.2、6.12.0及以上版本并应用相应补丁。
Next.js 发布安全更新,修复三个漏洞:use cache 函数返回类型化数组可致未认证远程代码执行(严重);SVG 图像优化 API 存在内存漏洞可致远程代码执行(严重);Server Actions 可被构造请求耗尽 CPU 导致拒绝服务(高危)。建议升级至 16.4.1 或 15.5.28。
Django发布6.1.2、6.0.9和5.2.18安全更新,修复多个漏洞:语言代码处理可致拒绝服务(低危);parse_header_parameters()存在二次时间复杂度问题(中危);空间查询接受bytes栅格值可能触发外部请求;模型表单集可被伪造POST数据越权删除或创建实例。建议尽快升级。
Qt Core 的 QXmlStreamReader::readElementText() 存在栈耗尽拒绝服务漏洞(CVE-2026-78253),影响 Qt 5.0 至 6.8.8 及 6.9.0 至 6.11.1。解析深层嵌套 XML 可导致栈溢出崩溃,CVSS 评分为 2.3。建议限制嵌套层级,并升级至 Qt 6.8.9、6.11.2 或更高版本。
Qt框架QtNetwork模块的HTTP Cache-Control响应头解析存在越界读取漏洞(CVE-2026-76151),影响Qt 6.0.0至6.8.8及6.9.0至6.11.1。恶意HTTP服务器可返回超大Cache-Control头,导致客户端QNetworkAccessManager异常终止。该漏洞仅影响客户端,不涉及32位构建,为只读越界,无信息泄露或代码执行,仅造成拒绝服务,CVSS 4.0评分4.6。建议更新至6.8.9、6.11.2或更高版本,或应用官方补丁。
Qt XML模块存在CWE-674无限制递归漏洞(CVE-2026-11573),影响Qt 6.7.0至6.8.1版本。恶意构造的深层嵌套XML或SVG文档在序列化时耗尽调用栈,导致拒绝服务崩溃,不影响数据安全。建议升级至6.8.2或6.9.0,或限制嵌套深度。
Django发布安全更新,修复多个漏洞:空间查询允许str和dict类型导致潜在远程代码执行;check_for_language()存在拒绝服务风险;GEOSGeometry处理深层嵌套对象可致崩溃;URLField未验证链接安全性。建议用户尽快升级至6.0.8或5.2.17版本。
Debian 13.5发布安全更新,修复68个内核漏洞,其中4个为严重级别,涉及流量控制、NVMe over TCP及SMC-R子系统,可能导致权限提升或拒绝服务。实际风险取决于功能启用情况,但建议用户安装全部更新并重启系统,以彻底消除隐患。
Next.js发布2026年7月安全更新,修复v16.2.11和v15.5.21中的多个漏洞,包括高严重性的服务器操作拒绝服务、中间件绕过、服务器端请求伪造,以及中危的图像优化API拒绝服务、内存消耗、端点泄露和缓存混淆等问题,建议用户及时升级。
绿盟科技CERT监测到Oracle WebLogic Server存在两个严重漏洞CVE-2025-21535和CVE-2025-21549,可能导致远程代码执行和拒绝服务。用户应尽快更新补丁,或通过限制T3协议和禁用IIOP协议进行临时防护。
发现两个中等严重性的拒绝服务漏洞,影响自托管的Next.js应用,可能导致服务器因内存耗尽崩溃,但不涉及数据泄露。受影响版本为10到15.5.10及15到15.6.0-canary.61,已发布修复版本。
Node.js中的一个bug导致使用async_hooks的应用程序在堆栈溢出时崩溃,而非抛出可捕获的错误。这影响了React、Next.js及所有使用AsyncLocalStorage的APM工具。修复已于2026年1月发布,建议用户尽快更新以确保服务可用性。
React Server Components 发现两项新漏洞:高危拒绝服务(CVE-2025-55184)和中危源代码泄露(CVE-2025-55183)。这两项漏洞不支持远程代码执行,受影响版本为19.0.0至19.2.1,建议用户尽快升级到最新版本以确保安全。
Wireshark基金会发布4.6.1版本,修复了BPv7和Kafka解析器中的多个安全漏洞,防止拒绝服务攻击,并改进了稳定性和功能,建议用户尽快升级。
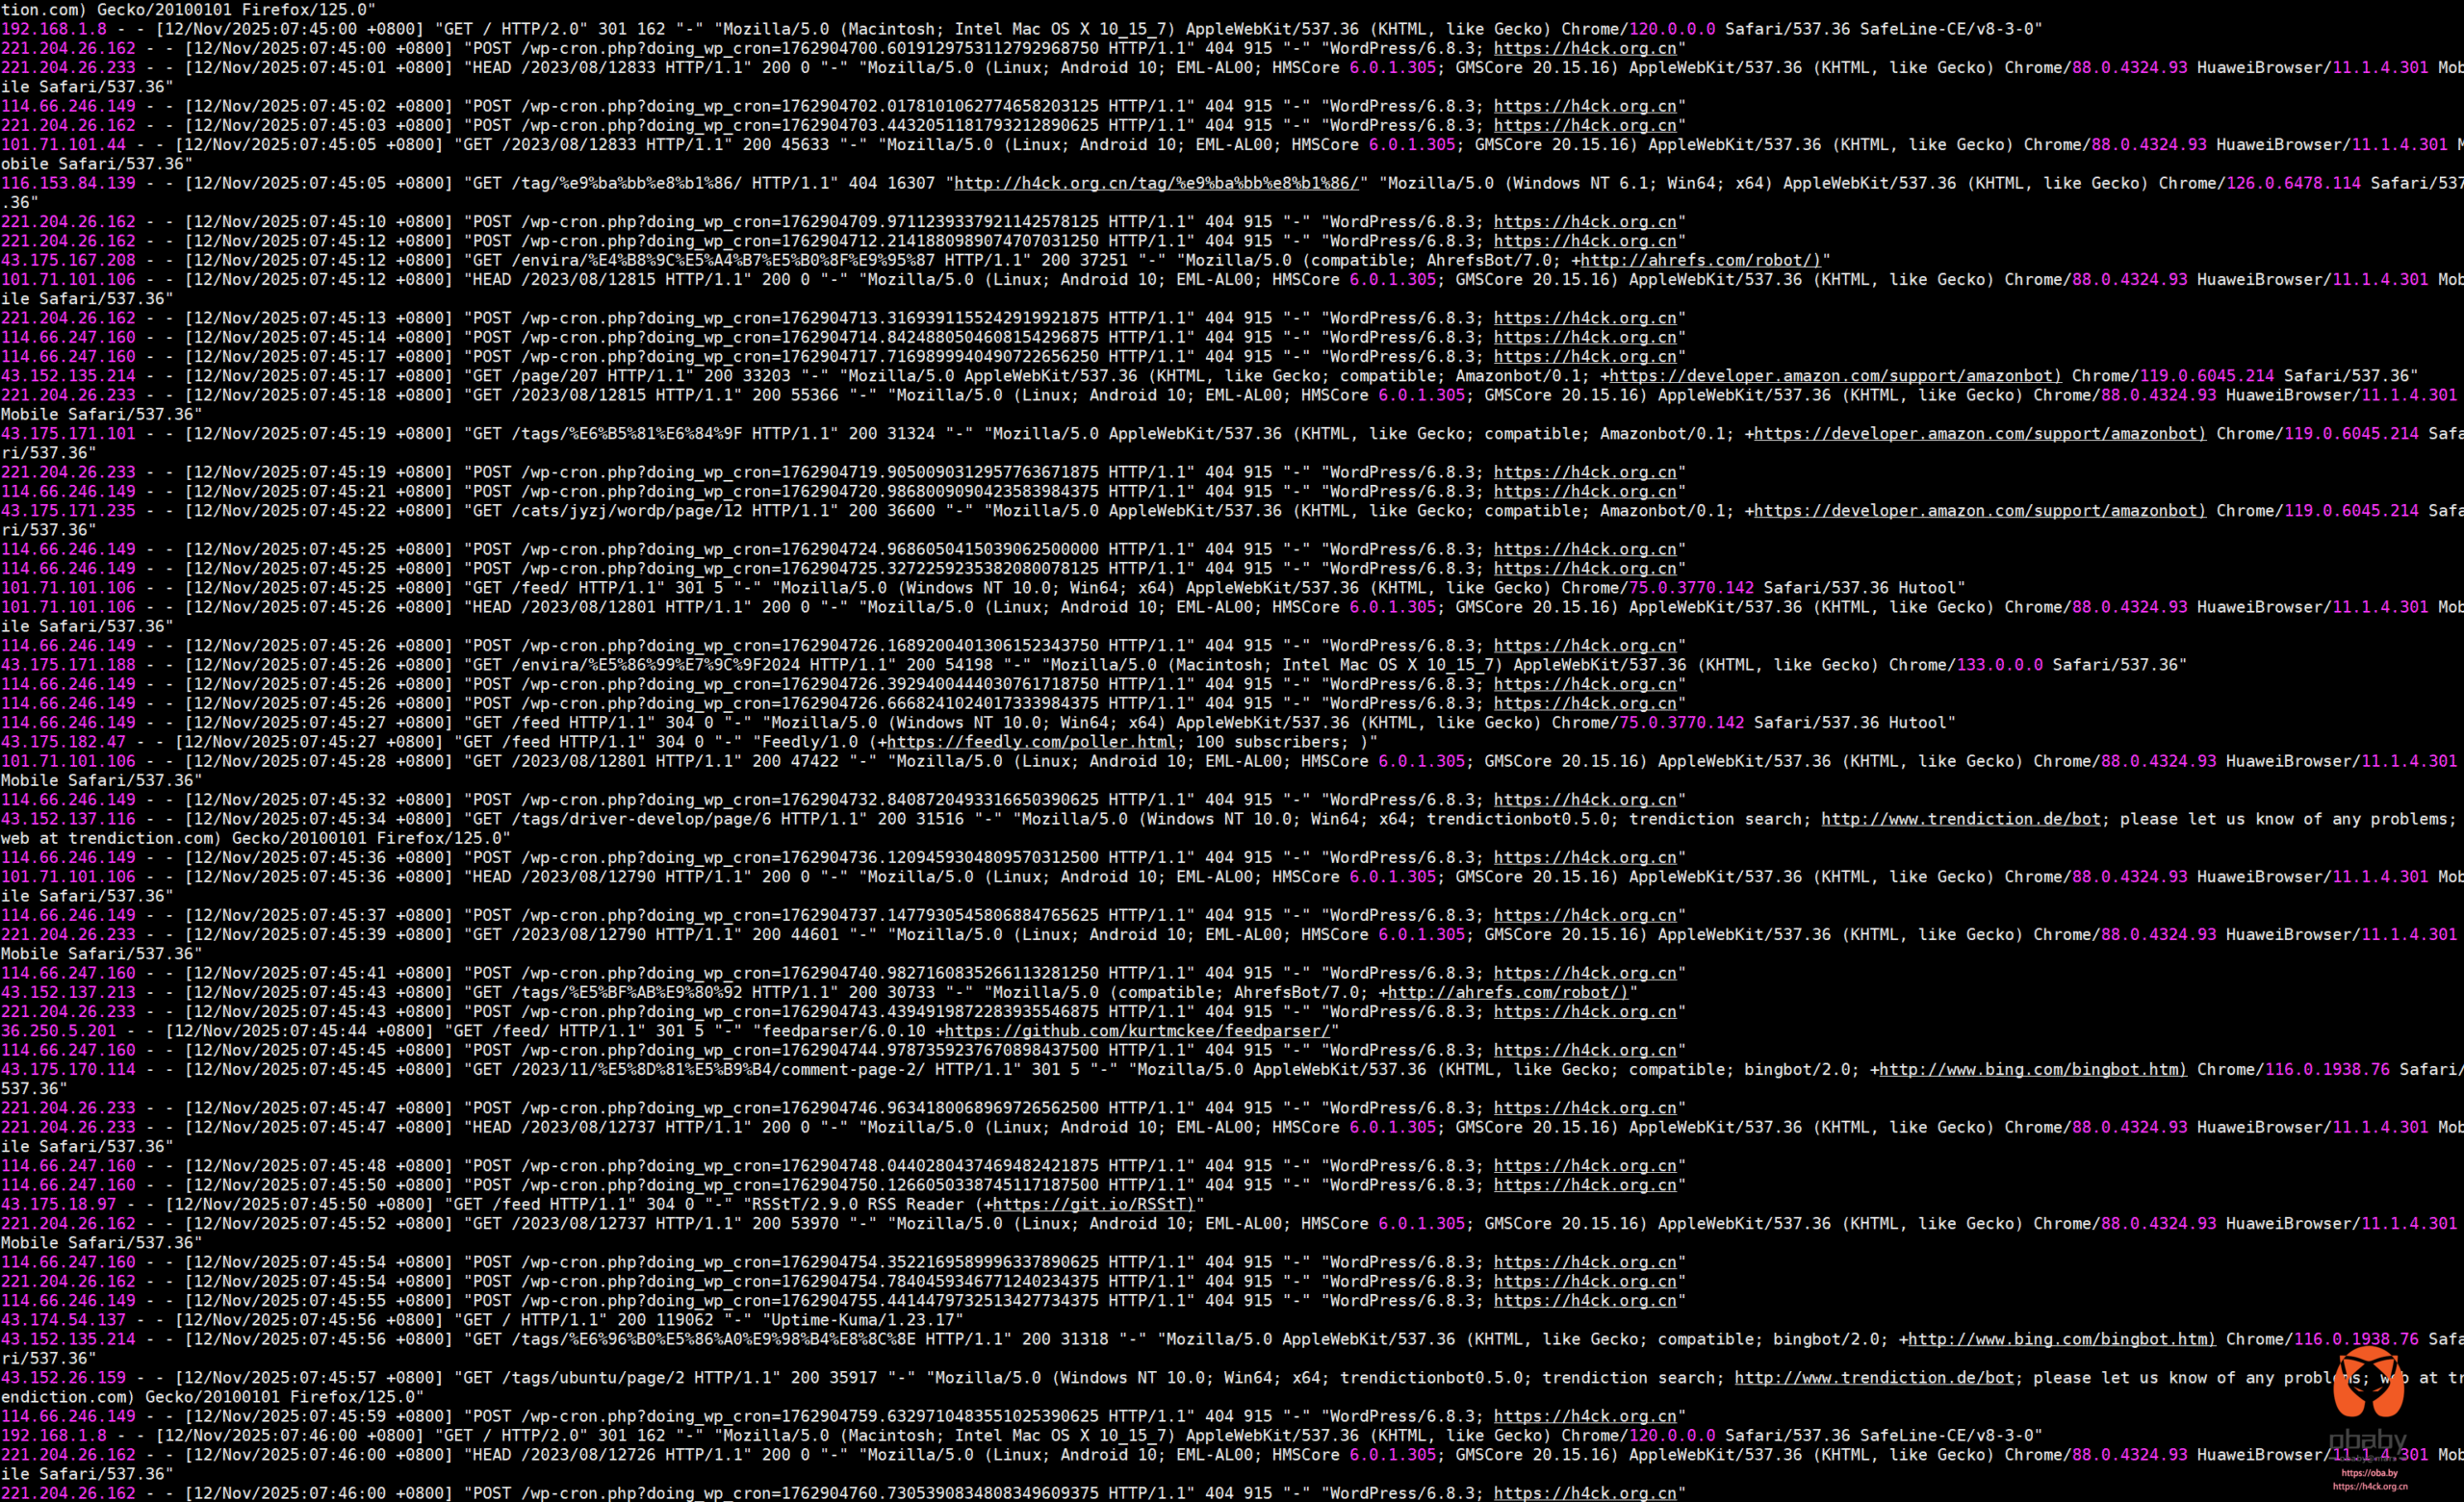
网站遭遇大量请求,导致服务器和数据库资源耗尽。通过修改文件名暂时解决问题,但需分析访问记录。使用ngxtop和goaccess工具发现wp-cron.php请求频繁,攻击方式低成本且有效。
GitLab 发布了 18.5.1、18.4.3 和 18.3.5 补丁,修复多个高危安全漏洞,包括 DoS 漏洞。自托管用户应立即升级以确保安全。
Redis修复了四个严重安全漏洞(CVE-2025-46817、CVE-2025-46818、CVE-2025-46819、CVE-2025-49844),可能导致远程代码执行和拒绝服务。建议用户升级至最新版本并限制Lua脚本访问以提高安全性。
GitLab 发现多个高危拒绝服务漏洞,影响多个版本,攻击者可利用这些漏洞使自托管实例崩溃。管理员需立即升级至 18.4.1、18.3.3 和 18.2.7 版本,以防止服务中断和数据丢失。主要漏洞包括 CVE-2025-10858 和 CVE-2025-8014,CVSS 评分均为 7.5。
Linux内核KSMBD子系统发现CVE-2025-38501拒绝服务漏洞,攻击者可通过半开TCP会话耗尽SMB连接。该漏洞已在Linux 6.1.15+版本修复,建议用户升级或对TCP 445端口实施速率限制。
完成下面两步后,将自动完成登录并继续当前操作。