小红花·文摘
  • 首页
  • AI Tokens🪙
  • 排行榜🏆
  • 直播
  • FAQ
沉浸式翻译 immersive translate
Dify.AI
谷歌证实有间谍软件利用Pixel零日漏洞发起攻击 主要针对高价值目标发起零点击攻击

谷歌证实,间谍软件利用Pixel调制解调器固件零日漏洞CVE-2026-58704发起零点击攻击,针对高价值目标。攻击者无需用户交互即可突破沙盒并提权,获取设备数据。谷歌对该零点击漏洞悬赏超20万美元,但黑客选择开发间谍软件牟利,凸显此类攻击利益巨大。

谷歌证实有间谍软件利用Pixel零日漏洞发起攻击 主要针对高价值目标发起零点击攻击

蓝点网 蓝点网 · 2026-09-17T03:33:37Z
TencentOS 科维斯AI:SCTPhantom 潜伏18年的Linux内核提权与容器逃逸漏洞

科维斯AI发现Linux内核SCTP协议栈中潜伏18年的0day漏洞SCTPhantom,可提权至root并实现容器逃逸。该漏洞源于地址删除逻辑中的释放后使用问题,影响多个发行版。科维斯AI通过多Agent协同完成从发现到利用的全链路验证,并在Debian上成功迁移利用代码,展示了AI在内核漏洞研究中的能力。

TencentOS 科维斯AI:SCTPhantom 潜伏18年的Linux内核提权与容器逃逸漏洞

腾讯安全应急响应中心博客 腾讯安全应急响应中心博客 · 2026-08-06T15:34:26Z

本文介绍了CVE-2019-1388漏洞,该漏洞涉及Windows UAC机制中的提权问题,影响多个Windows版本。文章详细描述了漏洞原理和复现步骤,并提供了免责声明和参考链接,内容聚焦于技术细节。

CVE-2019-1388 UAC提权复现

像清水一般清澈透明 像清水一般清澈透明 · 2026-07-18T08:05:58Z

CVE-2019-1388是一个影响Windows用户帐户控制(UAC)机制的漏洞,可能导致提权,利用了在Secure Desktop上显示的UAC提示。

CVE-2019-1388 UAC提权复现

像清水一般清澈透明 像清水一般清澈透明 · 2026-07-17T14:14:20Z
微软终于修复被研究人员公开曝光的Microsoft Defender提权漏洞 已自动推送给所有设备

微软发布更新修复了 Microsoft Defender 中的权限提升漏洞,该漏洞在公开曝光一个月后得到解决。攻击者可利用此漏洞从普通用户权限提升至管理员,影响企业安全。微软已自动推送修复程序,用户只需保持联网即可完成更新。

微软终于修复被研究人员公开曝光的Microsoft Defender提权漏洞 已自动推送给所有设备

蓝点网 蓝点网 · 2026-07-09T13:04:51Z

安全公司Nebula发布了Android远程root的演示视频,利用Firefox和Linux内核中的漏洞,用户只需点击恶意链接即可在不到1分钟内获得root权限。该攻击链通过浏览器漏洞实现代码执行,并利用内核漏洞提升权限,已在Google Pixel设备上验证有效,相关漏洞信息尚未公开。

安全公司发布Android远程root漏洞 只需点击恶意URL即可自动完成root和提权

蓝点网 蓝点网 · 2026-07-08T03:30:02Z
谷歌在202606安卓更新中修复124个漏洞 包括1个已被黑客利用的零日漏洞

谷歌在2026年6月的安卓更新中修复了一个被黑客利用的漏洞(CVE-2025-48595),该漏洞可能导致代码执行和提权。虽然目前针对性利用有限,但未来可能会被更多黑客利用。谷歌共修复了124个安全漏洞,用户需及时安装安全更新,尤其是旧版安卓设备面临更大风险。

谷歌在202606安卓更新中修复124个漏洞 包括1个已被黑客利用的零日漏洞

蓝点网 蓝点网 · 2026-06-03T02:00:47Z
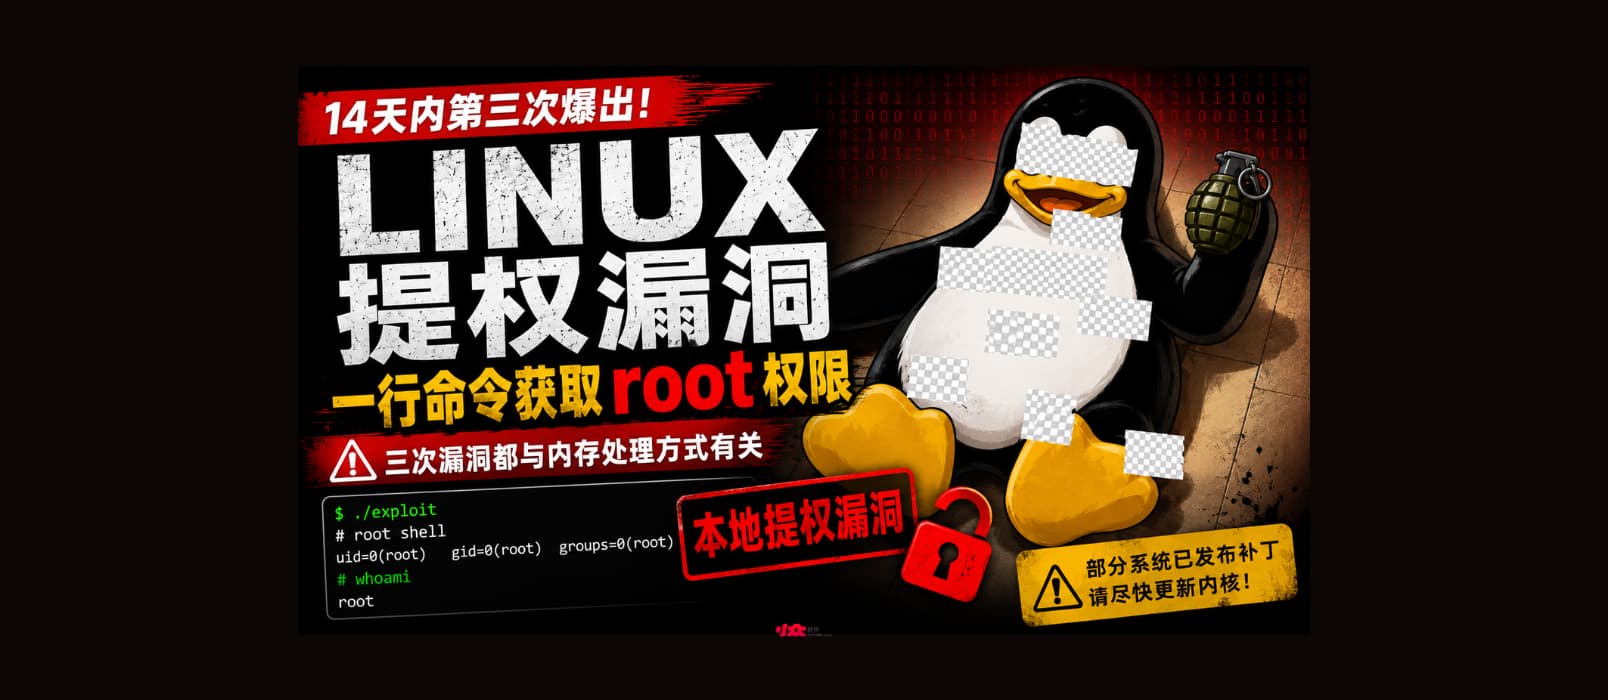
14天内三爆 Linux 提权漏洞 Fragnesia,一行代码,获得 root 权限|CVE-2026-46300

自4月30日以来,Linux连续出现三起提权漏洞,攻击者可通过一行代码获得root权限。最新漏洞Fragnesia(CVE-2026-46300)允许普通用户修改只读文件的页缓存内容,得分7.8。受影响的服务包括IPsec VPN和StrongSwan。临时解决方案是卸载相关模块并重启系统。

14天内三爆 Linux 提权漏洞 Fragnesia,一行代码,获得 root 权限|CVE-2026-46300

小众软件 小众软件 · 2026-05-14T06:29:57Z

Linux内核新漏洞Dirty Frag允许本地用户轻松提权至root,影响多种主流发行版,目前尚无补丁可用。研究人员建议删除esp4、esp6和rxrpc内核模块以提高安全性,但需评估其影响。该漏洞已存在约9年,具体利用情况尚不明。

新的Linux内核漏洞可以轻松从普通用户提权至root 多数发行版都受漏洞影响

蓝点网 蓝点网 · 2026-05-08T08:55:41Z
Copy Fail:Linux 内核 2017 年至今的高危漏洞(附临时缓解方案) | CVE-2026-31431

最近发现一个存在近10年的Linux内核漏洞,导致提权问题。临时解决方案是禁用AF_ALG,方法包括卸载algif_aead模块并修改配置文件。

Copy Fail:Linux 内核 2017 年至今的高危漏洞(附临时缓解方案) | CVE-2026-31431

Frytea's Blog Frytea's Blog · 2026-04-30T00:00:00Z

Linux内核存在高危漏洞CVE-2026-31431,可被脚本利用直接提权至root。临时缓解方案为禁用AF_ALG:执行rmmod algif_aead,并写入/etc/modprobe.d/disable-algif.conf。影响面广,建议尽快检查服务器。

Copy Fail:Linux 内核 2017 年至今的高危漏洞(附临时缓解方案) | CVE-2026-31431

Frytea's Blog Frytea's Blog · 2026-04-30T00:00:00Z

Linux内核存在高危漏洞CVE-2026-31431,可被脚本利用直接提权至root。临时缓解方案为禁用AF_ALG:执行rmmod algif_aead,并在/etc/modprobe.d/disable-algif.conf中禁止加载。该漏洞影响面广,建议尽快检查服务器。

Copy Fail:Linux 内核 2017 年至今的高危漏洞(附临时缓解方案) | CVE-2026-31431

Frytea's Blog Frytea's Blog · 2026-04-30T00:00:00Z

安全研究员发现GNU InetUtils的telnet守护进程存在高危漏洞,攻击者可远程执行任意代码。建议用户禁用Telnet服务以降低风险,修复程序预计于2026年4月发布。

安全研究员披露Telnetd未修复的高危漏洞 攻击者可利用漏洞提权执行任意代码

蓝点网 蓝点网 · 2026-03-19T01:00:58Z

本文介绍了内网靶场的提权过程,主要通过phpmyadmin和mysql漏洞实现webshell上传与内核提权。作者分享了信息收集、目录扫描和日志记录等技巧,并强调了权限维持的重要性。

初涉内网,提权那些事(小白适用)

运维派 运维派 · 2025-11-22T17:45:33Z

本周「FreeBuf周报」总结了网络安全热点,包括ChatGPT隐私数据泄露、Windows内核漏洞、AI企业敏感凭证泄露等,强调及时修补和加强安全防护的重要性。

FreeBuf周报 | ChatGPT 被诱导自我注入攻击;Windows内核0Day漏洞遭野外利用提权

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2025-11-13T07:22:09Z

近期全球网络安全事件包括虚假NPM包窃取GitHub凭证、Windows内核高危漏洞、AI企业泄露敏感信息及Chrome修复JavaScript漏洞。攻击者利用新工具进行钓鱼攻击,金融业面临隐性风险,企业需加强安全防护。

FreeBuf早报 | Windows内核0Day漏洞遭野外利用提权;虚假NPM软件包窃取GitHub凭证

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2025-11-12T08:30:59Z

微软发现Windows内核中的权限提升漏洞CVE-2025-62215,已被攻击者利用。该漏洞因资源同步不当而产生,攻击者需利用竞争条件获得SYSTEM权限。所有支持的Windows版本均受影响,建议企业优先修补并加强安全检测。

Windows 内核 0Day 漏洞遭野外利用提权(CVE-2025-62215)

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2025-11-11T18:36:46Z

作为新手,首先需在VirtualBox中导入ova文件并启动靶机。使用nmap探测IP和端口,发现FTP、SSH和HTTP服务。通过匿名FTP登录获取图片,利用steghide提取隐藏数据,获得用户名和弱密码。使用hydra进行SSH爆破成功登录并获取flag。分析历史命令后,通过SSH公钥登录另一个用户,最终通过反弹shell提权获得root权限并获取第三个flag。

【新手向】VulnHub靶场MONEYBOX:1 | 详细解析

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2025-11-08T02:58:01Z

文章讨论了在攻击链中收集端口信息及利用Redis 4.0.14的RCE漏洞进行提权的过程。作者尝试了多种利用方法,包括linpeas和不同脚本,但未成功。强调了高效搜索和信息筛选的重要性,并分享了相关脚本链接。

OSCP靶场66--BlackGate(PG)

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2025-11-02T07:36:41Z

提权是攻击者通过安全漏洞获取更高权限的行为。在Linux中,常见的提权方式包括配置缺陷、程序漏洞和访问控制失效。

Linux 提权原理和方法

土法炼钢兴趣小组的博客 土法炼钢兴趣小组的博客 · 2025-10-30T05:01:06Z
  • <<
  • <
  • 1 (current)
  • 2
  • 3
  • >
  • >>
👤 个人中心
在公众号发送验证码完成验证
登录验证
在本设备完成一次验证即可继续使用

完成下面两步后,将自动完成登录并继续当前操作。

1 关注公众号
小红花技术领袖公众号二维码
小红花技术领袖
如果当前 App 无法识别二维码,请在微信搜索并关注该公众号
2 发送验证码
在公众号对话中发送下面 4 位验证码
小红花技术领袖俱乐部
小红花·文摘:汇聚分发优质内容
小红花技术领袖俱乐部
Copyright © 2021-
粤ICP备2022094092号-1
公众号 小红花技术领袖俱乐部公众号二维码
视频号 小红花技术领袖俱乐部视频号二维码