OpenAI利用未发布的网络安全模型搭建AI智能体流水线,在10天内从Linux内核4000万行代码中筛选出280万行重点扫描,发现并验证948个可获取root权限的独立提权漏洞,成本约120万美元,平均每个1279美元。AI还自主发现至少10种全新攻击技术,并能绕过指定漏洞另挖0-day。OpenAI通过“Patch the Planet”项目将算力用于公益修补开源漏洞,已协助Firefox修复40多个漏洞。
本文介绍了CVE-2019-1388漏洞,该漏洞涉及Windows UAC机制中的提权问题,影响多个Windows版本。文章详细描述了漏洞原理和复现步骤,并提供了免责声明和参考链接,内容聚焦于技术细节。
自4月30日以来,Linux连续出现三起提权漏洞,攻击者可通过一行代码获得root权限。最新漏洞Fragnesia(CVE-2026-46300)允许普通用户修改只读文件的页缓存内容,得分7.8。受影响的服务包括IPsec VPN和StrongSwan。临时解决方案是卸载相关模块并重启系统。
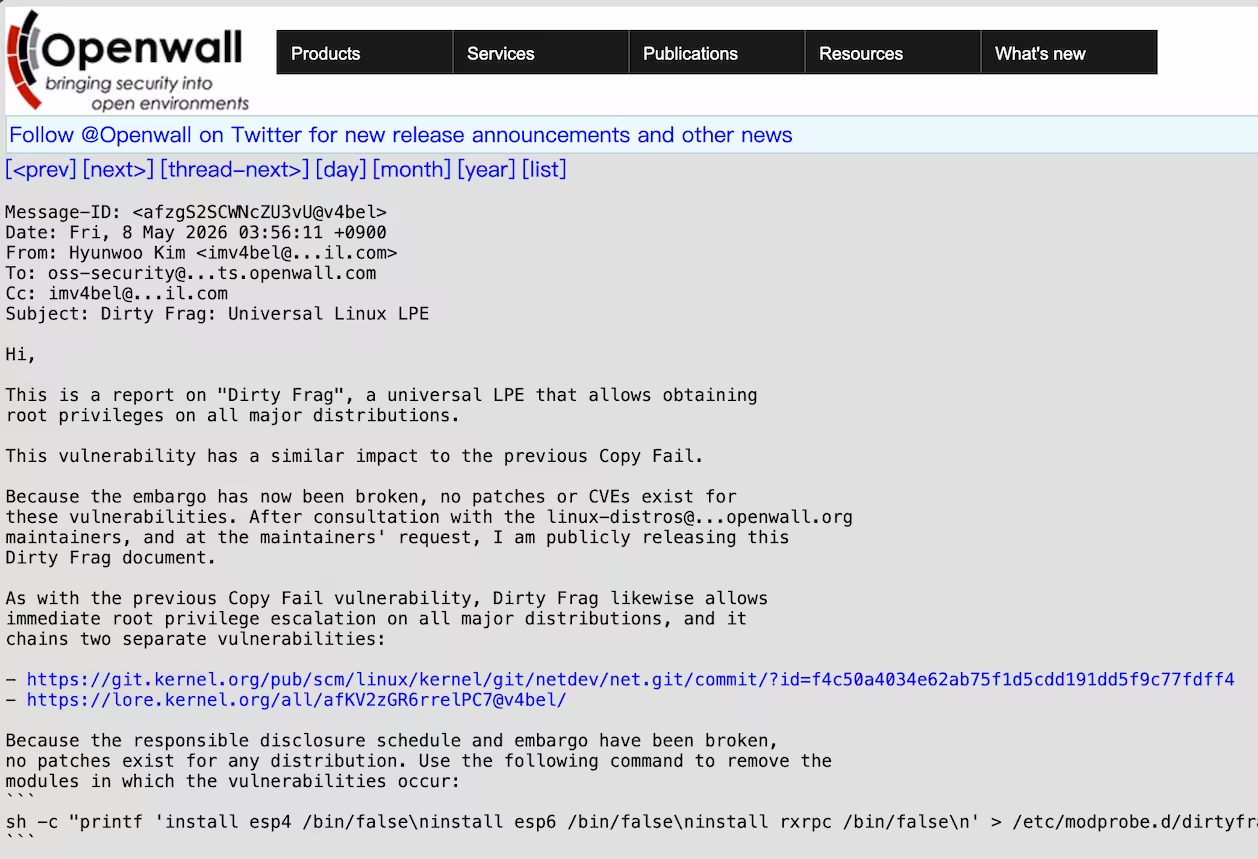
最近发现了一个名为“脏片段”(Dirty Frag)的Linux本地提权漏洞,普通用户可在大多数Linux系统上获得root权限。该漏洞影响多个主流发行版,尚无补丁。临时解决方案是禁用esp4、esp6和rxrpc模块。管理员需尽快采取措施。
Linux内核存在高危提权漏洞CVE-2026-31431,影响自2017年至今,攻击者可利用脚本获取root权限。临时缓解方案:执行rmmod algif_aead禁用AF_ALG,并在/etc/modprobe.d/disable-algif.conf中禁止加载algif_aead模块。建议尽快检查服务器。
文章讨论了利用文件上传和提权漏洞进行攻击的过程,包括信息收集、目录遍历、密码猜解和SQL注入等步骤,分享了实践中的细节与技巧,最终成功获得系统权限。
Notepad++的提权漏洞CVE-2025-49144可通过钓鱼攻击实现,攻击者诱导用户下载并运行恶意程序,从而获取系统权限。攻击流程包括运行Notepad++安装程序、加载恶意文件并执行反弹shell。
Qualys发现两个本地提权漏洞(CVE-2025-6018、CVE-2025-6019),攻击者可在多数Linux发行版上轻松获取root权限。CVE-2025-6018影响PAM配置,允许无权限用户获取"allow_active"权限,进而利用CVE-2025-6019提升至root。各Linux发行版已开始修复,建议立即部署补丁以防风险。
dirtyCOW(CVE-2016-5195)是一个影响Linux内核2.6.22至4.9.x的本地提权漏洞。攻击者通过利用竞争条件和内核缺陷,可以修改只读文件并获取root权限。该攻击需要父子进程协作,利用COW机制进行越权写操作。
本文介绍了保护远程登录和RDP的措施,包括禁用root远程登录、限制SSH登录、删除默认帐户和更改默认端口。同时,还介绍了应急响应、攻击和渗透网络的技术,如杀死进程、搜索WebShell文件、利用CMS漏洞、弱密码破解和创建持久后门。此外,列举了Linux和Windows的提权漏洞。
思科Prime Collaboration Deployment软件中的零日漏洞被披露,TP-Link N-day漏洞被黑客用于构建Mirai僵尸网络,微软调查Edge泄露URL的投诉,加拿大天然气管道遭亲俄黑客组织攻击,Clop和LockBit勒索软件团伙攻击PaperCut服务器,PrestaShop修复数据库删除错误。此外,还有红队渗透项目和HTTP提权漏洞CVE-2023-23410分析及PoC等优质文章。
完成下面两步后,将自动完成登录并继续当前操作。