多伦多大学公民实验室报告披露,以色列公司Discover-Tech利用广告竞价系统筛选目标设备,通过广告脚本零点击植入间谍软件,实施“AdFection”攻击。2024至2025年,半岛电视台至少45台设备遭攻击,恶意样本被归因于以色列商业间谍软件公司Candiru。
本文探讨了JWT、JWS、JWE、JWK及JWKS之间的关系,分析了它们的设计、签名算法选择及安全性问题。重点讨论了常见攻击方式及防御措施,如alg=none攻击和算法混淆。最后,提供了JWT的最佳实践和选型建议,强调在生产环境中的安全细节和运维策略。
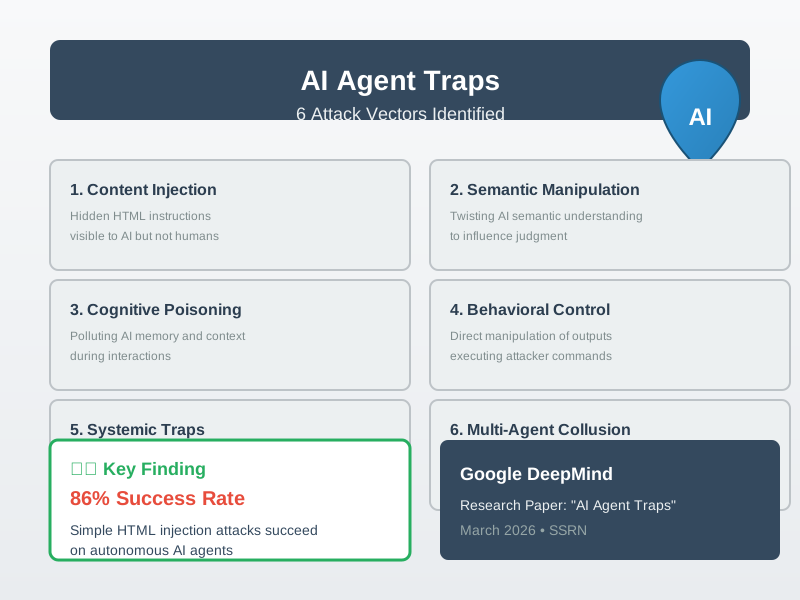
Google DeepMind 研究首次提出 AI 智能体的六种攻击方式,揭示了其安全风险。其中,简单的 HTML 注入攻击成功率高达 86%,显示出 AI 智能体的安全问题亟需重视。
动态链接库(DLL)劫持是攻击者通过伪造或替换合法DLL文件,利用Windows加载机制的漏洞执行恶意代码。攻击方式包括路径劫持、清单劫持和导出表劫持,具有隐蔽性和兼容性。了解其原理和防护措施对安全防御至关重要。
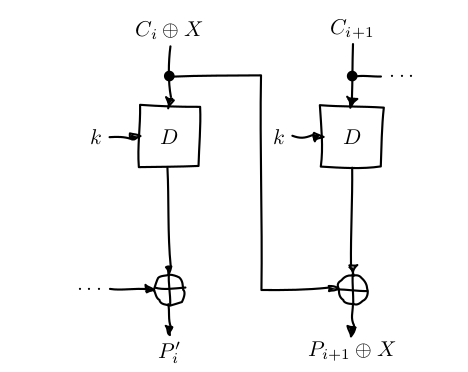
CBC模式存在多种攻击方式,如可预测IV攻击、使用密钥作为IV攻击和位反转攻击。攻击者可通过构造特定数据或修改密文块来推测明文或改变解密结果,从而威胁系统安全。
本文介绍了Redis未授权访问的风险及复现方法,强调Redis默认无密码配置易受攻击。详细讲解了Redis基本命令、环境搭建及三种攻击方式:WebShell、SSH公钥连接和计划任务,提供具体操作步骤和注意事项,旨在帮助新手理解和防范安全问题。
提示词注入攻击是现代AI系统的严重安全漏洞,攻击者通过设计输入操控AI行为。当前大语言模型难以区分可信与不可信指令,增加了安全风险。攻击方式包括直接和间接注入,企业需建立全面的安全框架以应对这些威胁。
研究人员发现一种新攻击技术,能够绕过大多数终端检测与响应(EDR)系统,静默窃取Windows系统中的敏感凭证。该技术利用Windows内部机制,攻击者可在不触发警报的情况下直接读取受保护的注册表配置单元。
文章探讨了自定义大语言模型(LLMs)面临的指令后门攻击,尽管用户可通过自然语言创建模型,但安全隐患依然存在。研究表明,攻击者可通过隐蔽指令和特定触发条件操控模型输出。攻击方式包括词级、语法级和语义级,实验结果显示,强大的LLM更易受到攻击,且攻击对正常推理影响较小,强调了自定义应用的潜在风险。
僵尸网络由黑客控制的设备组成,主要用于传播恶意软件和发动DDoS攻击。其架构包括恶意软件、终端设备和指挥控制机制。攻击者通过钓鱼等手段感染设备,目标多为物联网设备。主要攻击形式有DDoS、垃圾邮件和恶意软件传播。防御措施包括员工培训、修改默认凭证和实时反病毒解决方案。
谷歌披露了威胁组织UNC6040,该组织通过语音钓鱼攻击入侵Salesforce系统,窃取数据并实施勒索。攻击者冒充IT支持人员,诱骗员工授权篡改Data Loader应用,获取未授权访问。UNC6040与网络犯罪集团The Com有关,攻击手法也被其他组织采用。Salesforce已警告此类社交工程攻击的持续演变。
本文探讨了PHP伪协议的多种攻击方式,包括利用php://filter、php://input、data://、zip://和phar://协议进行代码执行和文件包含攻击。同时,文章提供了防御策略,如输入过滤、禁用危险配置和代码加固,以防止这些漏洞的利用。
本文介绍了在Java环境中搭建MySQL和Maven的步骤,并分析了Log4j和Fastjson等安全漏洞的利用方法。通过示例代码展示了命令注入、SQL注入和远程代码执行等攻击方式,强调了安全编程的重要性及相关免责声明。
研究人员发现iPhone的USB-C控制器芯片ACE3存在安全缺陷,但由于攻击方式复杂,实际利用性几乎为零,因此苹果暂时不计划修复。研究展示了通过电磁干扰成功加载修改固件的过程,未来可能有助于发现其他安全问题。
本研究填补了对分类器开放集性能(即异常检测)威胁的研究空白,提出了一种新的后门攻击方法BATOD,旨在混淆闭集和开集之间的决策边界。通过设计两类触发器,能够有效地将内点样本转化为异常点,评估结果显示BATOD在降级分类器开放集性能方面优于以往攻击方法。
本文探讨了检索增强生成(RAG)技术在大型语言模型中的应用及其安全隐患。研究提出了一种新攻击方式,攻击者通过向知识库注入恶意内容来操控模型输出。尽管RAG技术提升了模型性能,但也带来了数据隐私和安全风险,呼吁在设计时加强防护措施。文章总结了RAG的三种发展范式及评估方法,并指出未来研究方向。
本文探讨了图神经网络(GNN)的多种攻击方式,包括模型盗窃、链路窃取和成员推断攻击,揭示了GNN的隐私漏洞。研究表明,攻击者可以通过模型输出推断私密连接,并提出了有效的防御方法,强调了保护GNN隐私的重要性。
本文研究了深度学习模型的脆弱性及攻击方式,提出了SparseEvo算法以提升攻击效率。同时介绍了多种黑盒攻击方法,如基于随机搜索的Sparse-RS和利用参考模型梯度降低查询复杂度的方法,这些方法显著提高了攻击的成功率和效率。
Web进犯(WebAttack)是针对用户上网行为或网站服务器等设备进行进犯的行为,如植入歹意代码,修正网站权限,获取网站用户隐私信息等等。常见的Web进犯方法有XSS跨站脚本进犯、CSRF跨站恳求伪造、SQL注入进犯。本文首要讲解XSS方面,包括存储型、反射型和DOM型XSS的进犯过程。防备措施包括输入验证与过滤、输出编码、运用安全框架和东西、实施内容安全策略(CSP)。
本文讨论企业如何打造安全体系,包括运维、业务、应用和内部等方面的安全问题,并提出建议。文章还讨论了安全管理体系和应急响应体系,列举了常见的攻击方式和漏洞类型。作者认为企业应该掌握攻击方式和常见漏洞以及合规的管理方式,同时适当运用出奇的战术,才能高效防御。
完成下面两步后,将自动完成登录并继续当前操作。