IDC报告指出,“银狐”木马已演变为产业化攻击生态,呈现规模扩大、入口增多、技术对抗增强、分工细化等特点,AI进一步降低攻击门槛。风险从单终端感染延伸至资金、数据、业务和扩散层面,仅靠特征查杀难以应对。绿盟科技推出云地协同专项治理方案,通过情报、网络、终端、平台与7×24运营实现闭环防护,并建议企业加强终端覆盖、来源管控、内网隔离、岗位培训和持续监测响应。
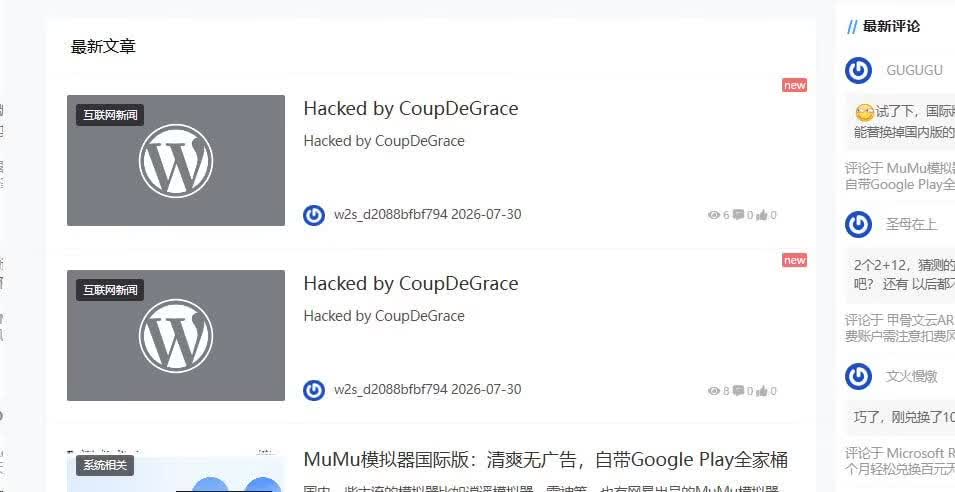
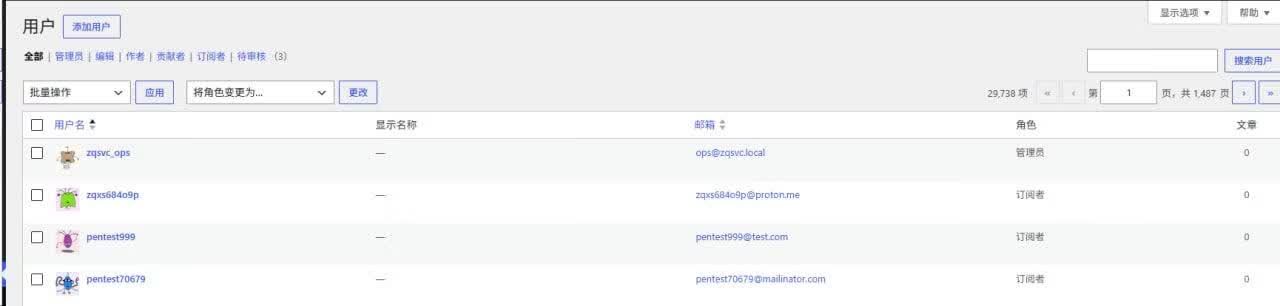
博客三个月内三次被黑,攻击者新建管理员用户并清空主题设置。排查发现插件目录存在木马、首页被注入创建管理员的恶意脚本,主题还引用了有投毒历史的cdn.staticfile.org。作者随后清理全部用户和数据库冗余,将第三方JS、CSS、字体改为本地部署,更换新服务器并重装Nginx,同时配置EdgeOne缓存规则,对后台、PHP及带Cookie请求禁用缓存。
博客三个月内三次被黑,攻击者均新建管理员用户并清空主题设置。排查发现插件目录存在木马、首页及wp_options表被注入恶意脚本,主题还引用了有投毒历史的cdn.staticfile.org。作者清理全部用户和数据库冗余信息,将JS、CSS、字体改为本地部署,更换新服务器并安装最新Nginx,同时配置EdgeOne缓存规则,对后台、PHP及带Cookie请求禁用缓存。
博客三个月内三次被黑,攻击者均新建管理员用户并清空主题设置。排查发现插件目录存在木马、首页及wp_options表被注入恶意脚本,主题还引用了有投毒历史的cdn.staticfile.org。作者清理全部用户和数据库冗余信息,将JS、CSS、字体改为本地资源,更换新服务器部署最新Nginx,并配置EdgeOne缓存规则,禁止缓存后台、PHP及带Cookie请求。
作者下载他人分享的程序后感染剪贴板劫持木马,加密货币地址被篡改,转账资金丢失。他用AI生成检测工具和PowerShell清理脚本,删除异常任务,再通过Windows防火墙和Malwarebytes全盘扫描,最终以实时检测确认清除。若仍异常需重装系统,且不要恢复不可信文件,以免再次感染。
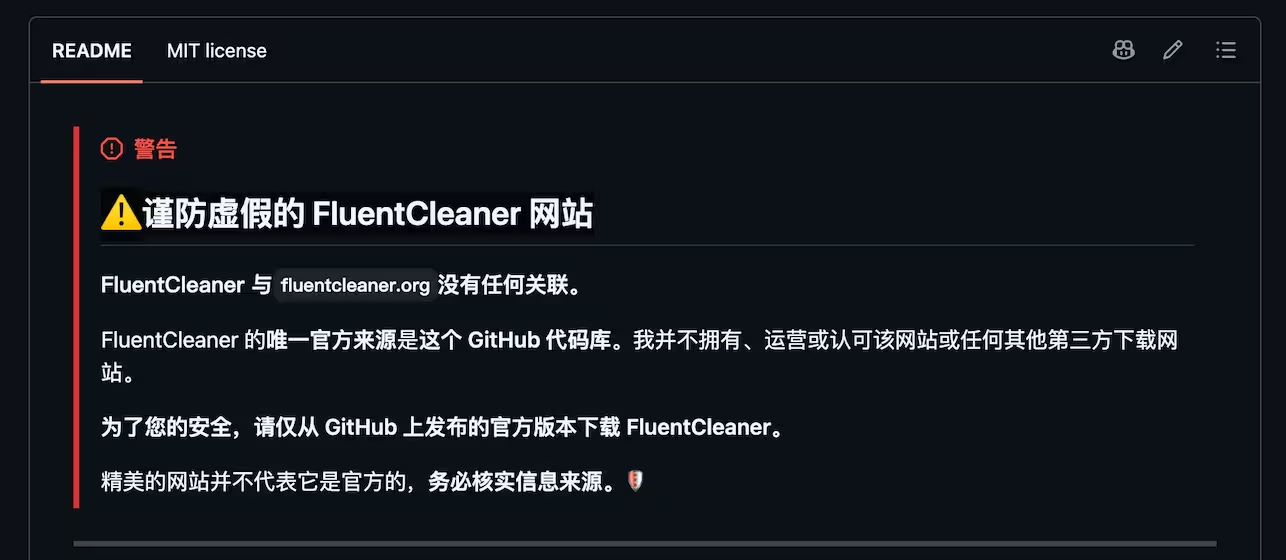
开源Windows清理工具FluentCleaner出现假冒官网,通过钓鱼网站诱导下载植入木马的版本,利用“白加黑”方式隐藏木马,连接远程服务器控制设备,窃取浏览器和软件数据。用户应认准官方GitHub仓库,警惕AI推荐结果,下载前核实来源。
黑客在Steam创意工坊发布恶意壁纸主题包,窃取玩家Steam账号。自2025年底以来,黑客利用后门程序伪装成游戏主题,主要针对中国用户。恶意主题包下载量达万次,黑客通过诱导用户解压文件传播病毒。Steam已删除部分恶意内容,但攻击仍在继续,用户需谨慎下载。
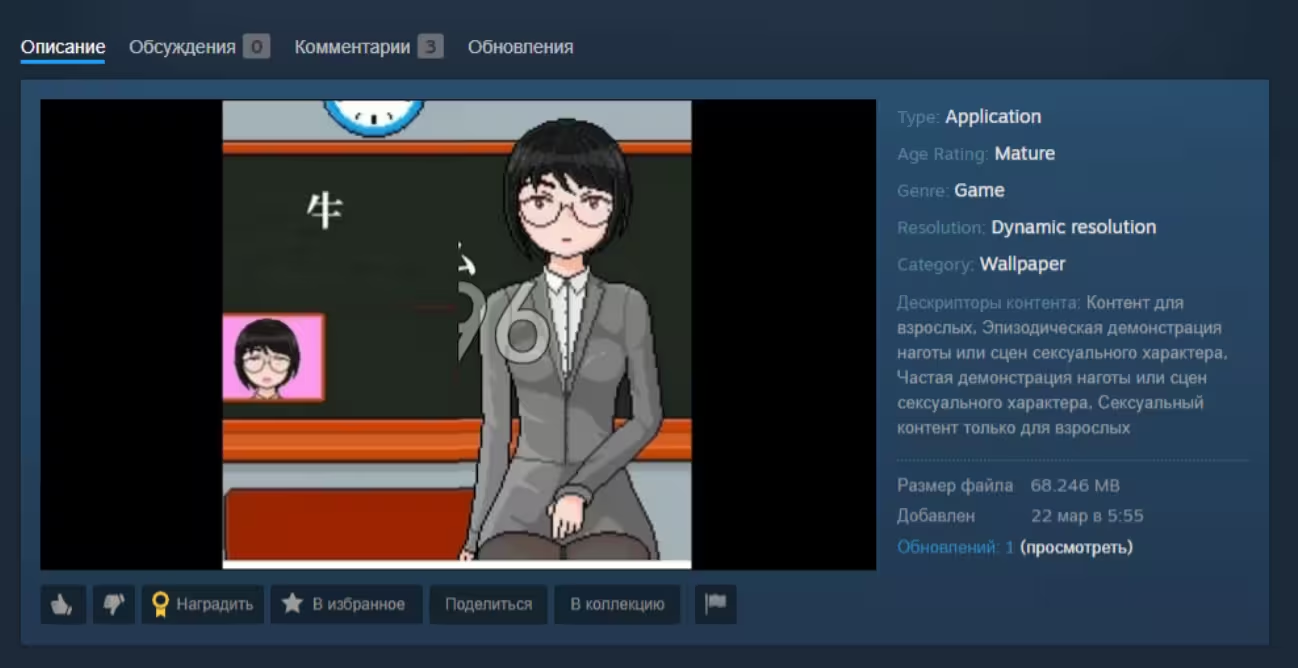
卡巴斯基发现攻击者在Steam创意工坊上传伪装成动漫女孩壁纸的木马,窃取用户Steam账号信息。下载后,恶意代码会自动执行,导致账户被盗。受影响用户主要来自中国和俄罗斯,建议用户只订阅高热度作品,避免使用Application类型壁纸。大部分安全软件能拦截这些木马。
CPUID网站遭黑客攻击,恶意版本的CPU-Z和HWMonitor软件被下载,导致用户感染远程访问木马。卡巴斯基检测到至少150次攻击,实际感染用户可能过万,主要集中在巴西、俄罗斯和中国。建议受影响用户备份数据并重装系统。安全软件能有效拦截这些攻击。
3月31日,我升级了OpenClaw,意外感染蠕虫病毒。axios库被攻击者投毒,导致下载木马。建议检查axios版本并删除感染,未来升级需谨慎。
本文记录了作者在云服务器遭遇挖矿木马入侵后的清理与重装过程,强调网络安全的重要性。分享了使用腾讯云COS进行备份的经验,包括配置coscli工具、压缩备份文件和上传到COS的步骤。同时介绍了使用dd命令创建硬盘镜像的技巧,以及在新系统上进行安全加固的措施。
文章记录了作者在云服务器遭遇挖矿木马后的清理与重装过程,包括连接腾讯云COS、创建备份、配置新系统和安全加固等步骤,强调了网络安全的重要性,并分享了实用的备份与恢复脚本和命令。
近期多台服务器遭受挖矿木马攻击,主要因Docker权限过高和服务漏洞。为提升安全性,建议采用Rootless模式运行Docker,降低容器逃逸风险。安装时需注意依赖和配置,避免暴露远程API,并确保普通用户权限管理。尽管配置复杂,但能有效增强安全性,适合生产环境。
某公司OA系统出现异常登录,运维人员发现固定IP在非办公时间成功登录并进行可疑操作。经调查,确认异常源自员工张某的电脑,可能存在恶意程序。最终,运维团队冻结该设备的登录权限并启动安全核查。
ValleyRAT是一种复杂的Windows远程访问木马,专门针对中文用户。它通过多阶段感染链进行攻击,利用钓鱼和木马程序传播。该恶意软件在执行前检查特定应用程序的注册表项,具备高级规避能力,能够绕过系统防御并获取系统级控制权。同时,开发者实施反分析措施,使其在虚拟环境中难以被检测。
名为SleepyDuck的木马已渗透Open VSX市场,伪装成Solidity扩展,通过域名抢注欺骗用户。该恶意软件可远程访问Windows系统,并利用以太坊区块链保持持久性,攻击者可通过控制服务器发号施令,展示了恶意软件的新演变。
Seqrite实验室发现代号为"丝绸诱饵行动"的网络间谍活动,攻击者通过恶意简历渗透中国金融科技和加密货币企业,利用复杂的鱼叉式钓鱼技术和多阶段载荷,最终植入ValleyRAT木马进行数据窃取和系统监控。
网络安全形势严峻,黑客利用技术工具进行诈骗和监视。近期东南亚“杀猪盘”诈骗被查,巴西出现新型银行木马,卫星通信面临监听风险。传统协议存在凭证泄露风险,Unity官网遭篡改,钓鱼攻击频发。各国加强打击网络犯罪,亟需提升安全防护。
一款复杂的Android远程访问木马(RAT)在GitHub上出现,威胁全球移动用户安全。该恶意软件具备免杀能力,操作简单,利用GitHub的可信度传播,功能包括键盘记录和凭证劫持,采用隐匿技术,能规避主流杀毒软件,且通过加密通信保护数据传输,检测难度大。
Shuyal Stealer是一种新型恶意软件,能够攻击19款浏览器并窃取凭证。它通过深度系统分析收集硬件信息,禁用Windows任务管理器以隐藏自身,并利用Telegram进行数据外传。此外,该恶意软件还可以获取剪贴板内容和截屏,具有高度隐蔽性和持久性。
完成下面两步后,将自动完成登录并继续当前操作。