小红花·文摘
  • 首页
  • AI Tokens🪙
  • 排行榜🏆
  • 直播
  • FAQ
沉浸式翻译 immersive translate
Dify.AI
[已修复] 安全研究员披露Codex沙盒逃逸漏洞 可在宿主机执行高危命令

安全研究员披露 Codex 桌面版和 CLI 存在漏洞:CLI 补丁工具可通过符号链接绕过限制,在工作区外写文件;桌面版 Node.js 工具因共享内存泄露权限令牌,可伪造请求突破沙盒,只读模式也能触发。漏洞已修复,用户应升级至 CLI 0.149.0、桌面版 26.818.21641 及以上版本。

[已修复] 安全研究员披露Codex沙盒逃逸漏洞 可在宿主机执行高危命令

蓝点网 蓝点网 · 2026-09-21T03:30:21Z
JWT 简介、陷阱及建议

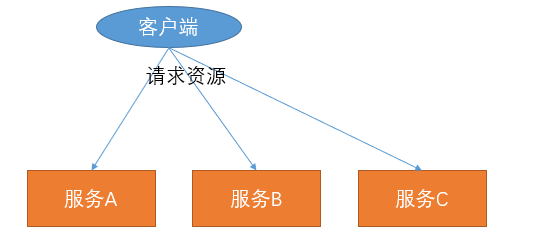
客户端通过认证服务获取权限令牌,访问服务A、B、C。JWT方案更高效,服务可直接从令牌获取权限,避免频繁查询。

JWT 简介、陷阱及建议

土法炼钢兴趣小组的博客 土法炼钢兴趣小组的博客 · 2025-10-30T05:01:06Z
  • <<
  • <
  • 1 (current)
  • >
  • >>
👤 个人中心
在公众号发送验证码完成验证
登录验证
在本设备完成一次验证即可继续使用

完成下面两步后,将自动完成登录并继续当前操作。

1 关注公众号
小红花技术领袖公众号二维码
小红花技术领袖
如果当前 App 无法识别二维码,请在微信搜索并关注该公众号
2 发送验证码
在公众号对话中发送下面 4 位验证码
小红花技术领袖俱乐部
小红花·文摘:汇聚分发优质内容
小红花技术领袖俱乐部
Copyright © 2021-
粤ICP备2022094092号-1
公众号 小红花技术领袖俱乐部公众号二维码
视频号 小红花技术领袖俱乐部视频号二维码