文章指出,AI代理会自主解读目标、调用工具并继承人类凭证,可能执行用户未授权的操作,因此安全重心需从“验证身份”转向“验证具体动作”。作者提出涵盖观察、执行、构建、部署四环节的持续代理安全生命周期:先观测实际行为,再在动作执行前依据身份、委托与策略做确定性授权,并将权限控制内建为可复用基础设施,最终在规模化部署中一致执行并反馈优化。
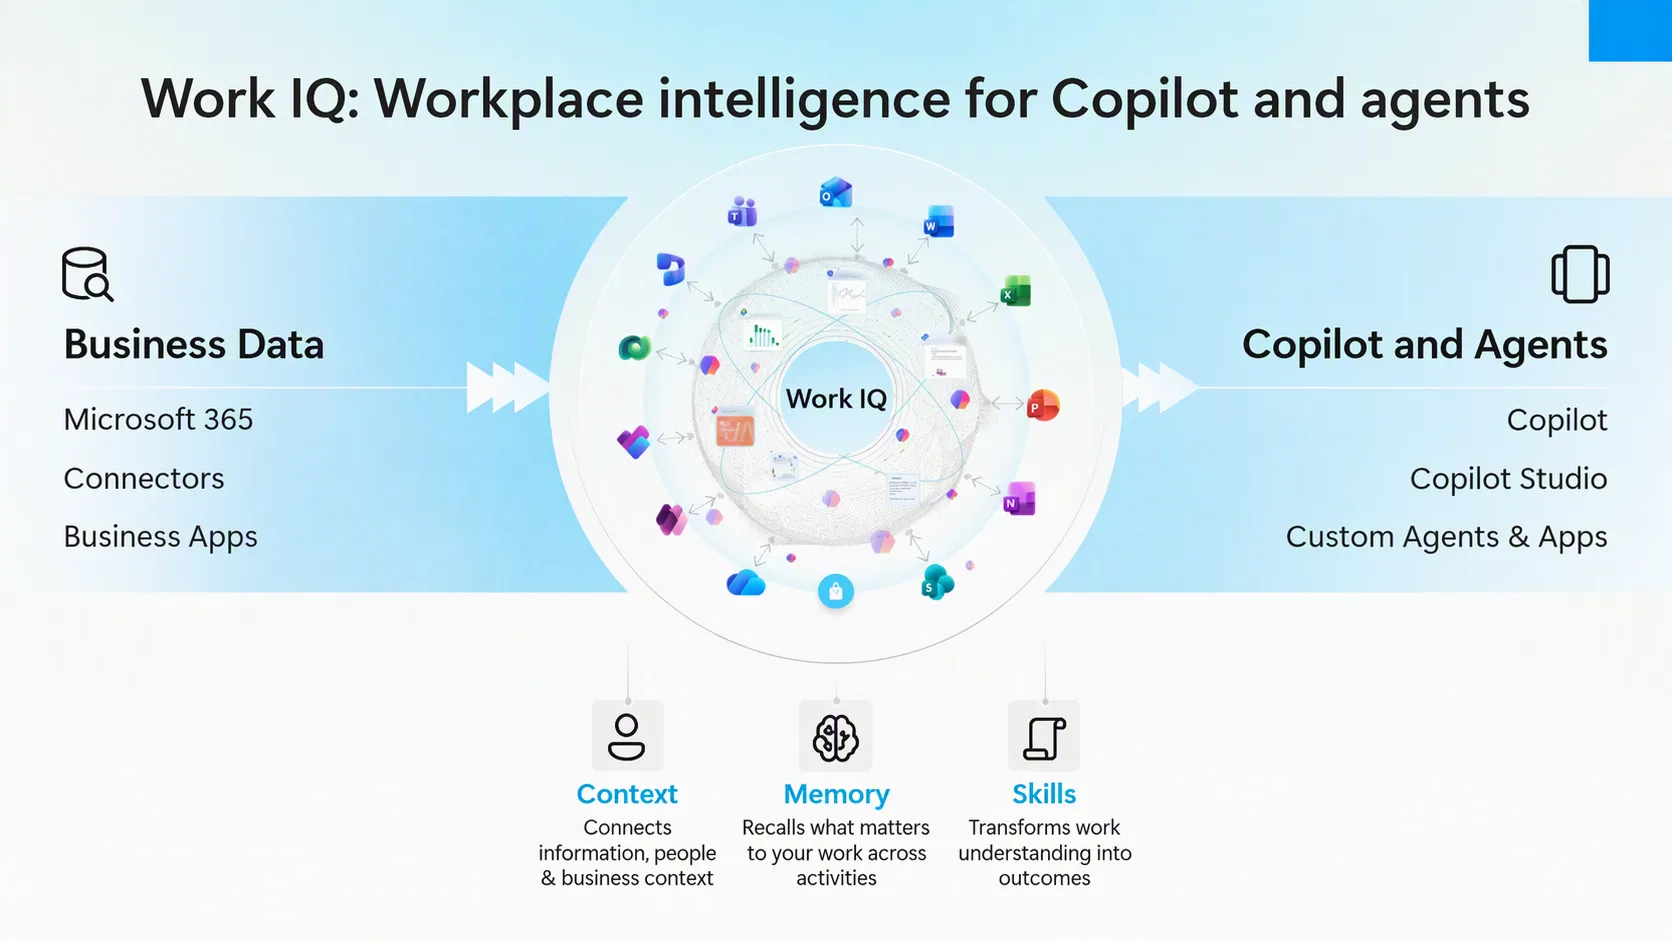
Work IQ 推出新 MCP 工具 retrieve,支持跨邮件、文件、会议、Teams 消息及企业数据源检索,仅返回用户有权访问的内容。其响应包含带内联引用的 markdown 和结构化命中记录,便于智能体生成可信答案;支持 copilot 与 grounding 两种策略,并可通过 capabilities 限定来源,实现检索与任务委派分离。
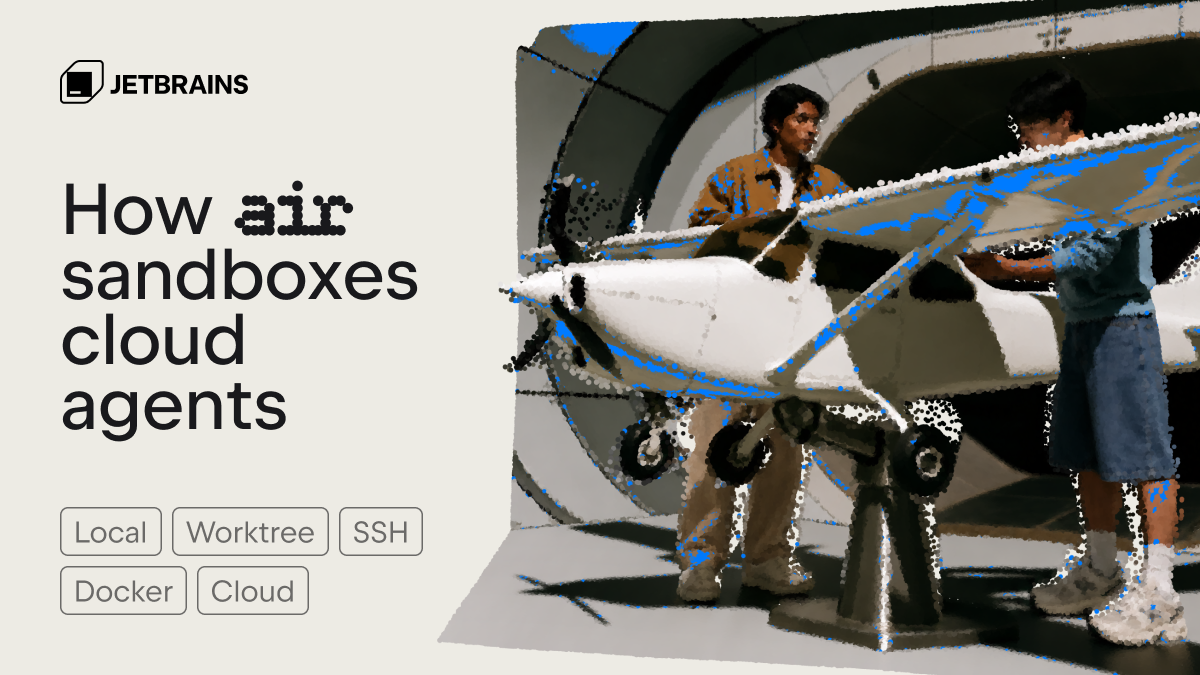
JetBrains Air 推出云端 AI 代理预览,代理在隔离云环境中运行。文章介绍代理沙箱的意义:限制文件、网络与权限,防止数据泄露或系统破坏。运行方式分本地与远程五类,本地隔离弱,远程默认隔离强。Air 为每个任务启动独立虚拟机,代理在容器内运行,经代理服务器仅访问可信域名,密钥加密,权限随开发者仓库。
NVIDIA OpenShell 通过 Gateway、Supervisor 和 Sandbox 三层,在 Agent 外部强制实施网络、凭据和方法级权限控制。默认无网络,外发请求由 Supervisor 按 L7 策略检查,真实密钥保留在工作负载之外。文章强调需进行策略审查、日志审计和故障演练,并指出多 Agent 组合权限与供应链风险仍待解决。
Qwen Code v0.23.1/0.23.2 将代码智能体工作流变为可查看、暂停、隔离和回收权限的运营对象,新增工作流管理页、上下文占用拆分、最多8个命名任务及独立 Git Worktree,并支持本地目录临时授权。作者认为竞争转向控制面,建议采用“动作-对象”命名、独立 Worktree、检查上下文、最小授权,并制定运行合同。
文章讨论企业AI检索中的权限控制问题。核心观点是:权限不应作为事后过滤器,而应在“上下文组装”阶段结构性执行,即根据用户身份决定模型能看到哪些数据。文章以AWS、微软等平台为例,指出仅靠元数据过滤存在泄露风险,并强调需在系统间传递用户身份,确保授权在每一步被检查。
本文探讨AI代理在生产环境中的实际挑战,指出模型仅是服务的一部分,代理框架(harness)负责提供边界、工具契约、权限控制和上下文管理。通过账单变更等具体示例,强调工具定义、读写分离、权限验证、追踪记录和测试的重要性,并指出代理需明确停止条件,确保安全可靠运行。
Claude Code Agent Loop系列总结:核心是自动循环状态机,用户回车后自主运行,通过权限批准、interrupt和maxTurns三道保险控制。错误转为可处理状态而非中断,主代理与子代理复用同一套loop。Loop管执行,Context管信息组织,二者构成完整运行机制。
本文介绍从零实现GeekAgent的第八天,重点添加权限控制与回滚功能。通过`.geekagent/GeekAgent.json`配置文件为每个工具设定allow/ask/deny策略,未知工具默认拒绝;实现目录隔离防止路径越界和符号链接攻击;统一脱敏敏感环境变量;为文件写入保存最近状态,支持`/undo`恢复。代码净增155行,验证通过后,下一步将实现任务规划与子Agent。
OpenConnector是一个开源连接器网关,使AI Agent能够安全调用GitHub、Gmail等SaaS服务。其核心价值在于统一认证、权限控制和审计,但需关注动作级权限和可观测性。建议从低风险场景试用,确保权限边界清晰、调用记录完整,才能从Demo工具变为可靠基础设施。
Vercel Agent现已集成至Slack,用户可在频道或线程中通过@Vercel调用,获取项目部署、日志等上下文。它支持调查故障、修复代码、审查PR,并在批准后执行回滚或配置更改。Agent默认只读,权限受限,操作需审批并记录归属。公测面向Pro和Enterprise团队,部分简单请求免费,付费按需计费。
Genie Agents在Databricks中整合结构化与非结构化数据,通过Unity Catalog实现治理。代理以用户身份运行,继承对象权限、ABAC、行过滤和列掩码,确保数据安全。身份自动同步,文档存于Volumes并受权限控制。示例显示不同区域经理查询同一问题,结果按权限过滤,确保治理不依赖模型层。
AI代理调用工具时,工具访问即生产访问,风险随权限扩大。需用确定性策略层分离工具选择与授权,通过静态风险策略、角色授权、参数验证和审批门控,阻止危险操作。代理仅请求调用,最终执行由治理层决定,并记录审计日志。模型提议,策略决策,确保安全。
本文指出AI代理系统失败的根本原因不是模型不够聪明,而是基础设施不足。作者引用Karpathy经验,强调需构建结构化知识库、工具接口和反馈循环,而非仅升级模型。生产系统应重视上下文图谱、可观测性、持续评估和配置管理,并加强执行层权限控制,防止越权行为。模型差距在缩小,基础设施差距才是关键。
文章讨论了在开发智能代理系统时身份管理的重要性,强调共享服务账户和长期凭证的安全隐患,以及工作负载身份和短期凭证的优势。明确的身份界定和权限控制是确保系统安全的关键,开发者应在项目初期重视身份设计,以避免后续安全问题。IBM 提供了集成的身份优先安全解决方案,帮助组织安全扩展智能代理系统。
本文讨论了LLM功能调用的安全性,强调工具架构中的风险管理。通过分层授权模型和策略引擎,确保API调用的安全性。分析了静态允许列表与动态策略的优缺点,以及SQL代理的权限控制和行级安全性。最后,强调审计和监控在防止越权行为中的重要性。
智能体安全面临权限控制漏洞和框架隔离失效的挑战。绿盟科技将于5月28日发布“类Claw智能体威胁与防御建议矩阵”,并升级安全解决方案,重点关注意图安全、行为管控和数据审计。会议将分析智能体执行框架的风险,并提供线上直播。
OpenClaw 是一个 AI Agent 运行时框架,采用三层渐进加载架构。第一层为系统自带工具,提供基本能力;第二层为场景化的技能包,组合底层工具;第三层按需加载资源。exec 工具用于执行命令,具备权限控制和安全机制。用户通过简单指令,AI 根据剧本执行任务,实现复杂操作,旨在优化资源使用,提升 AI 的功能和安全性。
本文总结了AI编码工具的实践经验,强调基本原理和权限控制。AI通过API调用生成文本,权限管理由Agent实现,以确保不同角色的操作限制。工具和MCP提供不同功能,Skill和Command定义工作流程。有效使用AI编码工具依赖于合理规划与执行,未来Web APP可能成为发展方向,以满足个性化需求。
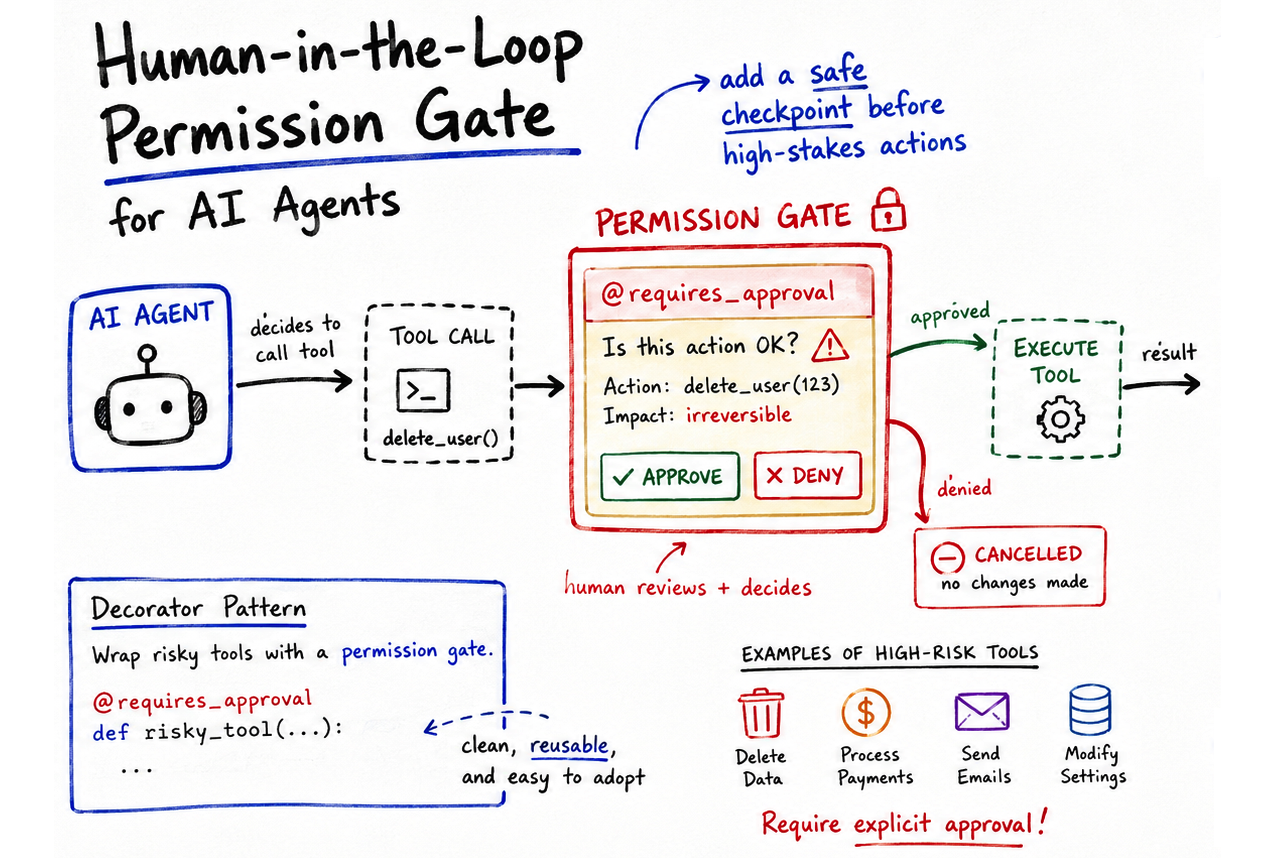
本文介绍了如何在Python代理中实现权限控制,使用@requires_approval装饰器确保高风险操作需人类审批。代理在执行任务前会中断流程,显示参数并请求用户确认。这种方法可扩展到生产环境,确保AI代理的安全性和可靠性。
完成下面两步后,将自动完成登录并继续当前操作。