Solidity 是用于以太坊智能合约的高级编程语言,支持去中心化执行。Langchain-nextjs-template 结合 LangChain.js 和 Next.js,提供聊天功能和复杂问题处理。UnityGaussianSplatting 实现高斯点云可视化,支持多平台。VcenterKit 是渗透测试工具,支持多种漏洞利用。OldTweetDeck 恢复旧版 TweetDeck 界面。
第41次全国计算机安全学术交流会将于2026年10月15日在海口召开,由中国计算机学会主办,聚焦“十五五”开局之年网络安全新战略与学术创新。绿盟科技将作大模型驱动渗透测试与漏洞挖掘主题报告,并承办人工智能与云安全分论坛,分享云上AI风险验证、AI自主渗透智能体等技术实践。
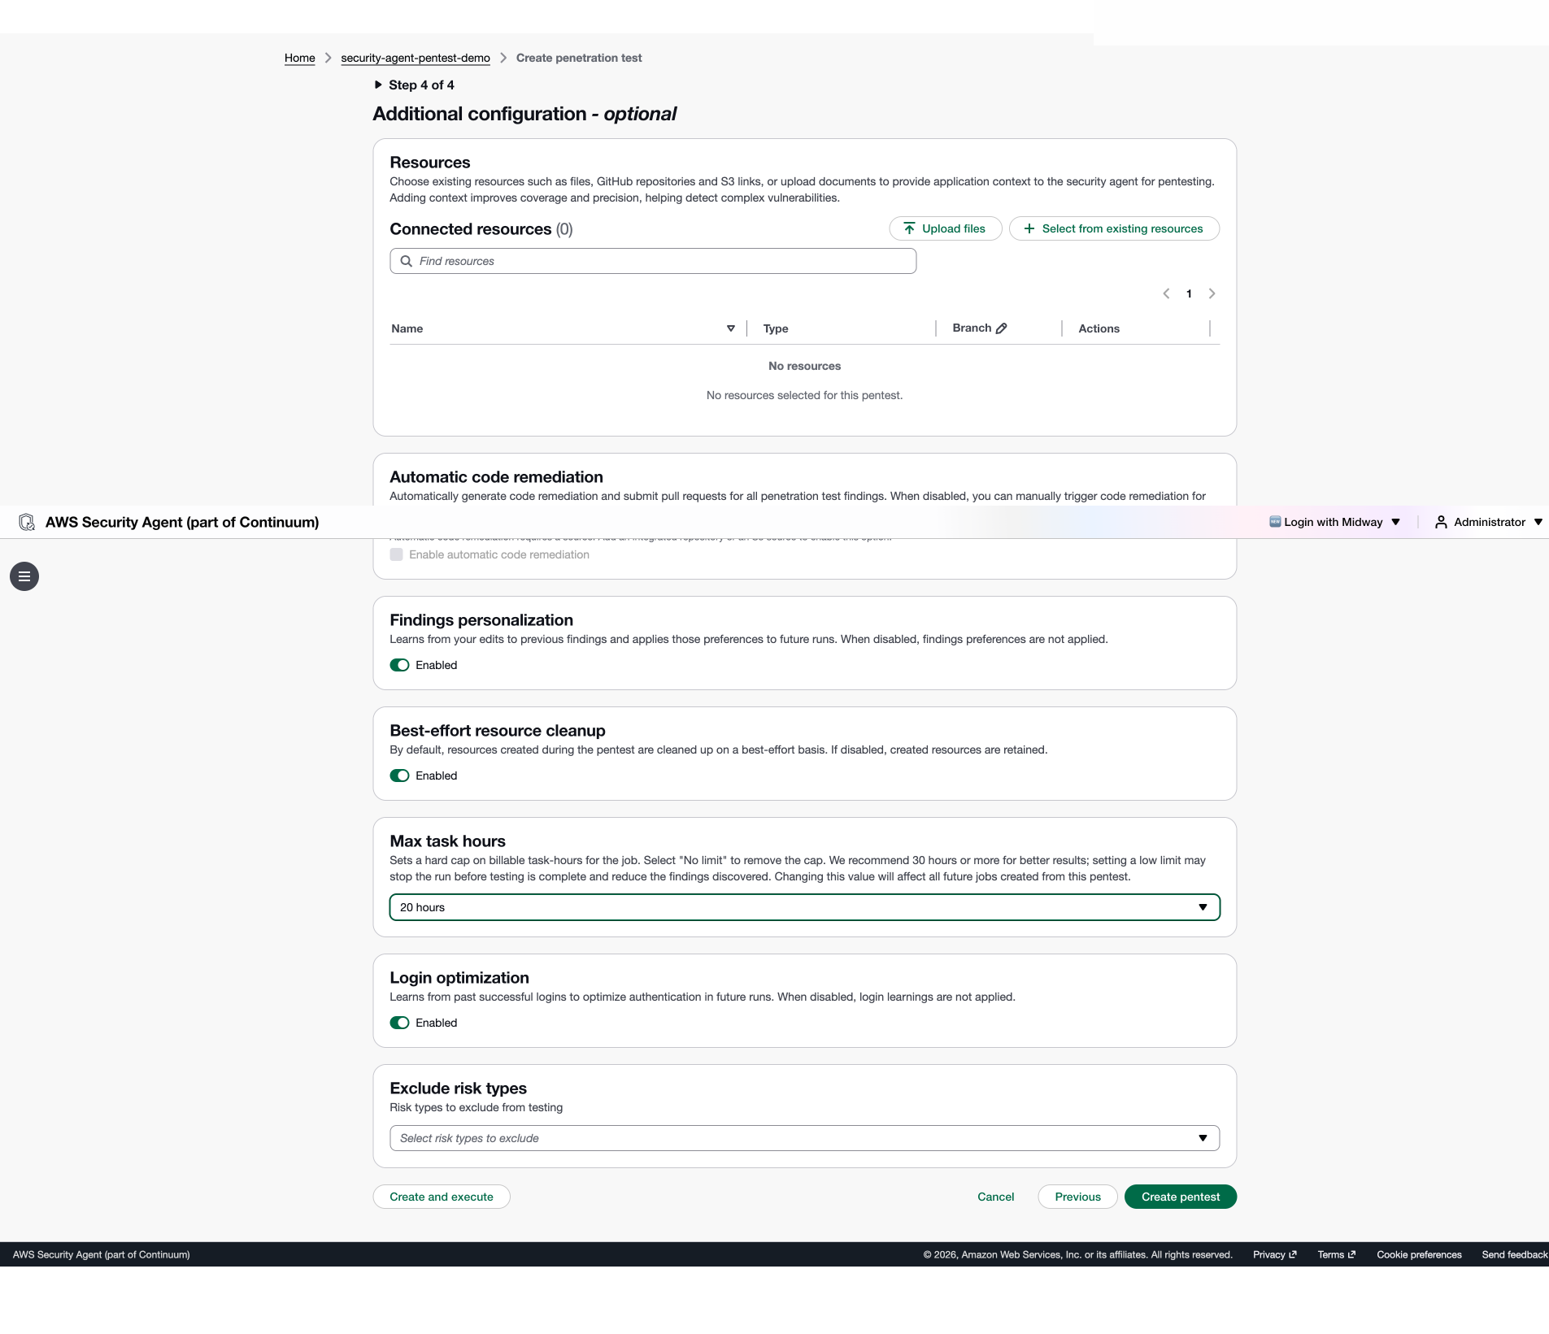
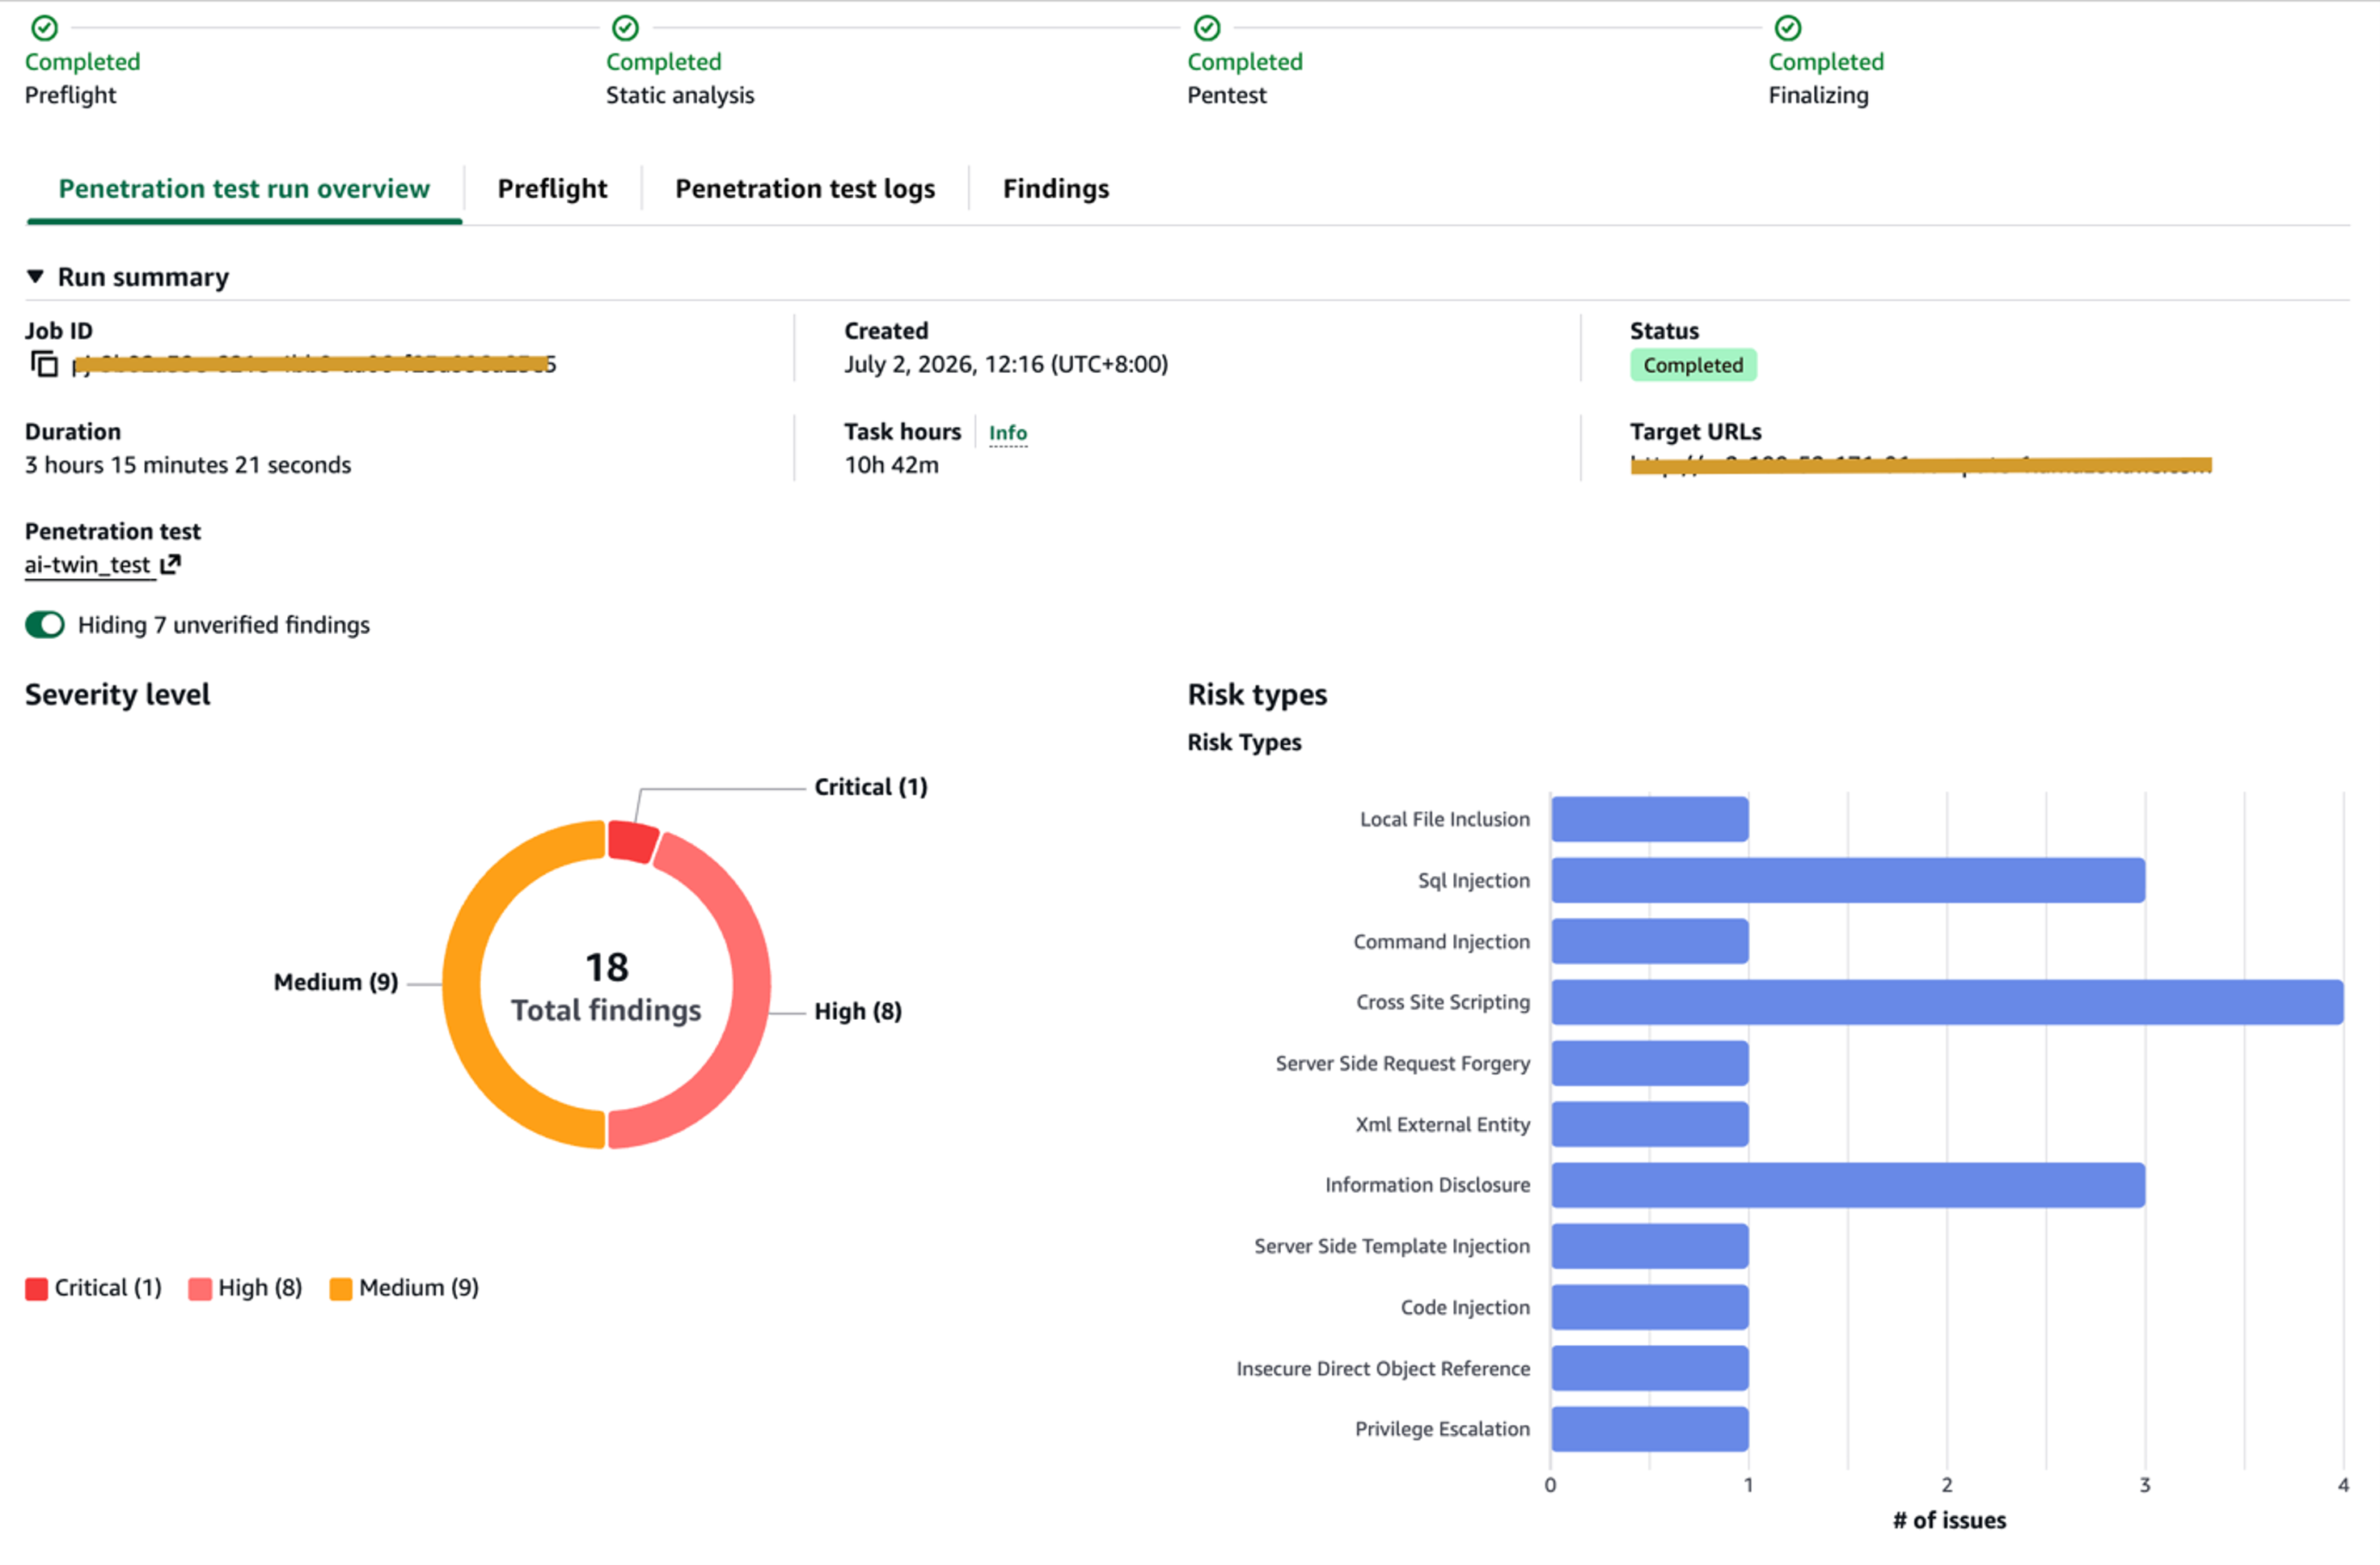
Jean Lilly为B2B珠宝店铺提供3D设计平台,研发团队二十多人但无专职安全工程师。传统外部渗透测试需2~4周、费用5~15万元,难以跟上发布节奏。采用AWS Security Agent后,开发团队可按需发起测试,将验证缩短至数小时,并通过授权、范围、凭据和成本上限的可重复流程,优先修复有证据的高危漏洞。
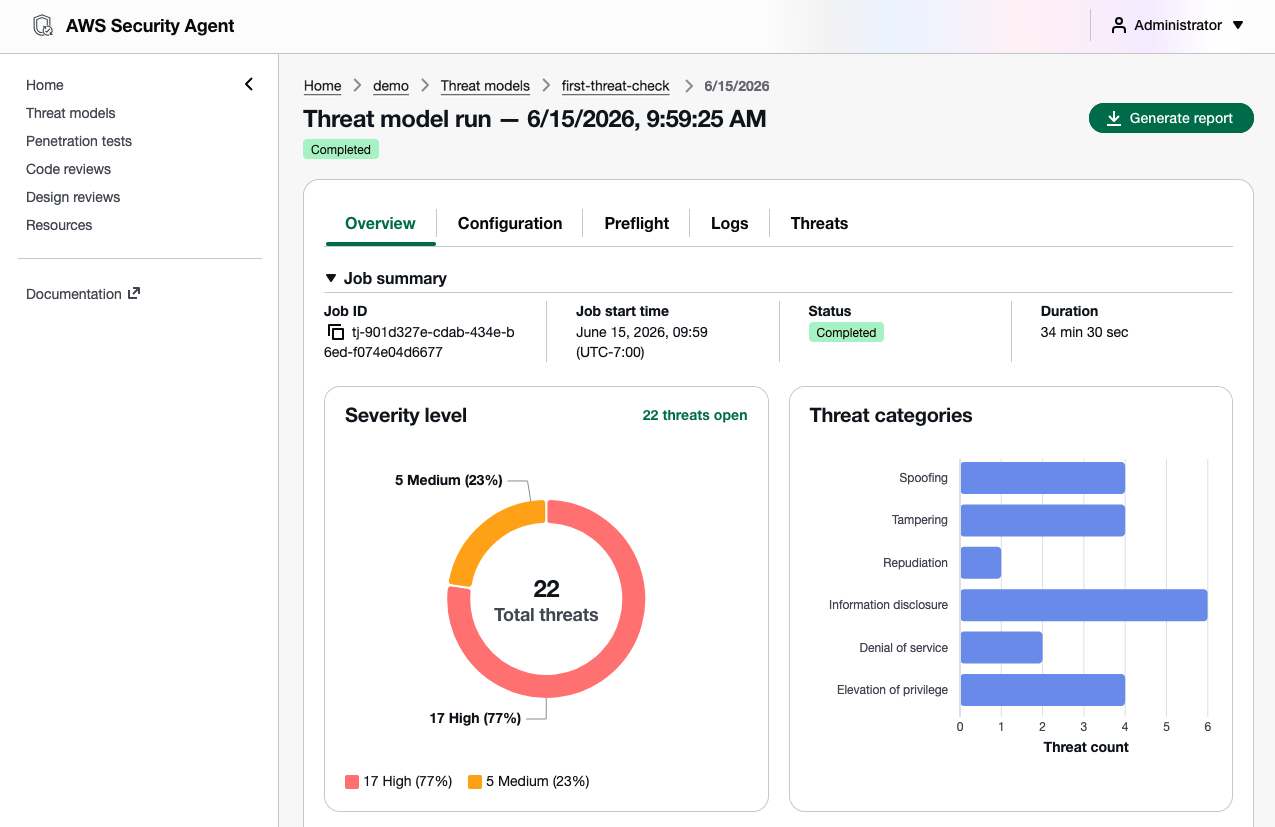
AWS推出前沿智能体AWS Security Agent,将渗透测试从依赖专家、周期数周的传统模式,转变为按需触发、7×24运行、可嵌入SDLC全流程的持续验证能力。其多智能体架构支持多步骤攻击链模拟,覆盖OWASP Top 10与业务逻辑漏洞,经实际利用验证确保极低误报,并提供开发者友好的修复建议。黑盒、灰盒、白盒三种场景实测均获高置信度结果,测试周期从数周压缩至数小时。
AI攻击模型Mythos及其变体威胁大型机安全,打破“隐蔽即安全”、依赖ESM日志和网络防御三大传统假设。为应对风险,需采用零信任、定期渗透测试、实时监控和行为分析,实施不可变备份与恢复演练,并将大型机安全纳入企业整体安全体系。
AI攻击模型Mythos及其变种威胁大型主机安全,打破三大传统假设:隐匿安全、依赖ESM日志和网络防御。为应对风险,组织需采用零信任、定期渗透测试、实时监控和行为分析,实施不可变备份与恢复演练,并将主机安全融入企业整体安全体系。
PortSwigger发布Burp AT公测版,将代理AI引入专业渗透测试。该工具通过确定性控制层强制范围、权限和审批规则,确保代理提议、Burp执行、测试者决策。代理可处理畸形请求并利用项目上下文,内置结构化技能提升测试效率,同时允许测试者调整自主程度。
文章讲述了一次针对钓鱼网站的渗透测试学习经历,涉及虚构人物“丞相”和“05”,内容包含故事背景、渗透过程、高潮及意外转折,并分享了测试中的小技巧。
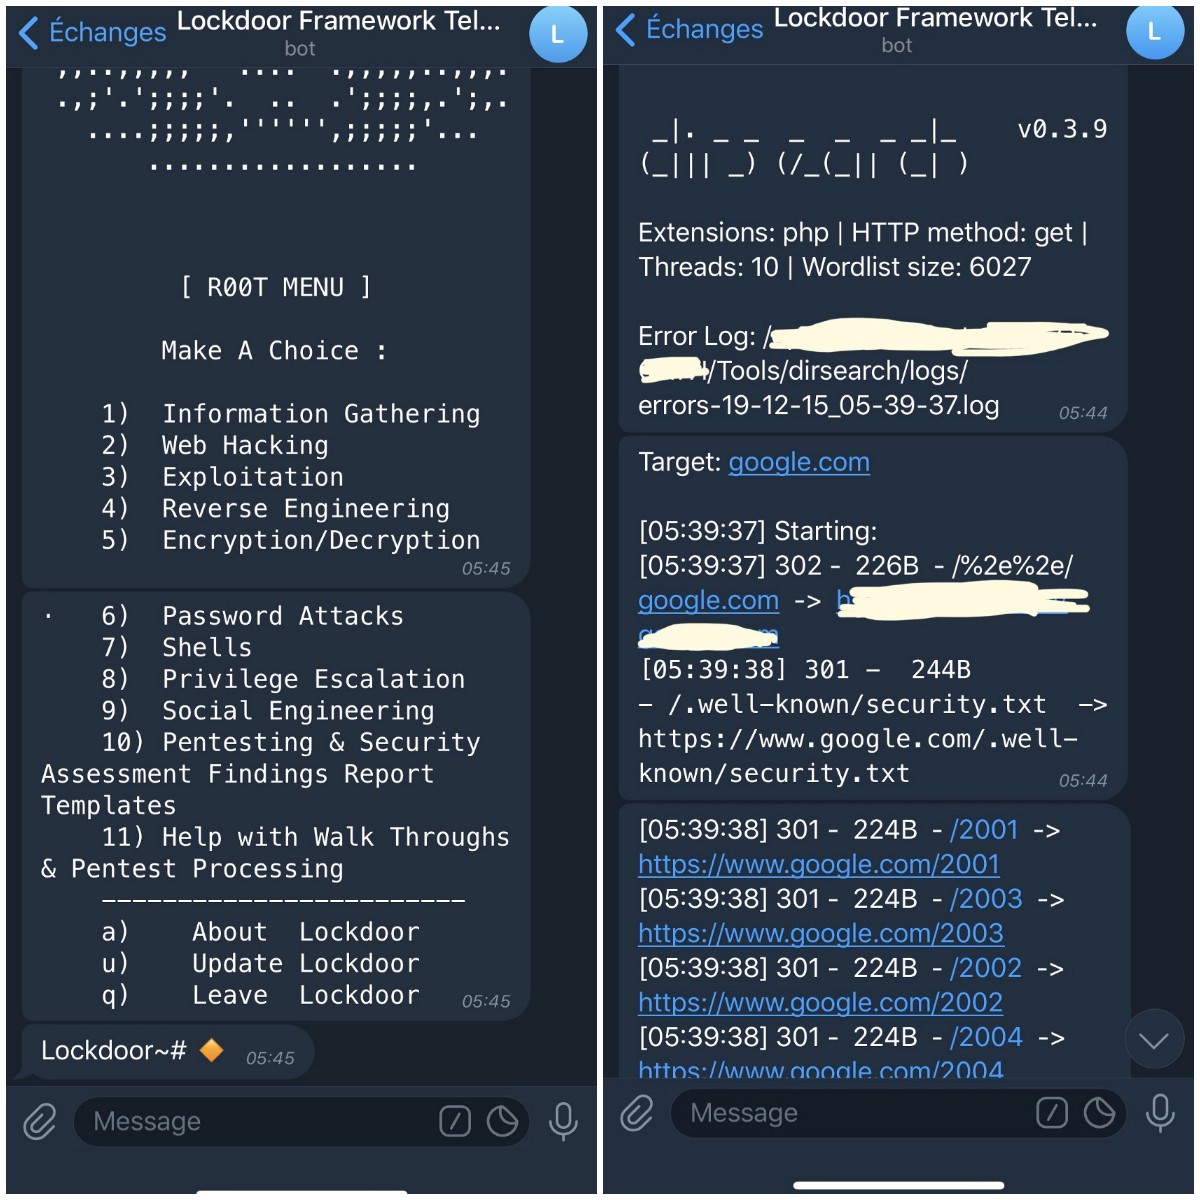
本文介绍如何将Telegram机器人用作渗透测试框架。作者基于Lockdoor框架和botgram工具,创建了lockdoor-bot,允许用户通过Telegram聊天远程执行命令。文章详细说明了安装配置步骤,包括创建机器人、运行服务器及使用命令集,并强调需以root权限运行。
本文介绍了一个SQLMap代理脚本的编写思路,旨在解决使用SQLMap时IP被禁的问题。作者通过Python的socket库实现代理池,帮助用户进行渗透测试时避免封禁。文章还提供了相关教程链接,并提及作者收集资料后编写该脚本的过程。
本文介绍了如何使用Telegram机器人作为渗透测试框架Lockdoor。首先需安装和配置Lockdoor框架及Telegram机器人,创建机器人并获取API token。用户可以通过Telegram聊天执行命令,框架需root权限,用户可选择以root运行或在对话中使用root权限。更多信息可查阅GitHub仓库。
本文介绍了如何使用sqlmap进行渗透测试,并通过代理池避免IP被禁。作者编写了一个sqlmap代理脚本,利用Python的socket库实现代理功能。
绿盟科技于2026年推出了AI-PTS 2.0智能渗透系统,提升了渗透测试的自主性和智能化。该系统结合大模型推理与安全专家知识,能够自动识别复杂业务逻辑漏洞,实现高效的风险验证和攻击链分析,并具备实时编程能力,推动渗透测试向更高效、智能的方向发展。
AI安全领域正在经历变革,传统防御体系面临挑战。绿盟科技计划于2026年7月15日发布智能渗透测试系统2.0,结合前沿AI模型,提升渗透测试能力,帮助企业构建安全防线。
云计算改变了企业软件的构建和安全模型,传统渗透测试方法难以适应快速变化的云环境,导致安全漏洞难以发现。企业应转向持续渗透测试,结合自动化与人类专业知识,实时监控安全状态,以应对动态基础设施的挑战。
AWS Security Agent 在 re:Invent 2025 上推出新功能,包括按需渗透测试、代码审核和威胁建模,支持多种代码存储库,提供安全分析和风险识别,帮助开发者保障应用安全。新集成的 Kiro 能力包和 Claude Code 插件可直接在 IDE 中运行,简化安全审查和修复流程。
AI正在改变安全漏洞的发现和利用方式,安全团队应利用强大的模型增强防御能力。通过Claude Opus,多个合作伙伴报告了显著的防御能力提升,包括加速渗透测试和漏洞修复。新技术帮助企业更快识别和修复漏洞,提高了安全测试的覆盖率,使安全防御更加高效和自动化。
本文介绍了一套标准化的企业外网资产信息收集流程,包括股权备案、子域名测绘、IP探测和CT日志检索等多维度侦察手段。提供实用工具和命令,重点挖掘影子和隐蔽资产,旨在减少资产遗漏,为渗透测试和攻击面梳理提供参考。
本文介绍了如何利用AWS Security Agent构建应用安全闭环,包括设计评审、代码审计和渗透测试。通过集成GitHub,AWS Security Agent能够在软件开发生命周期中自动发现和修复安全漏洞,提高安全验证效率,减少人工干预。该系统支持全仓库扫描和自动生成修复请求,帮助团队及时识别安全风险。
Snyk推出了Evo连续进攻安全(COS),旨在帮助企业在AI生成代码时代发现和修复漏洞。该产品提供持续的渗透测试,能够快速识别传统工具难以捕捉的AI特定威胁,分析师认为AI驱动的渗透测试是应对网络安全挑战的关键解决方案。
完成下面两步后,将自动完成登录并继续当前操作。