OpenAI的“修补地球”计划结合AI大模型与人工审核,帮助开源项目发现并修复漏洞。该计划重点在于减轻维护者“修不动”的负担:先了解维护者需求,发现漏洞后经人工复现、去重、定级,再连同补丁一并提交。目前已参与PHP、Linux内核等项目,发现大量漏洞,并建立了协调披露框架。文章指出,AI使漏洞发现变得廉价,真正稀缺的是修复能力。
PHP官方修复两个高危远程代码执行漏洞(CVSS 9.2),影响PHP 8.1及更早版本,可致进程崩溃或任意代码执行。绿盟科技更新NF、WAF、IPS、NAVG四类防护产品及UTS、RSAS、TVM、WVSS四类检测产品规则。处置分四步:查PHP版本、升级PHP或临时缓解、更新规则包、复扫验证并监控异常。规则仅争取补丁窗口期,不能替代升级。
绿盟科技发布通告,披露PHP两个高危远程代码执行漏洞(CVE-2026-109618、CVE-2026-109619,CVSS评分9.2):一是内存耗尽(OOM)时longjmp提前跳出请求初始化流程,二是worker全局状态未复位导致释放后使用(UAF)。未认证攻击者可构造multipart请求触发内存破坏,导致进程崩溃,在mod_php等运行形态下可执行任意代码。漏洞细节及部分PoC已公开,并已发现在野利用。受影响版本为PHP ≤8.5.11、8.4.26、8.3.35、8.2.34,波及WordPress等应用。建议升级至8.5.12、8.4.27、8.3.36、8.2.35,或采取关闭会话上传进度、设置pm.max_requests=1、部署WAF拦截等临时缓解措施。
绿盟科技发布通告,PHP Core因longjmp()处理OOM错误存在内存管理缺陷,可导致释放后重用。未认证攻击者可构造特制multipart请求触发内存破坏,造成进程崩溃,甚至以PHP服务账户权限执行任意代码,CVSS评分9.2。漏洞影响PHP 8.2至8.5多个版本及WordPress等应用,建议升级至8.5.12、8.4.27、8.3.36、8.2.35及以上版本,或采取临时缓解措施。
PHP于2026年10月发布紧急安全更新,修复两个可导致未认证远程代码执行的高危漏洞,要求立即升级至8.5.12、8.4.27、8.3.36或8.2.35,缓解措施不能替代更新;8.2分支年底停止支持。基金会复盘称修复因共识机制与人手不足长期停滞,属结构性失败。
Node.js 发布 v26.12.1 安全更新版,修复安全漏洞,提供多平台安装包、二进制文件、源码和文档下载,并附 SHA256 校验值与 PGP 签名供验证完整性。
Node.js 发布 v22.23.4 安全更新,修复 Brotli 解码器相关漏洞。
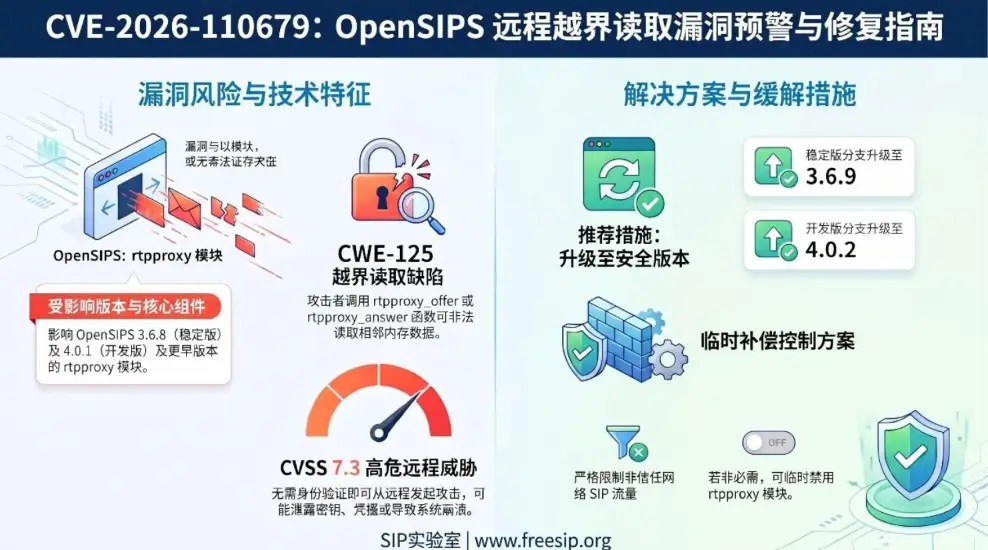
OpenSIPS 3.6.8及4.0.1之前版本存在越界读取漏洞(CWE-125),位于rtpproxy模块的rtpproxy_offer/rtpproxy_answer函数,可被远程未认证触发,导致信息泄露或服务中断。建议升级至3.6.9或4.0.2,升级前限制SIP流量,必要时禁用该模块。
Qt SVG模块(QtSvg)存在拒绝服务漏洞CVE-2026-8168,影响Qt 4.1.0至6.8.8及6.9.0至6.11.1。应用加载元素嵌套过深的SVG文件时,解析与渲染过程递归遍历文档树且无深度限制,导致调用栈耗尽、程序崩溃,CVSS 4.0评分7.1(高危)。建议仅加载可信来源的SVG并校验内容,或升级至Qt 6.8.9、6.11.2、6.12.0及以上版本并应用相应补丁。
绿盟科技CERT发布微软2026年10月安全更新摘要,共修复1413个漏洞,涉及Windows、Office、SQL Server、Azure等产品,其中关键漏洞75个、重要漏洞1336个。Windows Shell安全功能绕过漏洞(CVE-2026-96951)已被在野利用,建议用户尽快安装补丁。
cURL发布8.23.0版,修复HTTP/2上传中的释放后使用高危漏洞CVE-2026-92392,影响8.12.0至8.22.0版。恶意服务器可在客户端上传文件时触发内存错误,甚至远程代码执行,但利用条件苛刻,更可能仅致崩溃。升级即可修复,无法升级可禁用HTTP/2,命令行加--http1.1参数。
Next.js 发布安全更新,修复三个漏洞:use cache 函数返回类型化数组可致未认证远程代码执行(严重);SVG 图像优化 API 存在内存漏洞可致远程代码执行(严重);Server Actions 可被构造请求耗尽 CPU 导致拒绝服务(高危)。建议升级至 16.4.1 或 15.5.28。
Docker Hub账户转组织流程存在高危漏洞CVE-2026-105445,评分9.4。个人访问令牌转移后密钥未撤销,攻击者可利用原令牌以新组织身份访问仓库,影响期为2024年8月26日至2026年9月30日。Docker已在服务端修复,用户无需操作,并审查约30.4万次推送,未发现恶意利用,自10月8日起批量停用相关令牌。
Chainguard推出AI安全工具Harness,利用受限的Claude Mythos 5.1等前沿模型发现并修复传统扫描器遗漏的漏洞,已在高危代码库中查出严重问题。同期发布Workspaces、Checks及扩展的Libraries,将防护延伸至代理运行环境与CI验证。调查显示超半数安全负责人有时明知高危漏洞仍未修补。
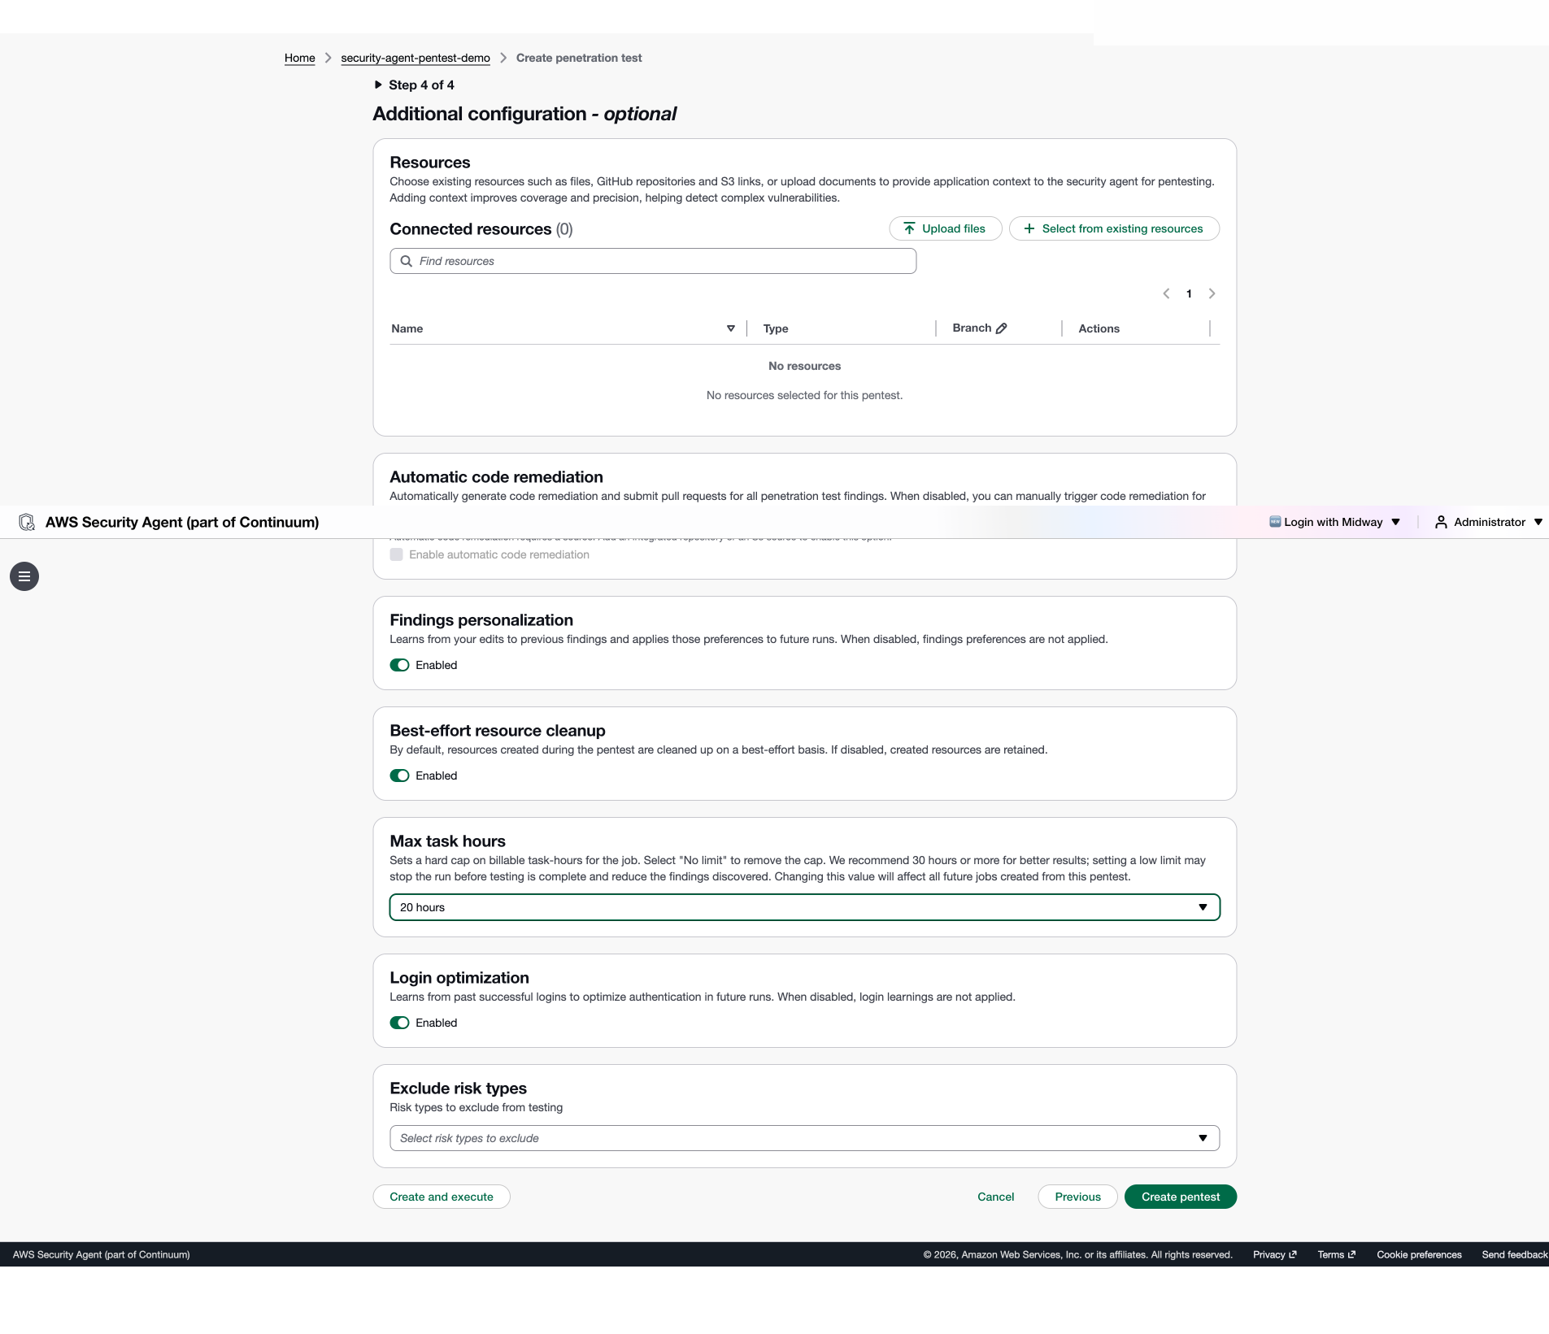
Jean Lilly为B2B珠宝店铺提供3D设计平台,研发团队二十多人但无专职安全工程师。传统外部渗透测试需2~4周、费用5~15万元,难以跟上发布节奏。采用AWS Security Agent后,开发团队可按需发起测试,将验证缩短至数小时,并通过授权、范围、凭据和成本上限的可重复流程,优先修复有证据的高危漏洞。
作者提交的Omarchy插件被安全机器人发现漏洞,Codex以安全理由拒绝分析,而离线GLM 5.3 Flash用5分钟确认漏洞比issue所述更严重,给出完整修复方案和补丁,并自动完成安全攻防测试。作者认为离线GLM在漏洞修复上强于GPT,因GPT线上安全策略拒绝服务,并断言AI时代属于线下推理。
Django发布6.1.2、6.0.9和5.2.18安全更新,修复多个漏洞:语言代码处理可致拒绝服务(低危);parse_header_parameters()存在二次时间复杂度问题(中危);空间查询接受bytes栅格值可能触发外部请求;模型表单集可被伪造POST数据越权删除或创建实例。建议尽快升级。
Next.js 发布安全更新 v16.3.8 和 v15.5.27,修复多个漏洞:图像优化中的服务端请求伪造(高危)、自托管 SSG/ISR 页面缓存投毒、根级 catch-all 页面缓存投毒、App Router 元数据图像路由信息泄露、嵌套 use cache 缓存键错误导致跨根参数泄露、Draft Mode 内容经 use cache 泄露至普通响应,以及开发服务器 MCP 端点信息泄露。建议尽快升级。
绿盟科技CERT通告:微软2026年9月安全更新修复974个漏洞,其中114个关键、860个重要,涉及Windows、Office、Azure、SQL Server等。2个漏洞已遭在野利用:Windows Update Stack(CVE-2026-81963)和ALPC(CVE-2026-85880)权限提升漏洞。另有DNS服务器远程代码执行(CVSS 9.8)、Kerberos、Office等严重漏洞。建议用户尽快安装补丁。
微软2026年8月安全更新修复421个漏洞,涉及Windows、Office、Azure等产品,其中62个严重、358个重要。WinSock权限提升漏洞(CVE-2026-68820)已被在野利用。重点漏洞还包括DHCP服务器、DNS服务器、部署服务TFTP服务器的远程代码执行漏洞,以及SharePoint、Exchange Server、Azure AD权限提升漏洞。建议用户尽快安装补丁。
完成下面两步后,将自动完成登录并继续当前操作。