文章指出,AI代理会自主解读目标、调用工具并继承人类凭证,可能执行用户未授权的操作,因此安全重心需从“验证身份”转向“验证具体动作”。作者提出涵盖观察、执行、构建、部署四环节的持续代理安全生命周期:先观测实际行为,再在动作执行前依据身份、委托与策略做确定性授权,并将权限控制内建为可复用基础设施,最终在规模化部署中一致执行并反馈优化。
Dynata采用AWS的AI驱动开发生命周期(AI-DLC)方法与Kiro IDE,将全栈功能开发从3至4个冲刺压缩至约1个冲刺,开发阶段时间减少约70%。团队分三步推进:先用Amazon Q Developer辅助编码,再连接Jira、Confluence等知识库,最后通过三天工作坊完成需求、设计与编码。需求缺口在规划阶段即被发现,跨团队并行对齐,后期返工和缺陷明显减少。
微软结束Windows 11 24H2消费者版支持,家庭版、专业版等不再获安全更新,企业版可延至2027年10月。微软建议用户升级至25H2或26H2版,追求稳定可先升25H2。
Ubuntu 27.04 代号“顽强霸王龙”,计划于2027年4月22日发布,是Ubuntu首次以史前生物命名。该版本为非LTS版,支持约9个月,适合桌面用户滚动更新;追求稳定者建议使用最新的Ubuntu 26.04 LTS。
Windows 11 23H2企业版分支将于11月10日结束支持,涉及企业版、教育版、IoT企业版及企业多会话版。微软届时发布最后一次安全更新,此后不再提供补丁,已公开漏洞将无法修复,企业设备面临安全与合规风险。微软建议升级到仍受支持的版本,如正在推送的Windows 11 26H2。
AI编程代理并行开发时,共享数据库易冲突并危及生产数据。Lakebase Postgres通过数据库分支解决:秒级创建隔离分支,采用写时复制,空闲可缩零。每个代理和PR使用独立分支,测试后删除,架构变更经迁移工具提升至主分支。该模式支持安全调试与迁移验证,构成代理开发循环。
微软于9月29日发布WSL Containers正式版,开发者可通过wslc.exe直接构建和运行Linux容器,并接入VS Code、Intune与Defender治理。Compose支持仍在路线图中,网络与文件性能有待优化。建议先以无状态嵌入服务试点,固定镜像摘要,验证健康检查、日志、网络与回滚,再考虑团队迁移。
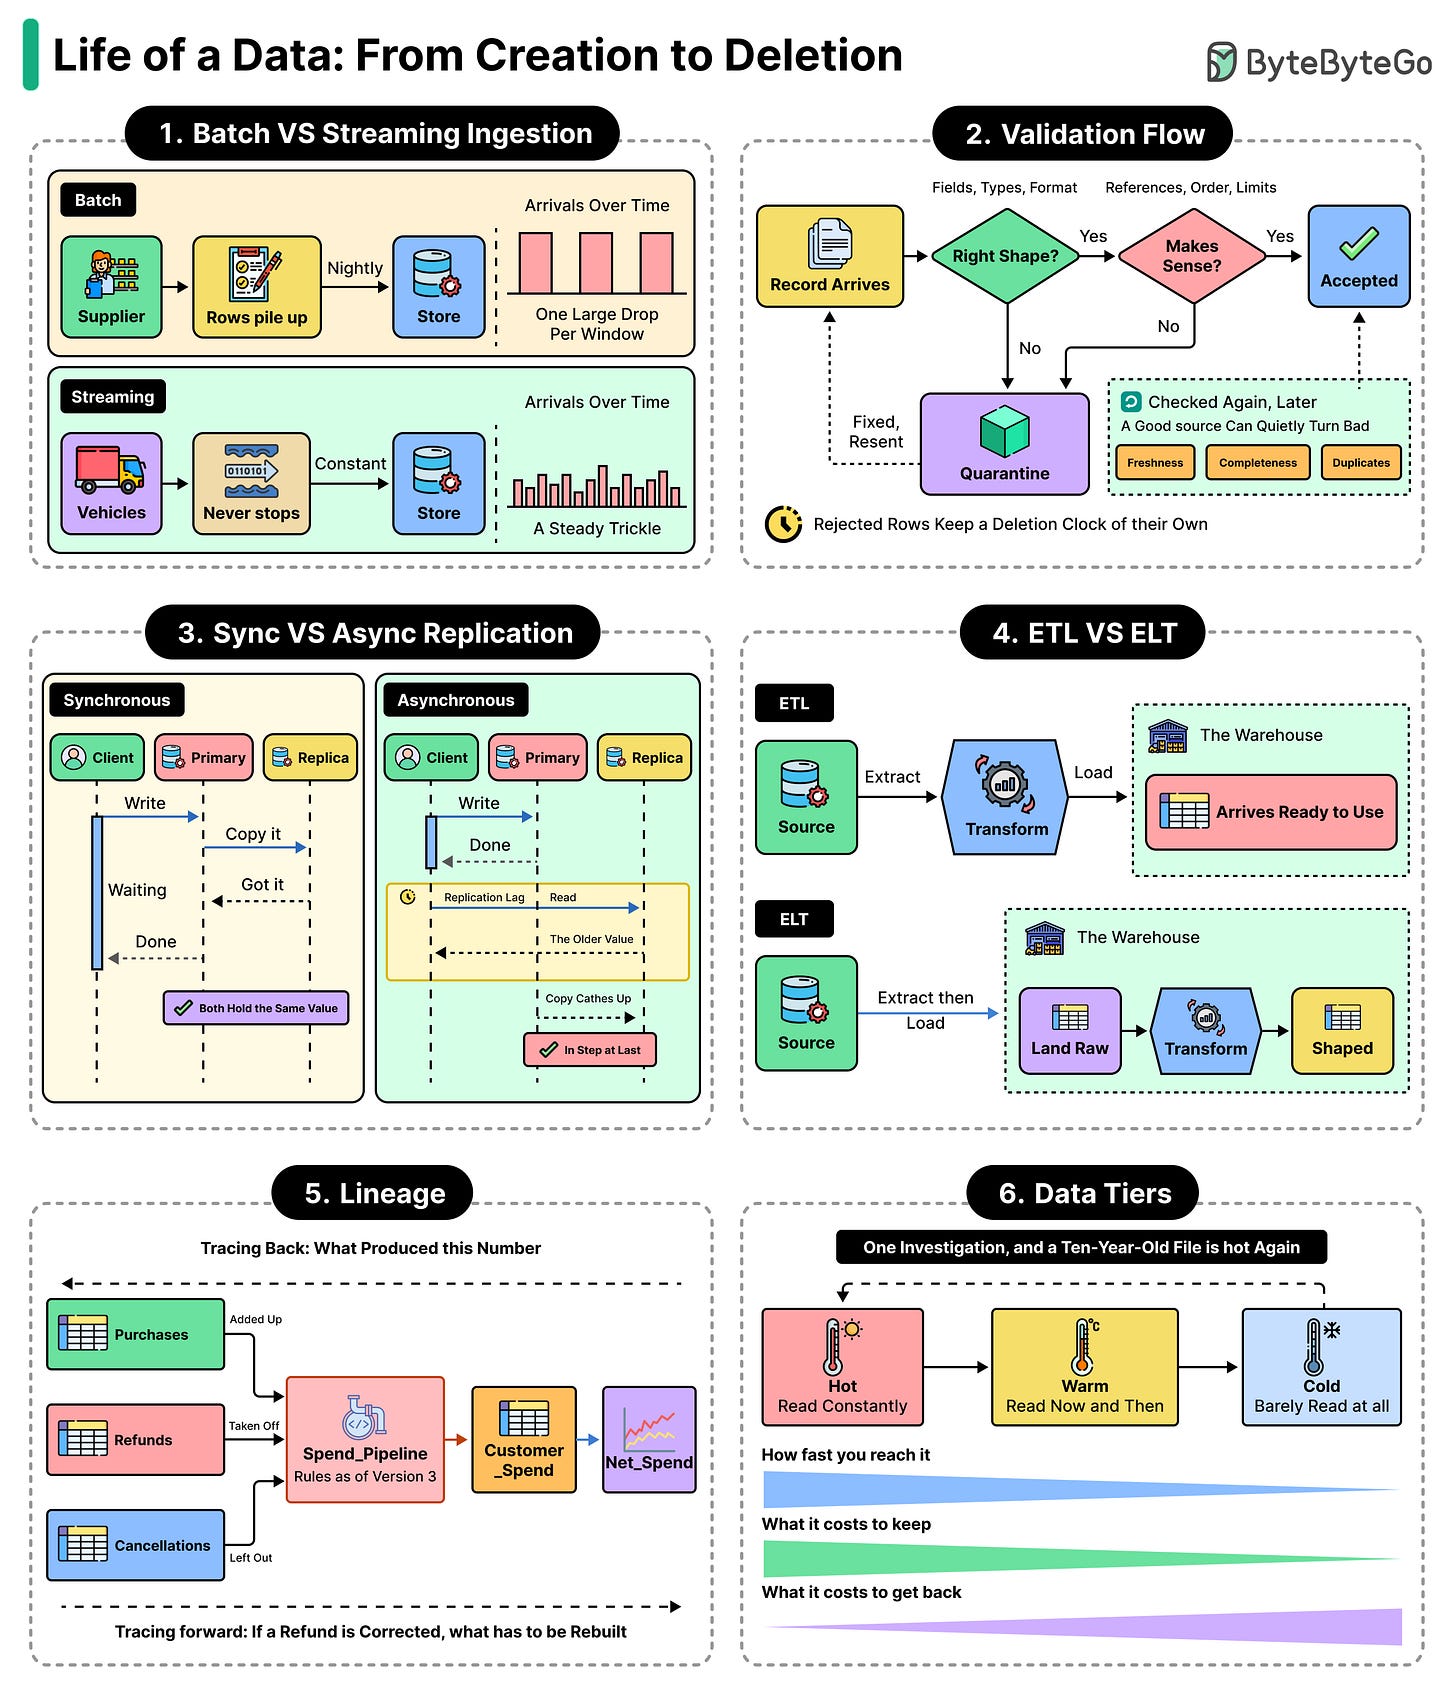
数据从创建到删除经历完整生命周期,同一数据常存于数据库、缓存、搜索索引、分析管道和备份等多处,各有用途与更新节奏。理解该生命周期有助于统筹数据库设计、性能、报表、存储成本、恢复与隐私等决策。
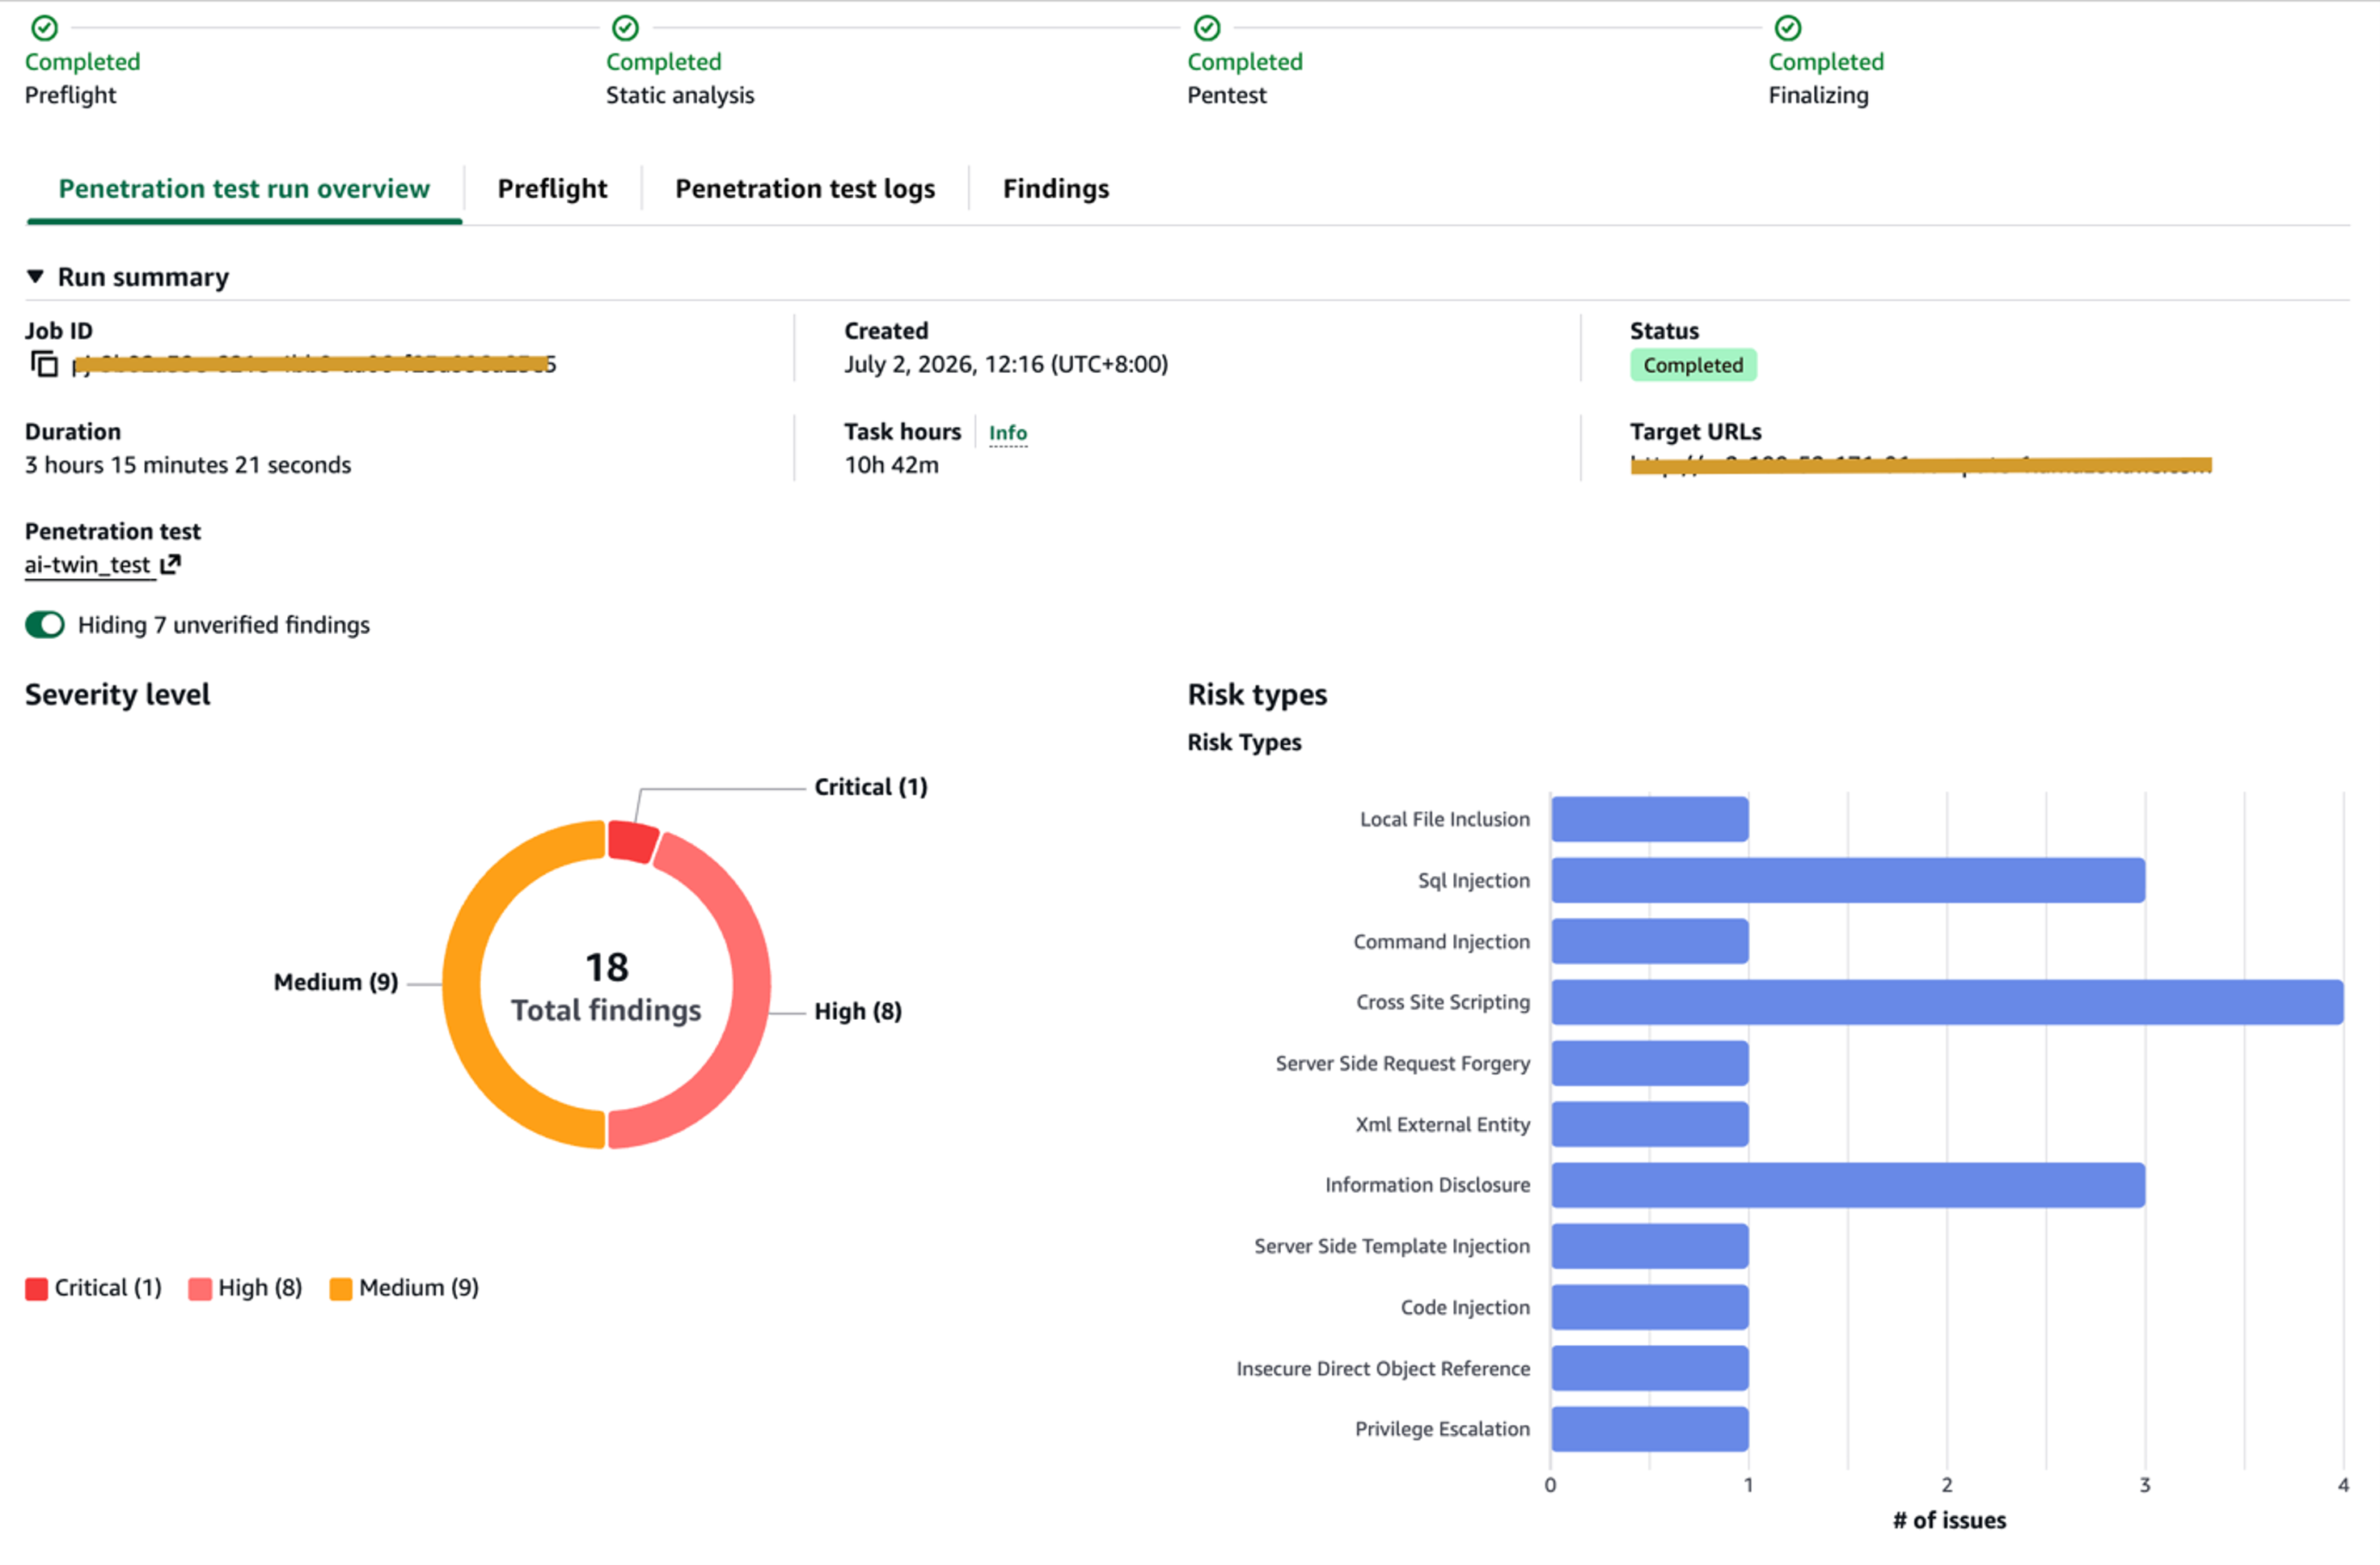
AWS推出前沿智能体AWS Security Agent,将渗透测试从依赖专家、周期数周的传统模式,转变为按需触发、7×24运行、可嵌入SDLC全流程的持续验证能力。其多智能体架构支持多步骤攻击链模拟,覆盖OWASP Top 10与业务逻辑漏洞,经实际利用验证确保极低误报,并提供开发者友好的修复建议。黑盒、灰盒、白盒三种场景实测均获高置信度结果,测试周期从数周压缩至数小时。
资本市场公司正推动交易生命周期现代化,面临数据量增长、结算周期缩短等压力。核心挑战是研究、交易、风控、运营与合规各自为政,数据割裂拖慢决策。AI的价值不在模型本身,而在于打通并治理专有数据。建议从高价值工作流入手,建立可复用数据基础,再逐步扩展。
KubeRay Operator 通过 Volcano 适配器将 RayJob 转换为 PodGroup 等调度资源。适配器创建 PodGroup,设置 owner 引用、分组注解和 schedulerName;最低成员数不含 submitter 以避免启动死锁,但其资源仍提前计入。资源计算基于模板 requests,未涵盖 init 容器等。收尾时按存活集群重算需求,而非直接清零。
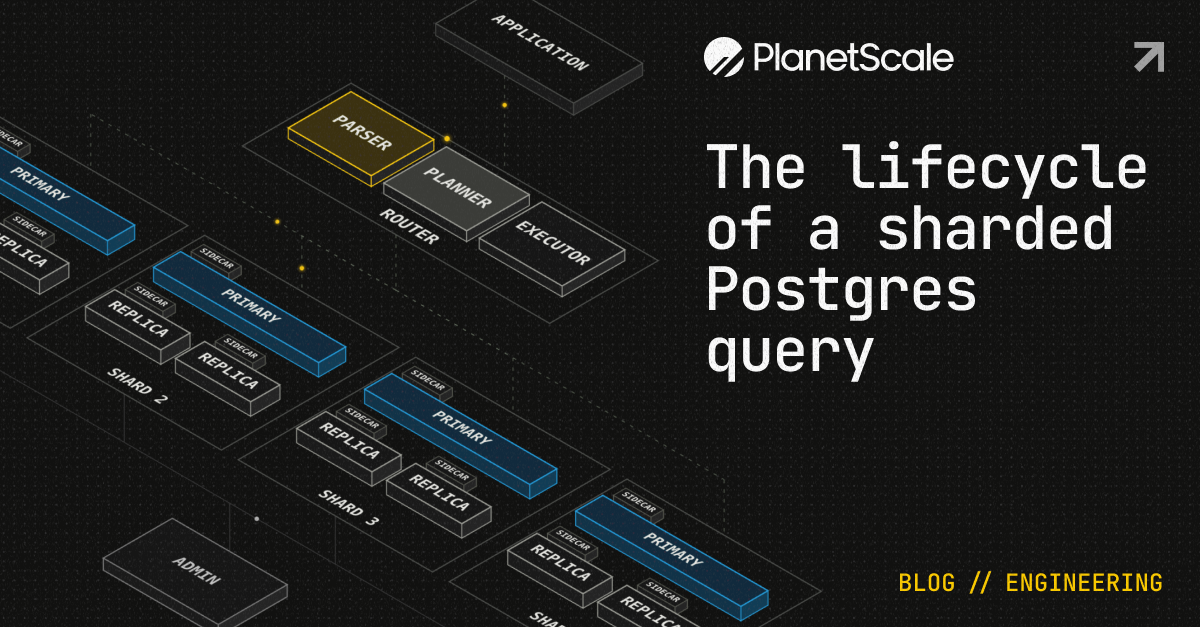
文章以一条跨四个分片的Postgres查询为例,讲解分片数据库如何伪装成单一Postgres:路由器用Go实现认证、协议解析和查询规划,通过哈希分片键定位数据,再以散播-收集方式从各分片取回数据,并在路由器内完成哈希连接;同时说明连接池、执行引擎及按customer_id分片可使连接本地化,避免跨分片连接。
Kubernetes v1.37 引入五个标准节点状况:DrainInProgress、Drained、MaintenancePlanned、MaintenanceInProgress、GracefulNodeShutdownInProgress,用于统一描述节点排空、维护和优雅关闭状态。该功能为 Alpha 且默认关闭,暂不影响核心组件行为,由管理员或授权控制器设置。它提供共享状态信号,提升运维可见性,避免组件因信息不足而冲突,未来将支持 DaemonSet 滚动更新等场景。
Linux Kernel 7.1系列已结束支持,最终版7.1.13于9月2日发布,含76项修复。该非LTS版本生命周期短,官方建议用户升级至7.2系列或LTS版本。最新稳定版为7.2.3,修复多项错误。下游发行版如Ubuntu自行维护内核,用户需查询发行版网站确认支持状态。
本文介绍了构建企业级数据产品的建议,包括数据产品的关键特征和生命周期。数据产品应具备质量、可观察性、语义一致性、隐私和安全、可发现性等特征。数据产品的生命周期包括构思、设计、创建、发布、运营和治理、使用和价值创造以及退役等阶段。数据合同是实现联邦治理的一种形式,包括数据描述、数据架构、使用策略、数据质量、安全性、数据SLA和责任等。数据治理团队在数据产品的治理中起到重要作用。数据产品的发布和认证可以提供数据的可信度和标准化。最后,Databricks的数据智能平台提供了构建高质量数据产品的功能和工具。
Debian Linux 11将于2026年8月31日结束官方支持,历时5年。普通用户应升级至Debian 12或13,以获得免费安全更新至2028年或2030年。企业若需继续使用,可付费购买Freexian的扩展支持服务,维护至2031年,但该服务非官方项目。
Agent Skills是一种AI代理技能格式,通过SKILL.md文件让代理按需读取指令,避免重复解释。文章以deck-builder为例,展示如何构建、优化技能:包括触发描述、脚本验证、参考文件、评估测试及安全扫描。该格式支持多工具,能显著节省token,但需注意安全风险,安装前应扫描。
文章介绍了AI编程中的“上下文开发生命周期”(CDLC)框架,强调技能、代理配置等上下文资产需像代码一样管理。CDLC包含生成、评估、分发、观察四个阶段,但多数团队忽视评估和观察。文章提出通过减少人工干预和提升复用率来扩展规模,建议平台团队建立共享基础设施,以治理和工具支持上下文管理,最终实现更可靠的AI辅助开发。
Anthropic因AI代理使软件开发流程大幅加速,工程师每季度代码量增长8倍,Claude编写约80%的代码。为保障安全,公司采取多项策略:将安全审查左移并整合进开发阶段,利用硬访问和身份边界控制风险,结合自动化和代理审查,并在关键点引入人工监督。同时,安全代理需连接组织上下文,如知识索引,以应对压缩的规划周期,确保安全不拖慢开发速度。
本文介绍Envoy Gateway v1.9.0中数据面Pod生命周期管理。EnvoyProxy定义舰队,Infra Manager将InfraIR转为Pod,但路由Accepted不保证舰队存在。GatewayNamespaceMode改变部署位置和xDS认证,v1.9修复认证绕过。Remote provider通过gRPC接管InfraIR执行,官方示例非生产级。mergeBackends默认关闭且为实验性,需用selector渐进启用,与mergeGateways互斥。
完成下面两步后,将自动完成登录并继续当前操作。