小红花·文摘
  • 首页
  • AI Tokens🪙
  • 排行榜🏆
  • 直播
  • FAQ
Dify.AI
沉浸式翻译 immersive translate
Chris van Eijk:PostgreSQL 中每个租户一个分区,实测

PostgreSQL 按租户列表分区时,若仅靠行级安全策略过滤租户,规划器无法预知租户,需扫描全部分区。实测1000租户查询从0.25毫秒增至77毫秒,3000租户达241毫秒,并产生数千锁,32并发下大量报共享内存不足。修复方法:查询中显式加tenant_id条件;添加租户改用CREATE TABLE加ATTACH PARTITION。

Chris van Eijk:PostgreSQL 中每个租户一个分区,实测

Planet PostgreSQL Planet PostgreSQL · 2026-10-04T00:00:00Z
Chris van Eijk:PostgreSQL 中按租户划分的任务队列:吵闹的邻居

多租户SaaS使用PostgreSQL队列时,FIFO会导致大租户的千个任务阻塞其他租户,小租户中位等待4.5秒。改用按租户轮询后等待降至0.1秒,但按id排序在积压不均时会走全表,单次出队耗时10秒。改为按(tenant_id, enqueued_at, id)部分索引排序可降至1毫秒级。

Chris van Eijk:PostgreSQL 中按租户划分的任务队列:吵闹的邻居

Planet PostgreSQL Planet PostgreSQL · 2026-10-01T00:00:00Z
Chris van Eijk:PostgreSQL 中按租户划分的审计日志:触发器的开销有多大

实测PostgreSQL 17多租户审计日志触发器开销:2万次单行更新每次增加32微秒;10万行批量更新慢3.6至4.4倍。语句触发器配转换表比行触发器快约两成,但仅限AFTER且不能指定列。只存变更列可使日志缩小五倍,但比较更耗CPU。用行级安全策略限制租户只能读自己的日志,应用角色仅可SELECT和INSERT,日志追加不可改。

Chris van Eijk:PostgreSQL 中按租户划分的审计日志:触发器的开销有多大

Planet PostgreSQL Planet PostgreSQL · 2026-10-01T00:00:00Z
Chris van Eijk:PostgreSQL 中按租户唯一:软删除与 RLS 泄露

多租户 PostgreSQL 中,全局唯一约束会跨租户泄露数据:租户 2 插入已属租户 1 的邮箱会报重复键错误,即使启用了行级安全。修复方法是将 tenant_id 加入约束。软删除仍占用唯一值,需使用部分唯一索引(WHERE deleted_at IS NULL)并配合 lower() 忽略大小写。ON CONFLICT 必须匹配索引条件。NULL 默认互不相等,可用 NULLS NOT DISTINCT 改变。

Chris van Eijk:PostgreSQL 中按租户唯一:软删除与 RLS 泄露

Planet PostgreSQL Planet PostgreSQL · 2026-10-01T00:00:00Z
Chris van Eijk:在 PostgreSQL 中删除单个租户:级联、批量还是 DROP

实测 PostgreSQL 17 多租户单租户删除:级联删除与逐表删除耗时相同,瓶颈在外键触发器,需为外键列建索引。删除不阻塞其他租户读写,但阻塞该租户写入并阻碍 vacuum。批量删除应按执行计划选批次,过大反而全表扫描更慢。删除后数据库不缩小,空间留给新租户,数据仍残留在 WAL、备份、审计日志中。分区 DROP 最快,但需先删引用分区,且加排他锁,应设 lock_timeout。

Chris van Eijk:在 PostgreSQL 中删除单个租户:级联、批量还是 DROP

Planet PostgreSQL Planet PostgreSQL · 2026-10-01T00:00:00Z
Chris van Eijk:PgBouncer 与 RLS:租户上下文、SET LOCAL、共享计划

PgBouncer事务模式下,SET设置的租户会泄漏给后续客户端,SET LOCAL在事务外无效,连接被污染时可能读到他人数据。不同租户共享预编译语句和查询计划,性能受首个租户影响。对策:每个工作单元使用显式事务加SET LOCAL,回读校验租户,策略用nullif处理缺失,租户作为参数并设置plan_cache_mode=force_custom_plan。

Chris van Eijk:PgBouncer 与 RLS:租户上下文、SET LOCAL、共享计划

Planet PostgreSQL Planet PostgreSQL · 2026-09-30T23:30:11Z
Chris van Eijk:在PostgreSQL中按租户生成无间隙的发票编号

多租户SaaS发票编号需按租户连续且唯一。在PostgreSQL 17下实测五种方案:序列会因回滚跳号且无法按租户分列;max()+1在并发下大量重复;SERIALIZABLE虽正确但重试率高。推荐每租户一行计数器,在事务末尾用UPDATE…RETURNING取号并写入发票,可零重复零跳号,且应尽量缩短持锁时间。

Chris van Eijk:在PostgreSQL中按租户生成无间隙的发票编号

Planet PostgreSQL Planet PostgreSQL · 2026-09-27T22:30:10Z

2026年9月,研究员报告Cloudflare Containers存在跨租户数据泄露漏洞:dm-thin存储池禁用块清零,容器删除后残留磁盘数据可能被其他客户读取。Cloudflare已移除该配置、清除旧磁盘与缓存快照,未发现恶意利用,无需客户操作。

Cloudflare 如何修复 Containers 中的跨租户数据泄露漏洞

The Cloudflare Blog The Cloudflare Blog · 2026-09-24T15:00:00Z
Chris van Eijk:PostgreSQL 行级安全:租户数据泄露的隐患

PostgreSQL行级安全(RLS)存在五类隐患:表所有者默认绕过策略,需用FORCE;空租户上下文因空字符串报错,需nullif处理;连接池会串租户,须用SET LOCAL;外键检查绕过策略,导致越权与数据泄露,需复合租户键;后加表易漏配策略,应自动化审计。

Chris van Eijk:PostgreSQL 行级安全:租户数据泄露的隐患

Planet PostgreSQL Planet PostgreSQL · 2026-09-18T22:00:05Z
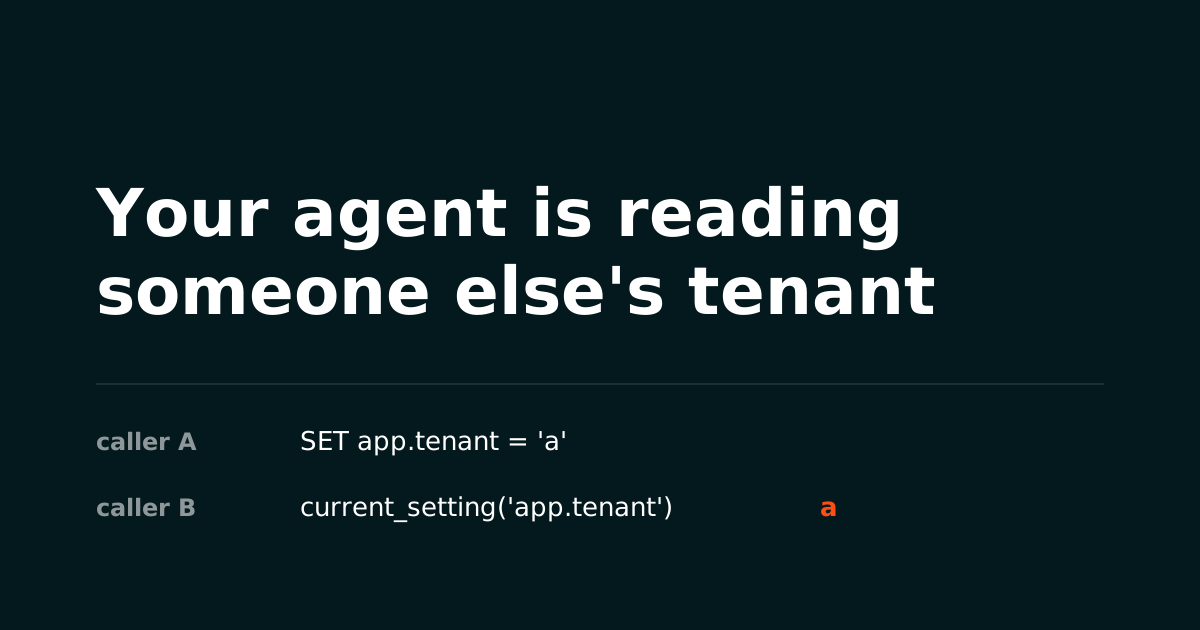
Mikhail Shytsko:你的代理正在读取他人的租户数据

PgBouncer 事务模式下,会话级 SET 会泄漏给下一个客户端,包括租户键、SET ROLE、search_path、statement_timeout,以及临时表、游标、LISTEN 和咨询锁,导致读到他人数据。修复方法:每次调用包在显式事务中,用 SET LOCAL 设置租户,提交后不留状态;避免 LISTEN 和 SQL 级 PREPARE。

Mikhail Shytsko:你的代理正在读取他人的租户数据

Planet PostgreSQL Planet PostgreSQL · 2026-09-18T00:00:00Z

DifyTap漏洞致百万AI应用数据遭跨租户窃听,企业紧急修复!

Dify平台漏洞致攻击者可跨租户窃听AI数据 超百万应用受影响

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2026-06-23T06:12:43Z
租户:现代开发者平台的缺失支柱

开发者平台需明确边界,以避免复杂性和安全隐患。缺乏清晰边界可能导致合规和操作问题。租户作为核心构造,结合身份、网络和合规性,确保安全和可管理性。租户模型是现代平台的基础,支持AI自动化和持续合规。

租户:现代开发者平台的缺失支柱

The New Stack The New Stack · 2026-01-13T21:00:15Z
为多租户平台优化的预览 URL

Vercel 允许用户为每个租户创建独特的预览部署 URL,通过添加前缀以正确路由请求。此功能适用于 Pro 和 Enterprise 团队,并需添加预览部署后缀。

为多租户平台优化的预览 URL

Vercel News Vercel News · 2025-12-17T13:00:00Z
微软修复严重影响企业安全的Microsoft Entra ID安全漏洞 黑客可以控制任何租户

微软修复了影响企业安全的 Microsoft Entra ID 漏洞,该漏洞于2025年7月被发现,黑客可借此获取敏感数据。微软在3天内发布了修复,并于8月增加了保护措施。研究人员指出,该漏洞源于已停用的旧版身份验证技术。

微软修复严重影响企业安全的Microsoft Entra ID安全漏洞 黑客可以控制任何租户

蓝点网 蓝点网 · 2025-09-23T03:35:53Z

研究员Dirk-jan Mollema披露了Microsoft Entra ID中的严重漏洞(CVE-2025-55241),CVSS评分为10分。该漏洞源于不安全的“Actor tokens”和Azure AD Graph API的验证缺陷,攻击者可模拟其他租户用户身份,甚至全局管理员,获取Microsoft 365和Azure资源。微软已迅速修复此漏洞。

CVE-2025-55241:CVSS 10.0分Microsoft Entra ID漏洞或危及全球所有租户

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2025-09-21T16:35:53Z
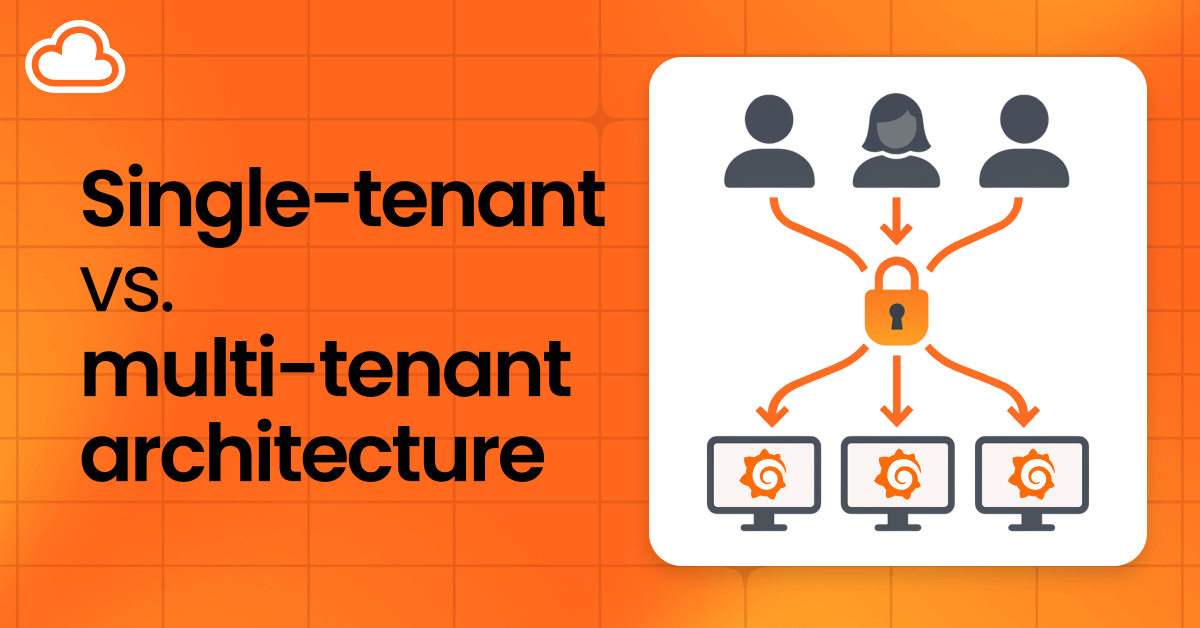
Grafana Cloud 的单租户与多租户架构:选择合适方案的指南

Grafana Cloud 提供单栈和多租户两种架构选择。单栈架构简化管理,支持基于角色和标签的访问控制,但可能存在配置错误风险;多租户架构则确保数据隔离和定制化,适合需要严格隔离的场景。选择架构应根据组织需求进行权衡。

Grafana Cloud 的单租户与多租户架构:选择合适方案的指南

engineering on Grafana Labs engineering on Grafana Labs · 2025-09-18T00:00:00Z

Capsule Kubernetes的CVE-2025-55205漏洞(CVSS评分9.1)允许认证用户劫持系统命名空间,破坏多租户隔离,可能导致特权提升和数据泄露。攻击者可通过标签注入绕过授权,影响Capsule v0.10.3及更早版本,建议尽快更新补丁。

CVE-2025-55205:Capsule Kubernetes多租户框架存在严重漏洞,可导致跨租户攻击

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2025-08-18T19:18:53Z

近期全球网络安全事件包括CVE系统危机、群晖ABM漏洞泄露微软365数据、GIFTEDCROOK恶意软件升级、韩国服务器攻击、俄罗斯封锁Cloudflare、挪威水坝黑客入侵、微软限制内核访问及荷兰零售巨头数据泄露,显示出网络安全面临的挑战与防护需求。

FreeBuf早报 | 寻找替代CVE的漏洞情报来源;群晖ABM漏洞泄露全局客户端密钥,危及微软365租户

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2025-06-30T10:10:01Z

群晖科技的Active Backup for Microsoft 365软件存在CVE-2025-4679漏洞,攻击者可利用泄露的client_secret访问所有安装ABM的微软租户数据,造成严重安全风险。群晖与研究人员对漏洞的严重性评估存在分歧。

群晖ABM漏洞(CVE-2025-4679)泄露全局客户端密钥,危及所有微软365租户

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2025-06-29T16:18:07Z
OpsGaurd - 一款智能访问的AI驱动租户安全系统

OpsGaurd - 智能访问AI结合AI与自动化工作流程,简化团队文档的访问与审批。该系统利用Permit.io管理角色与权限,自动处理访问请求,节省时间并确保数据安全合规。

OpsGaurd - 一款智能访问的AI驱动租户安全系统

DEV Community DEV Community · 2025-05-05T06:44:15Z
  • <<
  • <
  • 1 (current)
  • 2
  • >
  • >>
👤 个人中心
在公众号发送验证码完成验证
登录验证
在本设备完成一次验证即可继续使用

完成下面两步后,将自动完成登录并继续当前操作。

1 关注公众号
小红花技术领袖公众号二维码
小红花技术领袖
如果当前 App 无法识别二维码,请在微信搜索并关注该公众号
2 发送验证码
在公众号对话中发送下面 4 位验证码
友情链接: MOGE.AI 九胧科技 1tok 菜鸟教程 Remio.AI DeekSeek连连 53AI 神龙海外代理IP IPIPGO全球代理IP 东波哥的博客 匡优考试在线考试系统 开源服务指南 蓝莺IM Solo 独立开发者社区 AI酷站导航 极客Fun 我爱水煮鱼 周报生成器 He3.app 简单简历 白鲸出海 T沙龙 职友集 TechParty 蟒周刊 Best AI Music Generator 模力方舟 Gitee AI

小红花技术领袖俱乐部
小红花·文摘:汇聚分发优质内容
小红花技术领袖俱乐部
Copyright © 2021-
粤ICP备2022094092号-1
公众号 小红花技术领袖俱乐部公众号二维码
视频号 小红花技术领袖俱乐部视频号二维码