微软为.NET 8/9/10发布紧急带外更新,并推出.NET 11 RC3,修复Brotli解压缩中的高危缓冲区溢出漏洞(CVE-2026-111497,评分8.1),该漏洞可导致信息泄露、拒绝服务或权限提升。受影响场景包括ASP.NET Core请求解压、HttpClient自动解压及直接调用Brotli API。更新前应避免解压不可信Brotli数据;自包含应用需用新运行时重建,容器需更新基础镜像后重新部署。
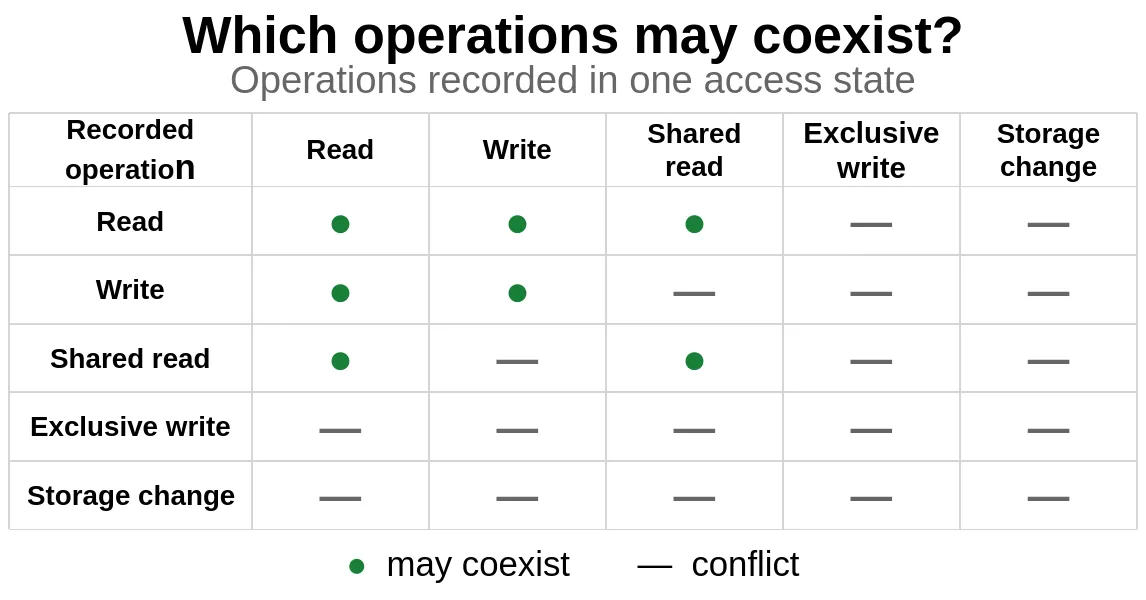
2026年Python语言峰会上,Nathan Goldbaum提出改进缓冲区协议:完善文档与教程,新增PyBufferLease等C API实现读写租约协调,避免并发冲突;并提议用命名空间机制支持自定义数据类型,无需等待官方批准。现有API保持不变,新API需C扩展作者正确使用,否则可能内存损坏。
Qt框架QtNetwork模块的HTTP Cache-Control响应头解析存在越界读取漏洞(CVE-2026-76151),影响Qt 6.0.0至6.8.8及6.9.0至6.11.1。恶意HTTP服务器可返回超大Cache-Control头,导致客户端QNetworkAccessManager异常终止。该漏洞仅影响客户端,不涉及32位构建,为只读越界,无信息泄露或代码执行,仅造成拒绝服务,CVSS 4.0评分4.6。建议更新至6.8.9、6.11.2或更高版本,或应用官方补丁。
本文介绍低延迟音频播放方案,对比iOS和Android平台技术。iOS用AudioUnit实现5-10ms延迟,Android用AudioTrack或AAudio达10ms内。核心是绕过系统高级API,使用底层接口、小缓冲区和环形缓冲区。文章提供完整代码示例、延迟诊断工具及常见问题修复方法,帮助开发者选择适合实时通话场景的播放方案。
React处理高频数据流(如每秒数千点)时性能不足,需将数据存储于React外部(如环形缓冲区),分离UI形状与数据值,利用Web Workers、SharedArrayBuffer和OffscreenCanvas将重活移出主线程,并通过降采样、内存优化及调度策略,实现多核并行渲染,保持流畅帧率。
本文探讨了将O_DIRECT与io_uring组合使用的技术路径,旨在解决数据库和块存储引擎中的双重缓冲与系统调用开销问题。文章详细分析了组合使用的决策边界、O_DIRECT的对齐约束、io_uring固定缓冲区的注册方法及其与O_DIRECT叠加时的注意事项。通过实测对比了三种写路径的性能,指出register_buffers组合在特定环境下可能失败,强调需在目标内核上验证。最后提供了工程检查清单和选型建议,帮助读者在实际应用中做出正确决策。
Ivanti发布安全公告,修复了多个产品的缓冲区溢出漏洞(CVE-2025-0282)。该漏洞允许未经身份验证的攻击者通过特制数据包执行任意代码,CVSS评分为9.0。受影响的版本包括Ivanti Connect Secure、Policy Secure和Neurons for ZTA,用户需尽快升级至安全版本。
绿盟科技发布安全公告,修复了Rsync中的两个严重漏洞(CVE-2024-12084和CVE-2024-12085),可能导致远程代码执行和信息泄露。受影响版本为Rsync 3.3.0及以下,用户应尽快升级至3.4.0及以上版本以确保安全。若无法升级,可通过修改配置和编译选项进行临时缓解。
本文讨论了PostgreSQL数据库的双缓冲机制,指出过度分配内存会导致操作系统缓存不足,从而影响性能。建议将shared_buffers设置为系统RAM的25%以优化内存管理。通过pg_buffercache扩展,可以监测缓存使用情况,识别占用过多缓存的表和索引,并建议删除未使用的索引以减轻缓存压力。
NGINX 堆缓冲区溢出漏洞 CVE-2026-42945 已被黑客利用,全球约 570 万个未升级实例面临风险。安全公司建议用户立即升级到最新版本。尽管存在条件限制,攻击者仍可能发起拒绝服务攻击,导致 NGINX 崩溃。
Qt SVG模块存在类型混淆和基于堆的缓冲区溢出漏洞(CVE-2026-6210),影响版本为Qt 6.7.0至6.8.8及6.9.0至6.11.1。该漏洞可能导致应用崩溃。建议仅从可信来源加载SVG内容,并在加载前进行验证和清理。解决方案是更新至Qt 6.8.8或6.11.1及以上版本。
Vim通过Buffers、Windows和Tabs三个概念管理显示。Buffers是内存中的文本空间,打开文件即创建;Windows是查看Buffers的视口,可分割多个;Tabs是Windows的集合,关闭Tab不关闭文件。通过快捷键可三维移动:窗口间用Ctrl-W导航,Buffer间用:bnext等命令。建议用Buffers存文件、Windows比对、Tabs或tmux组织布局,以提高效率。
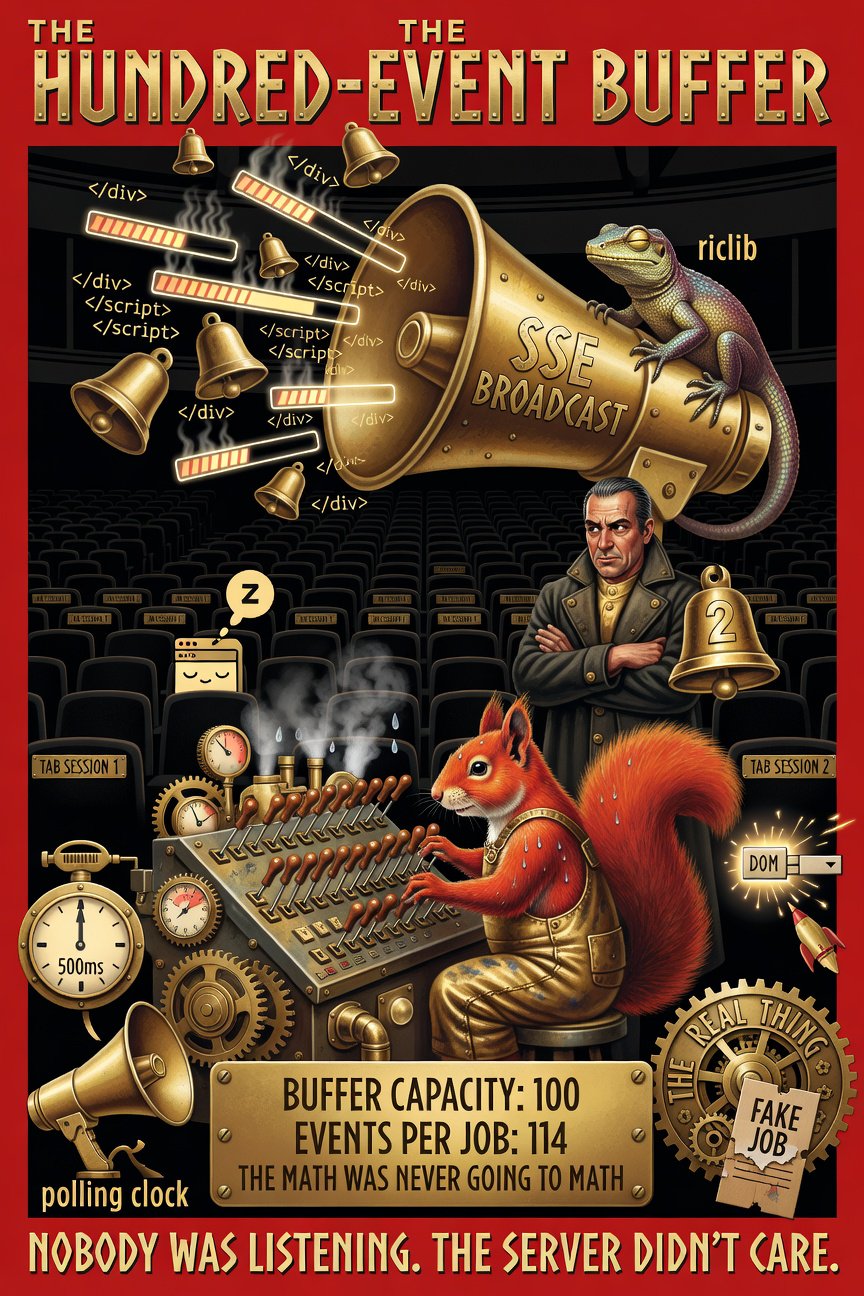
文章讨论了服务器在处理任务时的缓冲区溢出问题。开发者Claude和riclib分析发现,每次任务运行发送了114个事件,超出了100个事件的缓冲区。经过重新设计,系统将事件数量减少到2个,并优化了通知机制,使其在用户查看时才更新,从而避免了资源浪费。最终,问题的解决依赖于一个简单的CSS类,使系统在用户需要时才可见。
PostgreSQL 18自动包含缓冲区统计信息,简化了性能诊断。通过分析查询的缓冲区使用情况,可以识别I/O瓶颈,理解命中率和缓冲区统计有助于优化查询性能,确保系统高效运行。
本文探讨了PostgreSQL的缓冲区机制,强调共享缓冲区及其与操作系统缓存的关系。PostgreSQL使用8KB页面存储数据,维护缓冲区以提升性能。通过时钟扫描算法和环形缓冲区,优化数据读取和写入,确保高效内存管理和持久性。这些机制的理解有助于调优和故障诊断。
缓冲区的实现依赖于频繁的内存申请和释放。为减少这些操作,通常一次性申请一整块内存,包括缓存头和数据数组。在C语言中,结构体LenStr的内存申请需考虑结构体和数据的总大小,buf[0]技巧需放在结构体最后。
Tenda AC20 路由器存在缓冲区溢出漏洞(CVE-2025-8939),攻击者可通过特制 HTTP 请求触发,可能导致系统崩溃或远程代码执行。该漏洞源于 httpd 进程未进行有效边界检查,需及时修复以保障设备安全。
本文介绍了GPUImage的帧缓冲区管理,强调其在音视频技术中的重要性。高效的帧缓冲管理通过资源池化、引用计数和内存压力响应来优化性能,避免资源泄漏和崩溃。GPUImageFramebuffer和GPUImageFramebufferCache是核心组件,提供帧缓冲的创建、使用和管理机制。这些原理有助于优化自定义滤镜和特效的性能与内存使用。
大华科技发布安全公告,修复IP摄像头中的两个高危漏洞(CVE-2025-31700和CVE-2025-31701),由缓冲区溢出引发,可能导致设备崩溃或远程代码执行。受影响设备包括IPC系列,用户需更新至2025年4月16日后编译的固件以确保安全。
大华科技发布安全公告,修复其IP摄像头中的两个高危漏洞(CVE-2025-31700和CVE-2025-31701),均由缓冲区溢出引起,可能导致设备崩溃或远程代码执行。受影响的摄像头系列需更新至2025年4月16日后编译的固件以降低风险。
完成下面两步后,将自动完成登录并继续当前操作。