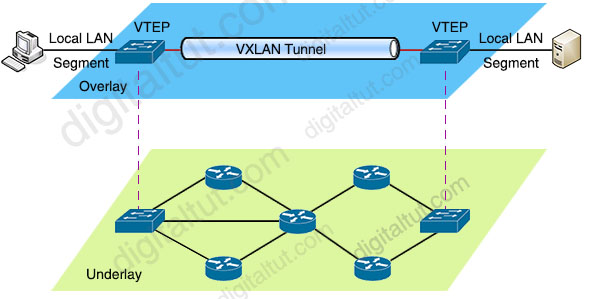
本文介绍了容器网络的underlay和overlay两种模式,underlay通过网络插件实现容器IP的识别和转发,overlay则需要通过封包、解包进程处理容器IP的转发。云厂商更倾向于发展underlay容器网络,以提高容器网络的性能和直通能力。
本文介绍了Kubernetes网络的重要性和基本概念,包括Pod到Pod通信、服务到Pod通信和外部到内部通信。Kubernetes支持多种网络模型,如CNI、覆盖网络和底层网络。网络策略类似于Pod的防火墙规则,可以定义Pod组之间和其他网络端点之间的通信规则。实施网络策略需要支持此功能的网络插件。最佳实践包括监控和日志记录、安全性、性能和扩展性。了解和实施有效的网络策略对于Kubernetes集群的顺利运行至关重要。
Kubernetes采用“IP-per-Pod”网络模型:每个Pod拥有独立IP,内部容器共享该IP并通过localhost通信,任意Pod间可直接通信且无需NAT。实现需解决容器间、Pod间、Pod与Service及集群内外通信问题,并通过CIDR划分地址。CNI标准化插件接口,负责为Pod创建网卡、分配IP。网络类型分为Overlay、Route、Underlay;插件分为IPAM、Meta、Main三类。主流实现有Flannel、Calico、Cilium,各有性能与功能差异。
完成下面两步后,将自动完成登录并继续当前操作。