这篇文章介绍了一本免费的Nmap作弊手册,适合网络安全初学者和专业人士。手册涵盖基础与高级扫描技巧、Nmap脚本引擎的使用及绕过防火墙的技巧,旨在提升网络扫描能力。
Nmap是一个开源网络扫描工具,帮助管理员识别设备、发现开放端口和检测漏洞。其脚本引擎(NSE)支持自动化详细扫描,常用脚本包括http-enum(查找隐藏目录)、smb-os-discovery(获取操作系统信息)和http-headers(检查服务器配置),对网络安全审计和漏洞识别非常有帮助。
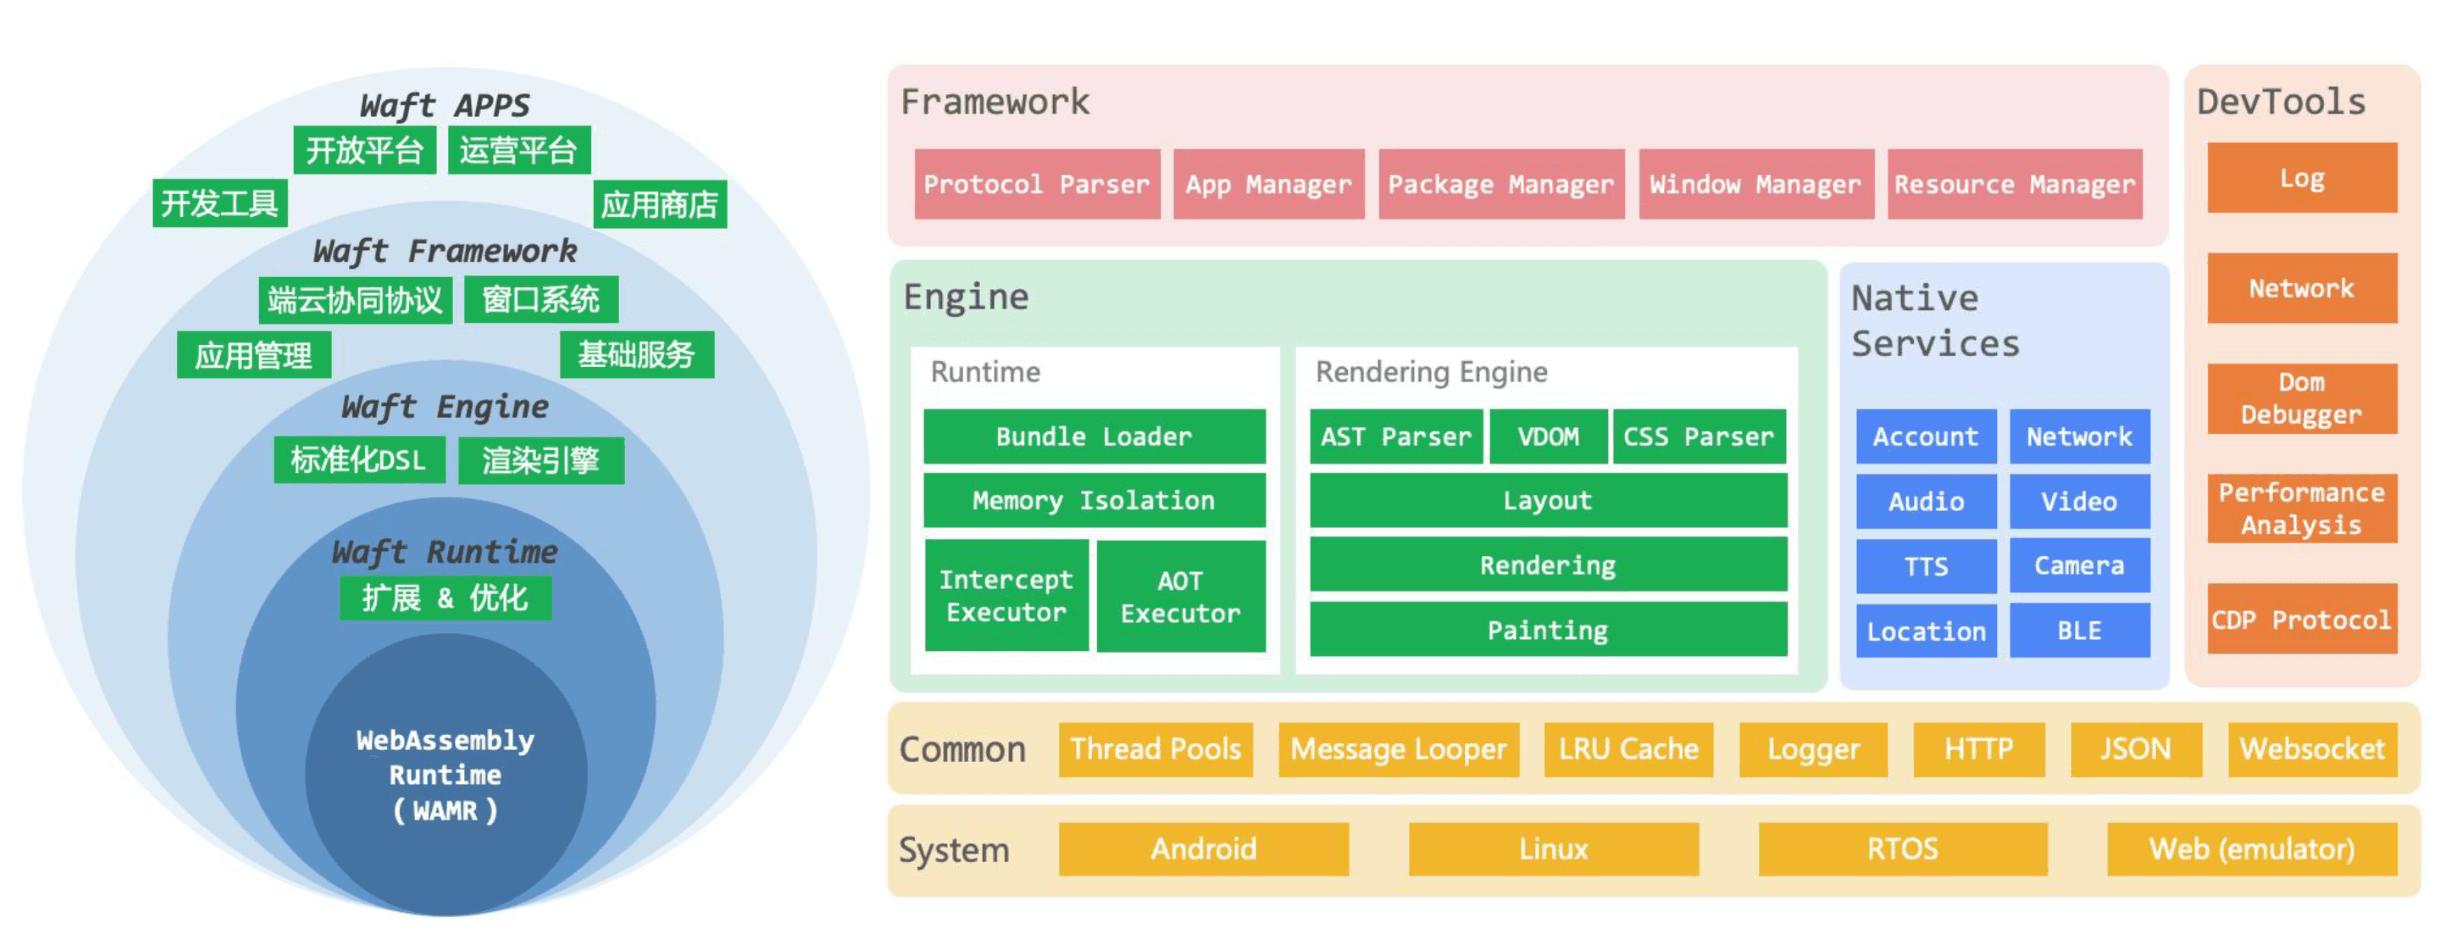
文章梳理跨端框架的四大技术方向:WebView增强、DSL Native增强、代码共享(KMM)与GPL Native增强,并重点剖析自绘方案。Kun借助QuickJS将JS译为Flutter Widget,但存在两次Layout与FFI瓶颈;WebF在Dart层实现CSS、C++层实现WebAPI,更贴合W3C标准;Weex 2.0采用全链路C++与自研Unicorn渲染引擎;Waft基于WebAssembly与Skia,面向AIoT。技术要点涵盖脚本引擎选型、渲染引擎、调试器与工程化,强调标准对齐、文档与开发体验。
完成下面两步后,将自动完成登录并继续当前操作。