实测TypeORM中PostgreSQL行级安全设置租户的六种方式:用dataSource.query()设会话级租户会泄漏到其他请求;事务内用注入的repository会取第二条连接,导致计数为0甚至连接池死锁。正确做法是每请求一个事务,首条语句设租户,所有查询走该事务的manager。
本文实测 PostgreSQL 17 行级安全(RLS)的绕过机制:超级用户和 BYPASSRLS 角色始终绕过;表所有者及继承其权限的成员默认绕过,FORCE 仅约束所有者本人,且所有者可自行关闭。BYPASSRLS 不随成员继承,需 SET ROLE。SECURITY DEFINER 函数随所有者绕过。TRUNCATE、目录行数统计和外键约束不受 RLS 检查。建议应用角色不继承迁移角色,并谨慎授予 TRUNCATE。
PostgreSQL 没有只读角色属性。文章在 17.11 上实测三种方案:仅授予 SELECT 权限最可控,但角色仍可调用 SECURITY DEFINER 函数改数据、建临时表和大型对象、修改自身密码与超时设置;pg_read_all_data 可读所有库表及 pg_authid 密码验证符和统计信息,范围过宽;default_transaction_read_only 只是会话可改的默认值,并非权限。行级安全对两者均有效,但属主视图仍可绕过。
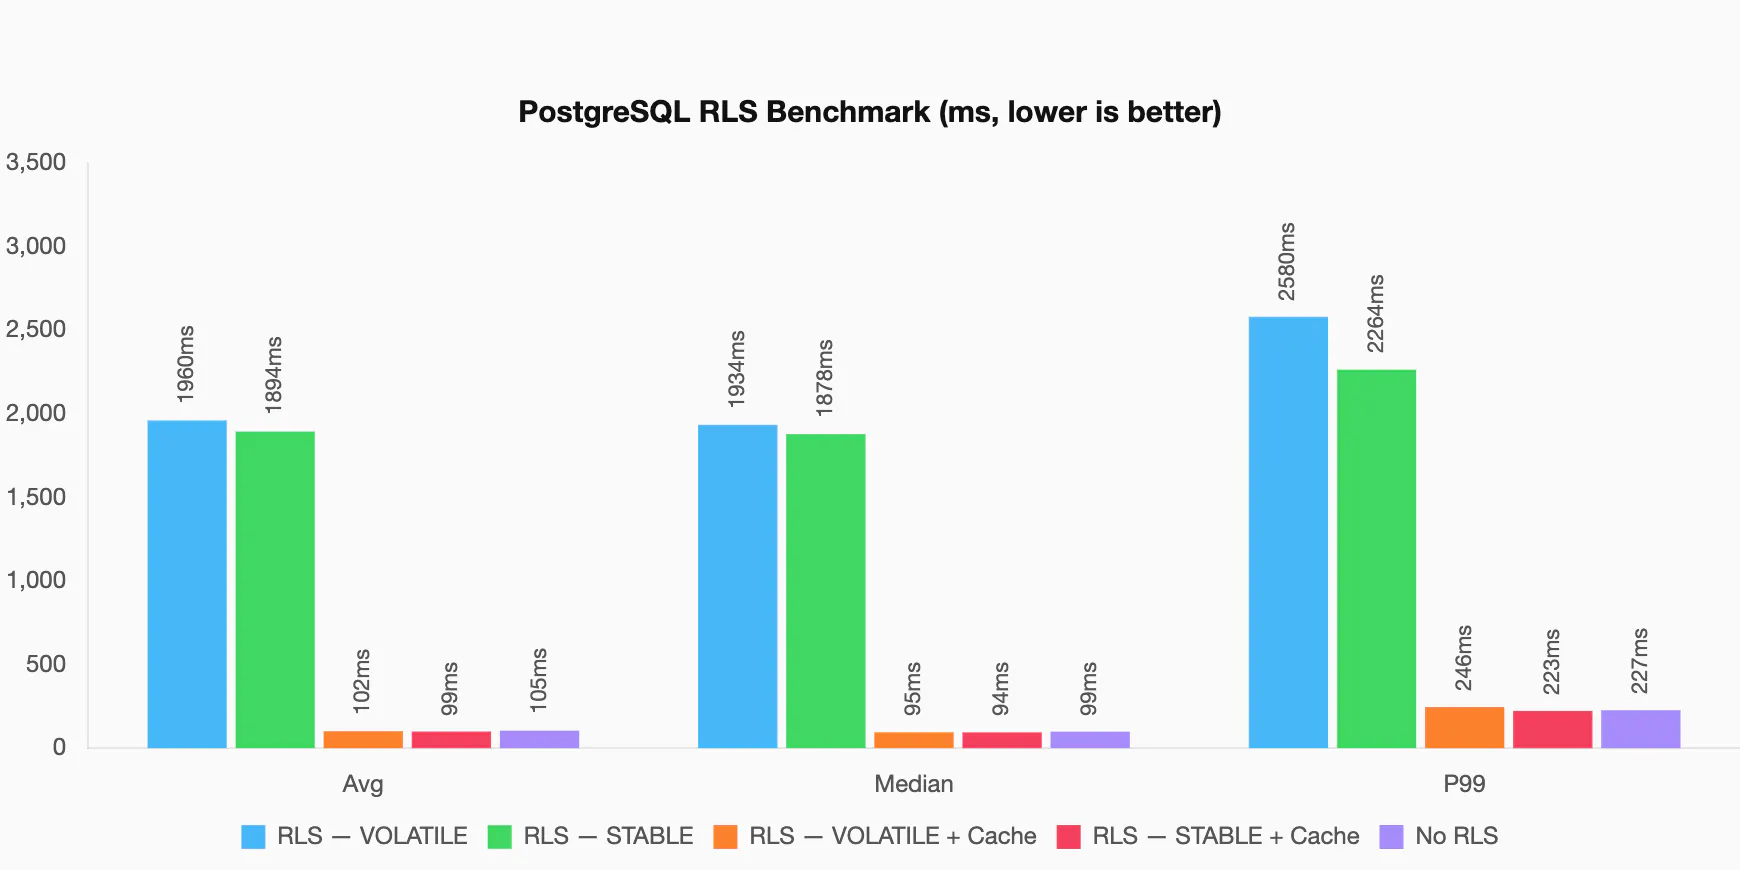
本文实测PostgreSQL 17多租户行级安全(RLS):表须启用FORCE RLS,应用角色不得为超级用户或具BYPASSRLS;租户须在显式事务内用SET LOCAL或set_config(…,true)设置,否则PgBouncer事务模式下会串租户。策略成本通常可忽略,但易因函数、子查询、索引失效变慢。RLS不保护外键、唯一约束、共享序列和物化视图。
多租户 PostgreSQL 中,全局唯一约束会跨租户泄露数据:租户 2 插入已属租户 1 的邮箱会报重复键错误,即使启用了行级安全。修复方法是将 tenant_id 加入约束。软删除仍占用唯一值,需使用部分唯一索引(WHERE deleted_at IS NULL)并配合 lower() 忽略大小写。ON CONFLICT 必须匹配索引条件。NULL 默认互不相等,可用 NULLS NOT DISTINCT 改变。
PostgreSQL行级安全(RLS)存在五类隐患:表所有者默认绕过策略,需用FORCE;空租户上下文因空字符串报错,需nullif处理;连接池会串租户,须用SET LOCAL;外键检查绕过策略,导致越权与数据泄露,需复合租户键;后加表易漏配策略,应自动化审计。
本文介绍Databricks AI/BI仪表板嵌入客户应用时的行级安全模式。通过单一权限表驱动访问控制,结合`__aibi_external_value`、Unity Catalog行过滤器和身份组同步,实现外部合作伙伴与内部团队共享同一仪表板但查看不同数据切片。后端签发令牌时设置查看者范围,查询以服务主体身份运行,视图按范围过滤,支持列掩码和默认拒绝,并扩展至直接SQL查询路径。
PostgreSQL行级安全(RLS)可限制AI代理仅访问特定租户数据,但需非所有者角色连接、启用FORCE RLS、为每项操作定义显式策略,并通过实际代理登录测试。本文提供可复现的两租户示例,涵盖权限授予、策略创建、允许/拒绝行为验证,并强调避免所有者绕过RLS的测试陷阱,确保安全隔离。
文章讨论PostgreSQL处理大量对象的局限。评论者分享:3500个schema、每个800张表时,pg_upgrade需48小时以上、128GB内存,改用并行pg_dump迁移仅4小时。作者建议多租户应使用多数据库或单表加行级安全,而非大量schema。
行级安全(RLS)是一种数据库访问控制机制,通过用户身份、角色或会话上下文限制用户对表行的读取或修改权限。RLS在查询时自动应用过滤规则,确保用户只能访问被允许的行。它通常与其他细粒度访问控制结合使用,以增强数据治理和安全性。Databricks平台通过统一目录实现RLS,支持动态行级安全和列级安全,确保敏感数据的保护。
本文探讨PostgreSQL行级安全(RLS)的性能与安全问题。RLS通过自动附加条件隐藏数据,为提升性能引入LEAKPROOF函数标记,允许其在安全条件前执行。作者指出EXPLAIN ANALYZE等隐蔽信道可能泄露隐藏数据,而严格标记LEAKPROOF会拖累性能,建议仅当参数可触发泄露时才拒绝标记,并质疑是否应限制EXPLAIN权限。
行级安全(RLS)在Postgres中允许数据库管理员定义安全策略,但其复杂性和管理成本常常超过其带来的好处。随着数据库规模的扩大,测试和维护这些策略变得几乎不可能,错误的策略可能导致数据泄露。此外,RLS的性能开销较大,可能影响数据库整体效率。因此,建议使用应用层授权来替代RLS,以提高可见性和可测试性。
2025年,Supabase平台实施了多项安全改进,包括默认启用行级安全(RLS)、新API密钥模型和自动密钥撤销机制。新项目可禁用数据API,现有项目可在设置中调整。未来计划包括简化API访问控制、增强安全顾问功能和改进安全警报。2026年将推出更多安全功能,如GitHub推送保护和安全测试工具。
2025年10月20日,Masahiko Sawada 提交补丁,支持在分区表上使用COPY TO命令,之前用户需使用COPY (SELECT ...) TO。此补丁提升了可用性和性能,测试显示其速度优于COPY (SELECT ...) TO,且复制的行与SELECT * FROM表相同,并应用行级安全策略。
行级安全(RLS)是一种限制数据行访问的功能,但使用复杂。RLS依赖于“受信上下文”,用户无法随意修改过滤条件。提出通过加密生成受信上下文,使用JWT实现,但该扩展仍在实验阶段,存在安全隐患和改进空间。
Supabase Realtime 允许通过数据库实时广播更新,支持低延迟消息传递。用户可以设置行级安全策略,创建触发器和客户端代码以监听数据库变化,适合多用户应用,提升消息传递效率,支持特定字段广播,增强实时应用的灵活性和速度。
用户认证对网络应用至关重要。本文介绍如何结合Clerk与Supabase,创建自定义数据库函数以确保用户身份验证,并实施行级安全策略(RLS),确保用户仅能访问自己的数据,从而快速建立安全的认证系统。
在使用Supabase时,Postgres视图可以简化复杂查询,但默认情况下会绕过行级安全(RLS),可能导致敏感数据泄露。因此,确保视图遵循RLS政策非常重要。可以通过创建安全视图或内部模式来保护数据,视图适合简化常用查询和创建虚拟表。
Amazon QuickSight 是一款云端商业智能服务,支持数据连接、准备、可视化和共享。其核心组件包括数据集、分析、仪表板和故事,提供标准和企业版,具备快速分析和自然语言查询功能。企业版还支持行级安全和私有 VPC 访问等高级功能。
本文探讨了在Apache Superset中实施行级安全(RLS)以创建多租户仪表板,动态过滤用户公司数据。通过在关键表中添加company_id列,确保不同公司只能访问各自数据。管理员可查看所有数据,而普通用户仅能访问相关信息。RLS通过用户邮箱自动过滤数据,确保安全高效的多租户环境。
完成下面两步后,将自动完成登录并继续当前操作。