研究人员利用前沿AI模型发现PHP核心引擎两个严重漏洞(PHP2Shell,CVSS 9.2),攻击者无需登录即可在WordPress、Drupal、Joomla上执行代码或泄露内存,影响近十年各版本。AI将原本需数月的漏洞挖掘缩短至一周。补丁已于10月21日发布(8.5.12、8.4.27、8.3.36、8.2.35),Cloudflare等已提前部署防护,但用户仍须尽快打补丁。OpenAI同时提出五阶段漏洞响应框架。
文章以Citrix NetScaler高危漏洞为例,说明公网登录页是重要攻击面,建议在打补丁之外构建纵深防御:用Cloudflare Access在请求到达网关前实施零信任访问控制,通过Tunnel或专用出口IP限制源站直连,用WAF及机器学习评分拦截恶意请求,并将零信任扩展到桌面访问以减少暴露。
OpenClaw v2026.10.3 以补丁版本发布,主要针对被阻止的更新、可能影响已保存数据的修复、Mac 设置以及可能中断对话的问题。 亮点: [list] [*]更新恢复功能增强,意外回滚次数减少。修复内容包括:已完成的更新记录阻止下次升级、聊天请求更新期间的清理失败,以及多个 Windows、Mac 和 pnpm 更新问题。 [*]Doctor 会保留受影响修复路径中已保存的
微软发布 Azure DevOps Server 新补丁,建议升级至最新安全版本,补丁可从下载页获取,安装后可用命令行验证。2026年10月1日起,按量付费的 GitHub 托管代理在 Azure Pipelines 中正式可用。
Linus Torvalds 在指导下使用 Claude Code 编写 Linux 内核补丁,代码、测试和邮件初稿均由 AI 完成。文章指出,关键不在于 AI 能否写 C,而在于人仍掌握方向与取舍。AI 可承担机械工作,但审查、测试和维护责任不能外包。团队应将 AI 视为无责任感的初级同事,从低风险任务入手,确保可 diff、可复现、可回滚,再接触核心代码。
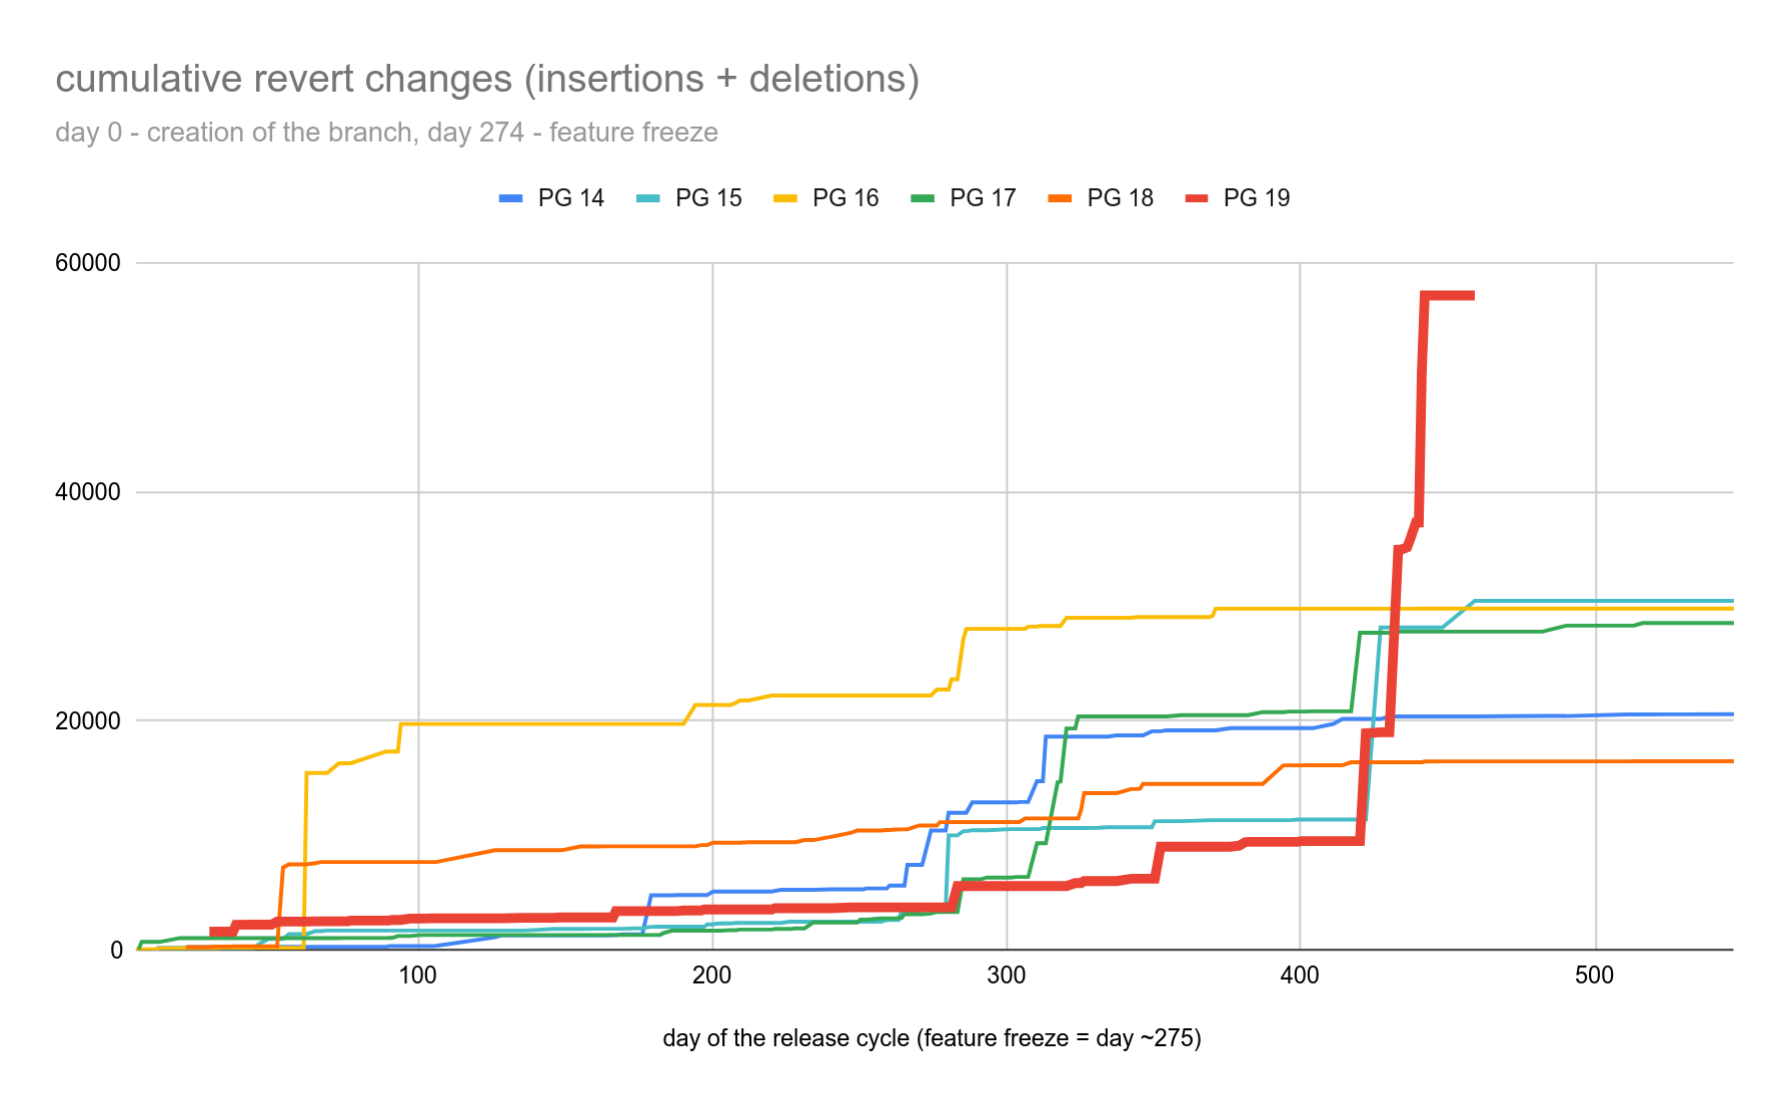
Postgres 19 多项功能被回退,发布推迟约一月。作者核查 12 次回退后认为仅 4 次与 AI 相关,多数源于人工审查。回退数量与往年相当,但时间异常集中在 9 月。真正原因是 AI 带来大量安全报告,资深开发者忙于处理 CVE,导致稳定期审查减少。
绿盟科技通告,Fastjson2.x存在远程代码执行漏洞。即使默认未启用SupportAutoType,攻击者仍可通过内置白名单处理@type,构造恶意JSON实现远程代码执行,CVSS评分9.8。影响版本为2.0.62及以下。官方已发布补丁,建议尽快升级;无法升级可开启SafeMode或使用WAF拦截含@type的请求。
微软已修复 Defender 错误通知问题。该故障由 8 月 28 日补丁引入,影响 Windows 10/11 及 Server 多个版本,Defender 实际正常运行却频繁提示防病毒软件已关闭。微软确认仅为误报,不影响扫描拦截。将 Defender 升级至 4.18.26080.4 或更高版本即可解决;若仍收到关闭通知,则需检查是否被恶意软件关闭。
微软发布补丁修复由2026年9月更新引发的Excel公式异常和无法复制粘贴问题,影响Excel 2016/2019/2021/2024,可通过更新或安装KB5002665修复。Excel 2019复制含条件格式工作簿仍会失败,临时方案是改用选择性粘贴。
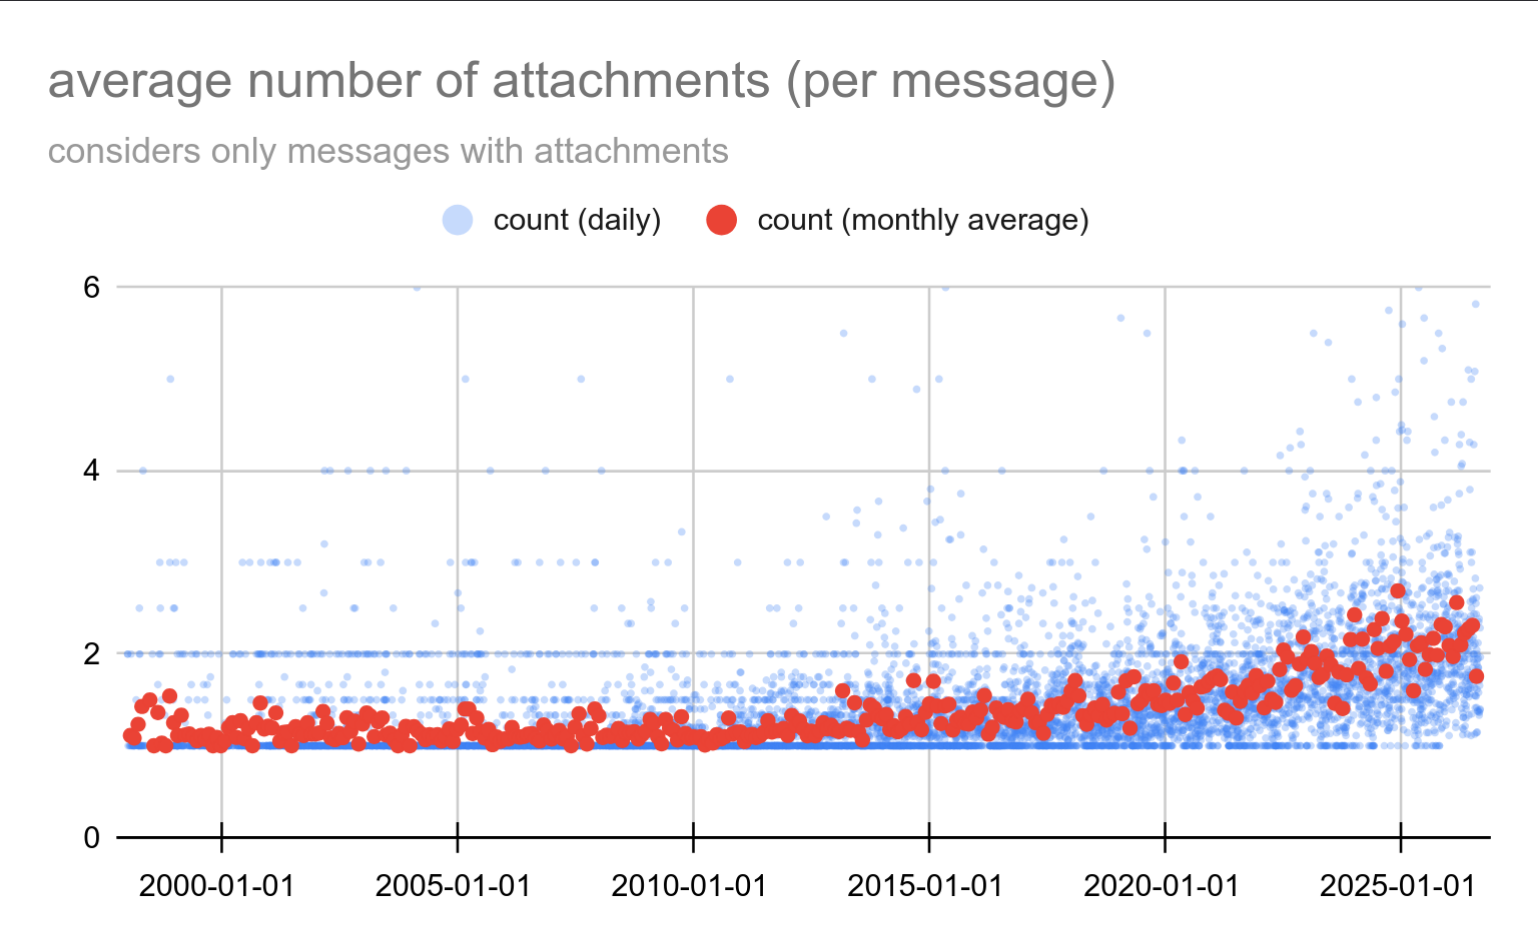
本文分析Postgres项目的开发活动数据:pgsql-hackers邮件列表消息量从早期每天约25条增至如今约100条,每年3月功能冻结前达峰值;带附件(多为补丁)的消息比例从2008年前约5%升至约25%;Git提交量从2010年每周约25次增至约50次;提交补丁总量每周约512KB,每年5月因翻译文件更新出现约20MB峰值。
微软发布紧急带外更新,修复9月补丁星期二引发的故障。该补丁修复近千个漏洞,却导致Hyper-V Linux虚拟机文件夹共享、远程桌面服务和部分USB音频设备出问题。更新覆盖Windows 11的24H2、25H2、26H1及多个服务器版本。今年微软已多次被迫发布此类紧急更新。
微软9月补丁日修复至少974个漏洞,其中113个为严重漏洞,2个是正被利用的Windows本地提权零日。文章强调关键不在漏洞数量,而在补丁管理基本功:按风险分层,优先处理公网可达和高权限系统;做好资产盘点、灰度、回滚与监控;建立固定更新节奏和失败机器清单,避免临时加班。
微软发布 Azure DevOps Server 自托管产品新补丁,建议所有客户升级至最新安全版本。最新版可在下载页获取,多个版本已修补,详情见发行说明。安装后可用补丁安装程序运行 CheckInstall 命令验证是否成功。
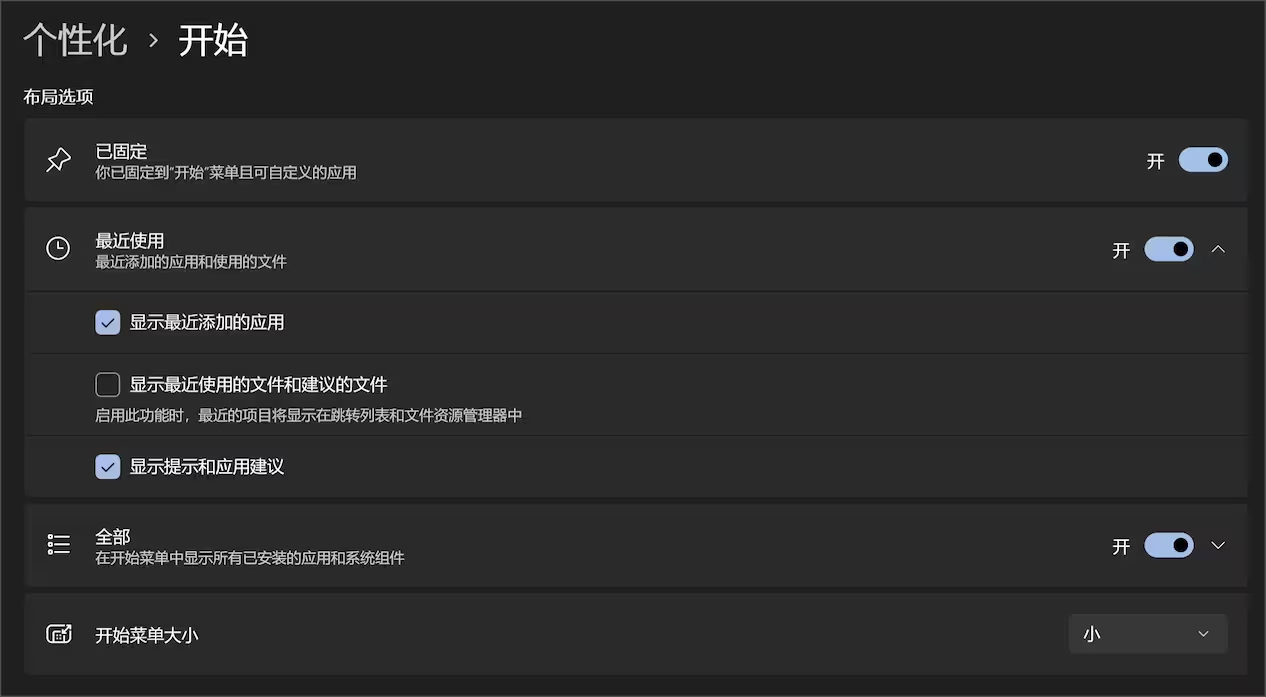
微软2026年9月补丁日更新创纪录,修复974个CVE,其中Windows占723个。微软建议企业三天内完成更新,因AI加速漏洞利用。更新还正式推出任务栏位置调整、开始菜单大小自定义等功能。2026年CVE数量同比激增217%,安全威胁加剧。
微软9月补丁星期二修复超650个Windows安全漏洞,为6月(约200个)的三倍多,创纪录。AI模型加速漏洞发现虽提升安全,但给企业补丁测试带来压力,形成“补丁缺口”风险。微软警告企业需尽快应用补丁,以防黑客利用漏洞。
AI正在改变漏洞管理方式,但仅按严重性评分修复并不足够。文章强调应从传统漏洞修补转向暴露管理,结合代码可达性、依赖树和SBOM等上下文评估真实风险。开发者需审计传递依赖、检查代码路径、生成SBOM,并采用补偿控制和最小权限原则,优先处理实际可利用的漏洞。
论文《SWE-Gate》发现,代码智能体在SWE-bench基准上通过功能测试的补丁中,约34.3%违反工程约束,导致隐藏失败率高。研究构建了双轨基准,从真实PR评论提取约束测试,并评测四个模型,其中最强模型GPT-5.5的失败率仍达29.5%。显式约束提示虽能提升合规性,但可能削弱修复能力,强调需关注产物的可合入性。
微软预告Windows 11和Server的9月、10月更新均需重启系统,即使热补丁用户也不例外。热补丁计划本可年重启仅4次,但9月含关键组件更新必须重启,10月为季度基线更新。微软提醒IT管理员提前安排维护窗口,避免业务中断。
Canonical发布Ubuntu 26.04.1 LTS镜像,集成2024年4月以来所有补丁和更新,修复桌面环境、安装问题及硬件兼容性,包括无线网卡驱动和性能回退。但Ubuntu 24.04用户暂无法升级,需等数周后组件移植完成。
DigitalOcean在2026年7月应对了两起严重云安全漏洞:KVM的Januscape漏洞和AMD处理器漏洞。团队通过实时补丁、主机迁移和系统化流程,分别在8天和更短时间内完成修复,全程零客户影响,展现了可重复的高效应急能力。
完成下面两步后,将自动完成登录并继续当前操作。