本期补丁日风险极高:GitLab存在CVSS 10.0未认证RCE,影响7.0以来所有自托管版本;PHP有两个未认证RCE;Node.js存在Brotli越界写入RCE及TLS验证绕过;Go需升级后重新编译二进制,仅更新信任库无效;curl的HTTP/2 UAF可致RCE;Chrome 156修复6个Critical漏洞;eMudhra中间CA私钥可被恢复,需更新各工具链信任库;Windows Shell漏洞已被在野利用,.NET Framework存在WDAC绕过零日;Apache 2.4.69前版本受影响。建议优先处理在野利用与零日,再修未认证RCE,并整体升级浏览器与工具链。
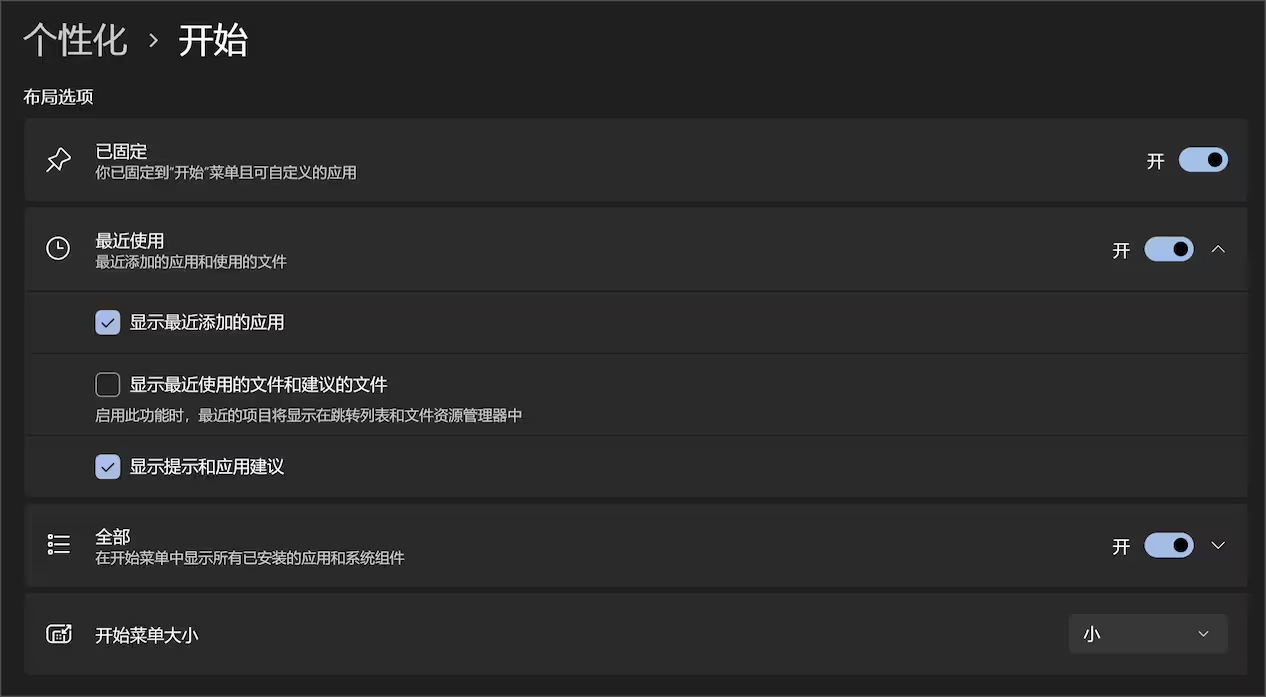
微软2026年9月补丁日更新创纪录,修复974个CVE,其中Windows占723个。微软建议企业三天内完成更新,因AI加速漏洞利用。更新还正式推出任务栏位置调整、开始菜单大小自定义等功能。2026年CVE数量同比激增217%,安全威胁加剧。
完成下面两步后,将自动完成登录并继续当前操作。