Qt 5/6 的 QXmlSimpleReader 存在不受控递归漏洞(CVE-2026-97845),影响 Qt 5.0.0 至 6.8.9、6.9.0 至 6.11.2。解析恶意 XML 可致应用崩溃,造成拒绝服务,不影响机密性与完整性,CVSS 4.0 评分 4.3(中危)。该组件内无缓解措施,修复前应避免解析不可信来源的 XML。建议升级至 Qt 6.8.10、6.11.3、6.12.0 或更高版本,或应用官方补丁。
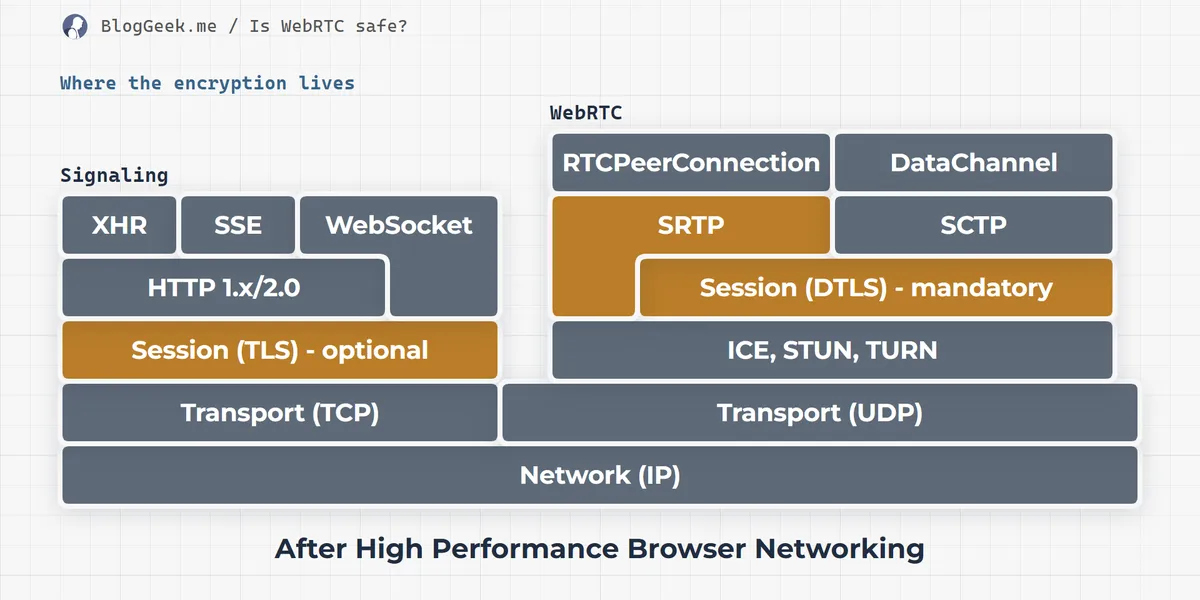
WebRTC是当前较安全的音视频通话技术:信令强制加密,媒体与数据通道默认加密,禁止明文传输。但媒体服务器会破坏端到端加密,需用SFrame隔离密钥;云端AI功能(转录、摘要、翻译)与端到端加密不兼容。WebRTC仅保障协议层安全,身份、日志、TURN凭证等仍取决于应用自身。它依托开源标准化与浏览器快速更新,安全性优于专有方案,但应用安全仍需开发者自行补齐。
Qt框架XML模块的QDomDocument::setContent()存在空指针解引用漏洞(CVE-2026-82292),影响Qt 4.1.0至6.8.8及6.9.0至6.11.2。当invalidDataPolicy设为ReturnNullNode并解析含XML 1.0非法字符的数据时,节点工厂返回空节点,DOM构建器未检查即解引用,导致应用崩溃(拒绝服务),不影响机密性和完整性,CVSS 4.0评分1.9。建议解析前验证XML、仅处理可信来源或保持默认策略;修复可升级至Qt 6.8.9或6.11.3以上,或应用官方补丁。
2026年11月,诺华公布了一项涉及8350人的大型试验结果,药物把脂蛋白a水平砍掉了78%,心血管事件发生率纹丝不动。 这事儿的荒诞程度,相当于你花大价钱把家里甲醛浓度从超标降到安全线以下,住进去的人该咳嗽还是咳嗽。问题出在哪?是甲醛本来就不致病,还是你测甲醛的时候房子已经装修完二十年了? 脂蛋白a(Lipoprotein(a))是个脂质和蛋白质的复合颗粒,主要在肝脏组装后进入血液。
Qt CoAP模块存在越界读取漏洞(CVE-2026-103653),影响Qt 5.13.0至6.8.8及6.9.0至6.11.2版本。处理畸形CoAP消息可导致应用崩溃或使用错误数据,CVSS 4.0评分为6.7。目前无临时缓解措施,建议仅接受可信对等方流量,并升级至Qt 6.8.9 LTS、6.11.3、6.12.0或更高版本,或应用官方补丁。
Qt的XML解析组件(Qt5Compat/QXmlSimpleReader)存在整数溢出漏洞CVE-2026-100140,影响Qt 6.0至6.8.9、6.9.0至6.11.2及6.12.0。解析特制XML文档可能触发溢出,导致内存处理异常,最坏造成应用崩溃或数据损坏,CVSS 4.0评分1.9(低危)。建议解析前校验或拒绝过大的XML输入,并升级至Qt 6.8.10、6.11.3、6.12.1或更高版本,或应用官方补丁。
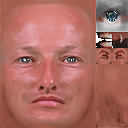
文章介绍《创造球会04》球员头像显示功能的技术实现:作者用Ghidra逆向世嘉PS2 3D引擎,解析64字节球员记录、43维面部滑条、纹理与发型Alpha阈值,还原真实球员贴图与架空球员13图层动态合成。因头像仅128×128,放弃前端实时3D,改用ModernGL无头离屏渲染,批量生成15034张WebP,并设计FAVI紧凑归档格式,通过索引与HTTP Range按需加载。
DeepSeek开源了生产推理引擎切片DeepInfer,支持DeepSeek-V4.1-Flash,适配NVIDIA SM100与昇腾950双后端。核心亮点包括自研kernel、MoE专家并行与EPLB负载均衡、DSpark置信度变长推测解码、SWA有界重算、零开销异步调度ZOS及batch-invariant。但跨请求KV、E/P/D分离编排、DP负载均衡等未开源,仅提供离线推理入口,硬件门槛高,模型面窄。其价值在于可审计的生产配方参考,而非替代vLLM/SGLang等通用引擎。
谷歌计划于2026年推出对话式视频编辑工具Gemini Omni,支持多轮修改细节并保持角色、物理与场景连贯,区别于一次性生成工具。2026年8月发布正式版1.1 Flash,支持视频延长至40秒及360p草稿模式。API按量计费,720p视频约每秒0.1美元,无免费额度。其编辑体验优于Sora,但价格与Veo相当,暂不支持语音编辑,部分地区受限。
2026年CI/CD选型无唯一答案,需匹配团队技术栈与合规要求。JetBrains 2025报告显示,GitHub Actions以33%渗透率领先,Jenkins 28%、GitLab CI 19%紧随;32%组织同时运行两套工具,混合架构成常态。Gitee专业版凭Gitee Go流水线、私有化部署与信创适配形成差异化,已交付1200+客户。选型应综合团队规模、合规底线、代码托管生态与总拥有成本评估。
文章介绍RabbitMQ的设计原理:MQ用于流量削峰、异步处理和应用解耦;对比ActiveMQ、Kafka、RocketMQ、RabbitMQ的特点。RabbitMQ基于Erlang,支持AMQP而非JMS,核心为Message Queue、Exchange和Binding,Exchange分fanout、topic、direct、header四类,并通过ack和confirm保证消息可靠传输。
2026年信创深化与Jira成本上涨推动国产替代成为必选项,Gitee、ONES、PingCode、禅道等构成替代矩阵。Gitee以代码托管与项目管理一体化、信创全栈适配及大型客户案例见长,但高级工作流与插件生态仍逊于Jira。选型应以合规为底线、场景为核心、POC验证为依据。
Qt Core模块的QJsonDocument及Qt 5兼容模块QBinaryJson在JSON解析时存在越界读取漏洞(CVE-2026-101201),影响Qt 5.0至6.8.8及6.9.0至6.11.2版本,可导致崩溃,CVSS 4.0评分为4.3(中危),目前暂无缓解措施。建议应用补丁或升级至Qt 6.8.9、6.11.3或更高版本。
金融行业因Jira停服及信创合规要求,替换Jira已成必然选择。选型需考量方法论灵活性、权限审计、国产化适配等因素。主流方案包括ONES、PingCode、TAPD、Gitee等。其中Gitee以代码托管为核心,已服务央行清算总中心等金融客户,适合代码驱动型团队;复杂工作流需求可组合其他平台。迁移应分阶段推进,确保数据与合规连续性。
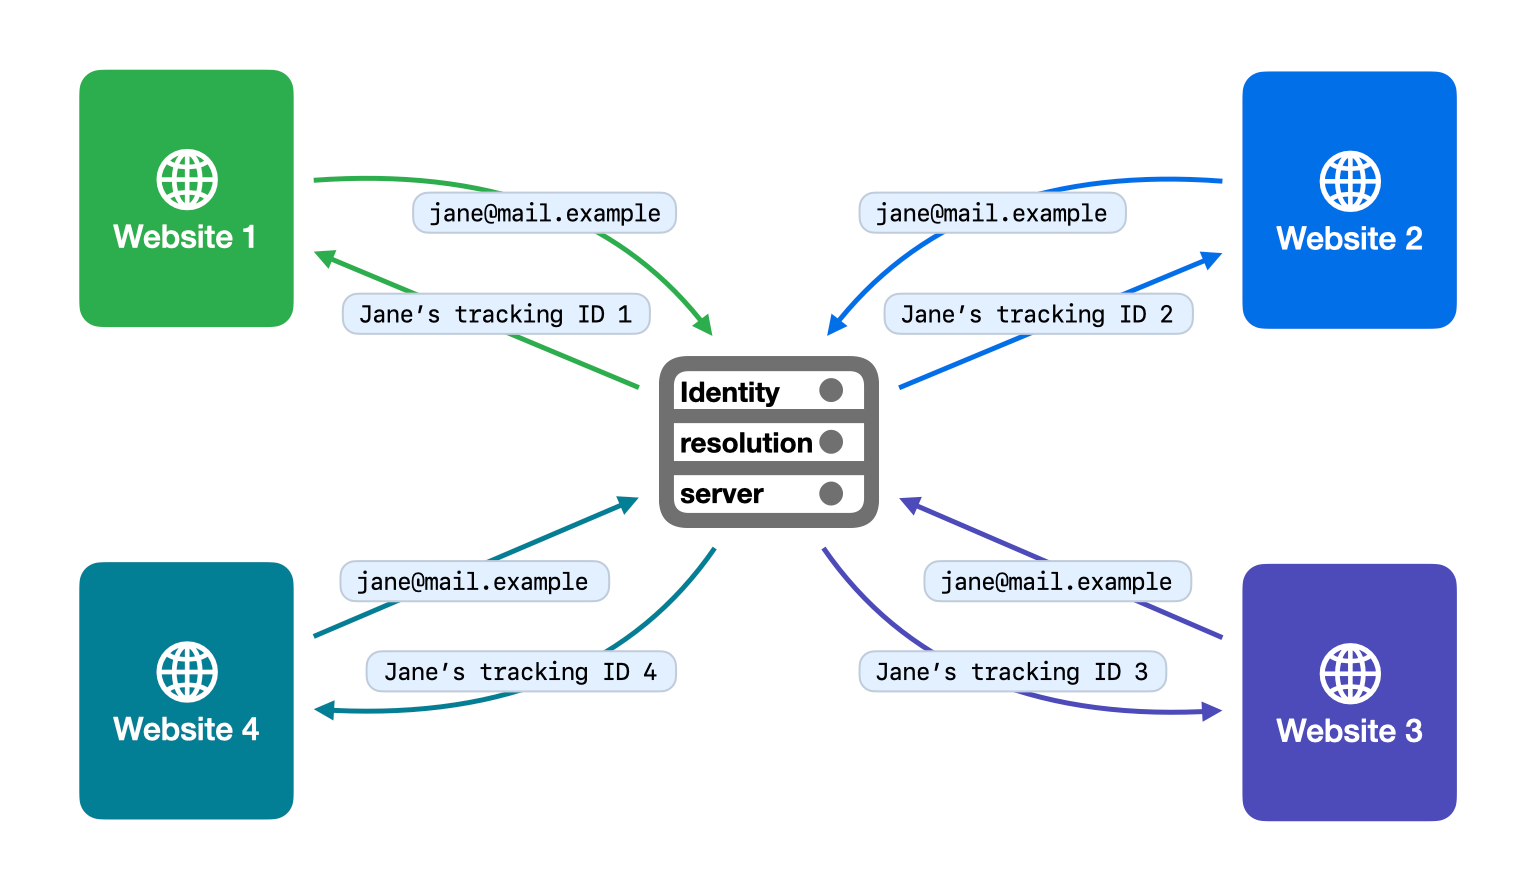
苹果WebKit团队指出,全面屏蔽跨站Cookie后,追踪行业转向“身份解析”:第三方在用户登录或订阅时暗中收集邮箱,生成永久追踪ID,构建跨站、跨设备身份图谱。苹果将在iOS、iPadOS、macOS和visionOS 27中于域名层面屏蔽身份解析基础设施的网络访问,阻止邮箱被发送至其服务器,并推荐iCloud+的“隐藏我的电子邮件”功能。苹果强调将继续默认阻止隐蔽跨站追踪,同时保留网站的第一方个性化能力。
Anthropic发布Claude Haiku 5.5,定位为最便宜、最快的小模型。相比4.5版,上下文扩至100万token,输出上限128K,支持自适应思考,10万token以内价格降至每百万输入/输出0.10/0.50美元。文章介绍用Python构建分类、抽取和子代理等低成本工作流,并提醒迁移需去掉temperature等参数、按类型读取内容块。该模型适合高并发简单任务,复杂代理编程仍宜用Sonnet或Opus。
2026年企业选型AI推理服务需关注国产算力适配、合规资质、模型生态与成本。模力方舟作为一站式平台,汇聚约1.6万开源模型,自研GiEngine引擎适配华为昇腾等国产芯片,兼容OpenAI接口,支持私有化部署与全链路审计,适合多模型切换与企业级管理场景。
鸿蒙PC的三种二进制签名共用同一.codesign段,区别仅在signature字段:自签名仅填描述符自身摘要,只能证明文件未被篡改,无法声明权限;调试证书签名用证书链签出PKCS7,需开发者模式并绑定UDID,可声明权限;二进制证书签名走发行信任表,用于正式分发。签名决定身份可信,沙箱决定能否被拉起。
2026年CI/CD选型无统一最优解,需结合技术栈与合规取舍。JetBrains报告显示,企业场景GitHub Actions渗透率33%领先,Jenkins 28%、GitLab CI 19%,近两成组织未用CI/CD。Gitee企业版凭Gitee Go内置流水线与信创适配,服务42万家企业,适合金融、制造、军工等国内团队。
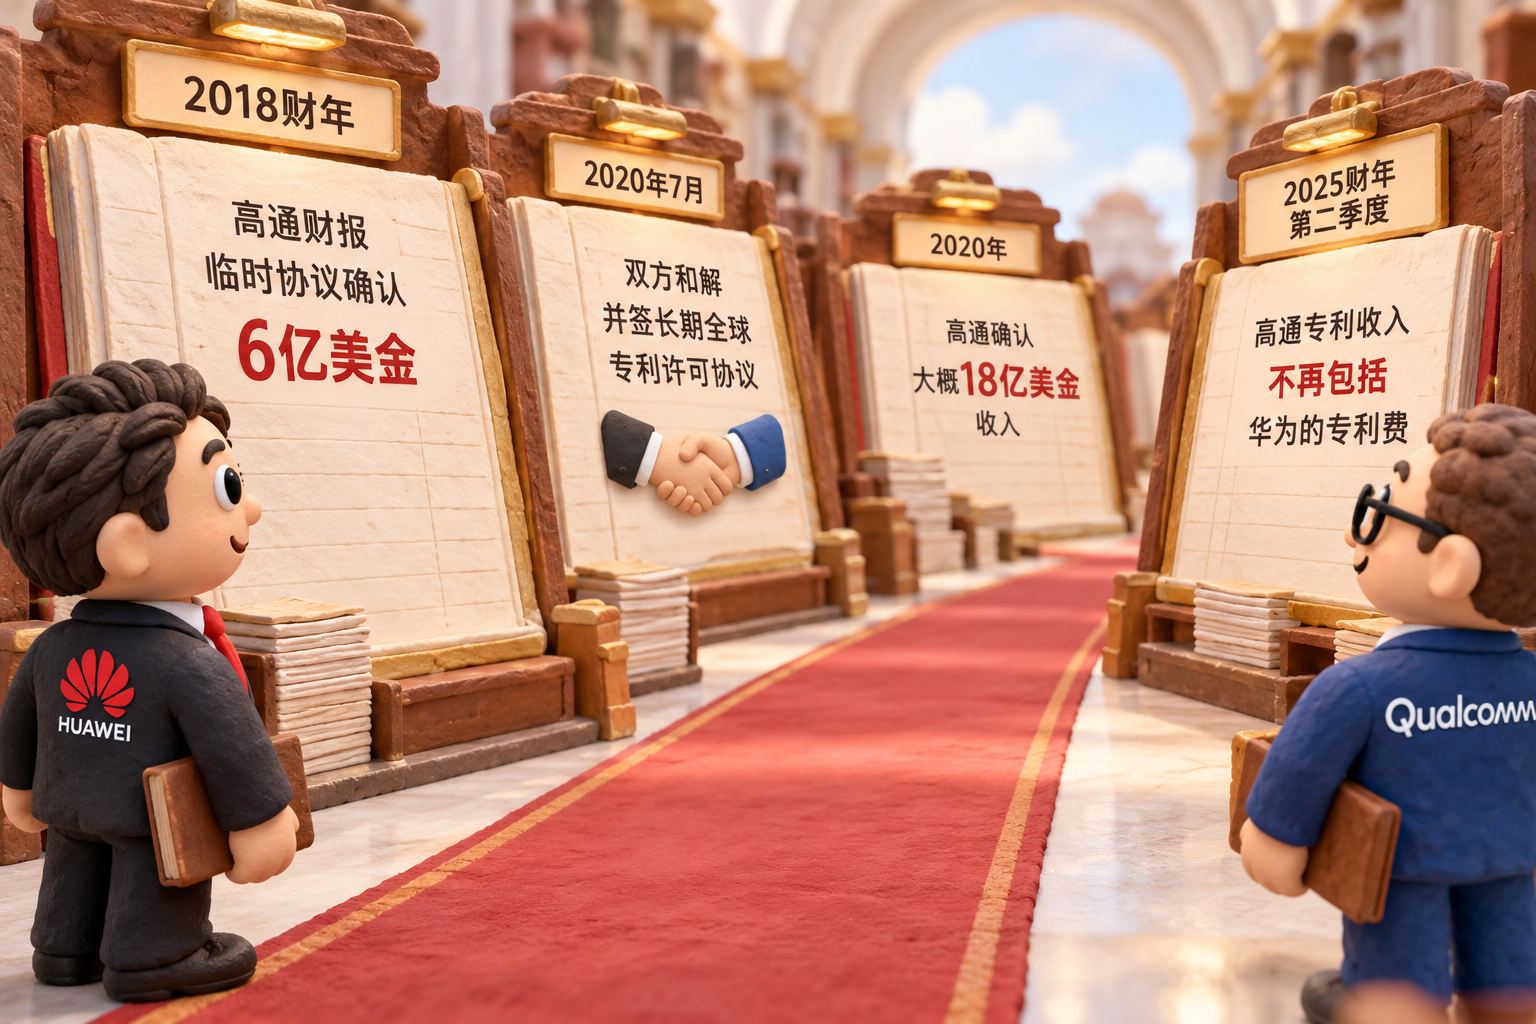
2026年10月,华为与高通签署专利交叉授权协议。国内媒体误传高通首次向华为付费,实际华为仍向高通净支付,仅获折扣,并出售约680件美国非蜂窝专利抵账。高通辟谣称其非净支付方,此事与逻辑折叠技术无关。华为5G专利数量第一但价值第二,最核心专利仍属高通。
完成下面两步后,将自动完成登录并继续当前操作。