文章指出,AI智能体默认几乎可访问一切,仅靠容器隔离并不安全,因为容器共享主机内核且可互相通信。真正沙箱化需明确智能体可交互与不可交互的对象,包括其他智能体、大模型、MCP服务器、工具和API,并在软件或硬件层隔离、运行位置及AI网关等各边界实施策略与治理。
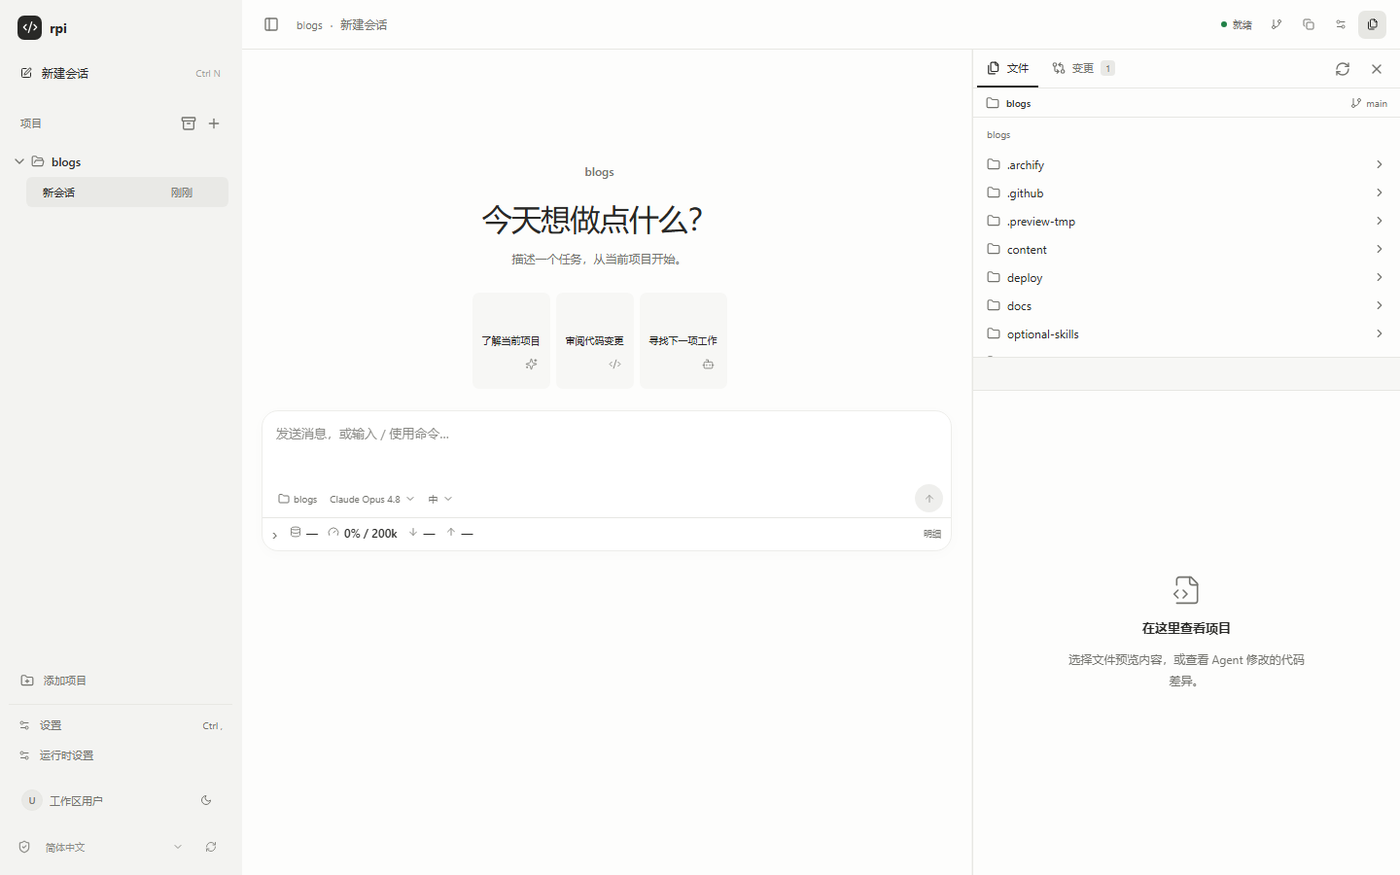
rpi 是运行在本机或服务器上的编码代理,可读取项目、调用工具并修改代码;rpi-web 为其提供浏览器工作区,支持会话、文件预览和 Git diff,实际执行仍在服务端。文章介绍安装启动、模型凭据与网页密码分离、多项目管理、远程访问安全配置及会话恢复等要点,强调自托管便于远程使用,但需正确配置访问控制。
本文介绍如何安全地让AI助手调用内部笔记API。直接调用存在共享令牌无法区分用户、模型可自行构造查询语句、API无登录保护等风险。方案是用MCP服务器封装笔记API,仅暴露list、get、search三个工具;在服务端校验查询、拒绝通配符等危险输入;前置网关统一入口并过滤工具描述中的恶意指令,使每次调用都对应可识别的用户或服务账号。
多租户AI agent直接读写企业文件时,可能被提示注入操纵而越权或破坏数据。本文介绍用Amazon FSx for NetApp ONTAP在agent之外建立数据边界:以export policy按网络身份划分租户与读写权限,用qtree和FlexClone限制会话影响范围,借助Kerberos建立可信身份,并通过FPolicy、自主勒索软件防护、NAS审计、快照与取证副本实现检测、告警、取证和恢复。
AI代理加速应用开发,但实时运营数据获取成为瓶颈,团队需手动重建连接和访问规则,流程缓慢。统一API层可集中管理所有数据源的访问控制,基于角色和最小权限原则,为每个应用和AI代理分配独立身份。字段级权限在数据层强制执行,防止代理越权。Monospace等方案无需迁移底层系统,通过元数据层映射现有架构,为开发者提供统一SDK,为代理提供受控入口。
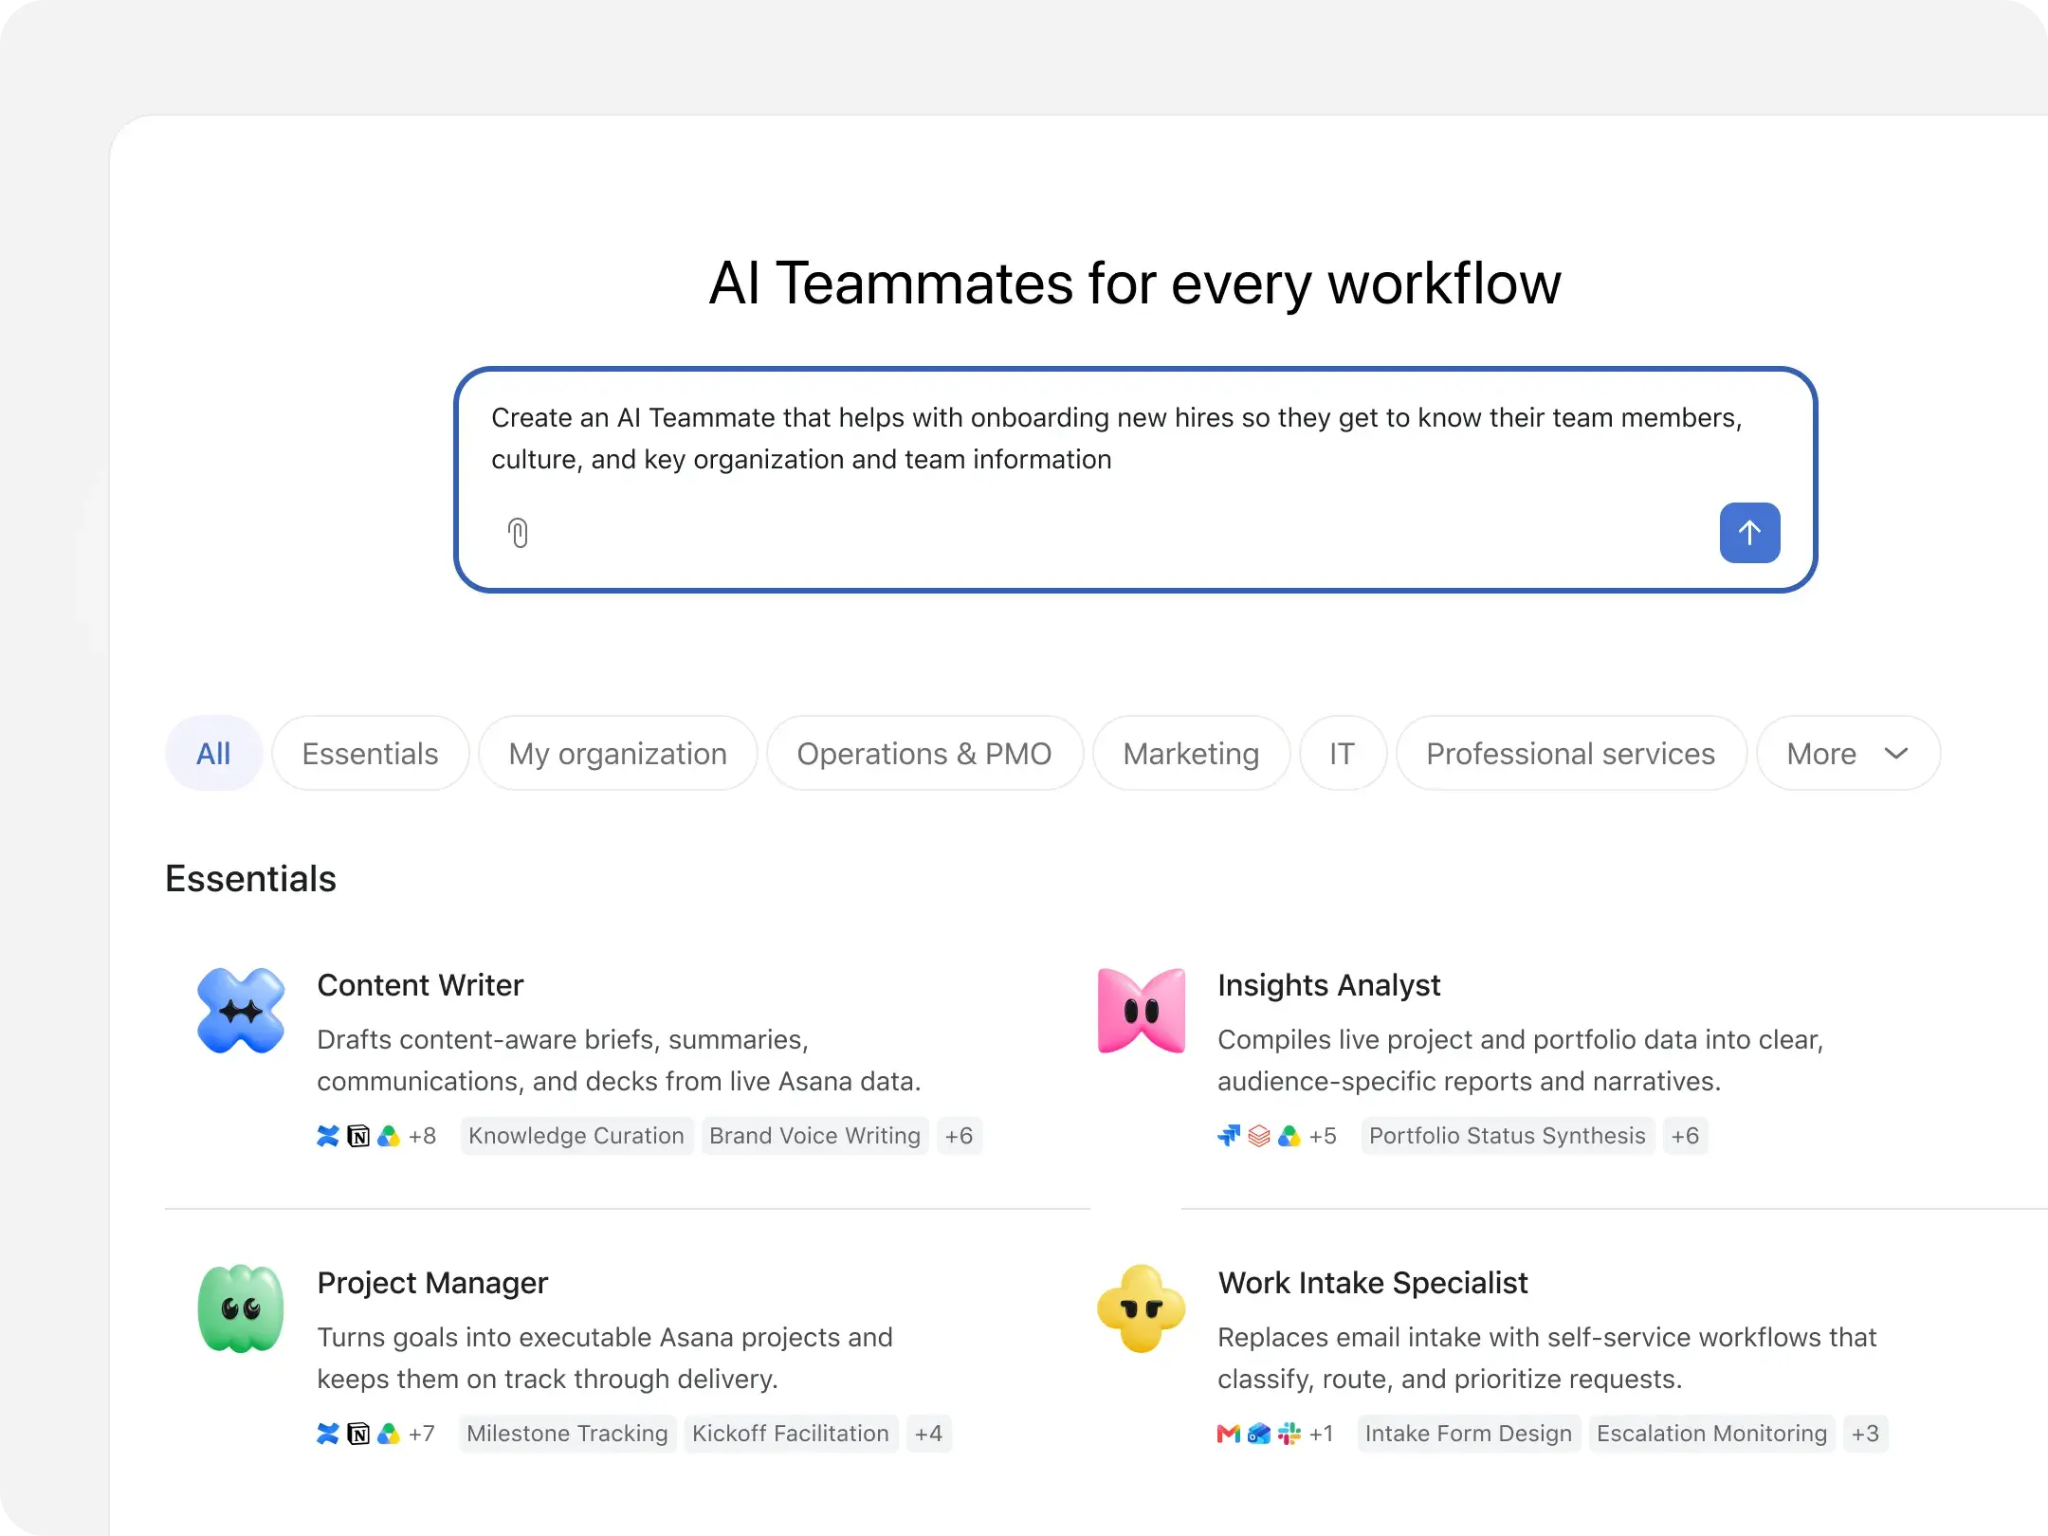
Asana将AI代理融入Work Graph工作模型,使代理具备明确角色、权限和共享记忆,能与人类同事在同一平台协作。代理可被训练和审计,工作过程透明。文章介绍了三个应用案例:Slack产品问答、客户续约风险简报、工程周期规划,强调人机团队需共享上下文、明确访问控制,并让代理知识持续积累。
联络中心AI连接后端数据与API后,成为敏感信息与业务操作入口,上线前须确保网关安全。企业需制定路线图,明确AI可访问的资源与操作,构建访问控制模型,并通过沙箱测试防护机制。部署后还需持续监控、审计与治理,应对新集成和权限变化。New Era Technology可协助设计架构、测试边界并提供长期托管服务,助企业安全扩展AI。
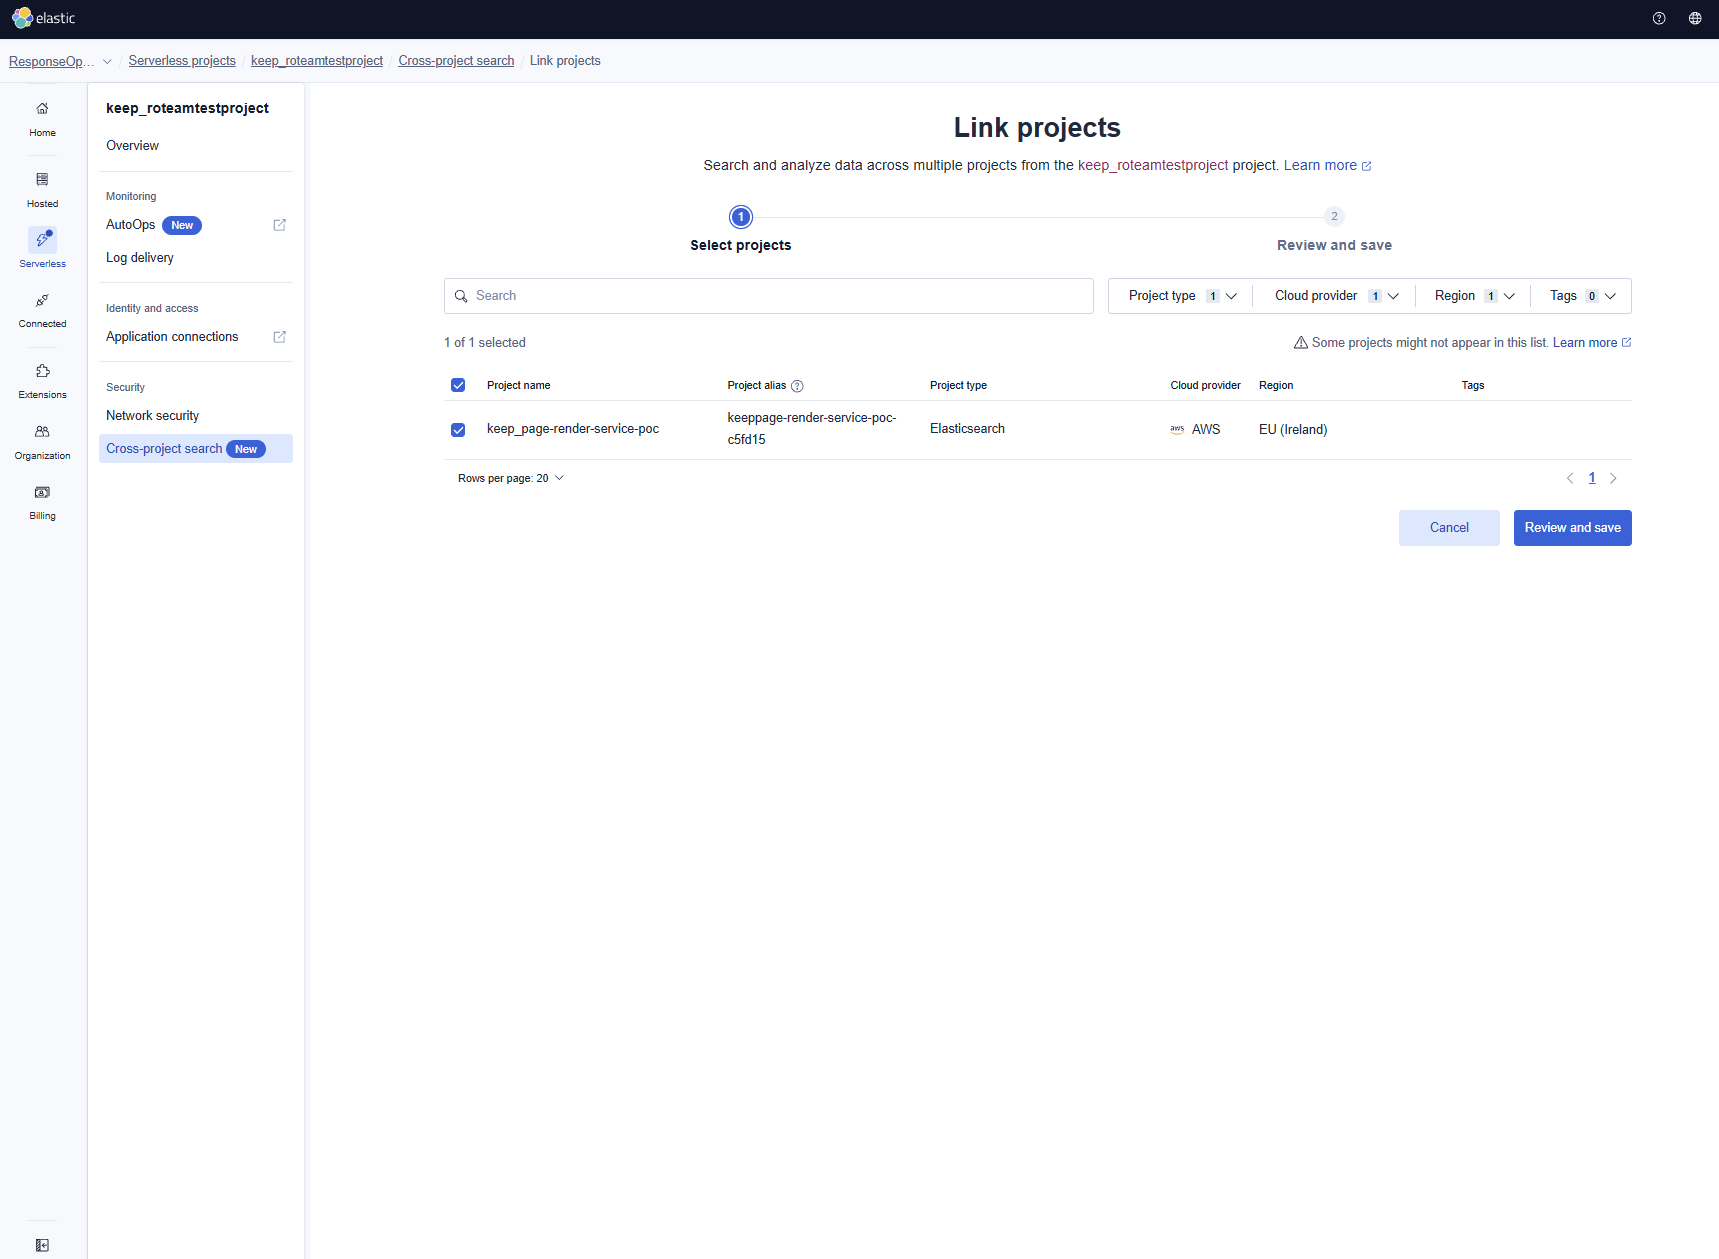
Elastic Cloud Serverless 跨项目搜索(CPS)正式上线,用户无需移动数据即可通过单次查询检索多个无服务器项目,支持所有区域、云厂商及 Observability、Security、Search 等场景。CPS 仅需在控制台关联项目,身份验证由控制平面统一处理,并具备完整访问控制。正式版支持最多 100 个关联项目、ML 与 AI 智能体跨项目检索、项目路由及程序化访问,数据保留原处,降低合规风险与成本。
本文介绍Databricks AI/BI仪表板嵌入客户应用时的行级安全模式。通过单一权限表驱动访问控制,结合`__aibi_external_value`、Unity Catalog行过滤器和身份组同步,实现外部合作伙伴与内部团队共享同一仪表板但查看不同数据切片。后端签发令牌时设置查看者范围,查询以服务主体身份运行,视图按范围过滤,支持列掩码和默认拒绝,并扩展至直接SQL查询路径。
Vercel宣布,所有计划(包括免费版)现可免费使用Authentication保护所有部署URL,包括生产域名,无需额外支付每月150美元费用。启用后,仅登录且有权限的访客可访问。用户可在项目安全设置中选择“所有部署”,或设为团队默认,并免费使用例外规则公开特定预览域名。
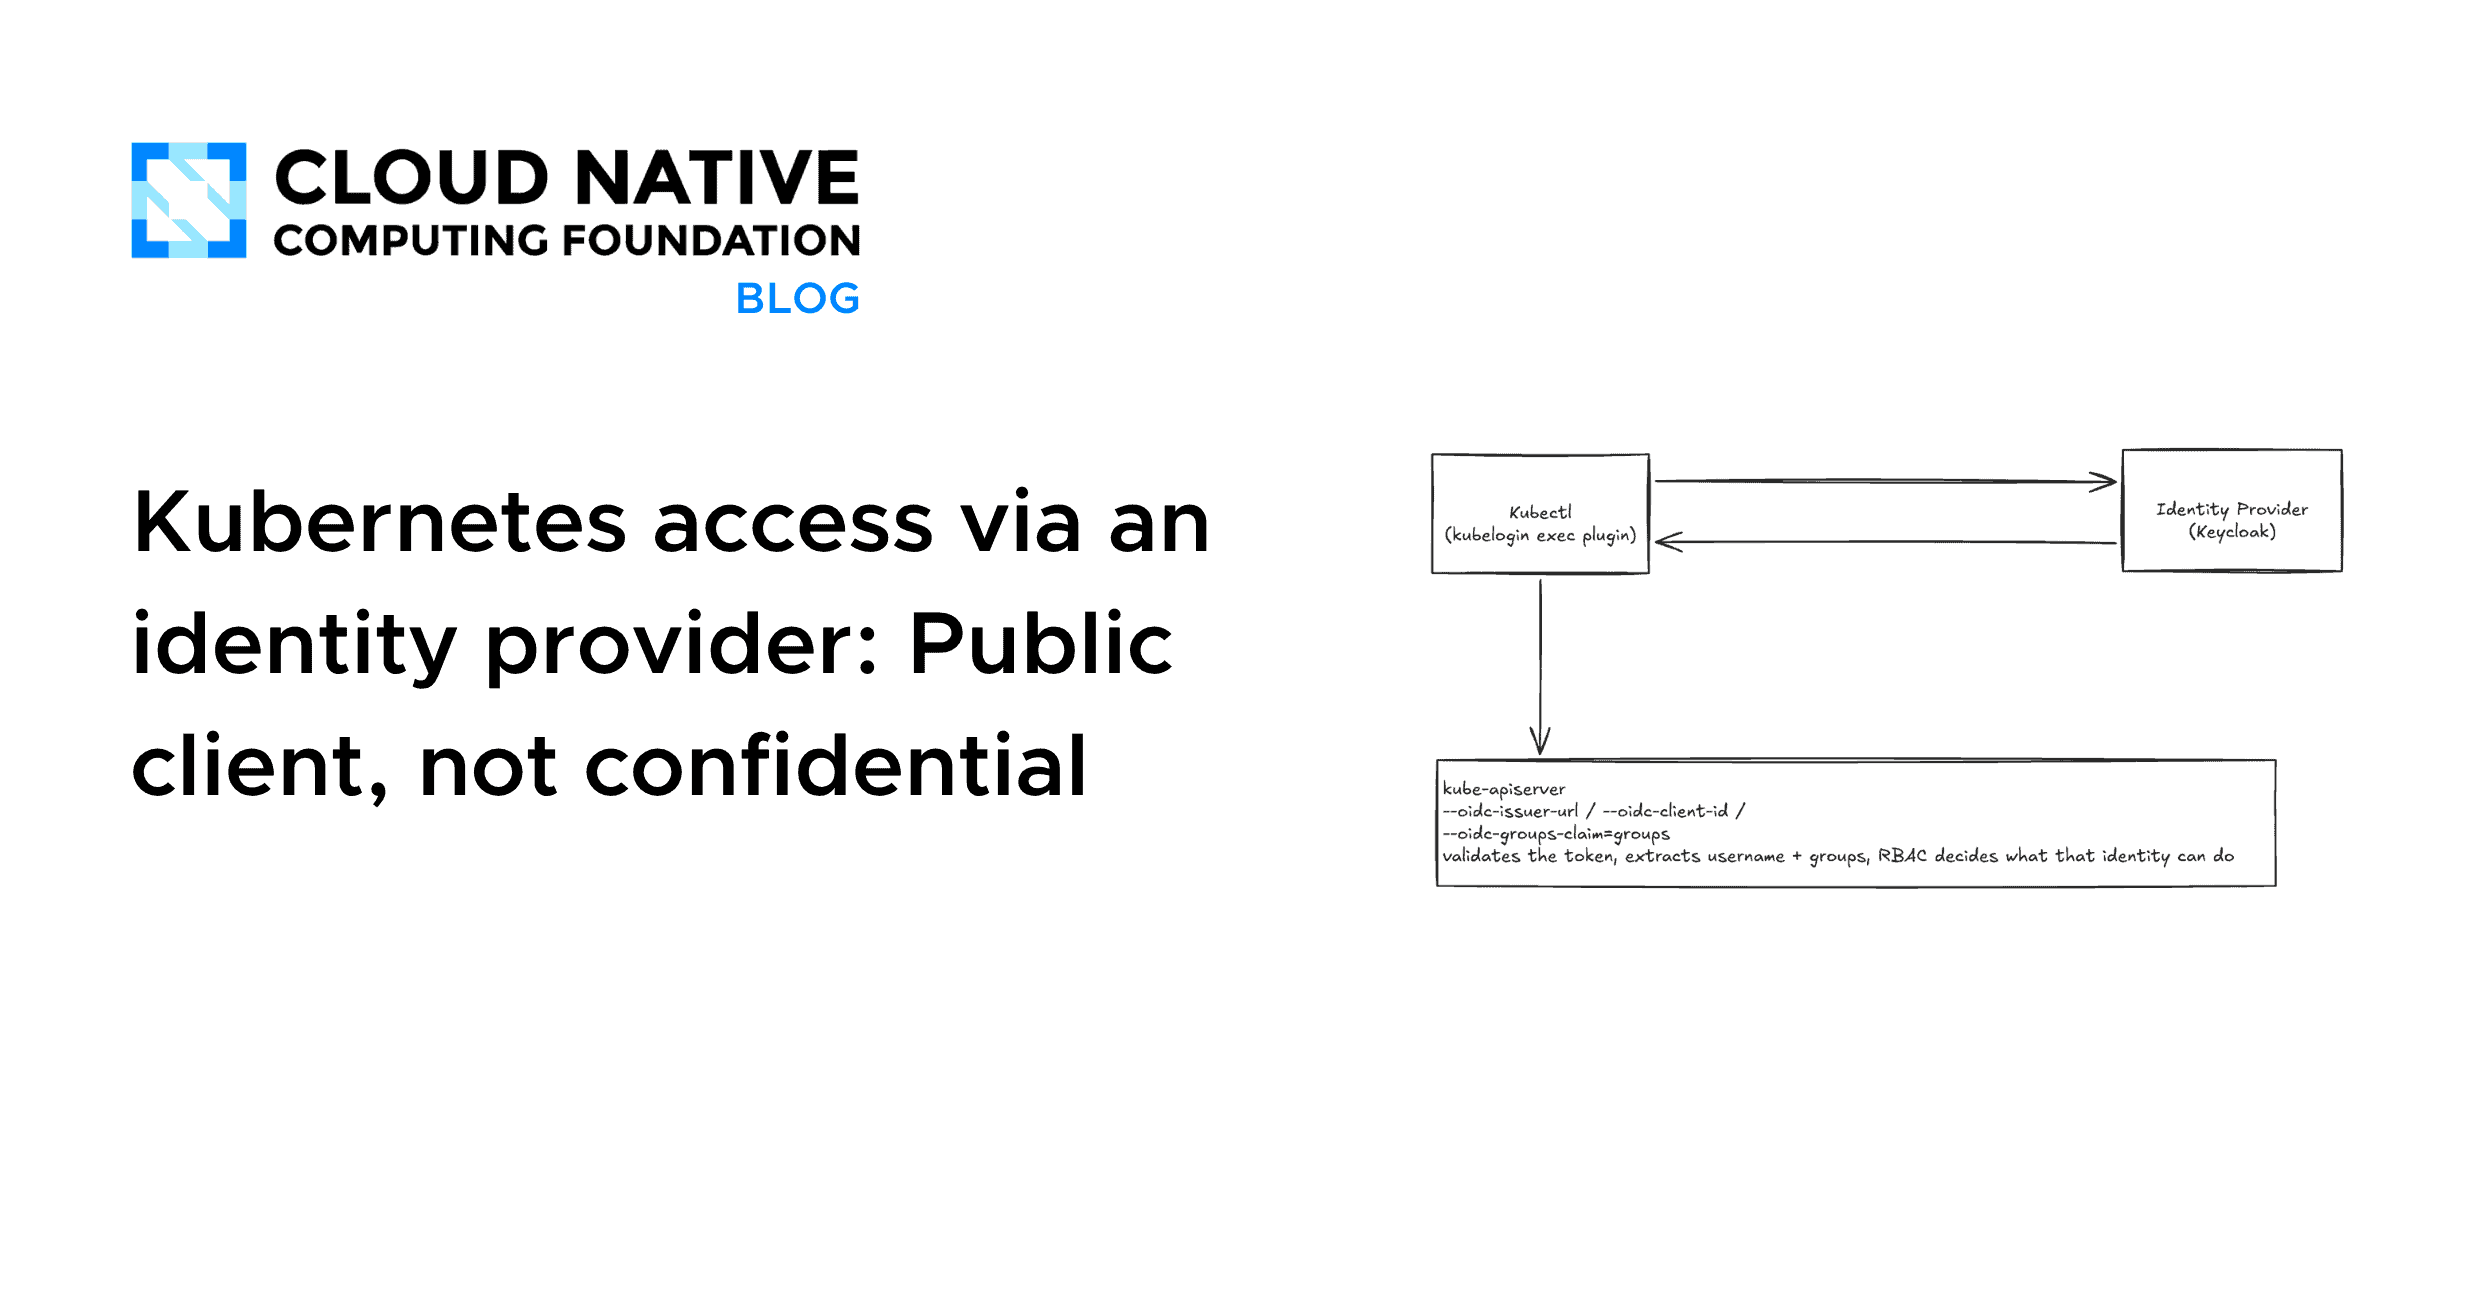
自建Kubernetes集群常忽略访问控制,默认使用静态证书或长期令牌,难以撤销。建议集成OIDC身份提供商(如Keycloak),通过公开客户端和PKCE认证,使访问权限跟随用户组变化。配置包括kubelogin插件、Keycloak映射组声明、API服务器OIDC参数及RBAC绑定,实现权限动态管理,提升审计可追溯性,设置成本低。
Supabase MCP服务器的企业托管认证现已全面推出,适用于团队版和企业版计划。该功能与Anthropic和Okta合作开发,将Claude中Supabase的访问控制移至身份提供商,管理员可集中授予、限制或撤销整个组织的访问权限。每位员工的权限与其在Supabase中的角色一致,支持Okta组限制和离职自动撤销,并符合SOC 2和HIPAA标准。
Heroku推出细粒度访问控制(FGAC),取代原有固定角色权限,允许按组织、团队或应用级别分配部署、扩展、日志查看等具体能力。用户可通过仪表盘或CLI管理权限,并集成Okta等身份提供商。现有权限已自动迁移,无需手动操作。
该文提出“代理访问模型”(AAM),针对AI代理的短暂性、机器速度和提示词可操纵性,主张不信任任务运行,通过短期凭证、强制在工具和网络层执行、单向信任棘轮限制能力,并利用活动日志和授权审查循环实现最小权限,同时指出多人访问控制仍是难题。
该PEP提议在Python模块中引入`__export__`变量,用于限制模块外部对属性的访问和可见性。模块可定义`__export__`列表,未列出的名称在外部访问时引发ImportError,且`dir()`和通配符导入会相应调整。此机制旨在提升模块维护性,明确公共API边界,但非安全措施,可被绕过。
本文讨论了六种常见的网络安全漏洞及其修复方法:1) 破损的访问控制(IDOR),需验证用户对资源的访问权限;2) 大规模赋值,需明确允许更新的字段;3) 原型污染,避免递归合并不可信输入;4) 竞争条件,使用原子操作确保检查和写入的原子性;5) 业务逻辑缺陷,验证所有数字输入并进行服务器端计算;6) JWT配置错误,确保使用强随机密钥和明确的算法。理解这些漏洞及其修复方法对提升安全性至关重要。
Cloudflare 自 9 月 15 日起更新了 AI 爬虫策略,混合用途爬虫将纳入 AI 训练拦截管理。这一调整帮助网站管理员更好地控制内容使用权限,增强内容保护,确保原创内容不被 AI 模型训练。网站管理员需重新检查配置,关注 AI 爬虫访问情况,以确保内容授权与访问控制的有效性。
本文介绍了如何构建基于角色的访问控制(RBAC)的REST API,使用JWT(JSON Web Token)携带用户角色,以确保不同角色(管理员、编辑、普通用户)对API的访问权限。文章详细阐述了项目设置、身份验证路由、RBAC中间件和受保护路由的构建过程,强调中间件的可重用性和权限在路由层的可见性,并提醒在生产环境中使用真实数据库和安全措施。
VoIP系统已成为企业基础设施的重要组成部分,但也带来了安全风险,如SIP攻击、话费欺诈和语音信箱入侵。企业应加强安全措施,包括使用强密码、多因素身份验证、加密通话和严格的访问控制,以保护敏感信息和防止欺诈。定期审查访问权限和通话记录有助于提高安全性。
本文讨论了如何使用NestJS构建生产级认证系统,强调安全性在系统架构中的重要性。NestJS通过模块化设计和依赖注入实现身份验证和访问控制的分离,使用短期有效的访问令牌和刷新令牌管理会话。自定义角色守卫和请求限流机制进一步增强了安全性,NestJS提供了可维护性和扩展性的强大框架。
完成下面两步后,将自动完成登录并继续当前操作。