Cloudflare提醒用户将Tunnel连接器cloudflared升级至2026.10.2以上版本,以修复印度eMudhra中间证书私钥泄露带来的风险。旧版仍信任受损证书链,攻击者可伪造证书冒充服务器。容器用户需拉取新镜像重新部署,包管理器用户需升级并重启服务,仅修改控制面板无效。升级需重启,可能中断连接,建议安排维护或轮换实例。
微软为Windows 11多个版本发布带外更新,用于刷新本地证书信任列表,大概率是为了删除印度eMudhra G3根证书。该更新面向无法联网或关闭自动更新的设备,供IT管理员手动部署;普通联网设备会自动获取证书更新,无需手动安装。涉及KB5134130、KB5134133、KB5134134等补丁,与UEFI CA 2023证书无关。
十年前浏览器地址栏有一块绿色小牌子,写着公司名,如今它被埋进点击面板里,只有查证书的怪人才找得到。这块牌子叫 EV 证书标识,它死了,凶手不止一个。 ## EV 证书曾是地址栏里的绿色身份证 EV 证书的全称叫扩展验证证书(Extended Validation Certificate),它属于
苹果通过云端配置封锁了印度eMudhra泄露私钥涉及的12张TLS中间证书,并自10月23日起封锁emSign ECC Root CA G3根证书。Safari等苹果应用已受保护,但curl、git等macOS命令行工具仍依赖独立证书包,暂未更新,需等待后续系统更新。建议普通用户不要手动删除根证书,以免影响合法网站。
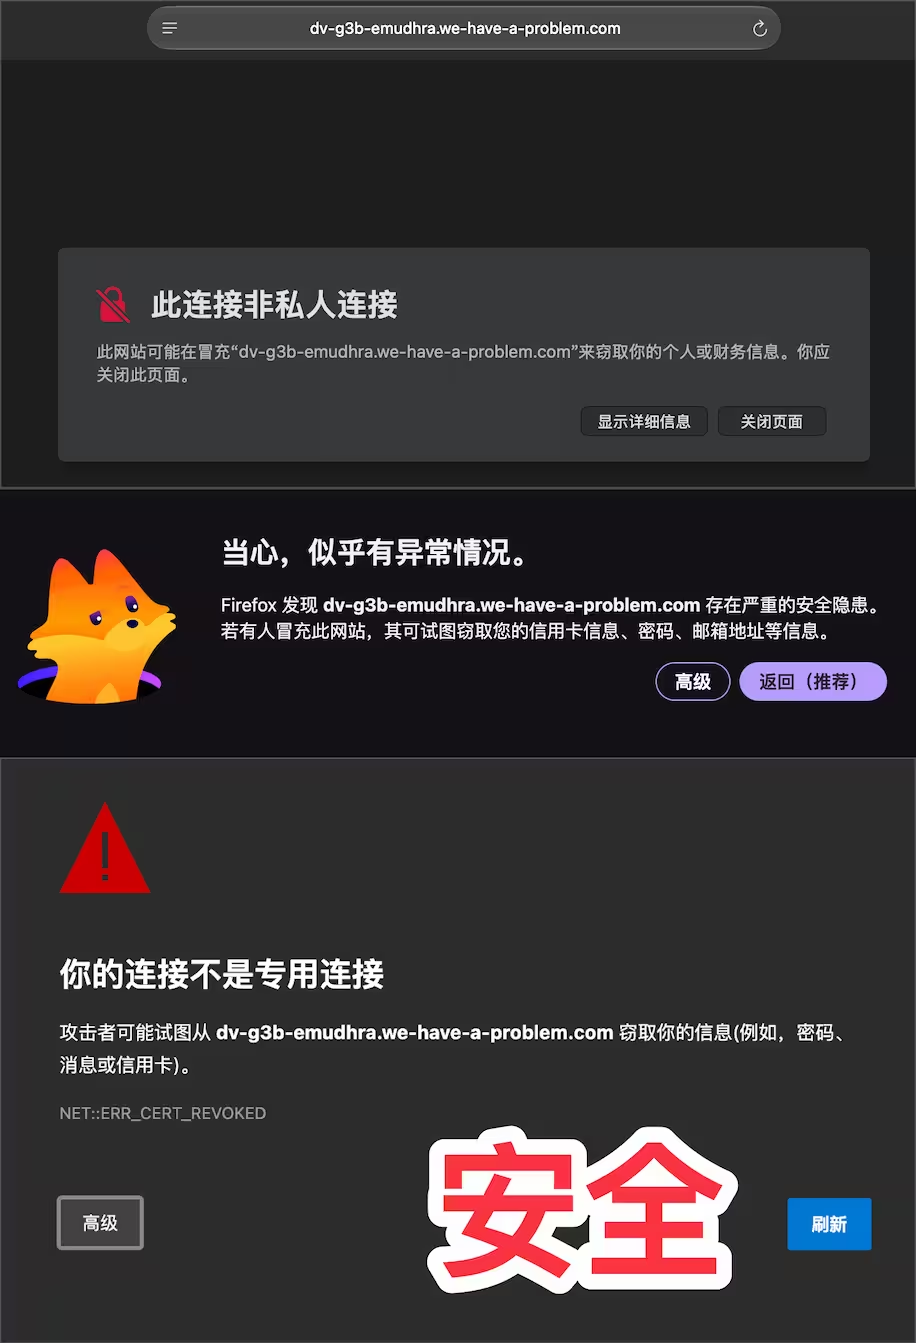
印度CA机构eMudhra泄露中间证书私钥,其中一张私钥仅为数字4。爱好者利用该私钥为谷歌域名签发约10.6万张证书,占CT日志记录10.7万条的99%。这些证书能通过CA公钥认证,但中间CA已被吊销,浏览器访问会报错,仅在不检查吊销列表的环境中可用。签发与CT登记流程分离,故自签证书仍可提交公开记录。
三一智能获DEKRA德凯ISO 13849功能安全证书,表明其工业无线遥控器技术实力与产品安全达到国际先进标准。该标准是机械安全控制系统设计的国际标准,也是进入欧盟等市场的要求之一。
2026年10月,eMudhra的八张中间CA证书(六张TLS、两张代码签名)私钥强度不足,可从公开证书恢复;Mozilla独立确认问题出在密钥生成而非算法。弱私钥源于测试流程误用,导致中间CA私钥泄露,可签发任意域名的假证书,但攻击者需拦截连接才能冒充,且无法解密历史流量。事件后中间CA被吊销,但部分客户端不检查吊销信息,Mozilla因此移除相关根CA信任,代价是正常证书需迁移。CA的责任涵盖密钥生成、签发、吊销与根因追溯。
2026年10月19日,Go紧急发布1.26.10和1.27.3,修复CVE-2026-111943:因特定CA存在安全顾虑,crypto/x509的证书链验证将拒绝包含一小批不可信中间证书的链。文章强调签名正确不等于可信,信任策略需随风险变化;升级工具链不等于修复已部署程序,旧二进制不会自动获得补丁。建议团队盘点构建工具链与生产产物,用修复版本重新构建、测试并部署,验证运行版本,并建立长期安全更新机制。
印度CA机构eMudhra因8张中间证书私钥随机性严重不足(如私钥仅为数字4)被吊销,谷歌将于10月27日撤销对其根证书的信任。董事会认为证书业务仅占营收1%,成本上升且损害声誉,遂宣布自愿退出全球SSL/TLS证书业务,分阶段过渡并免费换证,但继续经营电子签名、企业PKI等业务。
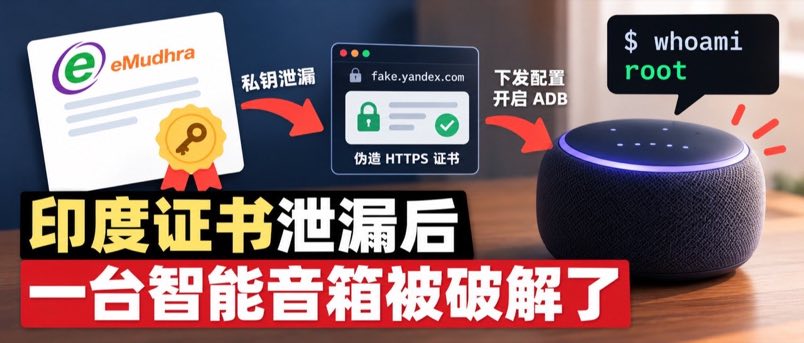
印度一家CA机构泄漏私钥,其中一张证书的私钥仅为“4”。开发者利用泄漏的CA私钥为Yandex域名签发伪造证书,通过DNS劫持冒充官方服务器,下发配置开启音箱网络ADB,成功获取Yandex Station Mini 2的Root权限。由于设备预装根证书,长期不更新固件且无吊销检查的老旧智能音箱、电视、摄像头、路由器等设备,均可能被冒充云端服务器攻击。
eMudhra八张中间CA证书因私钥熵极低(仅3–8位)可被还原,各根程序已屏蔽并吊销;Rust生态发布rustls-webpki等修复版本。Linux 7.4将合入约1.7万行Rust代码,主要因Zerocopy升级。Google公开内部Rust风格指南,强调避免Rc/Arc、glob导入和panic。Collabora介绍Rust编写的Mali驱动Tyr已在Linux 7.3启动GPU固件。
印度eMudhra证书机构的中间证书私钥因随机数过小(仅为4)被暴力破解,攻击者可冒充该机构为任意域名签发HTTPS证书,进而劫持通信、窃取密码。Chrome、Firefox已于10月17日紧急封锁,苹果、微软随后跟进。但curl、Python、Node.js等依赖系统证书库的应用可能仍受影响。
印度证书机构eMudhra/emSign因私钥生成器缺陷泄露8张中间证书私钥,私钥整数极小可被穷举破解,攻击者可签发任意证书实施中间人劫持。火狐、谷歌、苹果、微软已紧急吊销这些证书,Go、NSS、Python certifi、Rust、Electron等软件也发布更新拉黑。建议用户及时升级浏览器和软件,避免旧版本无法更新吊销列表带来安全风险。
Python 发布 3.15.1、3.14.9 和 3.13.17 安全更新,内置 pip 升级至 26.2.2(含 certifi 2026.10.19),以应对 eMudhra/emSign CA 证书安全事件。3.13 虽已进入仅安全维护阶段,仍特别提供安装包。建议所有虚拟环境升级 pip 和 uv,文中给出各版本升级命令。macOS 安装包改用预发布 Tk,修复 macOS 27.0 上 tkinter/IDLE 可能卡死的问题。
2026年10月19日,Cloudflare获悉8个eMudhra中间证书私钥泄露,攻击者可借此伪造任意域名证书、冒充服务器并拦截流量。Cloudflare已紧急更新WARP/1.1.1.1客户端、cloudflared及CDN、Zero Trust等产品,未发现被利用迹象。用户需升级客户端与隧道软件,检查mTLS信任库、源站证书及容器镜像,切勿关闭证书验证。浏览器可快速吊销相关证书,其他系统仍需依赖可动态更新的信任库机制。
微软用于验证Windows启动管理器的UEFI 2011安全启动证书将于2026年10月19日到期,这是本轮证书更换的最后一个主要节点。旧证书到期后电脑仍可正常启动和安装更新,但将无法获得启动管理、安全启动数据库、撤销列表及新漏洞防护的更新,安全性会逐渐降低。替代证书UEFI CA 2023由微软负责推送,用户只需正常安装月度更新并耐心等待;部分设备需OEM固件更新,更新前应备份BitLocker恢复密钥。
文章介绍用 Go 工具 ssl-sync 将腾讯云 SSL 证书自动同步到 Traefik:查询并下载证书,校验域名、有效期和私钥配对,比较文件摘要避免重复部署,原子替换文件并重启 Traefik,再通过 TLS 连接核对叶证书指纹,失败则回滚;同时说明 Docker 挂载路径、systemd 定时任务及安装配置要点。
鸿蒙PC二进制无合法签名无法运行。签名分三种:自签名仅限本机使用,不能声明权限;调试证书需自行申请,可声明权限并小范围分发,但IDE自动签名无效;二进制证书面向认证开发者,个人难获取。权限分二进制自身与应用侧两层,共享库不能声明权限。强沙箱应用须申请ALLOW_EXTERNAL_NATIVE_CODE,且无法拉起自签名二进制。签名后须chmod +x,勿放/data/local/tmp。
鸿蒙PC的三种二进制签名共用同一.codesign段,区别仅在signature字段:自签名仅填描述符自身摘要,只能证明文件未被篡改,无法声明权限;调试证书签名用证书链签出PKCS7,需开发者模式并绑定UDID,可声明权限;二进制证书签名走发行信任表,用于正式分发。签名决定身份可信,沙箱决定能否被拉起。
微软提醒,用于连接Windows更新服务器的数字证书将于2027年5月17日和6月19日到期轮换。长期未更新的设备将无法连接服务器获取更新。新证书已随2026年7月更新推送,用户需安装该更新完成轮换,之后可继续暂停更新。
完成下面两步后,将自动完成登录并继续当前操作。