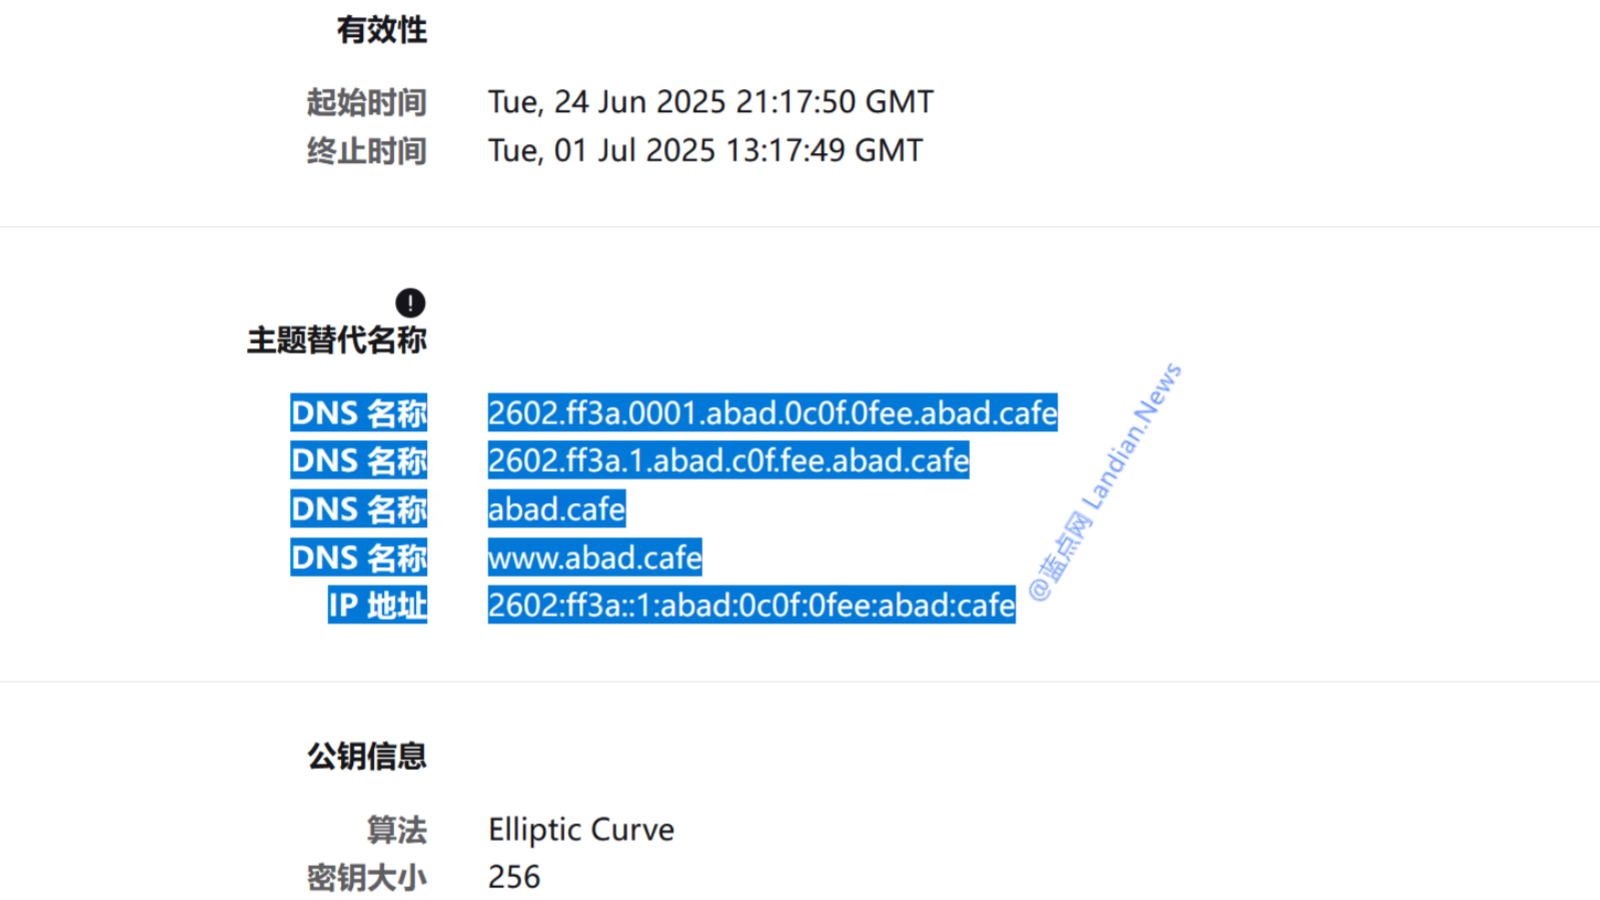
Let’s Encrypt 将于2027年2月10日起把证书有效期从90天缩短至64天,2026年10月14日起可测试新流程,2028年2月进一步缩至45天,行业最终将统一至47天。管理员需完善自动化续期部署,避免人工操作失误导致服务中断。
Let’s Encrypt推出Y世代证书,包含新根证书和6个中级证书,兼容X世代证书。TLS客户端身份验证将于2026年停止,证书有效期缩短至45天,未来所有证书最长有效期不超过47天。
Let’s Encrypt 宣布从 2026 年起证书有效期将缩短至 45 天,2027 年默认为 64 天,2028 年统一为 45 天。此举旨在提升安全性、灵活性和自动化,降低密钥泄露风险。
Let's Encrypt签发的证书有效期只有90天,更新证书时经常出问题。之前的做法是修改配置文件,但很麻烦。查看日志发现文件访问失败。尝试添加location解决,但失败。将location提到最前面后,再次尝试更新证书成功。为保险起见,https配置下也加入该路径。证书存放在指定路径。
本文介绍修复Kubernetes 1.14.1集群证书有效期仅1年的方法:安装Go 1.12.1并下载源码,将cert.go中证书时长改为10年,重新编译kubeadm、kubelet、kubectl并替换;备份PKI与kubeconfig后执行kubeadm certs renew all更新证书,重启apiserver等容器,同步证书至各master,配置kubelet证书轮换,最终验证证书有效期延长至10年。
完成下面两步后,将自动完成登录并继续当前操作。