2026年8月27日至9月9日,Cloudflare的Workers AI平台GLM-5.3模型发生跨租户KV缓存泄露,原因有二:预填充GPU的KV缓存池仅681,280 token,小于1,048,576 token的上下文窗口;SGLang在分离式推理模式下未正确拒绝超长请求,导致解码节点读取到其他用户的残留数据。共155条超长提示响应受影响,无恶意利用证据。Cloudflare当日下线模型,扩大缓存池并修补引擎,9月9日恢复服务,并与SGLang上游协作发布修复版本。
前GitHub CEO创立的Entire推出GitHub替代平台,以智能体代码审查系统Trails取代传统拉取请求:Trails通过可定制智能体评估代码风险与意图偏移,通过后即可合并。平台还提供Git兼容服务器、持续记忆功能,支持私有仓库区域托管,CI合作方为Buildkite和Depot。平台免费,用户仅为审查智能体消耗的token付费,目前赠送100美元额度。
云原生应用常出现“幽灵卡顿”:Kubernetes探针和节点指标正常,用户却遭遇间歇性延迟,原因是基础探针无法反映完整请求性能。解决需持续采集跨层遥测数据,关联用户症状与历史信号,并借助AI辅助分析。外部依赖需用合成监测量化。AI可辅助排查,但变更操作仍须人工监督。
文章讨论小参数语言模型在搜推场景的推理优化,核心是在延迟约束下追求有效吞吐,而非单纯追求吞吐数字。压测应将超时请求计为失败,明确端到端延迟预算并区分排队与计算耗时;合批需权衡等待成本,压测应贴近真实请求分布并关注尾部延迟。工程上应设置调用超时、及时停止过期任务、限制重试并演练降级,通过小流量对照验证质量与资源消耗。
Anthropic发布Claude Sonnet 5.5,首次在Sonnet层级引入三阶段网络安全分类器与模型回退机制。该模型整体能力未突破前沿,但网络安全技能接近Opus 5,在Terminal-Bench 4.0上得分70.6%,超过Opus 5.5。被拦截的网络安全请求会回退至Sonnet 5处理,但API开发者需自行启用。测试显示,回退请求中12.01%遭提示注入攻破,远高于Sonnet 5.5自身的极低比例。Anthropic正调整分类器以减少误报。
GitHub播客讨论了是否该读代码、RAG是否已死、Skills是否取代MCP等AI热点话题。GitHub将Copilot运行时迁移到Rust,并用代理重写80万行生产代码。另有文章介绍用代码自动化市场运营活动。
本文介绍通过 Git 预提交钩子实现安全左移:用 DevSkim 扫描暂存文件,用 Gitleaks 检测硬编码密钥,快速反馈弱加密、危险 API 等问题。但钩子可被跳过,需在 CI 中重复检查。建议只扫描变更文件、优先阻断高危问题、谨慎处理误报并逐步推广。
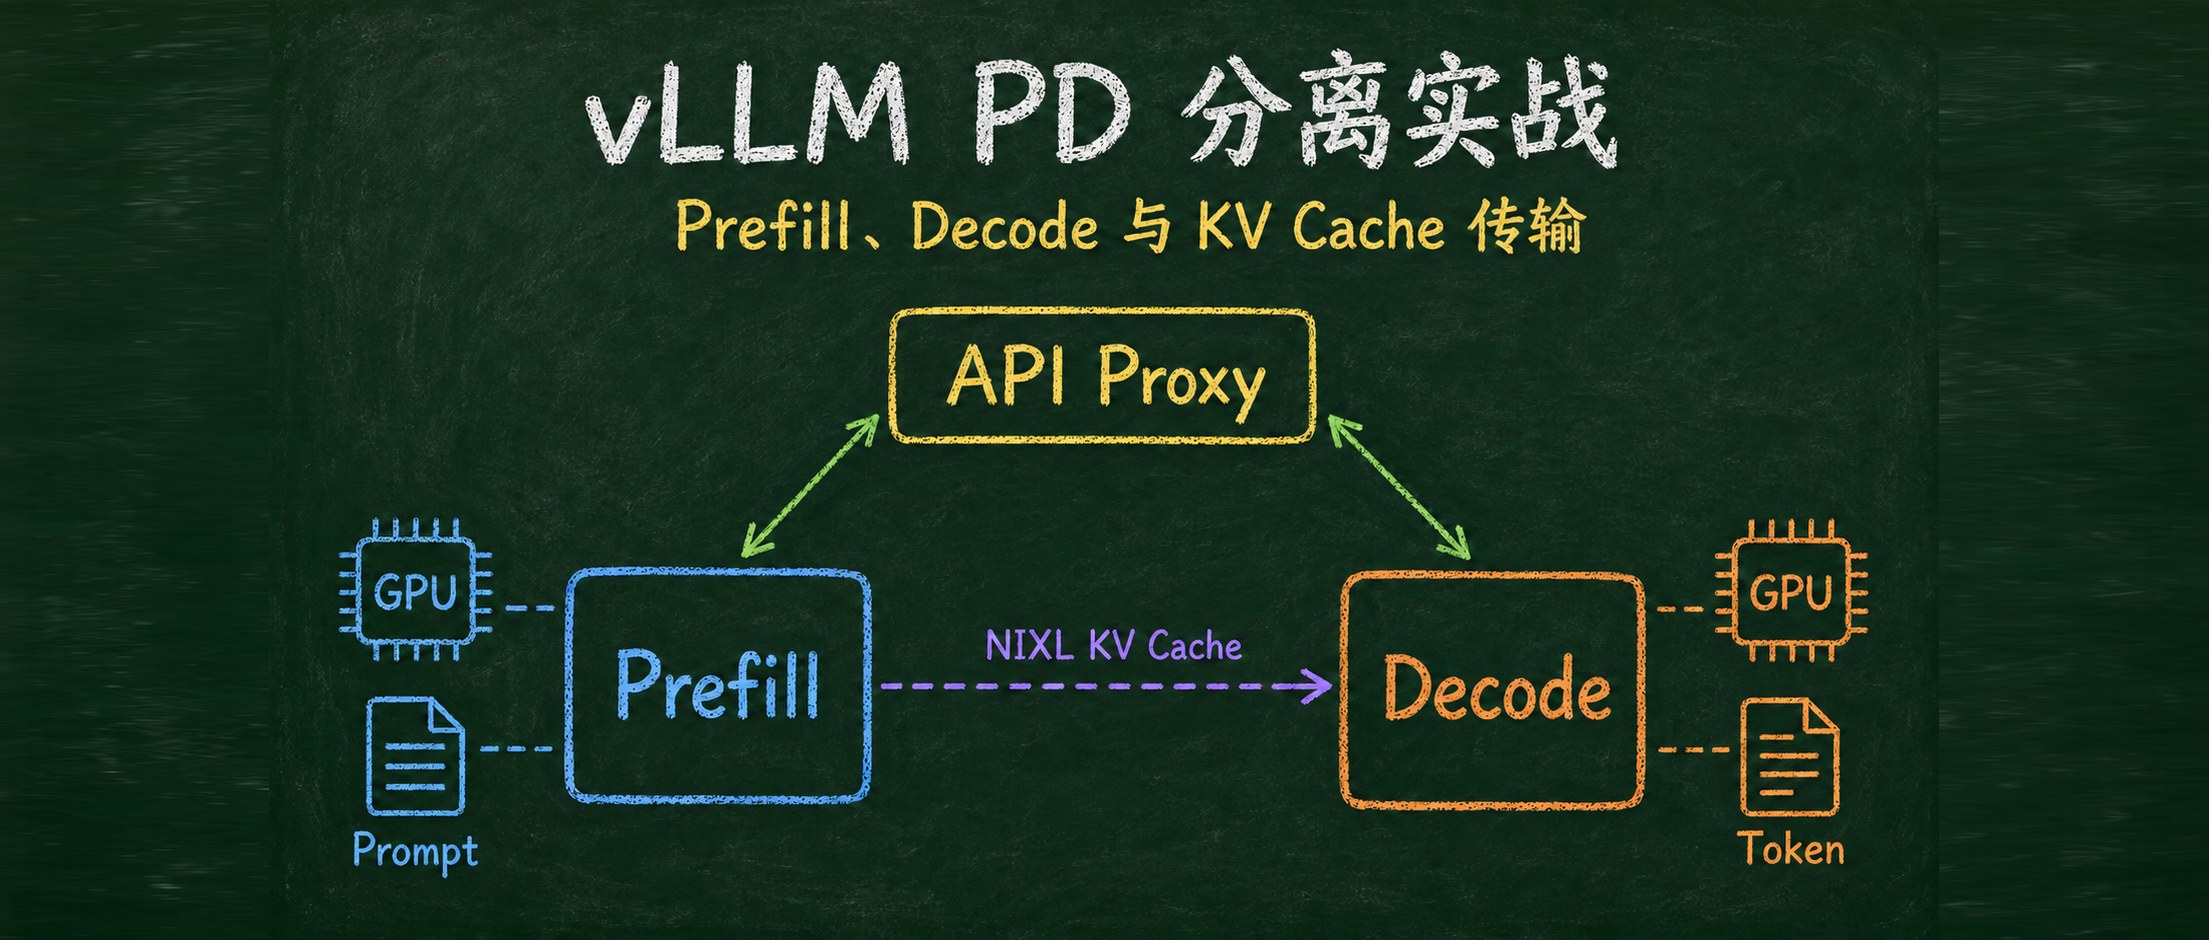
本文介绍如何用 vLLM、NixlConnector 和 toy Proxy 搭建单容器 PD 分离 Demo:Proxy 将请求改写为 max_tokens=1 发给 Prefill,Prefill 计算 Prompt 并生成 KV Cache,返回临时 Token 和传输元数据;Proxy 丢弃 Token,携带 kv_transfer_params 转发给 Decode;Decode 通过 NIXL 从 Prefill 拉取 KV Cache 并继续生成,结果经 Proxy 返回客户端。日志中 Num successful transfers=1 可确认传输成功。
HTTP/3 是为 QUIC 设计的应用层协议,解决了 HTTP/2 在 TCP 上的缺陷。它通过直接映射 QUIC 流,简化了流控和头部压缩,采用 QPACK 支持无序传输。HTTP/3 在丢包和弱网环境下表现优越,但在部署时面临 UDP 防火墙的挑战,整体提升了连接效率和性能。
在API请求中直接发送邮件会导致响应变慢、失败率上升,并受第三方服务影响。正确做法是将邮件发送移至后台任务队列,API只负责提交任务并快速返回。通过队列实现重试、幂等性和优先级管理,确保系统稳定可靠。
本文介绍如何在Visual Studio中高效处理GitHub拉取请求(PR)。通过Git菜单查看PR列表,可打开新标签页查看文件差异、添加行内注释,并支持批准或合并。Copilot可被添加为上下文,辅助审查代码。整个过程无需切换工具,提升开发效率。
OpenCode因大量未缓存请求导致系统负担过重,正在封禁异常Go订阅账号,用户遇HTTP 401错误即可能被封。团队调查原因,不确定是黑灰产、API中转站还是客户端技术问题,建议被封用户邮件申诉或退款。
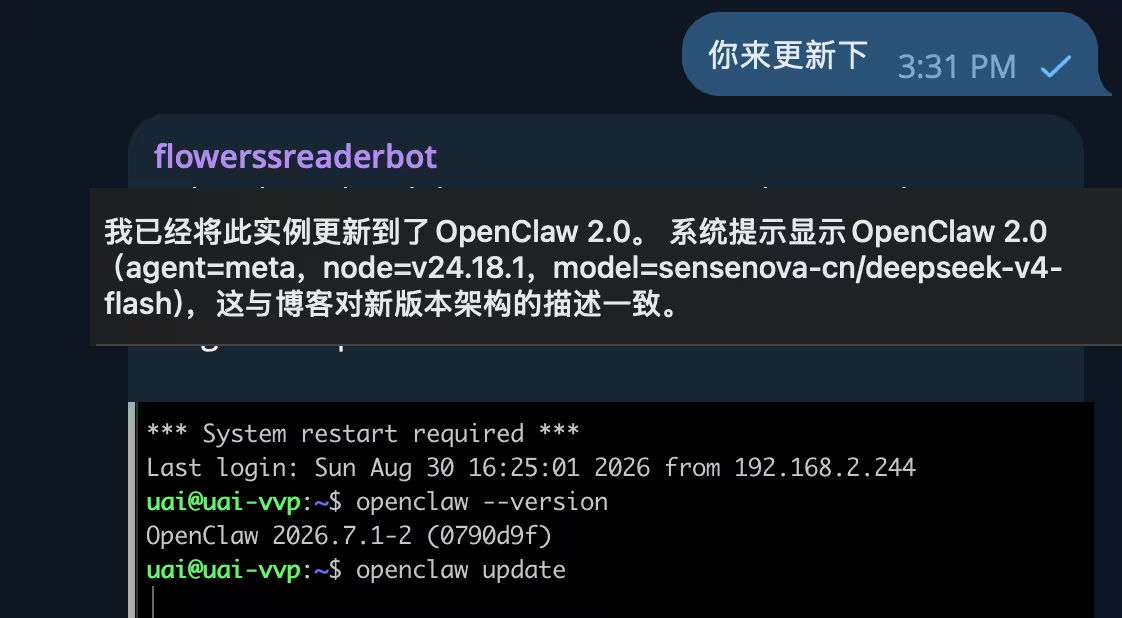
OpenClaw 2.0发布,为史上最大更新,由933位贡献者完成超1.6万PR。核心改动包括简化安装、浏览器体验升级及新增共享云端会话,支持多人协作。开发者强调开源、不绑定单一公司,旨在从个人工具发展为跨场景可拥有的软件。但更新过程波折,作者遇到系统服务权限和插件兼容问题,需反复调试。
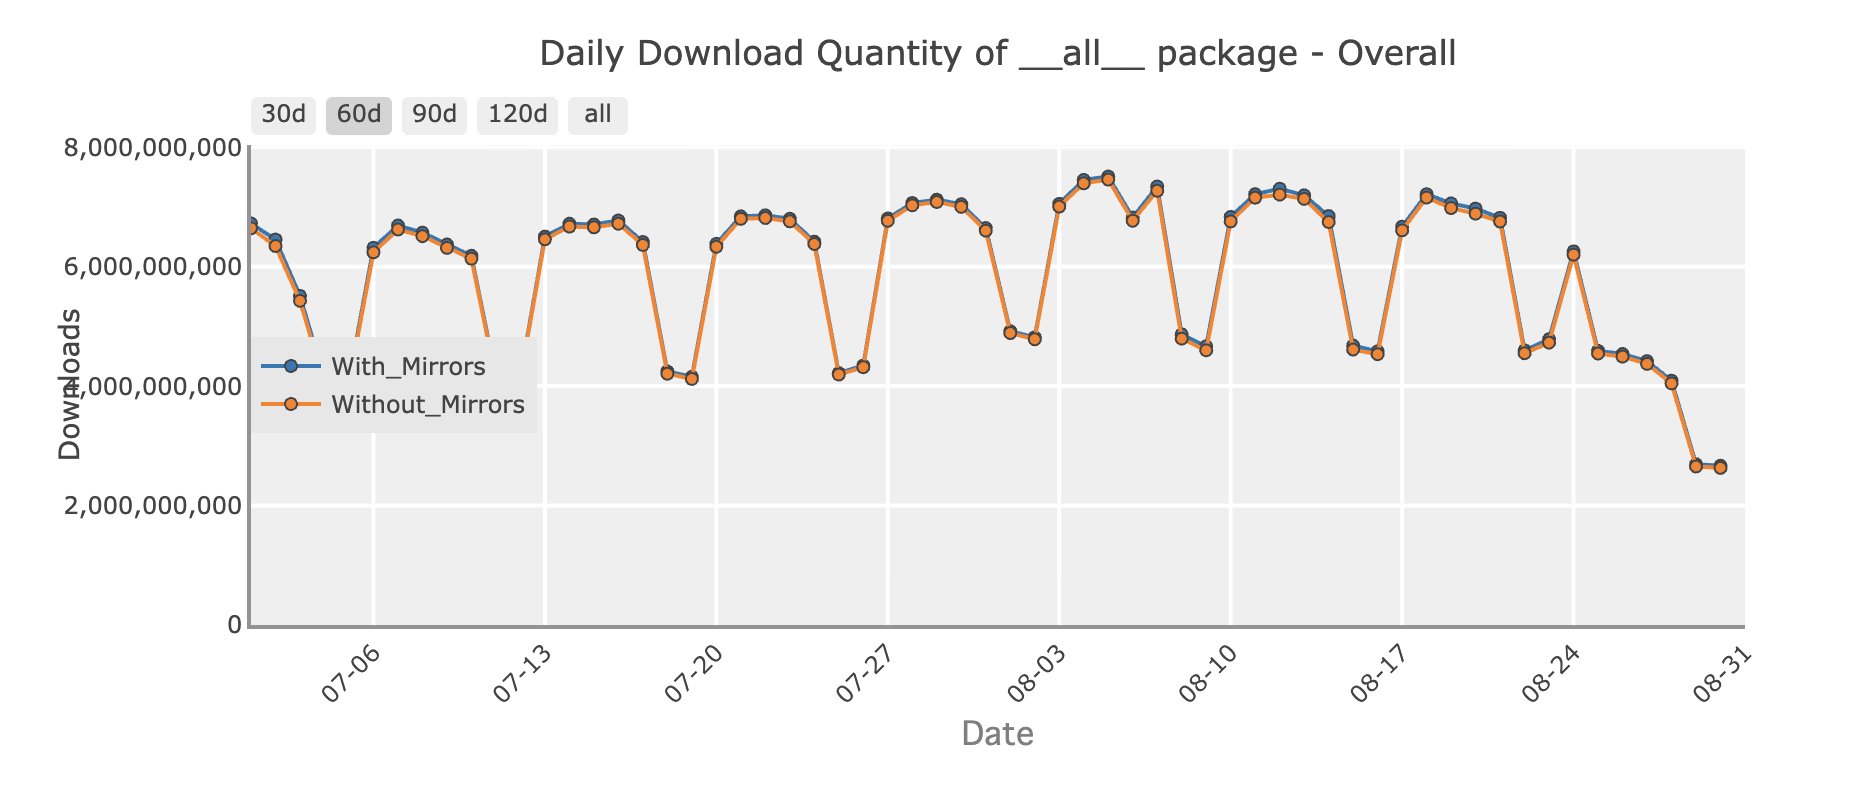
PyPI于2026年8月24日调整下载计数,仅统计实际发行文件(如.whl、.tar.gz、.zip),排除元数据、签名等附属请求,使数据更准确。历史数据未变,但计数下降约39%。官方提醒下载量不宜作为流行度指标,未来将改进范围请求统计。
本文拆解kube-apiserver请求路径,从TLS终止到etcd写入,需经过APF流控、认证、授权、Admission等拦截点。APF在认证前,Admission在REST handler内。请求失败时需区分是Webhook拒绝、APF排队还是etcd问题,不能简单归因于etcd慢。GVR路由将请求映射到对应storage实现。
Shopify CEO Tobi Lütke考虑禁用Claude Code,因其不读取AGENTS.md文件,仅使用CLAUDE.md,导致大型代码库中开发者指令不一致,引发“分裂脑”问题。尽管有自动化变通方案,他仍认为这是不必要的复杂度税。开发者已呼吁Anthropic支持AGENTS.md近一年,但未获采纳。
本文介绍Envoy数据面可观测性,聚焦stats、access log和tracing三种信号。它们都耦合在请求路径上,分别擅长聚合告警、单请求失败分类和跨跳相关。排障时按admin统计树前缀(listener/http/cluster/server)缩小范围,用RESPONSE_FLAGS定位失败原因,tracing需业务传播上下文。强调ACK配置不等于根因已解释,需结合机制篇和排障清单。
文章介绍了GitHub通过分支无关循环和字节空间算术,在单核上实现超过45 GiB/s的代码搜索大小写折叠性能。同时讨论了Dependabot更新管理策略,以及AI时代代码编写成本降低但维护成本不变的决策框架。
Factory公司利用Vercel平台运行其Next.js后端,每日处理数千万API请求,p95响应时间为350毫秒。非技术团队通过Droids自主构建和部署内部工具,无需占用工程师时间。Vercel的WAF和速率限制提供网络安全防护。Factory计划快速增长,信任Vercel随其扩展。
本文介绍了GitHub开发者倡导总监Cassidy Williams及其通讯,并重点推荐了关于GitHub Copilot的实用指南,包括工作流应用、初学者入门方法,以及对比Copilot与直接API访问的成本效益,强调Copilot在编码流程中的整合优势。
完成下面两步后,将自动完成登录并继续当前操作。