小红花·文摘
  • 首页
  • AI Tokens🪙
  • 排行榜🏆
  • 直播
  • FAQ
Dify.AI
沉浸式翻译 immersive translate
一位漏洞赏金研究员如何选择要调查的功能

GitHub安全实验室利用开源AI安全代理,通过定向AI任务流对Android应用进行模糊测试,发现24个Android漏洞,并介绍了这些漏洞及如何在自己应用上运行同一开源代理。

一位漏洞赏金研究员如何选择要调查的功能

The GitHub Blog The GitHub Blog · 2026-10-08T17:02:52Z
Vercel 漏洞赏金计划现已公开

Vercel将私人和开源漏洞赏金计划合并为统一的公开项目。由于AI导致报告数量激增,Vercel认为公开报告仍能发现真实漏洞,因此选择公开。该项目覆盖全平台产品及开源项目,统一提交入口以简化流程。安全团队已优化流程、构建工具过滤噪音并加速修复。

Vercel 漏洞赏金计划现已公开

Vercel News Vercel News · 2026-09-24T07:00:00Z
先兵后礼?Liquid Network黑客归还3,400枚比特币 保留价值4,700万美元的比特币作为奖金

Liquid Network遭黑客攻击,盗走4000枚比特币。自称白帽黑客,修复漏洞后归还3400枚,保留598.5枚(价值4700万美元)作为潜在赏金。此举疑为防平台不付赏金,先转资金再谈判,若未达成协议可能冻结资金。

先兵后礼?Liquid Network黑客归还3,400枚比特币 保留价值4,700万美元的比特币作为奖金

蓝点网 蓝点网 · 2026-09-08T03:52:56Z
AI批量轰炸苹果bug赏金计划,审核团队已下线

苹果因AI生成的虚假漏洞报告泛滥,导致安全团队不堪重负,对漏洞赏金计划设置冷静期和提交上限。AI工具虽加速漏洞发现,但也带来噪音和幻觉,冲击漏洞披露体系。苹果在安全更新中首次致谢AI工具,并加快修复节奏,但高频发版可能成为新的安全变量。

AI批量轰炸苹果bug赏金计划,审核团队已下线

量子位 量子位 · 2026-08-07T06:21:05Z
苹果的漏洞赏金限制揭示了一个尚无人知晓如何解决的问题

苹果公司因AI辅助提交的漏洞报告激增,限制了安全研究人员同时提交的报告数量,达到上限后需等待30天。意大利公司Bynario因使用AI发现50多个漏洞,但受限于此规则无法及时报告。苹果虽用AI筛选报告,但最终由人工审核,此举可能延误真实漏洞的修复,引发行业关注。

苹果的漏洞赏金限制揭示了一个尚无人知晓如何解决的问题

The New Stack The New Stack · 2026-08-03T21:19:12Z
下一章:重构GitHub的漏洞赏金计划

GitHub在45天内为超过14,000个仓库完成所有权验证,并归档无主仓库,使所有权成为后续安全工作的基础。同时,利用秘密扫描处理了20,000多个警报,在九个月内实现收件箱清零,并建议维护者启用六项免费安全设置以增强项目防护。

下一章:重构GitHub的漏洞赏金计划

The GitHub Blog The GitHub Blog · 2026-07-22T16:00:00Z
GPT-5.5生物漏洞赏金

OpenAI推出Bio Bounty计划,旨在提升生物领域的AI安全。该计划针对GPT-5.6和GPT-5.5的通用越狱,奖励金额从$25,000提高到$50,000。申请者需提交简短申请并签署保密协议,测试将于2026年7月27日结束。

GPT-5.5生物漏洞赏金

OpenAI OpenAI · 2026-07-09T10:00:00Z

根据近段时间的现状,对比分析了四大海外漏洞赏金平台,介绍如何挑选适合自己的项目,并给出了自动化脚本以及收集好的所有平台的公开项目数据合集

如何挑选自己的第一个海外漏洞赏金项目:赏金平台对比与自动化采集

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2026-06-23T12:18:37Z
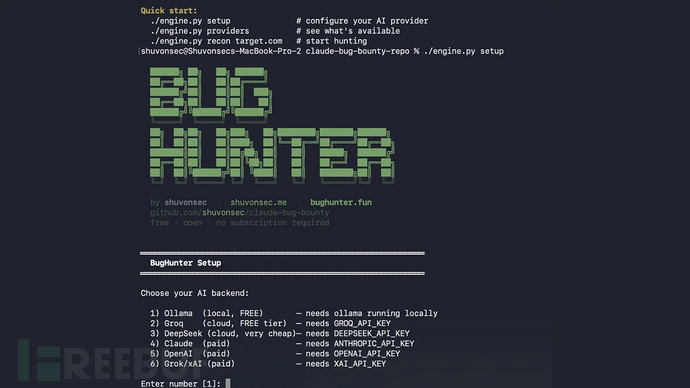
BugHunter:基于 Claude 及免费 AI 服务的漏洞赏金工具包

新型开源漏洞赏金工具包BugHunter引起安全研究社区关注。该工具支持从漏洞发现到报告提交的全流程,降低了研究人员的使用门槛。它集成多种扫描工具,支持Web2和Web3漏洞测试,并具备跨会话记忆功能,有效管理和记录发现结果。此外,BugHunter还包含智能合约审计模式,适用于多种AI服务提供商。

BugHunter:基于 Claude 及免费 AI 服务的漏洞赏金工具包

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2026-06-13T05:33:28Z
GitHub将开始用周边商品而非现金支付部分漏洞赏金猎人

GitHub收紧了漏洞赏金计划的标准,以应对AI辅助报告的增加。许多提交缺乏有效验证和影响证明,导致安全团队难以识别真正的漏洞。GitHub要求研究人员提供清晰简洁的报告,并对AI生成的发现进行验证。尽管AI在安全研究中日益重要,但人类研究人员仍需对提交的准确性负责。

GitHub将开始用周边商品而非现金支付部分漏洞赏金猎人

The New Stack The New Stack · 2026-05-18T19:01:47Z
提升标准:质量、共同责任与GitHub漏洞赏金计划的未来

文章讨论了如何在两小时内验证、修复并调查一个关键的远程代码执行漏洞,确保未被利用。同时介绍了GitHub安全代码游戏,通过五个挑战帮助开发者提升AI安全技能,并提供免费的代码安全风险评估工具,以快速查看组织内的漏洞情况。

提升标准:质量、共同责任与GitHub漏洞赏金计划的未来

The GitHub Blog The GitHub Blog · 2026-05-15T14:00:00Z
Anthropic通过其HackerOne漏洞赏金计划将“神话”置于Mythos之中

Anthropic正式推出公共漏洞赏金计划,允许外部研究人员报告其软件中的漏洞,以增强网络安全。该计划在HackerOne上运行,涵盖多个Anthropic资产,奖励依据行业标准CVSS评分。尽管如此,Claude Mythos项目的推出引发了对其有效性的质疑,专家们对Anthropic的宣传表示怀疑,认为传统的安全研究仍然重要。

Anthropic通过其HackerOne漏洞赏金计划将“神话”置于Mythos之中

The New Stack The New Stack · 2026-05-10T13:00:00Z
GPT-5.5生物漏洞赏金计划

OpenAI推出了针对GPT-5.5的生物漏洞赏金计划,邀请研究人员寻找破解五个生物安全问题的提示。首个成功破解者将获得25000美元奖励,申请截止日期为2026年6月22日。

GPT-5.5生物漏洞赏金计划

OpenAI OpenAI · 2026-04-23T00:00:00Z
由于资金来源中断,安全漏洞赏金计划暂停

由于外部资金来源停止,Node.js项目的安全漏洞赏金计划暂停。自2016年以来,该项目通过HackerOne向报告漏洞的研究人员提供奖励,但因缺乏独立预算,无法继续维持该计划。感谢所有参与的研究人员,期待未来能恢复该计划。

由于资金来源中断,安全漏洞赏金计划暂停

Node.js Blog Node.js Blog · 2026-04-02T12:00:00Z
推出OpenAI安全漏洞赏金计划

OpenAI推出公共安全漏洞赏金计划,旨在识别AI滥用和安全风险,重点关注代理风险、信息泄露和账户完整性问题。研究人员可申请参与,共同维护安全的AI生态系统。

推出OpenAI安全漏洞赏金计划

OpenAI OpenAI · 2026-03-25T00:00:00Z
Vercel开源软件漏洞赏金计划现已上线

Vercel于2026年2月3日推出开源软件漏洞赏金计划,邀请安全研究人员发现和修复漏洞,以保护开发者和用户。该计划涵盖所有Vercel开源项目,旨在通过奖励机制提升安全性。

Vercel开源软件漏洞赏金计划现已上线

Vercel News Vercel News · 2026-02-03T13:00:00Z
淹没在AI垃圾中,cURL结束漏洞赏金计划

cURL创始人Daniel Steinberg宣布将于1月底关闭漏洞赏金计划,原因是AI生成的低质量报告泛滥,导致提交质量下降,维护者压力增大。他支持使用AI寻找漏洞,但反对无效报告,强调遵循使用规则。

淹没在AI垃圾中,cURL结束漏洞赏金计划

The New Stack The New Stack · 2026-01-22T13:00:17Z

本文探讨了如何挖掘地图API的漏洞,作者通过分析高德、百度和腾讯地图API的配置错误,成功发现漏洞并获得赏金。文章提供了具体的payload和挖掘方法,强调安全配置的重要性,并提醒读者遵守法律。

“地图API后台配置错误”:挖SRC的新玩具?

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2025-10-30T05:53:18Z

苹果将RCE漏洞赏金提高至200万美元,以应对间谍软件威胁。GitHub Copilot发现高危漏洞,攻击者可窃取私有代码。新恶意软件MalTerminal利用GPT-4生成代码,RondoDox僵尸网络攻击物联网设备。微软修复Windows 11重启故障,Kali推出AI网络扫描工具。黑客利用npm包实施钓鱼攻击,Stealit恶意软件通过假冒程序传播。FBI查封BreachForums,勒索Salesforce数据。

FreeBuf早报 | 苹果将RCE漏洞赏金提至200万;GitHub Copilot高危漏洞导致仓库源代码泄露

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2025-10-11T09:34:13Z

苹果公司将漏洞赏金计划最高奖励提升至200万美元,重点关注零点击远程代码执行漏洞,并扩展多个攻击面。同时,提高了五大攻击类型的奖励标准,并计划向民间组织提供iPhone 17设备以防范商业间谍软件。

苹果将零点击远程代码执行漏洞的最高赏金翻倍至200万美元

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2025-10-10T15:38:15Z
  • <<
  • <
  • 1 (current)
  • 2
  • 3
  • >
  • >>
👤 个人中心
在公众号发送验证码完成验证
登录验证
在本设备完成一次验证即可继续使用

完成下面两步后,将自动完成登录并继续当前操作。
1 关注公众号
小红花技术领袖公众号二维码
小红花技术领袖
如果当前 App 无法识别二维码,请在微信搜索并关注该公众号
2 发送验证码
在公众号对话中发送下面 4 位验证码
友情链接: MOGE.AI 九胧科技 1tok 菜鸟教程 Remio.AI DeekSeek连连 53AI 神龙海外代理IP IPIPGO全球代理IP 东波哥的博客 匡优考试在线考试系统 开源服务指南 蓝莺IM Solo 独立开发者社区 AI酷站导航 极客Fun 我爱水煮鱼 周报生成器 He3.app 简单简历 白鲸出海 T沙龙 职友集 TechParty 蟒周刊 Best AI Music Generator 模力方舟 Gitee AI

小红花技术领袖俱乐部
小红花·文摘:汇聚分发优质内容
小红花技术领袖俱乐部
Copyright © 2021-
粤ICP备2022094092号-1
公众号 小红花技术领袖俱乐部公众号二维码
视频号 小红花技术领袖俱乐部视频号二维码