Qt 5兼容模块的QTextCodec TSCII编码存在漏洞CVE-2026-107472,影响Qt 4.0.0至6.8.8及6.9.0至6.11.2。将文本转换为TSCII编码时可能读取输入缓冲区外内存,导致崩溃或数据误读,CVSS评分4.3(中危)。目前无缓解措施,建议应用补丁或升级至Qt 6.8.9、6.11.3、6.12.0及以上版本。
Qt Core模块的QJsonDocument及Qt 5兼容模块QBinaryJson在JSON解析时存在越界读取漏洞(CVE-2026-101201),影响Qt 5.0至6.8.8及6.9.0至6.11.2版本,可导致崩溃,CVSS 4.0评分为4.3(中危),目前暂无缓解措施。建议应用补丁或升级至Qt 6.8.9、6.11.3或更高版本。
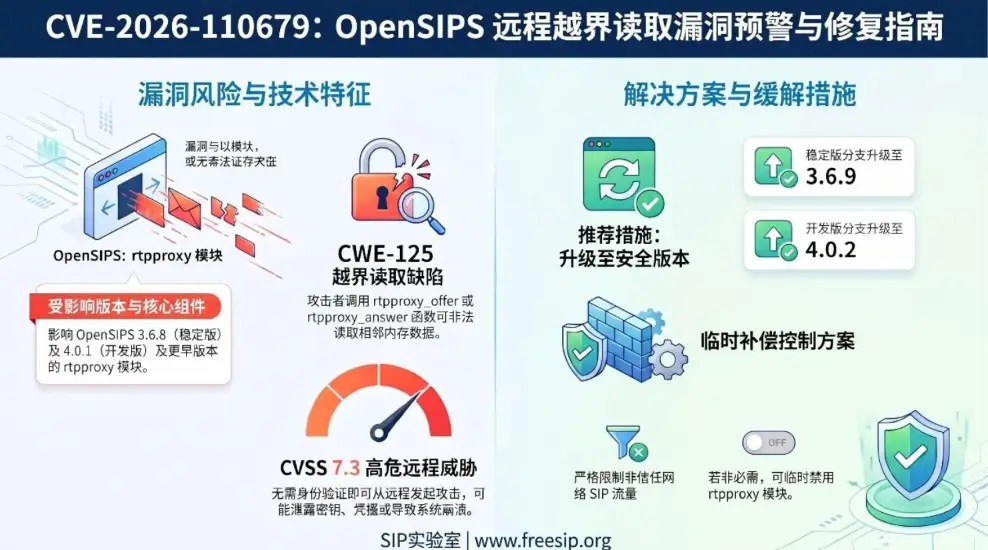
OpenSIPS 3.6.8及4.0.1之前版本存在越界读取漏洞(CWE-125),位于rtpproxy模块的rtpproxy_offer/rtpproxy_answer函数,可被远程未认证触发,导致信息泄露或服务中断。建议升级至3.6.9或4.0.2,升级前限制SIP流量,必要时禁用该模块。
Qt Quick 的 Context2D.path 和 PathSvg.path 属性存在越界读取漏洞(CVE-2026-79616),影响 Qt 5.10 至 6.8.8、6.9.0 至 6.11.1。解析路径字符串时可能越界读取内存,导致段错误、解析失败或渲染乱码。CVSS 4.0 评分 0.6(低危)。建议避免将不可信来源的路径字符串传入这两个属性,并升级至 Qt 6.8.9、6.11.2 或更高版本。
Qt框架QtNetwork模块的HTTP Cache-Control响应头解析存在越界读取漏洞(CVE-2026-76151),影响Qt 6.0.0至6.8.8及6.9.0至6.11.1。恶意HTTP服务器可返回超大Cache-Control头,导致客户端QNetworkAccessManager异常终止。该漏洞仅影响客户端,不涉及32位构建,为只读越界,无信息泄露或代码执行,仅造成拒绝服务,CVSS 4.0评分4.6。建议更新至6.8.9、6.11.2或更高版本,或应用官方补丁。
Qt NFC模块(qtconnectivity)的QNdefNfcTextRecord类存在越界读取与整数下溢漏洞(CVE-2026-13326)。恶意NFC标签可声明超出实际负载的语言代码长度,Qt未做边界检查,导致剩余文本长度计算下溢并读取超出缓冲区。攻击需近距离接触且用户点击,最坏可致应用崩溃(拒绝服务),并可能泄露相邻内存。影响Qt 5.2.0至6.11.1多个版本。建议勿读取不可信标签,并升级至Qt 6.8.9、6.10.4或6.11.2及以后版本。
Qt 5 Core兼容模块的QTextCodec::codecForName()函数存在越界读取漏洞(CVE-2026-9499),影响Qt 4.0.0至6.8.7及6.9.0至6.11.0版本。传入非NUL终止的QByteArray可能导致错误匹配或崩溃,CVSS评分6.3(中危)。建议升级至6.8.8或6.11.1,或应用官方补丁。
2023年4月23日,微信因扫描畸形二维码而出现闪退等异常情况,由于越界读取产生。GZTime发布畸形二维码制造代码,Konano发现微信开源二维码识别引擎问题代码。iOS端微信尚未修复此bug。提醒外部输入不可信,代码审计重要。
完成下面两步后,将自动完成登录并继续当前操作。