微软安卓版Authenticator存在高危漏洞CVE-2026-80097(CVSS 8.6)。恶意安卓应用无需系统权限即可冒充Teams等微软官方应用,诱骗Authenticator交出账户令牌,进而访问Outlook、OneDrive等服务,且获取令牌时无需用户确认,前提是用户已安装恶意应用。微软已在6.2606.4246版本修复,iOS版不受影响,建议安卓用户尽快更新。
安全研究员披露安卓版微软身份验证器高危漏洞CVE-2026-80097:恶意应用可伪造已安装微软应用身份,骗取验证器签发Microsoft 365访问令牌,进而读取邮件、访问文件、修改日历,甚至管理验证方式、创建或删除通行密钥。微软已于9月8日发布6.2606.4246版修复,建议用户尽快升级。
1Password推出“1Password for Agents”功能,允许AI代理登录用户账户而无需查看或接触密码。代理通过唯一数字密钥向1Password验证身份,用户在自己设备上收到通知,了解所需账户及原因,批准后由1Password自动填写登录信息,类似双重验证。该功能支持Meta Muse、ChatGPT Work、Claude Duet等多种AI代理,更多合作伙伴正在接入。
谷歌将在美国和加拿大推出金融服务验证,要求投放金融广告的广告主须获得监管机构或认可名录的授权,以防范品牌冒充和金融诈骗。该计划基于身份验证,已在42个国家保护约20亿用户,并与美国银行家协会等机构合作。谷歌计划于2027年初逐步实施,届时将向广告主提供具体注册表和认证要求。
Cloudflare 为 Quick Tunnels 推出 --allowed-mail 功能,开发者无需账户即可限制访问者。cloudflared 在本地校验邮箱白名单,Cloudflare Access 验证邮箱所有权,访客通过一次性 PIN 登录。策略保存在本机,Cloudflare 不获知邀请名单。该功能由两名实习生开发,免费使用。
Vercel 允许用户无需登录或访问令牌,即可通过 CLI 和域名注册 API 查询域名可用性与价格。CLI 支持关键词搜索,API 单次最多查询 200 个域名,返回能否注册及注册续费价格。购买或管理域名仍需身份验证。
微软身份验证器安卓版将于2027年1月起改用Google One备份,不再备份到微软账号;iOS版已于2025年9月改为iCloud备份。此举出于安全与合规考虑:原微软账号备份仅支持个人账号,企业账号无法使用,导致个人与公司数据混杂;改用Google One后数据随谷歌账号走,企业托管账号更易管理。
MySQL 已全面开源支持 OpenID Connect 身份验证,用户可通过该协议实现单点登录和集中身份管理,从而提升数据库访问的安全性与便捷性。
美国身份验证服务商IDScan发生大规模数据泄露,黑客窃取1.53亿份驾照、护照等证件扫描件,涉及美加用户。专家验证数据真实,黑客称多年持续窃取,数据量或超30TB。IDScan已启动调查,FBI介入,泄露信息可能被用于身份冒用和金融欺诈。
Vercel Passport现已全面可用,允许用户通过Okta、Microsoft Entra ID等OIDC提供商保护部署。它提供getIdentity()读取已验证访客身份,支持组授权、下游服务验证、活动日志监控,并支持自动化流量绕过和自定义环境。该功能适用于企业版计划。
谷歌推出新功能,允许用户通过自拍视频验证身份登录账户。用户需按提示录制面部视频,系统会与云端加密存储的参考视频比对,确认身份。该功能旨在帮助忘记密码或无法使用双重验证的用户,并采用多层安全措施防止照片或深度伪造视频冒充。功能将逐步全球推出,用户可在指定网址检查资格并设置。
TikTok正在测试一款工具,允许创作者扫描并报告未经授权的AI深度伪造内容。该工具目前在部分美国创作者中进行测试,创作者需身份验证后,系统将扫描可能使用其肖像的AI生成内容。
1Password推出新功能,允许AI代理Claude在不暴露密码的情况下进行身份验证。该功能通过“零暴露安全框架”实现,凭证在用户设备上解密并直接注入目标网站。用户需通过生物识别或密码批准每次会话,确保安全性。未来将支持社交登录、密码钥匙和支付卡等功能。
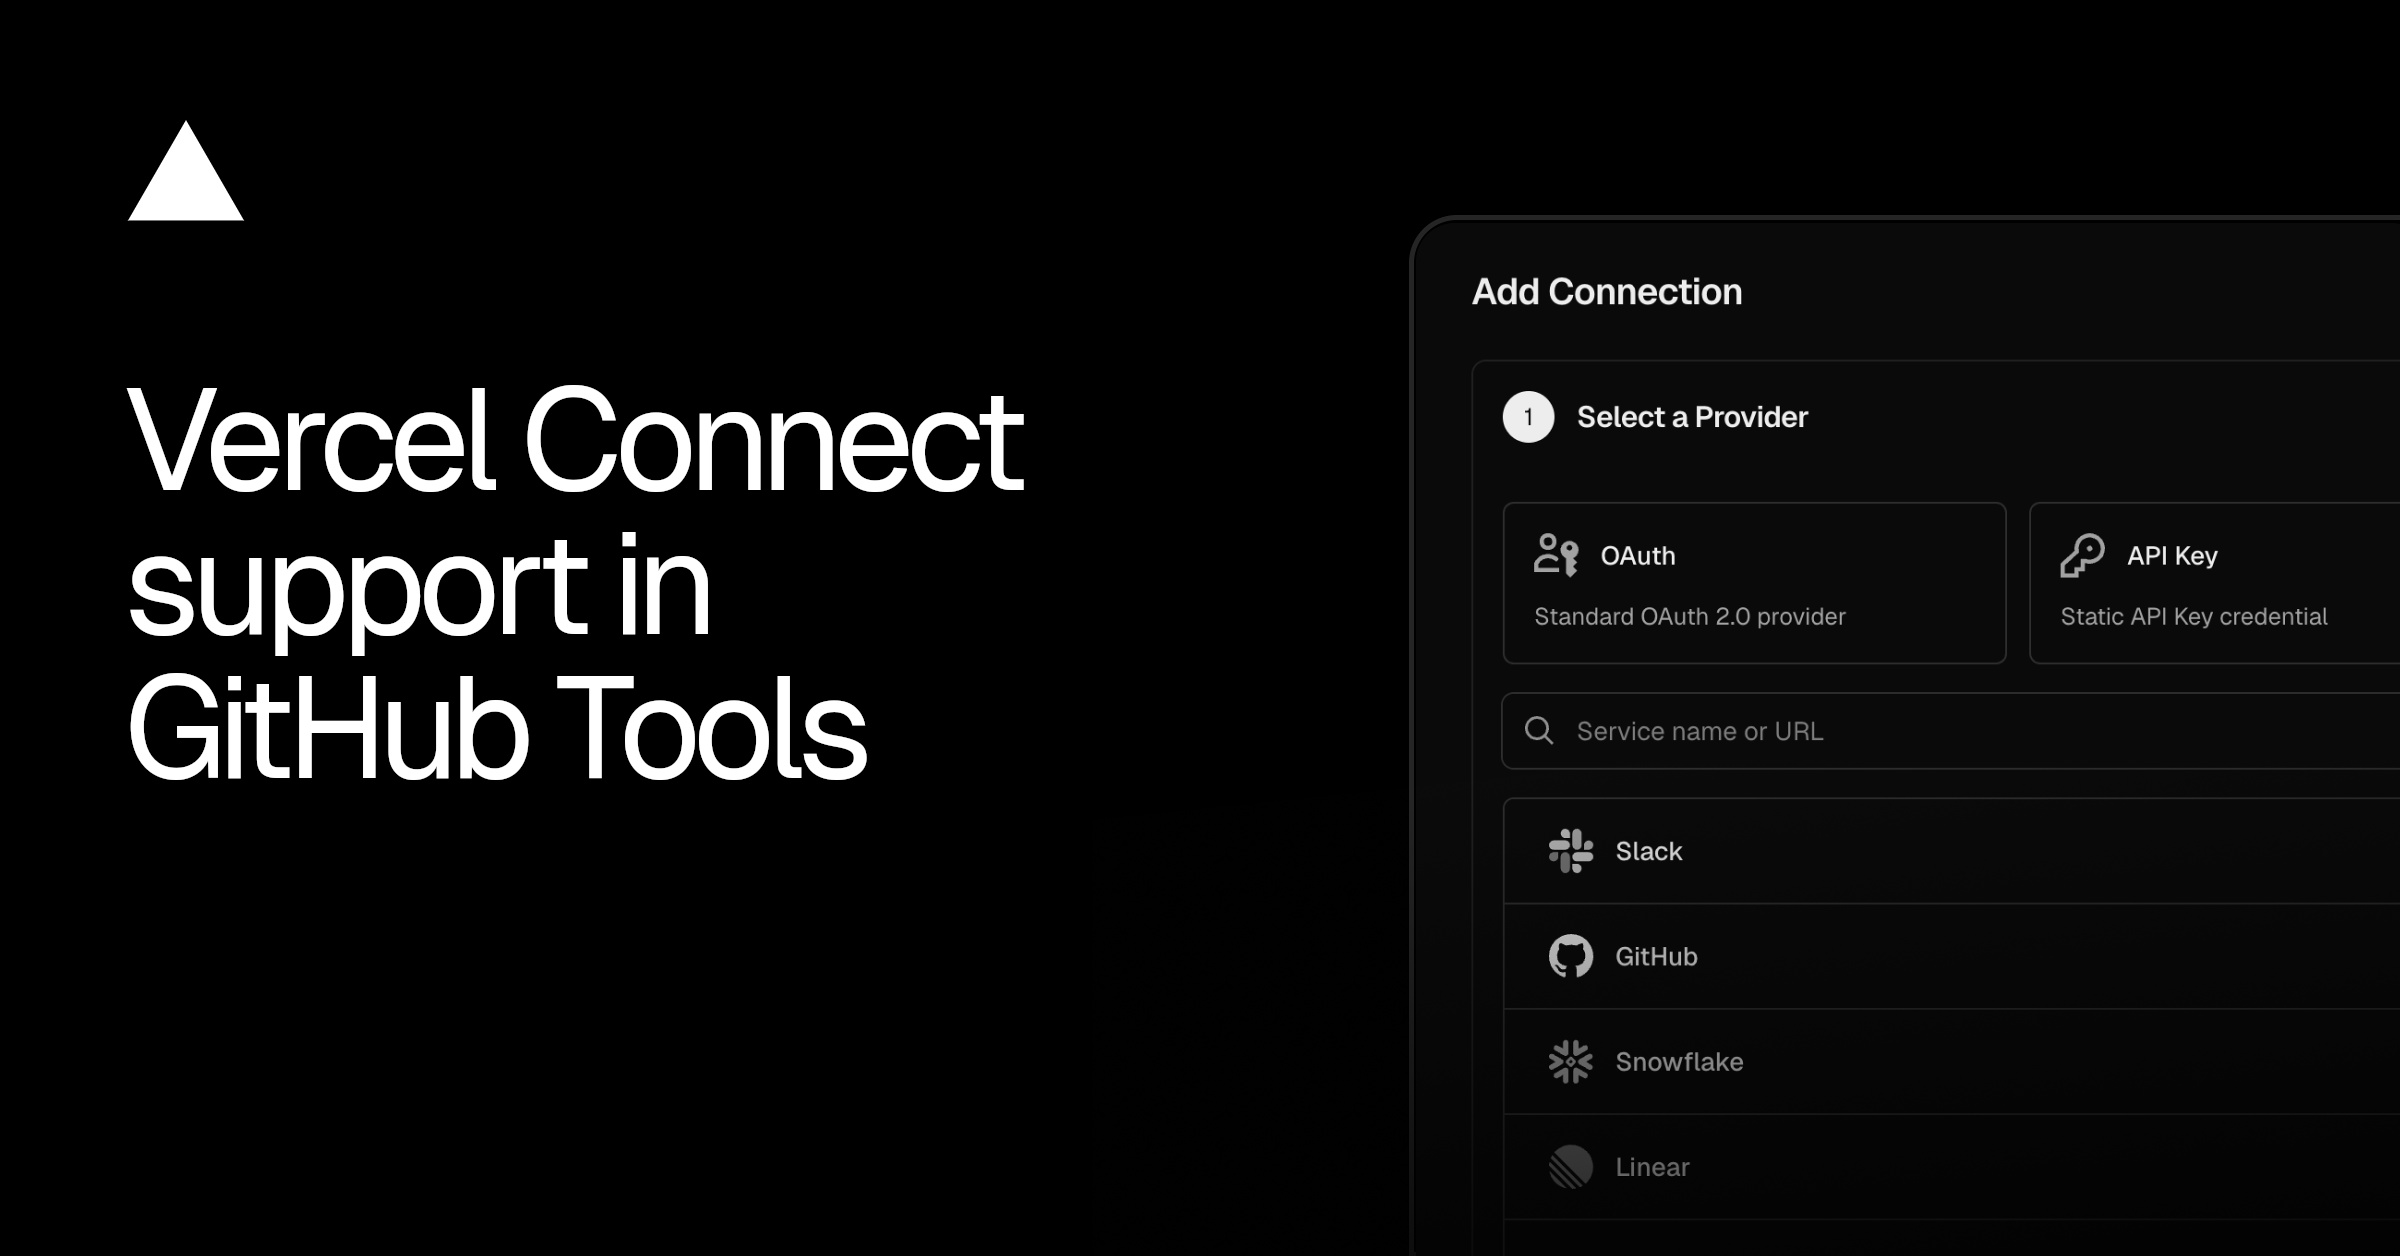
GitHub Tools 现在通过 @github-tools/sdk/connect 支持 Vercel Connect,用户可以实时生成短期、特定范围的 GitHub 令牌,无需存储长期访问令牌。通过连接器附加到项目并选择预设(如代码审查),可自动获取所需权限。此功能支持多租户,简化了 Vercel 上的身份验证和本地开发流程。
本文介绍了如何从零开始构建MCP(模型上下文协议)服务器,使用Node.js、Supabase和MCP SDK。教程分为三个层次:第一层构建基本的MCP服务器,第二层创建用户界面,第三层添加身份验证和数据库。MCP服务器使AI应用能够访问外部信息和系统,增强其功能。最后,文章还讲解了如何将应用部署到DigitalOcean并发布到ChatGPT应用目录。
Aduna与AT&T、T-Mobile和Verizon合作推出网络身份验证方案,旨在保护美国移动用户免受AI驱动的身份盗窃威胁。该方案通过实时验证手机号与SIM卡和设备的匹配,提升用户登录体验,降低客服成本。
Vercel收购了开源身份验证框架Better Auth,以解决AI代理的身份问题。Better Auth创始人Bereket Engida及其团队将加入Vercel,继续开发Agent Auth,为AI代理提供独立身份和权限,从而提升安全性和灵活性。
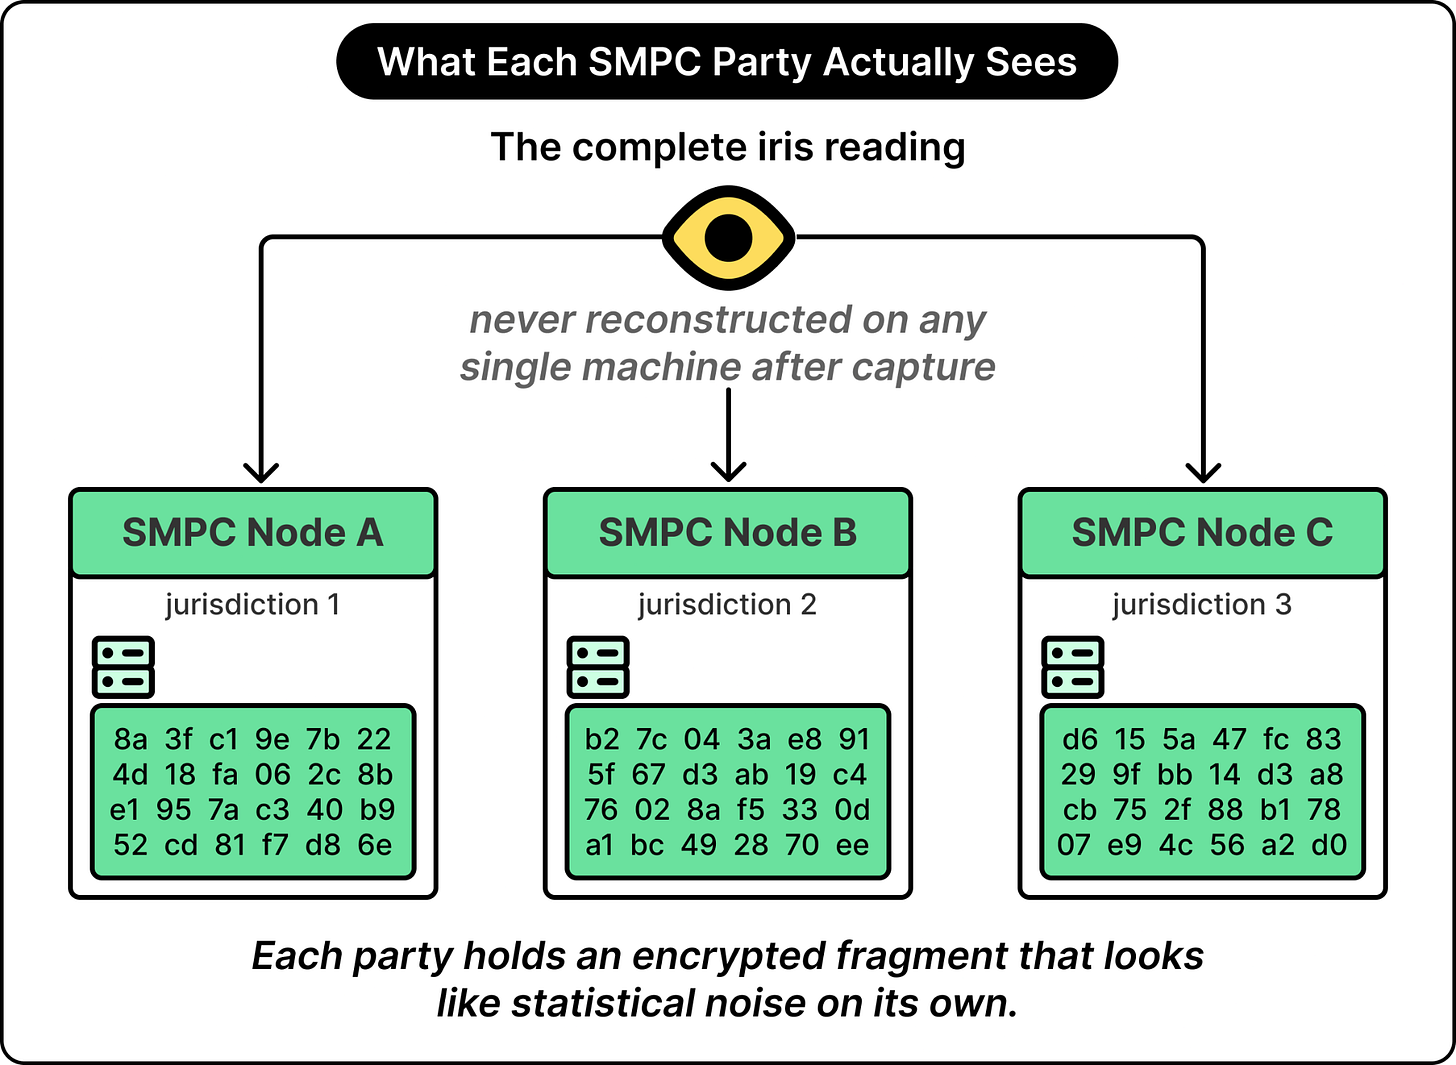
在人工智能时代,验证个人的真实性和独特性变得愈加困难。传统的验证方法如IP限制和验证码逐渐失效。文章探讨了“人类证明”的五大支柱:独特性、匿名性、恢复性、验证和委托。通过虹膜识别和安全多方计算等新技术,系统能够在不识别用户身份的情况下确认其独特性,从而解决网络身份验证问题,确保用户隐私。
文章讨论了联邦登录(FedCM)的重要性,指出传统社交登录依赖第三方cookie,面临隐私法规挑战。FedCM通过浏览器原生API实现身份验证,避免跨站跟踪,简化用户注册流程,提高转化率。实施FedCM可减少用户流失,提升注册量,适应隐私优先的网络环境。
Amazon Quick 是 AWS 推出的 AI 工作助手,支持自然语言查询和工作流自动化。本文介绍了如何通过飞书 SSO 登录 Amazon Quick,包括 Quick Web 和 Quick Desktop 的接入方式,以及基础设施部署和 Keycloak 配置的详细步骤,用户可通过飞书账号完成身份验证并实现用户同步。
完成下面两步后,将自动完成登录并继续当前操作。