全球约有5700万痴呆症患者,阿尔茨海默病研究因数据分散、整合缓慢而受阻。C-BRAIN联盟与英伟达合作,利用开源AI工具整合未公开的“暗数据”,并采用联邦式架构保护隐私。其OpenScientist和InsightEngine工具可将分析时间从数周缩短至数分钟,成本低于10美元,有望每年释放超百万小时科研能力,加速新疗法发现。
PolarDB 的 pfsd 守护进程默认将调用方数据复制到自有内存池再写入设备,该复制位于 WAL 提交关键路径上,增加延迟和带宽开销。新方案采用零拷贝 I/O,用单个 memfd 支撑整个主共享内存段并一次性注册给 pfsd,pfsd 对段内指针直接读写以跳过复制,未对齐或段外缓冲区则回退到复制路径。该优化移除了 WAL 提交路径上最后一次内存复制,也适用于数据页、SLRU 页等共享内存缓冲区,可通过 polar_enable_zero_copy 开关启用。
文章以NIST SP 800-207为框架,逐条对照OpenShell supervisor源码,认为其是教科书式的零信任实现,并将信任主体从用户和设备推进到进程。supervisor通过单向TLS加JWT双向认证、内核/proc身份核验、TLS拆解检查流量、凭证句柄注入、断连冻结与实例钉死恢复等机制,覆盖身份、凭证、流量和生命周期。其超出经典零信任之处在于进程级验证、隐藏网络和策略形式化验证;代价是牺牲端到端加密、审计不阻断以及代码复杂度高。
文章剖析 OpenShell v0.1.5 的 supervisor 源码,指出其安全设计核心是一份“不信任清单”:不信任对端连接(单向 TLS 加 JWT 三重校验)、不信任进程自报身份(靠内核 /proc 账本倒查)、不信任加密流量(TLS 终结并严格解析 HTTP)、不信任沙箱内凭证(占位符内容指纹与三层 fail-closed)、不信任恢复者(SIGSTOP 冻结、仅原实例可解冻)。整体贯彻能验证绝不相信、用结构隔离、默认失败即关闭的原则。
Docker根本不是轻量级虚拟机,它就是一个被关进小黑屋的普通进程! 很多人把Docker当成一台迷你电脑,装系统、分内存、隔离网络,听起来像VMware的穷亲戚;但真相是,Linux内核里压根没有“容器”这个东西,Docker只是把几个折磨人的内核功能打包成了一个好用的命令行。 这篇文章要拆开Docker的底裤,看看一个被全网吹爆的工具,到底藏了多少让人拍大腿的别扭设计。 ##
sunku-cj 是仓颉生态中基于 badger-cj 的进程内 KV 数据库,API 与 Redis 高度同构,覆盖五种数据结构约 120 个方法,支持内存与持久化两种模式及 TTL。但它并非 Redis 替代品:仅限单进程使用,无法多进程共享;blpop 为轮询实现,延迟最多 100ms;TTL 仅惰性过期;多线程对同一 key 读改写可能丢更新。适合单进程缓存、CLI 工具和测试替身。
Codex CLI 自 0.157.0 起默认安装常驻守护进程,将 374MB 包复制到家目录并每小时自更新,关闭窗口后仍运行,引发 #48195 要求改为选择性加入。争议核心是版本、进程、配置三样主权被默认没收,且关闭路径不完整。解法是改为 opt-in、补充文档说明并彻底停止。
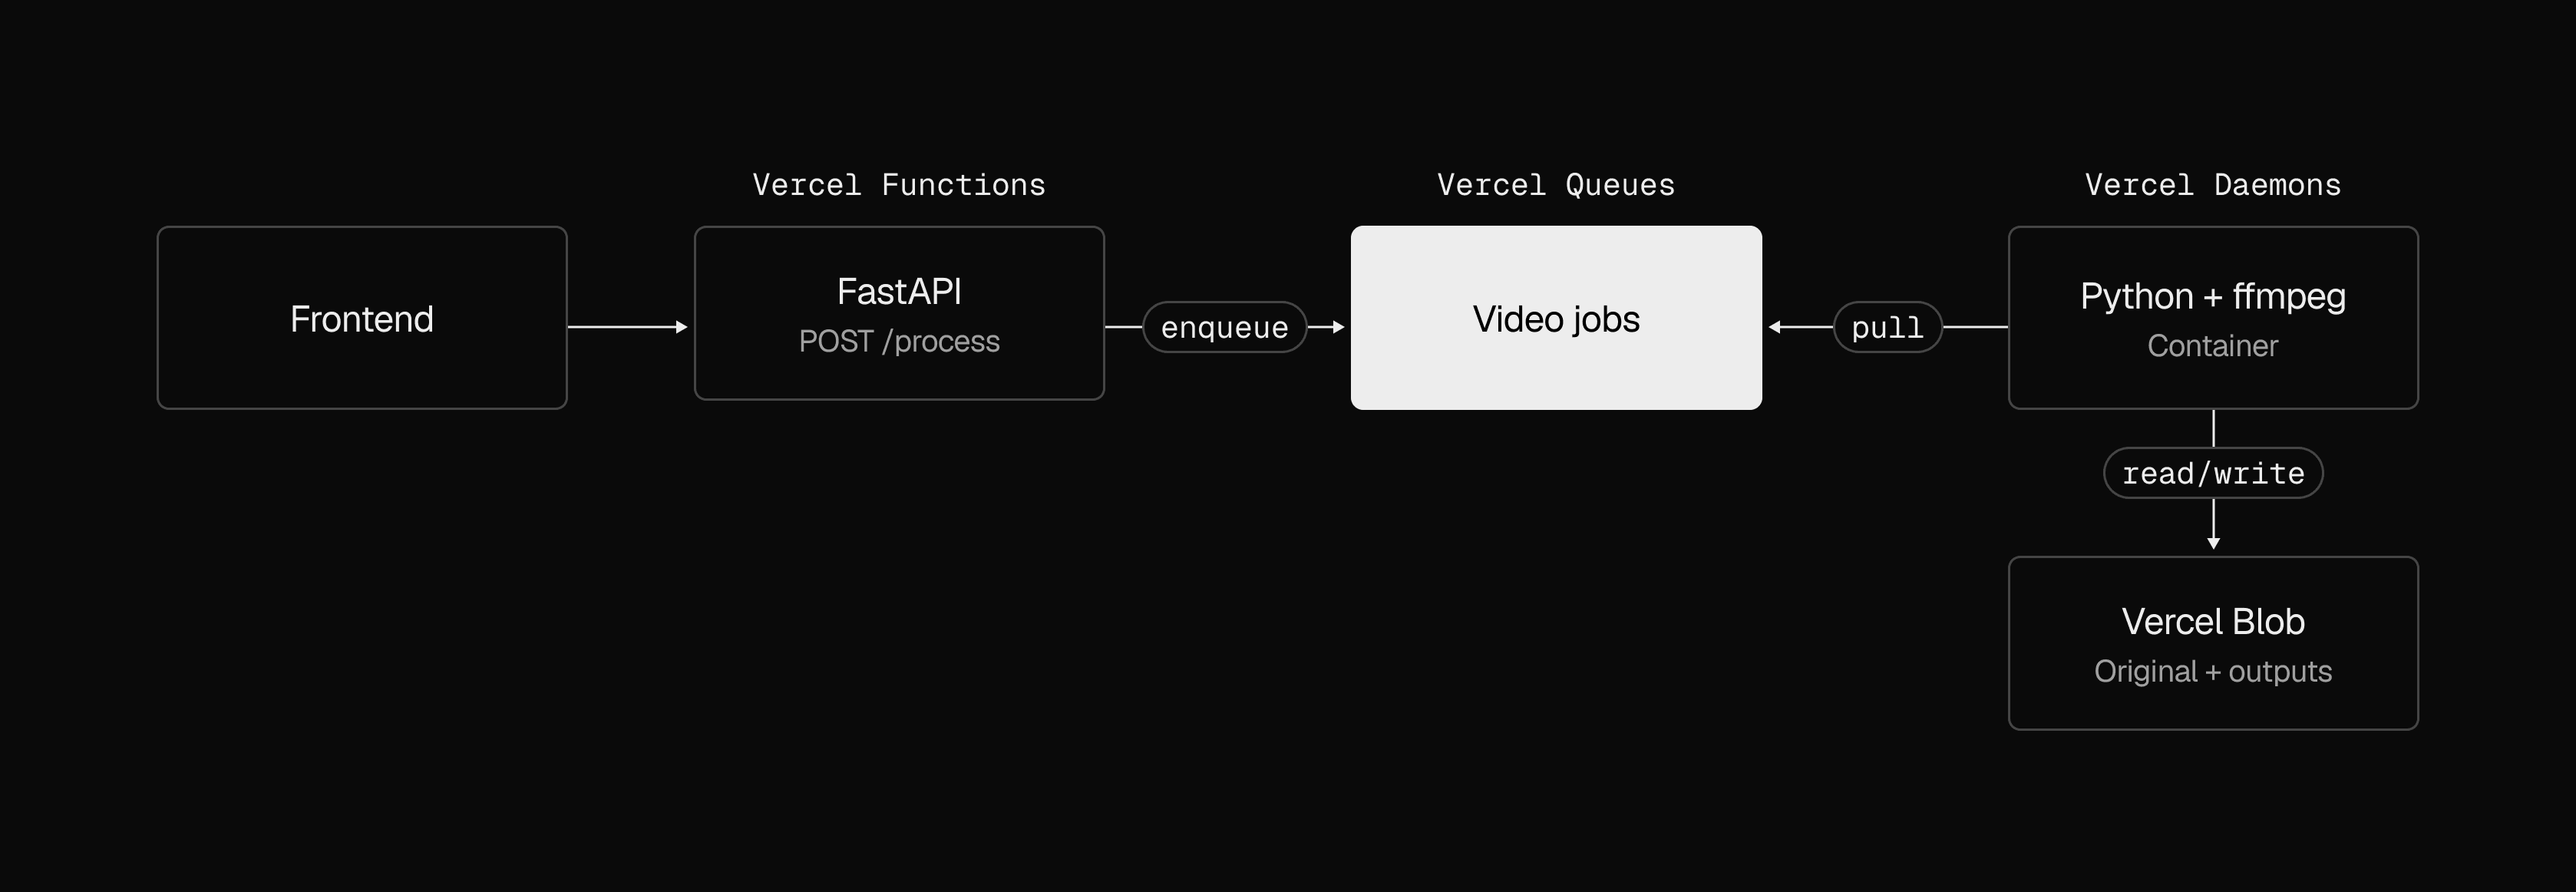
Vercel在Ship大会上推出Daemons后台常驻服务(公测),支持容器化持续运行工作进程;宣布Python支持正式可用,兼容FastAPI、Flask、Django;面向AI代理的持久存储Drives正式可用,将代理文件与沙箱分离,支持挂载、分叉和复用,容量最高16TiB。Vercel借此扩展后端基础设施,覆盖队列处理、转码等CPU密集型工作负载。
Vercel在旧金山Ship大会上宣布扩展后端能力:Python正式可用,支持FastAPI、Flask、Django等框架,已有15万团队使用;容器支持进入公开测试,可用任意语言部署,按活跃CPU计费;并推出Vercel Daemons公开测试,用于持续运行的后台工作进程,支持从队列拉取任务。
Codex CLI 0.157.0起为交互式会话自动启动后台守护进程并实现开机自启,将约374MB运行包复制到~/.codex并独立更新,关闭窗口后仍运行。开发者担忧其版本与npm安装版本脱节、沿用旧环境变量,建议改为默认关闭、由用户手动启用。
Zig 0.17 重构构建系统,将单体 Build Runner 拆分为 Maker 与 configurer 两个进程:前者负责任务调度,后者执行 build.zig 并序列化构建图。新增配置缓存与污染检测,引入 findProgramLazy、addPassthruArgs 等 API 以避免缓存失效;缓存改为二进制格式,并提供 zig cache-cat 查看工具。同时剥离编译器内嵌的网络与归档功能,推出官方 Build Server Protocol 供 IDE 使用。
Ubuntu 26.10 将优化桌面版内存不足处理机制:降低桌面关键进程的 OOM 分数使其不易被杀,优先终止常规应用和后台进程,并默认禁用 systemd-oomd 会话终止,避免桌面崩溃。该版本预计 10 月 15 日发布。
环境变量是现代操作系统中的键值对,程序可通过系统API访问,用于存储进程的运行环境信息,如TEMP和HOME。它们可以在当前进程或子进程中修改,通常由父进程设置。Windows和Unix系统的环境变量管理方式不同,前者通过注册表存储,后者通过初始化脚本。用户可通过命令行或编程语言操作环境变量。
Termexo v0.8.7 修复了终端空白、宽字符处理和重绘阻塞问题,并改用 avt 解析器。作者指出,AI 编码工具常驻终端,界面空白会导致用户误判进程状态、影响排障;宽字符与窗口缩窄易造成错位。建议团队用长任务、中文日志、频繁调窗等场景测试可靠性。
Landlock 是 Linux 5.13 起内置的无特权安全模块,允许程序自我限制文件访问。它仅提供三个系统调用,无需 root 或配置。规则集只能收紧不能放宽,多次应用取交集,且限制由子进程继承。使用前必须设置 no_new_privs。读取限制会阻止 exec,需显式允许二进制路径。
CUDA时间切片是GPU默认共享机制,但低利用率进程会拖慢其他进程。NVIDIA MPS允许多进程并发执行内核,提升GPU利用率。文章通过Triton内核测试展示,启用MPS后8个单SM工作负载的吞吐量从3.02提升至17.09请求/秒,约6倍改进,并提供了启用/禁用MPS及Docker配置方法。
本文介绍Phorge现代化改造中,将diff计算模块迁入Gorge服务的过程。文章强调兼容性定义的重要性,指出unified diff需逐字节匹配GNU diff,而相同输入时需保留PHP历史行为。通过交叉验证发现8.6%差异源于歧义对齐,非实现错误。测试策略区分确定性格式与歧义场景,并讨论配置重构、算法优化等后续工作。
文章内容为空,无法进行摘要。请提供有效文本。
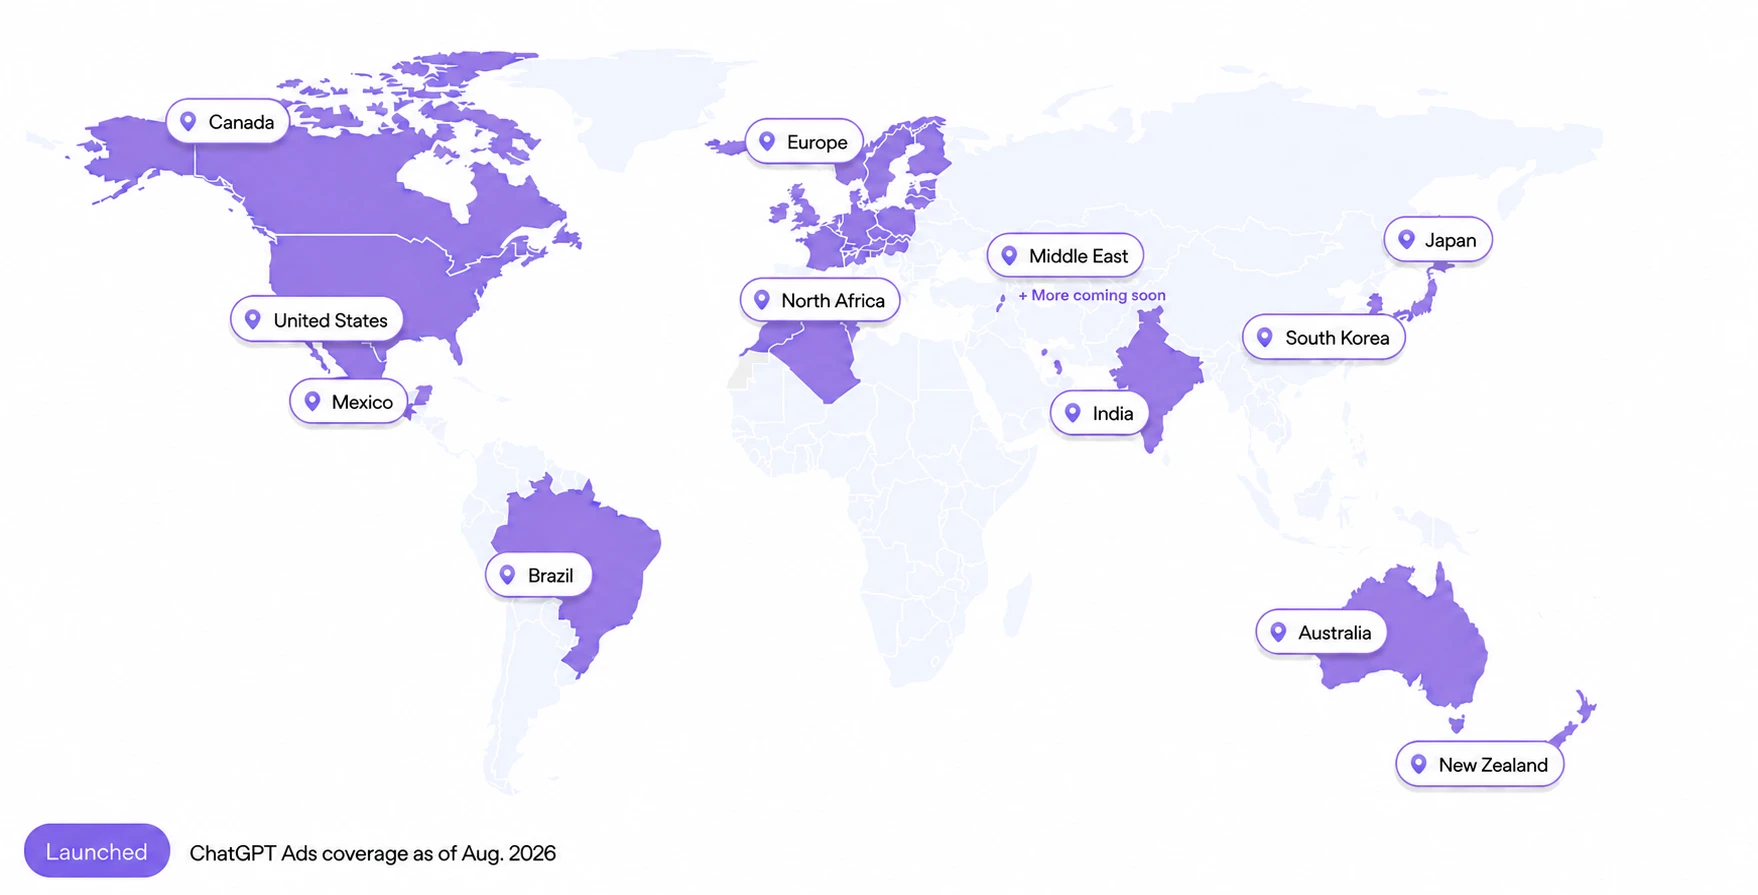
ChatGPT广告平台在不到200天内年化收入达10亿美元,现扩展至印度、欧洲、中东和北非。广告基于对话上下文精准投放,明确标注且不影响回答,保护用户隐私。平台已覆盖40多国,支持自助服务,吸引中小企业,提供CPC竞价和测量工具,未来将增加新格式和市场。
Omarchy Linux默认将用户加入docker组,导致任何程序可获root权限,该漏洞存在15个月。修复后需手动开启并警告风险,但暴露了安全默认值问题,建议用Podman替代,并提醒用户检查系统安全配置。
完成下面两步后,将自动完成登录并继续当前操作。