加密硬件钱包Keystone官网10月20日遭未授权访问,用户姓名、联系方式、收货地址及订单详情被窃,已有用户接到冒充警方的诈骗电话。Keystone未公布泄露时间范围,但确认支付信息和钱包密钥安全。其隐私政策称订单信息180天内删除,但2024年订单信息仍被保留,用户面临犯罪团伙利用泄露信息实施现实跟踪、绑架以强迫交出加密货币的“扳手攻击”风险。
比特币轻钱包Electrum旧版存在高危漏洞:恶意服务器可截留用户广播的交易,再向钱包发送伪造交易并替换收款地址。用户若点击提高手续费,钱包会为伪造交易签名,导致资金转入黑客钱包。4.8.3版已修复,会在显示未确认交易前验证输入签名。用户应立即升级,转账时核对完整地址和金额,不能只看首尾四位。
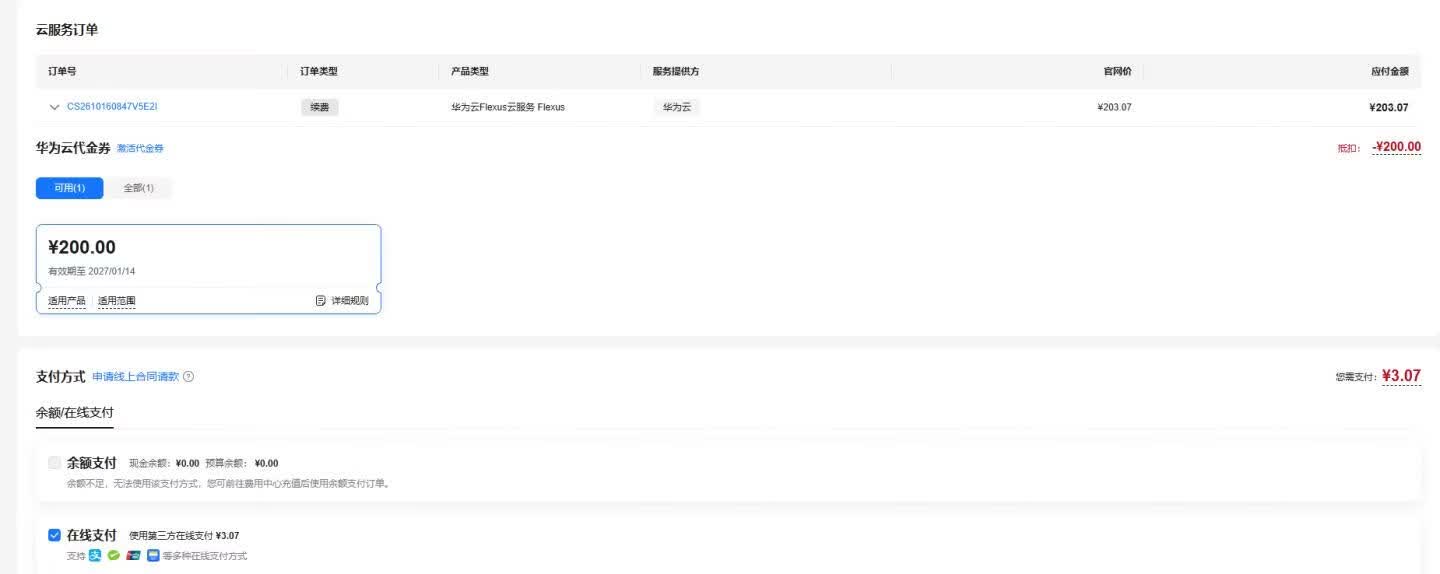
华为云推出200元无门槛代金券活动。用户需报名开发者大赛,创建并复制Access Key,在DevCloud聊天框发送指令安装插件并领取代金券,提供密钥即可。代金券有效期约3个月,可用于Flexus服务器续费,不能注册域名。
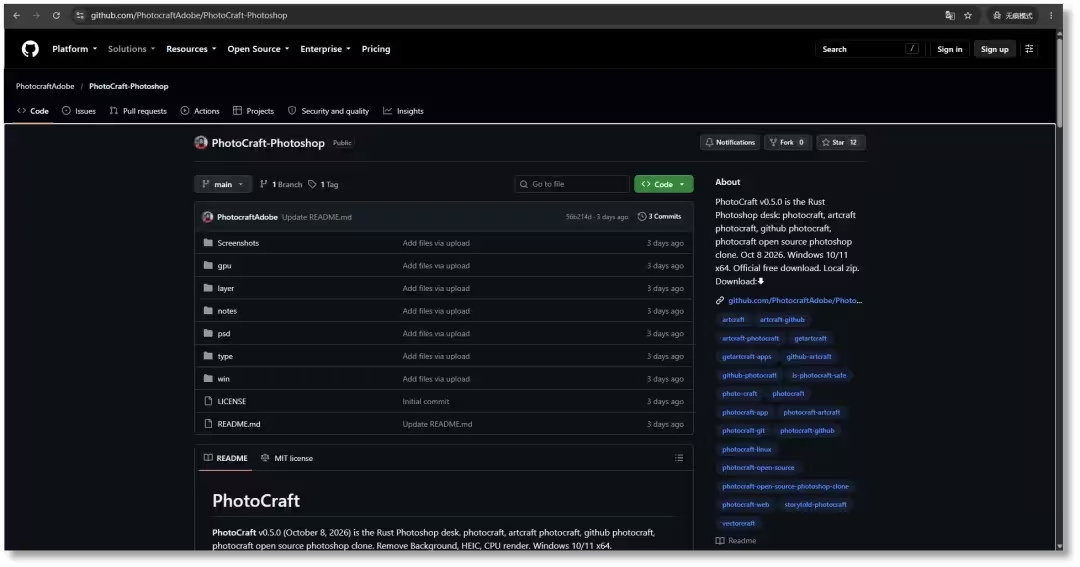
火绒安全实验室发现,攻击者假冒开源AI图像编辑项目PhotoCraft,在GitHub发布名称高度相似的仓库,分发携带恶意程序的Windows安装包。该程序会绕过Windows Defender,窃取Steam账号和数字钱包数据,伪造钱包界面骗取密码和恢复词,替换剪贴板中的收款地址,并后台挖矿或将电脑变为代理服务器。官方项目地址为storytold/photocraft,下载前应仔细甄别仓库地址、代码和Issue页面。
Ledger发布Android设备Atom,外观似手机,但仅支持数据eSIM,不能通话或发短信。它运行Android与Ledger OS,可安全处理加密交易,并支持AI代理操作。Ledger因供应链篡改事件暂停东南亚销售,据称损失超8600万美元。Atom售价849美元起,2027年夏季上市。
作者结合自身经历认为,加密货币钱包创业是Web3最愚蠢的方向之一:开发和维护成本高、安全风险大,却难以盈利。用户不愿付费,交易手续费微薄,小团队无法与MetaMask等竞争。交易所做钱包是为延伸交易生态,小团队盲目入场只会烧钱,注定失败。
Ledger硬件钱包供应链遭篡改,继马来西亚经销商后,欧洲市场也出现问题。用户在MediaMarkt购买的Ledger Nano X拆解后发现内置额外电路板和LTE模块,用于窃取助记词。库存来自德国分销商Aqipa GmbH,改装环节不明。该安全事件已致超9200万美元损失,Ledger拒赔。
Ledger钱包疑遭供应链攻击,经销商CryptoBillis售出的部分设备被植入间谍硬件,藏于屏幕下方,可截取助记词并回传,导致数百钱包被盗,损失超8600万美元。Ledger已要求其暂停销售并展开调查,称自身系统未被入侵,官方渠道购买的钱包不受影响。
法国硬件钱包Ledger遭供应链攻击,黑客于3月秘密收购东南亚经销商CryptoBilis并要求保密,在钱包屏幕下加装含微控制器、天线和eSIM的电路板,通过SPI链路窃取助记词并远程盗币,已造成至少8000万美元损失。事件因Mt.Gox前负责人拆解发现而曝光,黑客身份疑为朝鲜。
三星钱包现已支持部分通用汽车数字钥匙,可在美国和加拿大解锁并启动指定凯迪拉克等车型,未来将扩展至更多车型及苹果、谷歌钱包。
Manus恢复独立后发布2.0版本,推出个人Agent应用Cue,可为Agent配置邮箱、电话、钱包和电脑,并支持多助手拉群协作。桌面端升级为Studio,新增视频剪辑和游戏开发功能,用户可随时接手修改。新一代框架Cascade降低23.2%Token消耗,任务时间缩短28.2%。Manus同时筹备国内市场。
少数派重启Matrix周报,汇总社区热议:用户分享搭建工作流后吃灰的经历,如笔记软件从OneNote到Obsidian再到flomo的折腾;讨论AI通话功能;热评涉及酒店评级、AI广告等。新玩意栏目介绍太空美学复古落地灯和Herschel钱包,均获好评。
谷歌钱包推出新功能,美国父母可为18岁以下子女设置安全余额,孩子用安卓或Wear OS设备NFC支付。父母通过Family Link完全控制余额和活动,可转账、设消费限额、实时追踪交易,并能即时锁定或解锁,无需银行账户,帮助孩子学习理财。
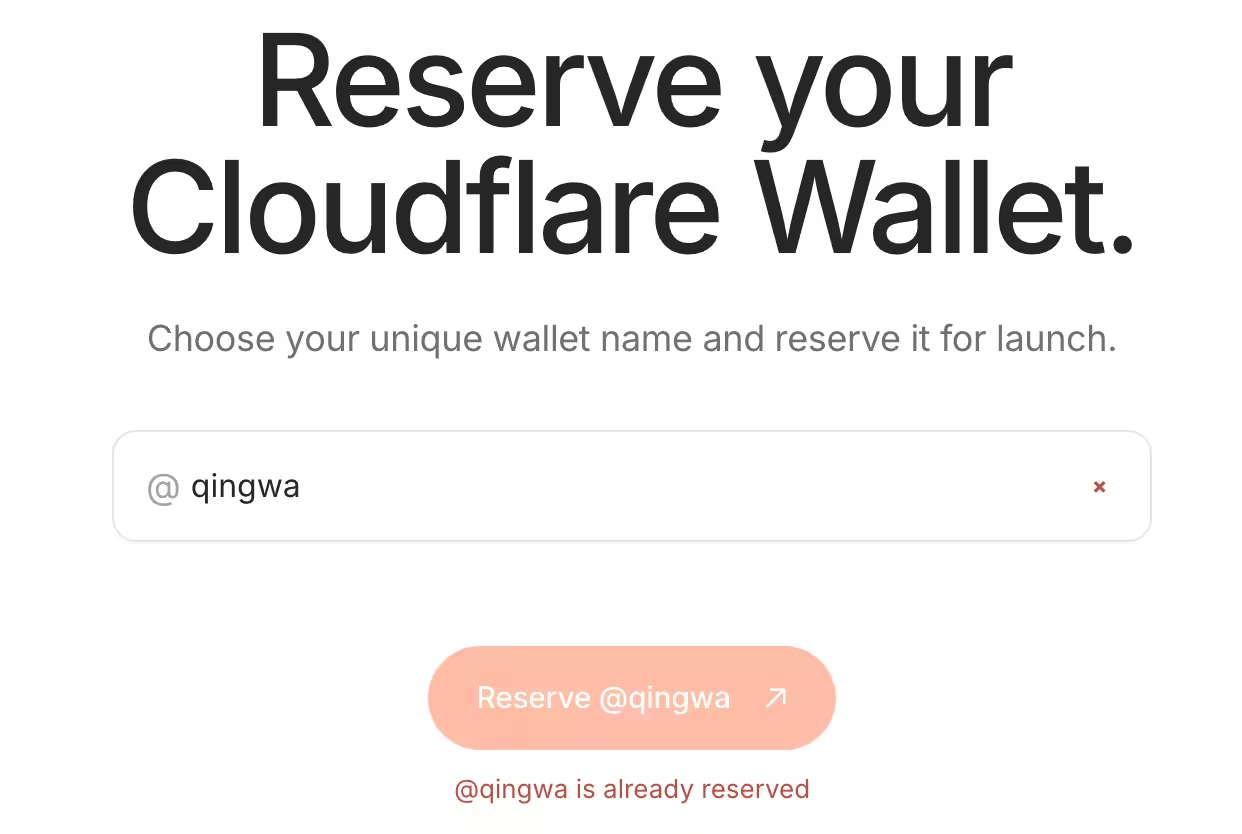
Cloudflare推出面向AI Agent的可编程钱包,支持AI间自动付款收款。用户可注册用户名,存储稳定币、购买服务、创建虚拟钱包并设置限额。未来AI Agent可自主寻找API、比较价格并完成交易,如自动购买算力或翻译服务,实现自动化交易。目前处于认领阶段,一个账号仅能注册一个用户名。
广告技术公司Adform遭黑客攻击,恶意代码篡改加密货币钱包地址,影响比特币、以太坊和波场交易。用户访问加载其广告脚本的网站时,剪贴板或输入框中的地址可能被替换,导致资金损失。建议清理缓存并核对交易记录,具体影响范围仍在调查中。
Cloudflare推出面向AI智能体的可编程钱包,支持API和内容微支付。钱包分账户钱包和虚拟钱包,管理员可设额度与规则,智能体可自主付费。同时承担身份标识功能,商户可识别智能体代表谁,决定服务层级。目前开放用户名预注册,每账号限一个。
Cloudflare推出可编程钱包,旨在解决AI代理支付难题。钱包分为账户和虚拟两类,支持稳定币微支付,使代理能自主探索API,并设有消费上限。通过cloudflare.pay提供人类可读身份,构建代理商业基础设施,推动无头市场发展。
ColdCard因固件漏洞导致近1亿美元比特币被盗。根源是2021年工程师禁用硬件随机数生成器,改用软件伪随机数,使种子空间受限。AI仅用8分钟发现漏洞,代码审计流于形式,问题存在5年未被察觉,可能造成更多资金损失。
ColdCard硬件钱包因随机数算法缺陷,黑客已窃取1367枚比特币(约8860万美元),涉及4585个地址,分三波攻击。交易所流入激增,但黑客或另选清洗渠道。此事件暴露硬件钱包安全依赖制造商,无法远程修复,ColdCard仅能提醒用户转移资金,仍有大量用户不知情,损失或持续扩大。
COLDCARD硬件钱包因2021年3月固件构建错误,随机数生成缺陷导致种子空间极小,黑客利用此漏洞在15分钟内清空500个钱包,窃取594个比特币(约2.54亿元)。用户需立即升级固件,否则钱包有被盗风险,公司未提补偿措施。
完成下面两步后,将自动完成登录并继续当前操作。