容器安全存在两难:完整镜像攻击面大,distroless精简镜像常丢失包元数据,导致扫描器漏报、合规风险高。文章提出自下而上的构建方法:用Chisel将可信Linux包切分为所需片段并保留元数据,用Rockcraft以声明式YAML构建OCI镜像,运行时用Pebble作为PID 1回收僵尸进程,从而兼顾最小化、可审计与运行稳定。
Canonical宣布Ubuntu 26.10将于10月15日首次为RISC-V架构提供官方桌面版镜像,首批实验性镜像包括面向真实硬件的Ubuntu Desktop和适合QEMU虚拟机的Xubuntu Minimal。GNOME在RISC-V模拟环境启动超30分钟,XFCE更轻量。Canonical已适配镜像构建工具、图形堆栈、Firefox及Snap等。
本文介绍 Ubuntu 26.04 云服务器安装 Docker 的完整流程:配置阿里云或腾讯云 APT 软件源,安装 Docker Engine、Buildx 和 Compose,并检查服务状态。需区分软件包源与容器镜像源,配置日志轮转、权限、端口及防火墙。生产环境建议使用 APT 源而非便捷脚本,并注意备份数据、固定版本、谨慎升级。
Vercel 推出新 GitHub Action,通过 OIDC 认证将容器镜像推送到 Vercel 容器注册表,无需存储长期凭证。工作流用 OIDC 令牌换取短期 Vercel 令牌登录,任务结束自动注销并撤销。需配置 OIDC 策略、团队 ID 等变量并授予 id-token 写入权限,随后即可构建推送镜像,也可用作 Vercel 沙箱自定义镜像。
MinIO 曾是自建 S3 的首选,但自2025年起逐步删除代码、进入维护模式并停止仓库维护,官方 Docker 镜像也已下架,旧版本因缺乏维护存在安全隐患。S3 已成为事实上的网盘标准,当前替代方案包括:Garage、RustFS、VersityGW 适合个人和小型自托管;SeaweedFS、Ceph、OpenStack Swift 适合中大型部署;MaxIOFS、liteio 值得关注;CORTX 已淘汰。
Vercel Sandbox 存储空间从 32 GB 提升至 64 GB,适用于托管镜像、自定义镜像及使用已弃用 runtime 属性的沙箱,可容纳大型代码库、依赖、构建产物及需写入磁盘的数据负载。
本文介绍如何在arm64构建机上为amd64生产环境构建多架构Docker镜像。核心方案是使用buildx配合QEMU/binfmt_misc模拟跨架构执行,通过manifest list实现同一tag对应多架构,并自建私有Registry分发。文章详细演示了安装配置、手工合并manifest、buildx自动构建流程,并记录了镜像存储切换、builder配置等踩坑经验。
文章介绍在 arm64 构建机与 amd64 生产环境下,用 Docker 实现跨架构构建与运行:借助 QEMU 用户态模拟和 binfmt_misc 注册让容器透明执行异构二进制;用 buildx 一次构建多平台镜像,生成 manifest list 使同一 tag 对应多架构,并推送至私有 Registry 分发;同时记录 containerd 镜像存储、缓存导出等踩坑经验。
本文介绍Phorge容器化改造的第一步。Phorge是Phabricator的社区fork,官方无Docker镜像。作者从源码构建最小可运行版本,解决Arcanist依赖、base-uri校验、数据库探活等问题,最终通过Docker Compose成功启动服务。文章指出当前方案仍存在进程管理、版本固定等不足,为后续优化奠定基础。
Tanzu Spring提供支持服务,通过单一订阅即可获取OpenJDK™、Spring和Apache Tomcat®的二进制文件及技术支持。
27所高校联合成立教育网镜像站MirrorZ,聚合各校资源,自动为用户选择最佳节点,支持指定或排除特定镜像站,并提供状态看板。项目由清华发起,多校维护,代码开源,旨在解决镜像站分散、速度不稳等问题。
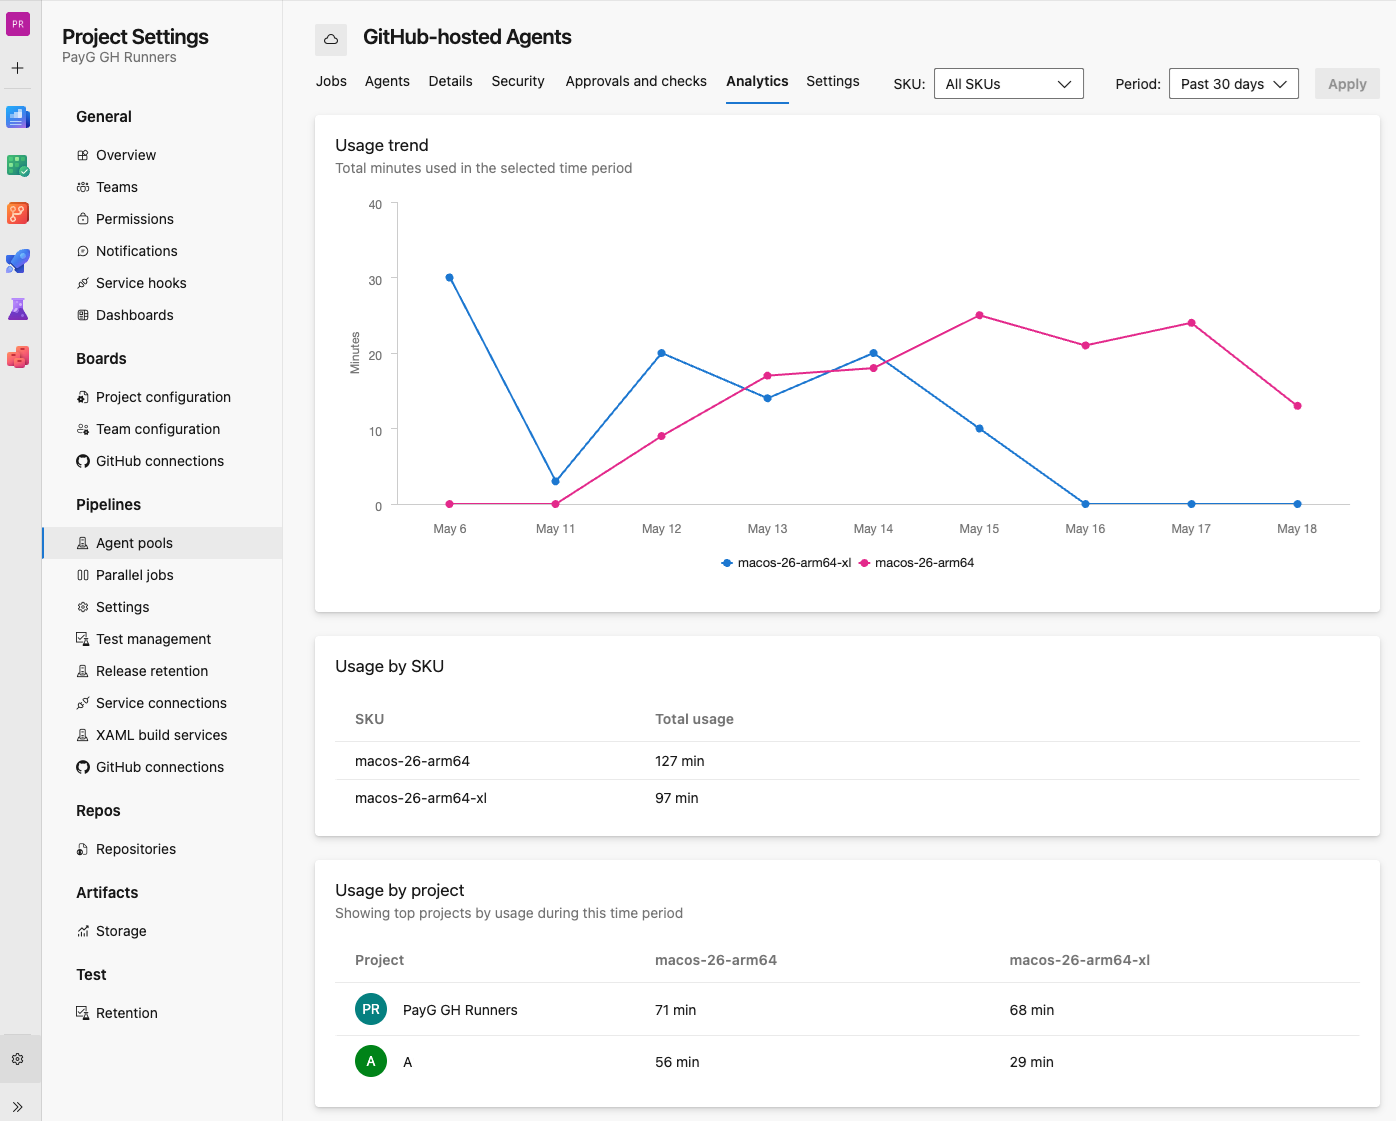
Azure Pipelines新增Apple Silicon原生macOS代理(arm64),支持macos-26-arm64及Xcode 27镜像,采用按分钟付费模式。开发者可在GitHub托管代理池中构建测试,避免模拟开销,并通过分析标签页和Azure成本管理监控使用量。预览期间每SKU限8个虚拟代理,未来将增加更多代理类型。
文章聚焦容器镜像与AI模型供应链安全,指出扫描仅能发现已知漏洞,无法验证来源与完整性,而签名可提供主动溯源。亚马逊ECR推出托管签名功能,通过注册表自动签名、验证和强制策略,简化流程,防止恶意篡改,确保仅可信镜像运行。
清华大学开源软件镜像站因存储资源不足,停止镜像OpenWrt、Anaconda、Flutter和GitLab EE等项目,预计腾出约5TB空间。访问已重定向至其他镜像站,建议用户手动切换至中科大、阿里云等国内镜像源。文章强调镜像站运营靠志愿贡献,资源受限时需理解此类调整。
清华大学开源软件镜像站因存储资源受限,移除Anaconda、OpenWrt、GitLab EE和Flutter等镜像,停止rsync服务,HTTP访问将跳转至教育网联合镜像站或上游。建议用户切换镜像站,未来可能继续移除内容。
Vercel推出托管镜像(VMI),替代已弃用的沙箱运行时。新默认镜像universal基于Ubuntu,含Node.js、Python及常用工具,支持夜间更新和安全补丁。用户可按需选择node、python、ubuntu或arch镜像,通过镜像路径引用,旧代码仍兼容。镜像默认用户为ubuntu或arch,支持sudo,可扩展或提PR改进。
本文探讨了机器学习容器镜像体积庞大(可达20-30GB)导致拉取缓慢的问题,指出瓶颈在于软件串行处理流程而非网络或硬件。通过并行分块下载和并行解压的优化方案,将拉取时间从几分钟缩短至几秒。这些改进已默认应用于EKS Auto Mode,并贡献给containerd开源项目,使整个生态系统受益。
Cloudflare Mesh推出官方容器镜像,支持Docker、Kubernetes及CI/CD流水线部署,兼容x86和arm64架构。镜像基于Wolfi精简环境,内置Source NAT功能,简化网络配置。用户需在控制台创建节点并获取令牌,通过环境变量传入,避免提交至代码仓库。
本文介绍WordPress SQLite Docker镜像的更新,基于WordPress 7.0.2、PHP 8.5和SQLite Integration 3.0 RC。新增Rust解析扩展、多架构构建、旧卷升级修复和诊断页面,并处理ID键兼容问题。适合单机、读多写少场景,需注意插件兼容、备份和SQLite版本安全。
Vercel容器注册表现在支持将仓库设为公开,任何拥有Vercel账户的用户均可拉取和使用镜像。公开访问为只读,无法推送或删除。仓库默认私有,可通过仪表盘、CLI或REST API设置可见性。公开镜像可用于Vercel Sandbox,简化团队间共享。
完成下面两步后,将自动完成登录并继续当前操作。