Trezor警告,东南亚经销商CryptoBilis销售的Safe 5硬件钱包被植入额外电路板,位于主板与屏幕之间,含4G模块和天线,可窃取助记词并发送至黑客服务器。该经销商此前也涉及Ledger类似事件,疑与朝鲜黑客有关。Trezor建议受影响用户立即转移资产、创建新助记词,并联系官方更换新钱包。
文章讨论AI推理服务在Kubernetes上的可观测性与运维:需测量首token时间、每token时间、可靠性、成本与答案质量,并在上线前用代表性负载建立基线;GPU利用率高不代表服务健康,应关联模型、Kubernetes、网络、存储等各层指标排查瓶颈;自动扩缩需合适指标与GPU容量;提示词和响应属敏感数据,须规范采集与访问;上线决策应由平台、数据科学、安全与业务方共同基于证据做出。
作者担忧AI冲击数学教育:学生因AI能解题而失去钻研兴趣,作弊蔓延,可能沦为“AI傀儡”。她主张维护重视深度理解与严谨训练的学术文化,加大教育投入,为下一代保留数学家岗位,并呼吁高校和资助机构支持理论探索与基础教学。
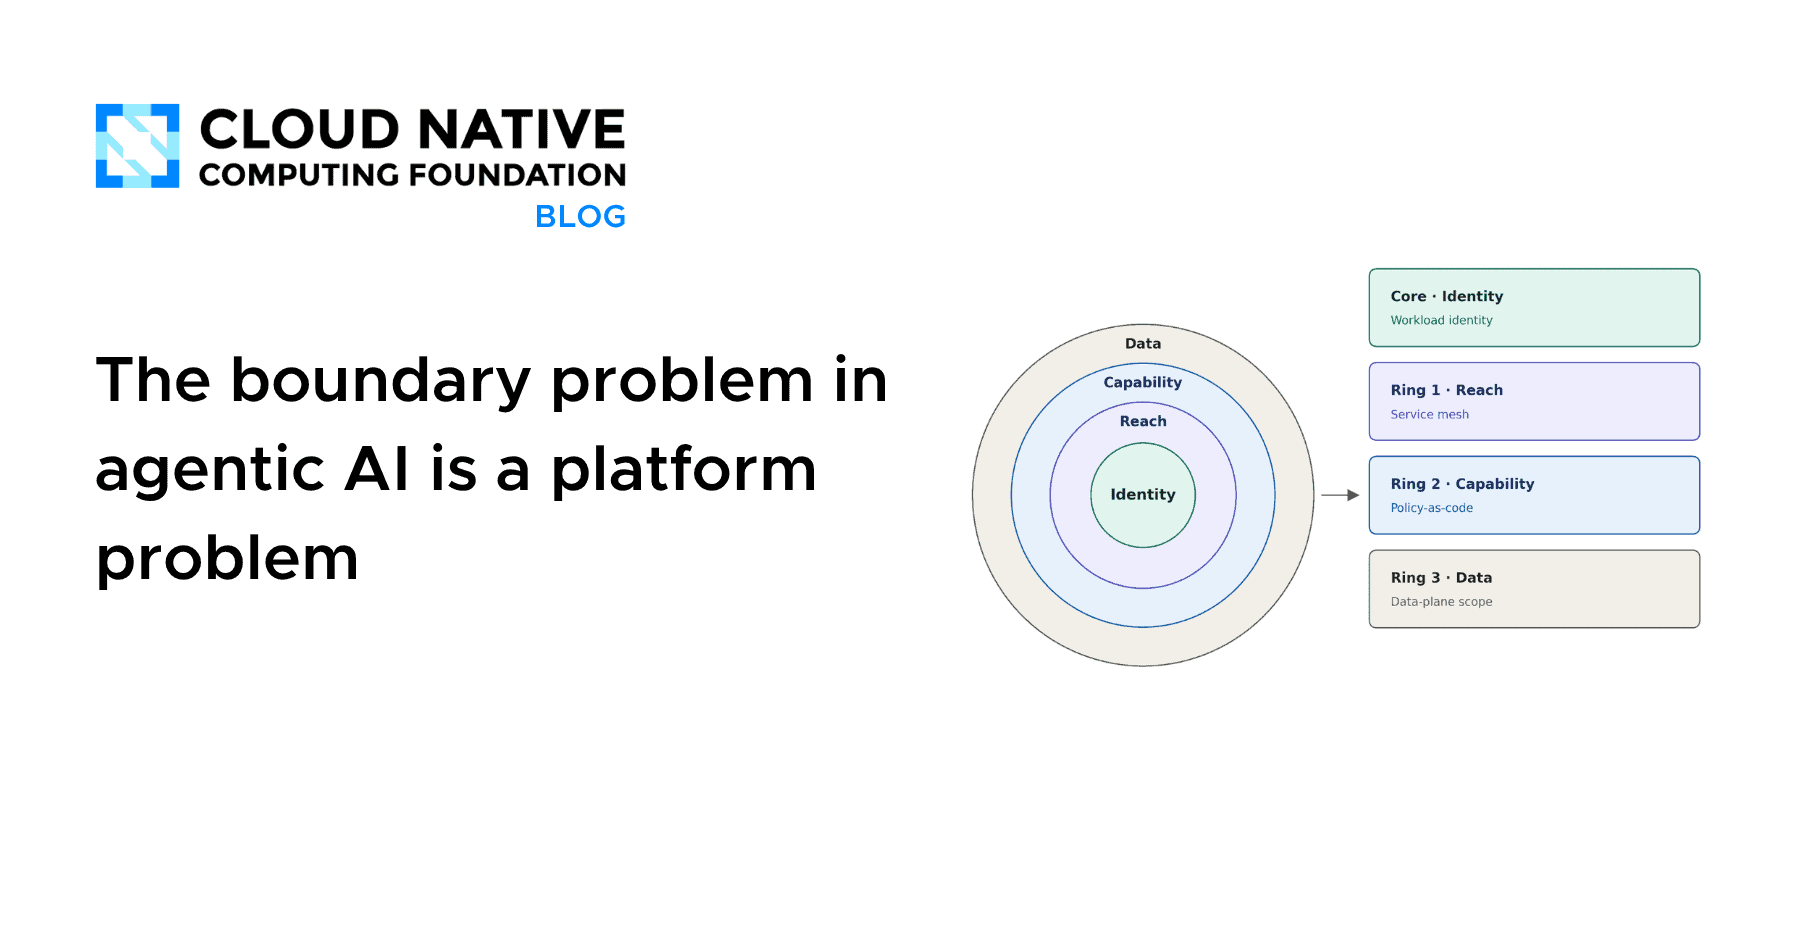
文章指出,AI代理的权限会随工具和凭证的逐步累积而悄然扩张,形成无人决策的隐性风险;仅靠指令约束无效,因为能力由工具绑定决定。应把边界放在平台层:以身份认证为核心,依次限制连接范围、工具调用权限和数据访问,并禁止代理修改自身权限配置。代理只负责判断与建议,关键结果由确定性流程和人工审批把关。
Physical Superintelligence(PSI)公司利用自研AI系统Emmy,在量子信息理论的5个开放问题上取得进展,相关论文与Lean形式化证明已公开。创始人Alex Wissner-Gross是MIT最后一位三专业本科生。PSI已完成5800万美元种子轮融资,目标是让科学发现规模化,并计划将AI用于数据中心能效优化及2029年发射星际探测器。
汉武帝起用内朝近臣分权,破坏了周代以来立法与行政分离、皇帝以立法监督宰相行政的旧制。内相权力派生自皇权、缺乏独立合法性,皇帝亲自介入行政,使君相冲突失去制度出口,权臣多不得善终。诸葛亮与刘禅是罕见例外;隋唐外相被撤,朱元璋废相后内相更盛,将相和遂成绝响。
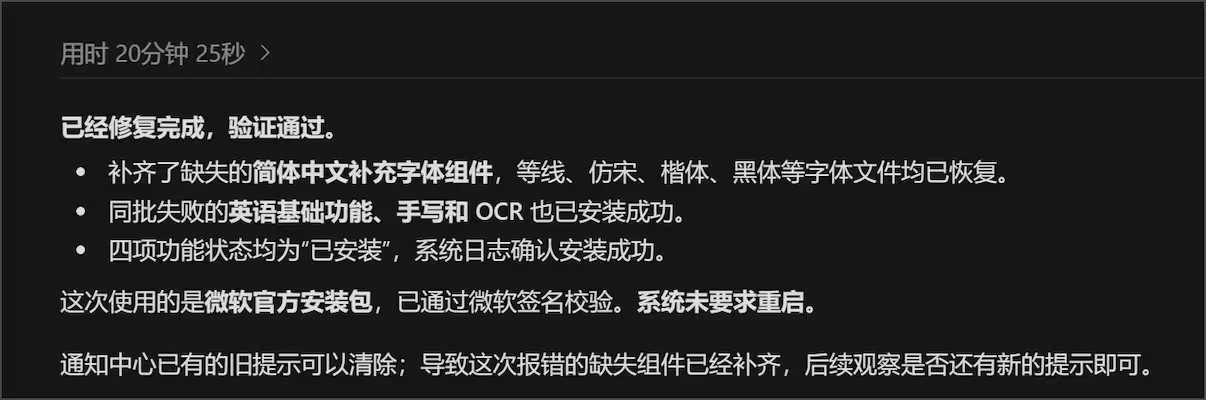
作者长期受Windows通知故障困扰,让AI Agent自主排查,20分钟后问题解决。他由此反思自己已从主动搜索、试错解决问题,退化为只提需求、依赖AI执行,担心丧失独立解决问题的能力,也忧虑AI可能只是掩盖问题而非真正修复。但AI随后又修好一台原本只能重装的虚拟机,让他陷入效率提升与可能失去技术掌控之间的矛盾。
苹果首款折叠屏iPhone Duo开售后,多名用户报告内屏沿铰链折痕开裂、出现亮线或像素异常。苹果首次回应称仅少量设备受影响,故障通常较早出现,遇问题用户可联系换机,但未公布受影响数量。该机由富士康郑州工厂组装,苹果已改进生产流程以提升后续设备可靠性。因召回影响声誉且损失较大,苹果暂无召回计划,倾向以换机方式解决首发质量问题。
苹果发布 iOS 27.2,重点增强 Siri AI:可记忆此前对话,并参考照片、日历、语音留言及 Safari 历史;新增多语言测试支持,改进应用访问管理。第二代及更新款 Siri Remote 可在“查找”应用中定位。此次修复约 160 项安全漏洞,涉及 AI、WebKit、内核等,建议尽快升级;iOS 26 用户可更新 26.7.2 修复同类漏洞。
OpenAI前沿部署工程师(FDE)深入客户业务,将AI模型能力转化为生产级系统,跨越“部署鸿沟”。其原则是先解决真实问题再规模化,并将定制方案沉淀为可复用能力:芯片验证项目中定制代码减少约90%,第二团队部署从两个月缩至一天。模型不足时,FDE联合研究团队改进并建立业务评测。其成功标准是让重复工作逐渐不再必要,转而解决更难的问题。
苹果承认少数iPhone Duo存在内屏问题:部分设备铰链变紧,展开时内屏开裂并出现亮线,受影响用户应联系AppleCare更换。iFixit拆解认为可折叠屏可能挤压中央横条导致损坏。
作者分享自用的 ChatGPT 与 Codex 提示词,用于规范输出语言:避免“不是…而是…”等冗余对比句式,禁用不规范单字缩写与浮夸黑话,要求完整执行多步骤任务、测试后再交付、产物不留修改痕迹。Codex 版另加 PowerShell 7 命令规范、SSH 多层解析注意事项,以及子智能体分工策略:写作与代码开发由主模型负责,测试、检索等机械任务交给 Luna。
VMISS独立服务器的DCIM系统遭黑客访问,泄露了服务器IP及root初始密码。未修改初始密码的用户可能已被入侵,黑客可能留下pf.py脚本,需检查/root和/home目录,建议立即修改密码或重装系统。已改密码或仅用密钥登录的用户不受影响,VPS用户无需操作。此事提醒用户不要使用初始密码,应启用密钥登录并禁用密码登录。
AWS推出代码漏洞修复服务Continuum,可自动发现并验证代码库漏洞并提交修复请求。在CyberGym-E2E基准测试中,其端到端成功率达89%,远超此前65.9%的公开最高纪录;但仅37.8%的补丁同时修复了基准指定的历史漏洞。测试仅覆盖C/C++内存安全漏洞,结果由AWS自行验证,其针对指定漏洞的修复表现尚不明确。
安全公司Aikido Security报告称,Brotli解码器漏洞影响范围已扩大至多种HTTP软件,被命名为HTTP2Shell。该漏洞源于特制压缩数据可触发异常区块切换,导致越界写入,可能造成崩溃、内存泄露甚至远程代码执行,但需解压不可信数据才会触发。Node.js、Bun、Python及Brotli上游均已发布修复版本,各软件包需分别更新。Imperva已在Node.js 24.22.0上验证代码执行,修复版24.22.1可阻止攻击。
文章介绍Java生产环境故障诊断:凌晨应用无响应时,需提前采集低成本数据以快速定位问题。许多生产环境未启用数据采集,部分诊断工具性能开销大不适用。演讲以常见Java堆内存问题为例,演示如何在首次故障时采集并分析低成本数据来诊断问题。
10月20日,谷歌云欧洲二区B可用区因电力事件中断近8小时,38项服务受影响,汇丰银行、英国法院视频服务等多家机构线上服务中断,原因是未配置冗余。谷歌表示将发布详细事故报告。
cURL宣布自2026年10月26日起,低危和中危漏洞报告将直接提交至公开GitHub仓库,高危和严重漏洞仍通过HackerOne保密提交。由于超九成报告属中低危,且AI辅助研究增加了审查负担,团队希望借公开议题让社区参与复核、分摊压力,代价是漏洞细节提前公开,攻击者可能获得更多利用时间。
有人用 Python 自制编程字体 Nordwand-Mono,融合 Univers 风格与 JetBrains Mono 比例,面向终端和 Neovim。作者认为字体影响日志排障,试用时应关注字符区分度、中英文混排与表格对齐。用代码描述字形便于版本审查,但需确认可重复构建、依赖固定及许可证、中文覆盖和平台兼容性。建议先个人试用,不急于统一团队配置。
据NPR获得的法庭文件,TikTok员工曾多次警告平台存在儿童安全风险,但高管未采取有效行动。前安全调查高管Maher向时任CEO反映,未成年人通过直播脱衣换取可兑换现金的“礼物”,公司早已知情。前安全主管Han担忧算法“兔子洞”会传染青少年自杀倾向,但TikTok未向家长警示。这些证词与2022年针对多家社交平台危害儿童的多地区诉讼相关。
完成下面两步后,将自动完成登录并继续当前操作。