多伦多大学公民实验室报告披露,以色列公司Discover-Tech利用广告竞价系统筛选目标设备,通过广告脚本零点击植入间谍软件,实施“AdFection”攻击。2024至2025年,半岛电视台至少45台设备遭攻击,恶意样本被归因于以色列商业间谍软件公司Candiru。
以色列广告技术公司Discover-Tech被曝与间谍软件公司合作,通过定向在线广告向设备植入恶意软件,实现无需用户操作的“零点击”攻击。2024至2025年间,半岛电视台至少45台设备遭Candiru间谍软件感染。谷歌等平台已将其移除。
谷歌证实,间谍软件利用Pixel调制解调器固件零日漏洞CVE-2026-58704发起零点击攻击,针对高价值目标。攻击者无需用户交互即可突破沙盒并提权,获取设备数据。谷歌对该零点击漏洞悬赏超20万美元,但黑客选择开发间谍软件牟利,凸显此类攻击利益巨大。
苹果向全球110多个国家和地区的用户发出间谍软件攻击警告,提醒用户可能成为商业间谍软件(如以色列NSO集团的飞马座)的目标,通常针对政府官员、记者和人权人士。苹果建议用户更新系统、开启双重认证、使用高强度密码等安全措施以保护信息安全。
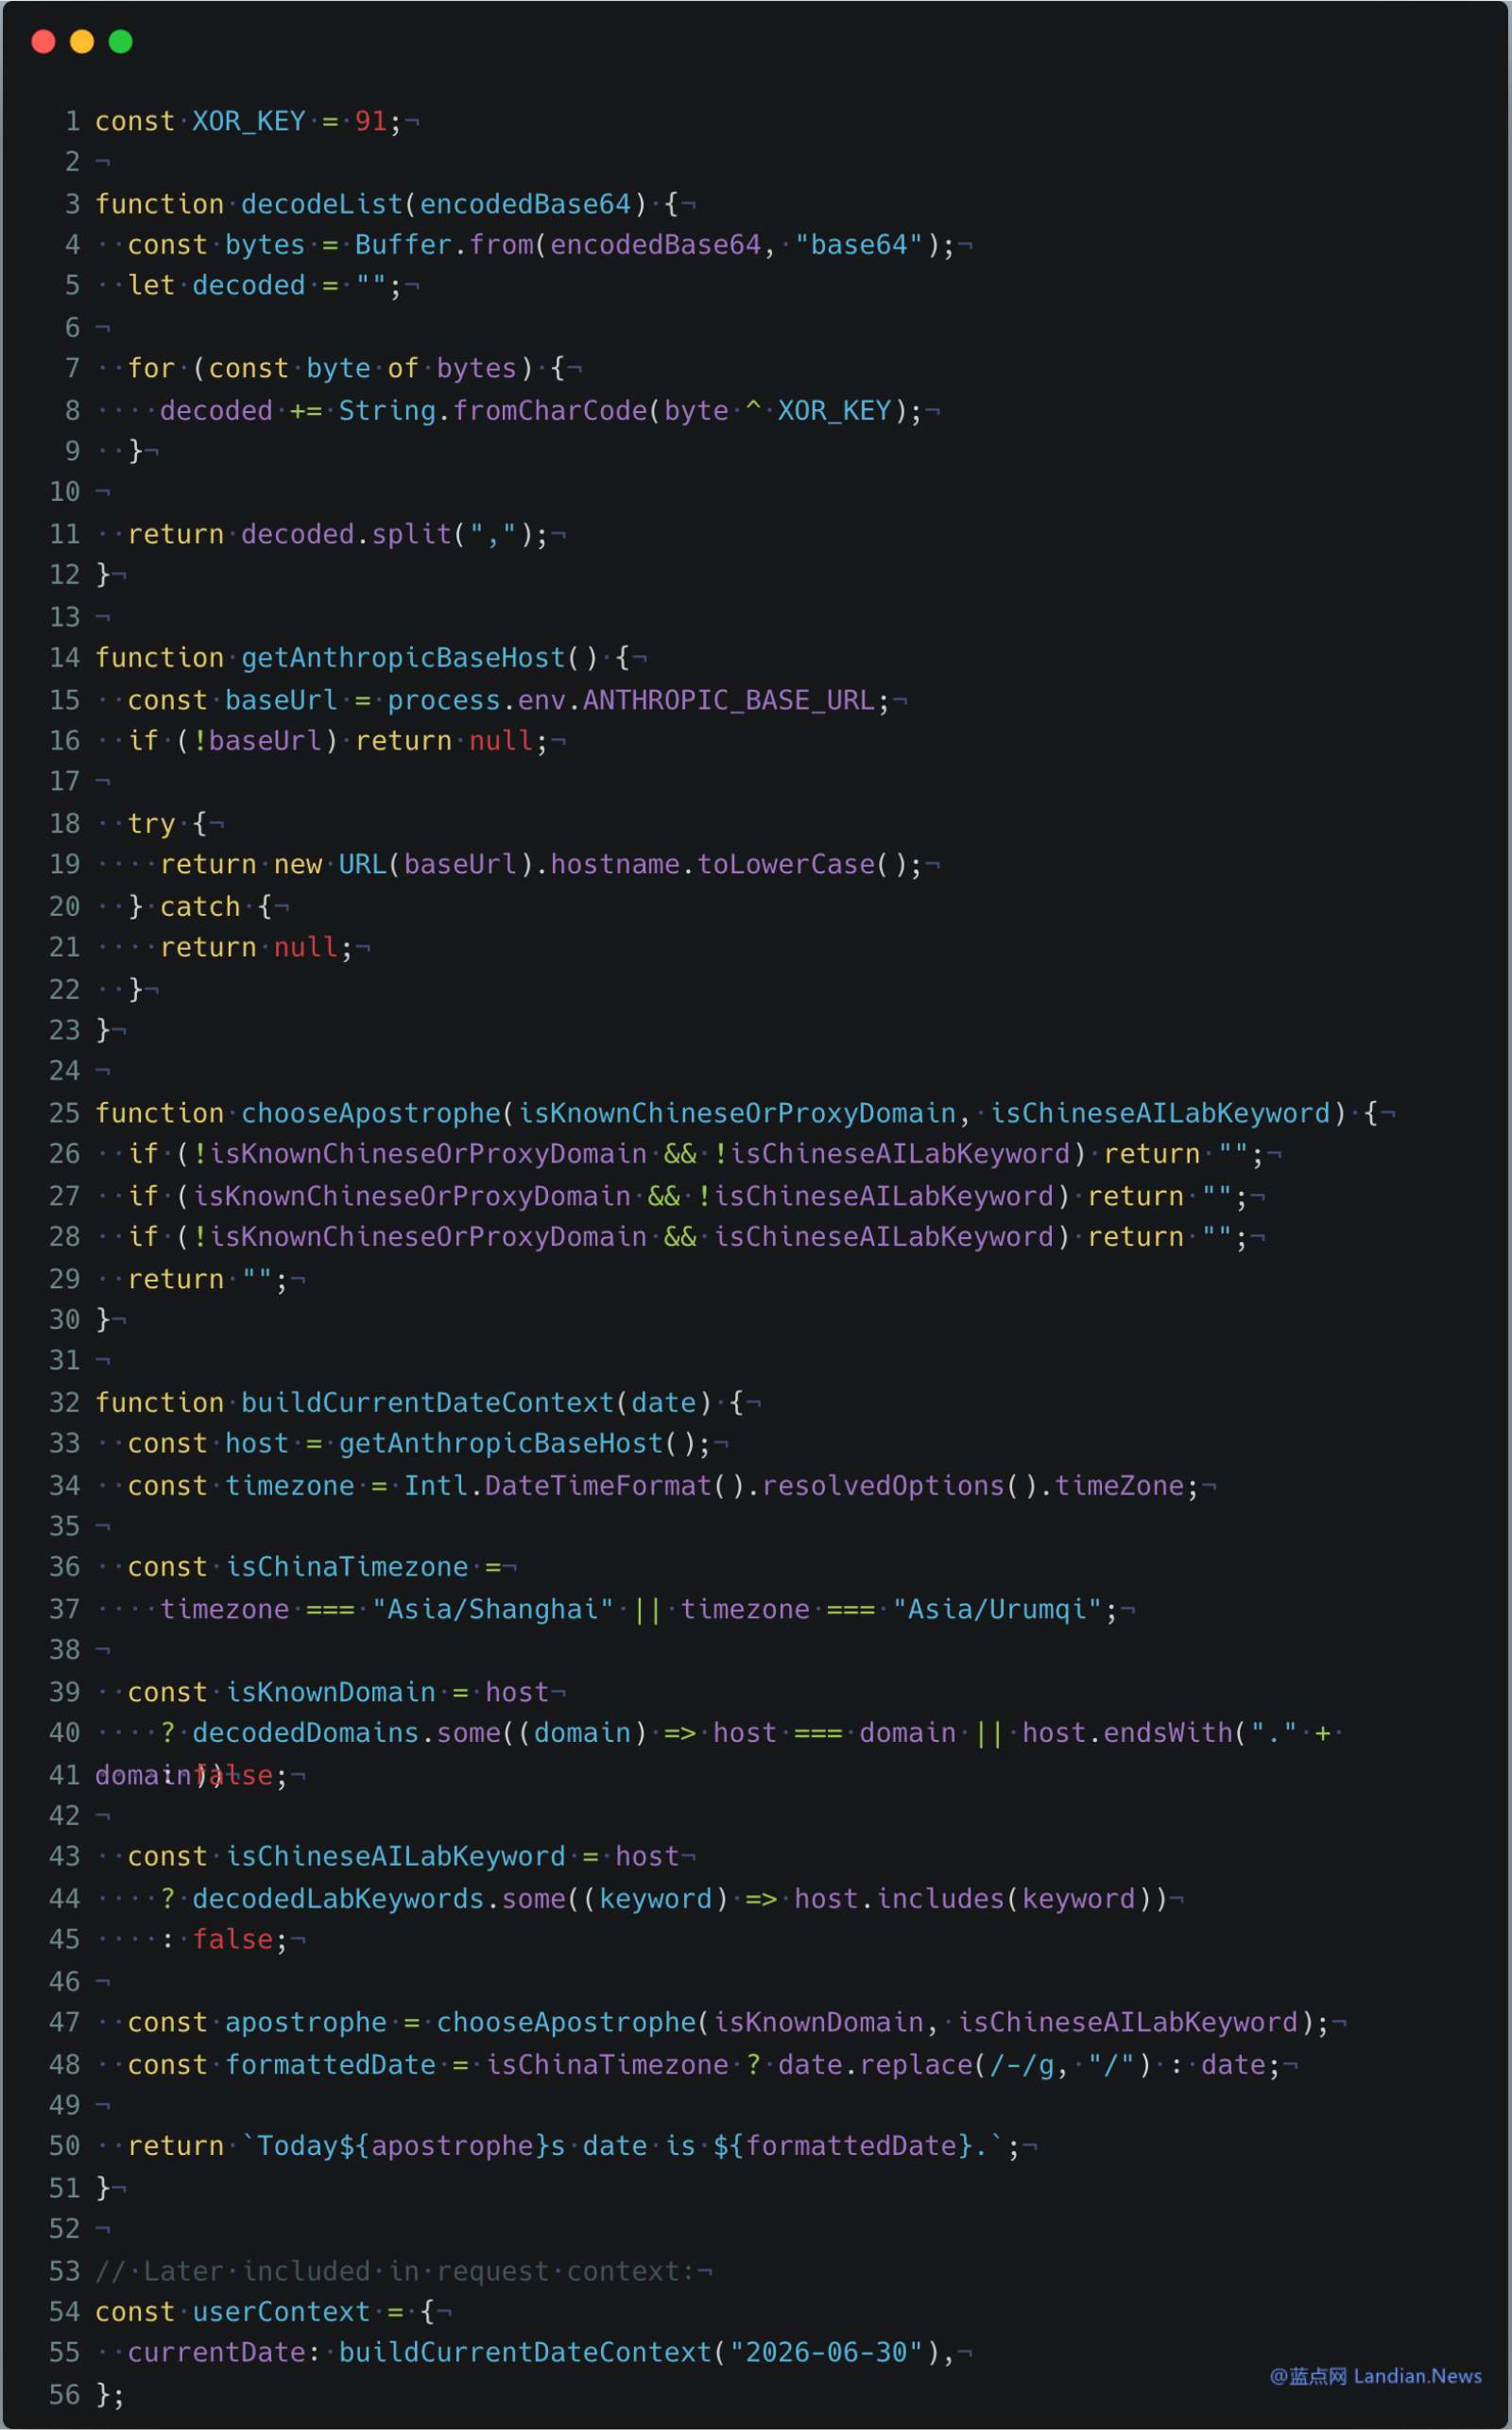
人工智能Claude Code内置秘密系统,检测用户是否在中国及其代理使用情况,可能导致模型降智或封号。网友分析发现,A社在未告知用户的情况下传输用户信息,违反信任。开发者呼吁A社提高透明度,避免在用户系统中植入间谍软件功能。
谷歌为安卓系统推出了名为入侵日志记录的间谍软件调查功能,旨在帮助网络安全研究人员分析日志以排查间谍软件攻击。该功能记录设备解锁、应用安装和网站连接等信息,并将加密日志上传至云端,防止本地删除。此功能于2025年开发,现逐步推送,适用于运行Android 16及以上版本的设备。
谷歌为安卓系统推出了新的间谍软件调查功能,名为入侵日志记录。该功能旨在帮助网络安全研究人员分析设备是否遭到间谍软件攻击,记录设备解锁、应用安装、网站连接等信息,并将日志加密上传至云端,以便追踪攻击源头。此功能于2025年开发,现已逐步推送给运行Android 16及以上版本的设备。
谷歌威胁情报小组披露了名为DarkSword的iOS漏洞利用工具,该工具可在未更新系统的情况下完全接管iOS设备。自2025年11月起,该工具被多个间谍软件和黑客利用。苹果已通过安全更新修复漏洞,用户需及时安装更新以防攻击,建议开启自动更新和高级安全保护。
间谍软件Coruna泄露,黑客利用其窃取iOS 17.2.1及以下版本用户的加密货币钱包助记词。该软件会扫描相册并上传助记词照片,提醒用户避免截图或拍照,建议手写并妥善保管助记词。
全球网络安全事件更新:三星0Day漏洞被新型间谍软件利用,QNAP修复7个高危漏洞,Whisper Leak可窃取AI对话,runc漏洞威胁容器安全,Active Directory遭攻击,LockBit 5.0升级,AI浏览器绕过付费墙,思科CCX软件曝高危RCE,HackGPT为安全团队提供渗透测试,恶意NuGet包设定定时炸弹。
Palo Alto Networks的Unit 42发现了一种新型Android间谍软件LANDFALL,利用三星图像处理库漏洞(CVE-2025-21042)进行零点击感染,主要针对中东用户。攻击者通过WhatsApp发送恶意DNG图像,获取设备控制权并进行全面监控。
前间谍软件开发者吉布森遭到间谍软件攻击,感到恐慌。他曾为Trenchant工作,负责iOS漏洞开发,收到苹果通知后才意识到自己成为攻击目标。吉布森认为自己是替罪羊,因公司怀疑他泄露Chrome漏洞而被辞退。
本文总结了2016年至2025年间iOS/iPadOS的主要安全漏洞,包括WhatsApp、WebKit和内核等组件,涉及间谍软件攻击和敏感数据泄露。Apple已对此进行了紧急修复。
苹果在iOS 26 Beta 3中新增间谍软件攻击通知功能,用户将收到原生弹窗提醒。建议开启iCloud高级保护以增强安全性,限制部分功能。间谍软件如飞马座可窃取用户数据并监控设备。
苹果将RCE漏洞赏金提高至200万美元,以应对间谍软件威胁。GitHub Copilot发现高危漏洞,攻击者可窃取私有代码。新恶意软件MalTerminal利用GPT-4生成代码,RondoDox僵尸网络攻击物联网设备。微软修复Windows 11重启故障,Kali推出AI网络扫描工具。黑客利用npm包实施钓鱼攻击,Stealit恶意软件通过假冒程序传播。FBI查封BreachForums,勒索Salesforce数据。
以色列间谍软件开发商NSO集团被美国财团收购,仍在以色列运营。该公司因飞马座间谍软件多次攻击目标而受到美国财政部制裁,收购后的监管效果存疑。
苹果升级了漏洞赏金计划,针对精密间谍软件攻击,奖励金额提高至2-4倍。iOS零点击远程代码执行漏洞的奖金从100万美元增至200万美元,最高可达500万美元。同时,新技术“内存完整性强制”增强了内存安全性,增加了漏洞利用的难度。此外,苹果将向高风险人士提供1000台iPhone 17。
苹果修复了CVE-2025-43300漏洞,该漏洞可能导致内存损坏,并已被用于针对特定目标的间谍软件攻击。此次更新涵盖多个旧版系统,并修复了其他安全漏洞,建议用户及时更新系统以增强防护。
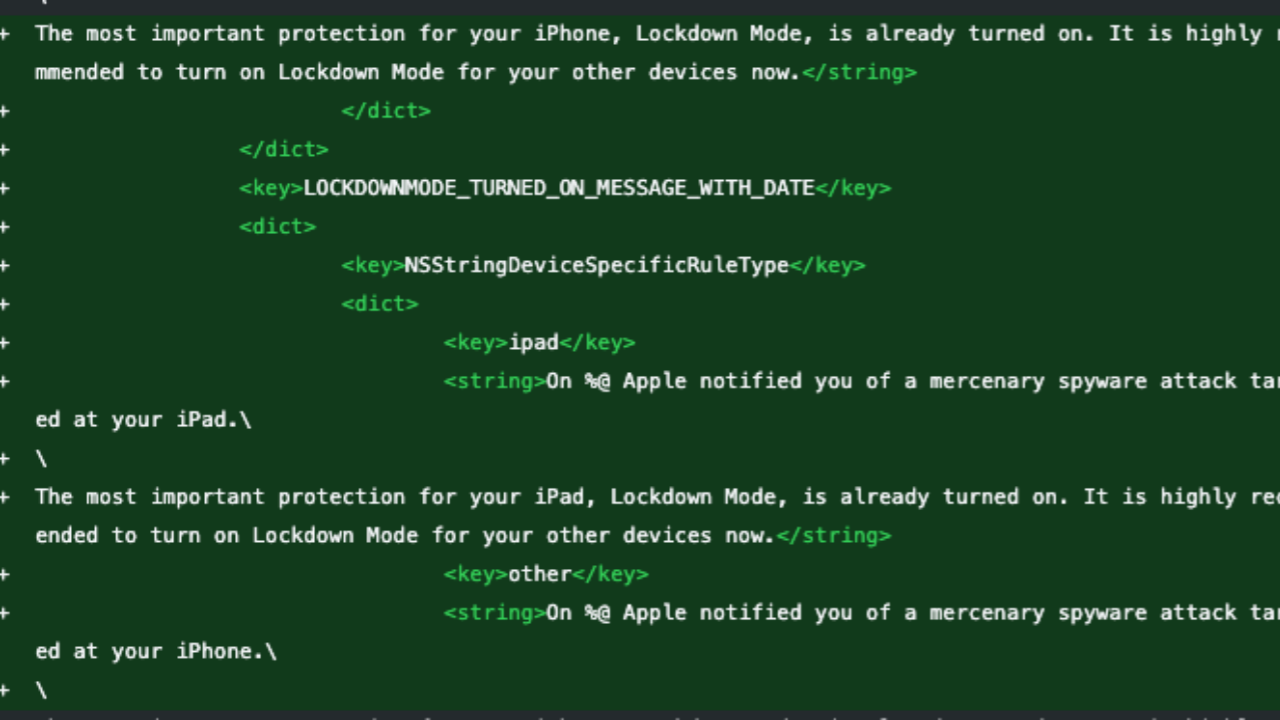
苹果向部分法国用户发出间谍软件攻击通知,主要针对记者、律师和政治家等特定人群。这是苹果今年的第四次通知,攻击利用复杂漏洞,建议用户启用锁定模式以增强安全性。
苹果公司警告部分用户面临复杂的“雇佣间谍软件”攻击,主要针对记者和活动人士。此类攻击资金雄厚且难以检测。苹果建议用户提高安全意识,启用“锁定模式”,并遵循网络安全最佳实践。
完成下面两步后,将自动完成登录并继续当前操作。