whitelist-bypass 项目利用 WebRTC 将流量伪装成 VK、Yandex 等视频通话,穿透仅放行白名单的网络。它提供数据通道和 VP8 视频轨两种隧道模式,使用 XChaCha20 加密载荷,支持多平台无头运行。其抗 DPI 能力尚未经独立验证,且完全依赖平台持续留在白名单上。
Claude管理代理现在可以在用户控制的沙箱中运行,并连接到私有模型上下文协议(MCP)服务器。用户可以在自己的基础设施上或通过管理提供商(如Cloudflare)运行沙箱,以确保敏感文件和服务的安全。MCP隧道允许代理安全访问内部服务,而无需暴露在公共互联网。
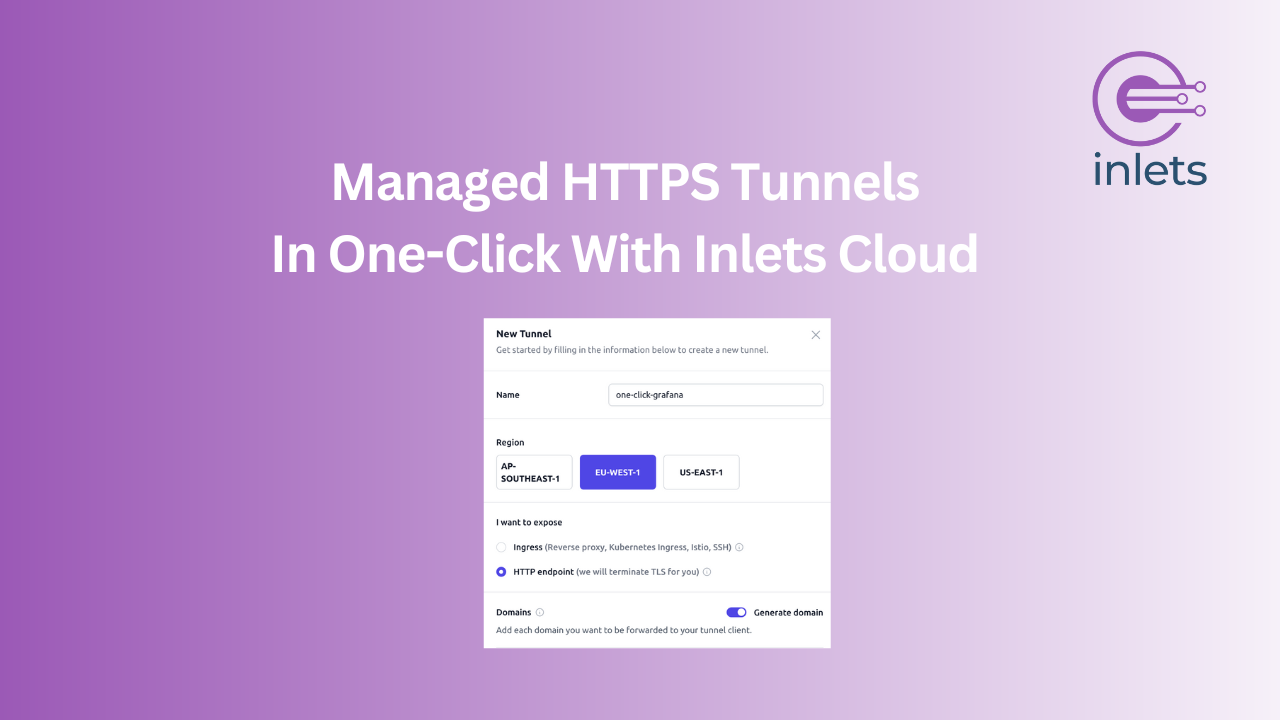
Cloudflare Tunnel 是一种安全的隧道解决方案,允许开发者将本地应用和私有服务暴露到互联网,提升安全性。虽然适用于多种场景,但一些团队可能需要更强的基础设施控制或其他协议支持。文章还介绍了五种替代方案:LocalXpose、Tailscale Funnel、Inlets、FRP 和 Tunnelmole,以帮助开发者选择合适的解决方案。
火绒安全揭露了一种新型远控威胁,黑客通过篡改的WPS安装包投放恶意程序,利用Cloudflare隧道进行隐蔽连接。恶意程序感染后会将C盘添加到Microsoft Defender的排除列表,避免被检测并窃取用户信息。用户应从官方网站下载软件,并考虑使用杀毒软件增强防护。
Anthropic在伦敦的开发者大会上宣布了Claude Managed Agents的新功能,包括自托管沙箱和MCP隧道的公测。这些更新旨在提升AI软件工程师的工作效率,并确保数据隐私和安全。企业如Clay和Rogo正在利用这些功能构建高效的AI代理,提升生产力和可靠性。
本文分析了四种隧道协议:IPIP、GRE、VXLAN和WireGuard。IPIP是最简单的,开销20字节;GRE支持可选的key和序列号;VXLAN可支持1600万个隔离网络,开销50字节;WireGuard是现代加密隧道,开销60字节,使用ChaCha20-Poly1305加密。文章还探讨了它们的实现细节及适用场景。
本文介绍了如何利用AI工具Claude Code和Kiro CLI快速搭建AWS与腾讯云之间的IPSec VPN双隧道互联。通过三种架构方案的迭代,展示了AI在跨云网络配置中的价值,包括加速知识翻译和问题定位。最终实现了双向ping通,延迟约3ms,并具备自动故障切换功能。
本文介绍了如何通过RouterOS搭建WireGuard VPN,实现内网渗透。文章详细阐述了WireGuard的配置步骤,包括服务端和客户端的设置,以及防火墙规则的调整,以确保内网访问顺利进行,从而实现跨网段访问和深度内网渗透。
ngrok是一款隧道工具,允许开发者通过安全URL将本地服务器公开于互联网,常用于Webhook测试、API开发和远程调试。随着需求变化,开发者开始寻找替代工具,如LocalXpose、LocalTunnel、Cloudflare Tunnel、Tailscale和Boring Proxy等。这些工具各具特色,适用于不同的开发和生产环境,选择时应考虑团队的工作流程和需求。
文章介绍了如何通过 Cloudflare Tunnel 实现安全的远程访问家中 AI Agent。用户只需简单配置,即可通过网址管理 AI Agent,无需公网 IP 或复杂的 VPN 设置,适合希望轻松管理本地服务的用户。
文章介绍了如何通过 Cloudflare Tunnel 实现远程访问家中运行的 AI Agent。用户只需简单配置,即可通过网址管理 AI Agent,无需公网 IP 或复杂的 VPN 设置,并具备多重安全防护。
本文介绍了如何通过SSH实现Mac Mini的VNC端口转发,以便远程访问。通过SSH本地端口转发(-L)和跳板机(-J),用户可以绕过内网限制,连接Mac Mini的屏幕共享,并提供了简化命令及两种方式的区别。
我于2025年12月28日和30日参观了Point Reyes国家海岸的柏树隧道。28日下午游客较多,30日清晨则无人。使用的相机为Sony Alpha 1 II,镜头为Tamron 28-300mm F/4-7.1。
本文介绍了FRP(Fast Reverse Proxy)二级隧道代理的实验目的、原理和步骤。FRP是一种高性能的反向代理工具,能够实现内网穿透,允许公网用户访问内网资源。实验内容包括配置一级和二级隧道代理,以绕过防火墙限制。
NodePass 是一个基于 Go 语言开发的开源网络隧道工具,旨在简化和安全化两台机器间的通信。它通过未加密的 TCP 通道传递信号,并通过加密通道传输内容,支持服务器和客户端模式,配置简单,资源占用低,适合 Docker 部署。
NodePass 是一个开源项目,通过未加密的 TCP 通道传递信号,并使用加密通道传输内容。它支持服务器和客户端模式,配置简单,资源占用低,适合 Docker 部署。
最新的域名前置技术利用谷歌服务的信任关系,建立隐蔽的恶意流量通道,攻击者通过谷歌基础设施传输恶意数据,难以监测。研究表明,攻击者可通过特定域名实现无缝通信,给网络安全带来挑战。有效的防御策略包括证书一致性检查和异常流量分析。
Zloader恶意软件在沉寂两年后重新出现,已转变为模块化的勒索软件平台,增强了反分析和命令控制能力,采用自定义DNS隧道和WebSocket,提升了隐蔽性和攻击灵活性,成为勒索团伙的重要工具,专门针对高价值目标。
HTTP协议的隧道技术可用于内网穿透,解决端口映射问题。通过配置防火墙和使用工具(如冰蝎、SSH),实现安全的远程访问和流量转发。
埃隆·马斯克的隧道公司计划在纳什维尔挖掘隧道,连接市中心与纳什维尔国际机场。该项目预计明年投入使用,完全由私人资金支持,乘客从机场到市中心仅需八分钟。尽管州长表示无成本负担,但项目的实际可行性仍存疑。
完成下面两步后,将自动完成登录并继续当前操作。