文章以NIST SP 800-207为框架,逐条对照OpenShell supervisor源码,认为其是教科书式的零信任实现,并将信任主体从用户和设备推进到进程。supervisor通过单向TLS加JWT双向认证、内核/proc身份核验、TLS拆解检查流量、凭证句柄注入、断连冻结与实例钉死恢复等机制,覆盖身份、凭证、流量和生命周期。其超出经典零信任之处在于进程级验证、隐藏网络和策略形式化验证;代价是牺牲端到端加密、审计不阻断以及代码复杂度高。
Zeabur 因两个月内两次遭黑客攻击,数据库被窃取,大量用户 API Key 明文泄露并遭盗刷,最终宣布关停。作者借此指出,独立开发项目普遍将 OpenAI 等密钥明文存于数据库,简单加密也因密钥与数据同处一地而失效。他提出零信任方案:用 Meathill HSM 将密钥分片,服务端与调用方各持一半,缺一不可,即使数据库被脱库也无法解密,且可免费部署于 Cloudflare Workers。
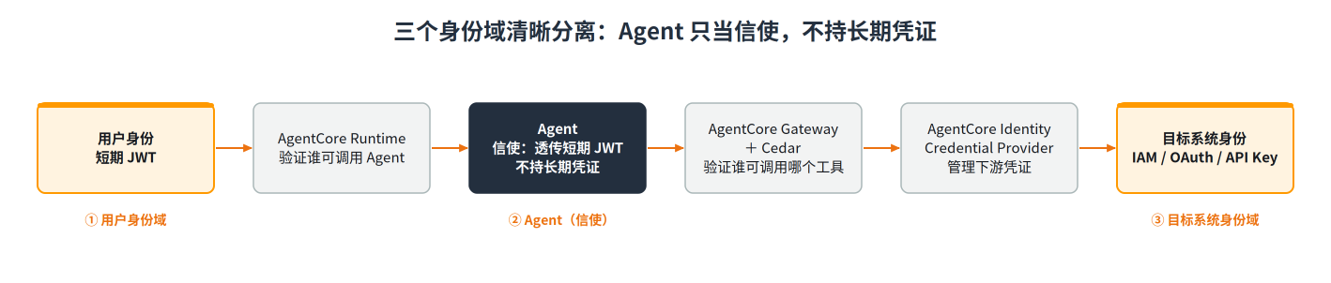
Agent安全需以确定性边界约束非确定性行为。文章提出洋葱模型八层防护与零信任原则,强调容器共享内核非最终边界,应默认视Agent代码为不可信。结合Amazon Bedrock AgentCore,通过会话级microVM隔离、JWT身份透传、Cedar细粒度工具授权及Credential Provider代管下游凭证,实现端到端安全。
ReadyOn在Amazon EKS上为多租户平台构建“四墙”隔离架构:命名空间隔离、Karpenter专用节点池、VPC安全组与网络策略、每租户独立Aurora数据库。四层防御叠加,跨租户需突破全部屏障。结合GitOps、IRSA短期凭证与容器加固,实现零信任租户隔离。
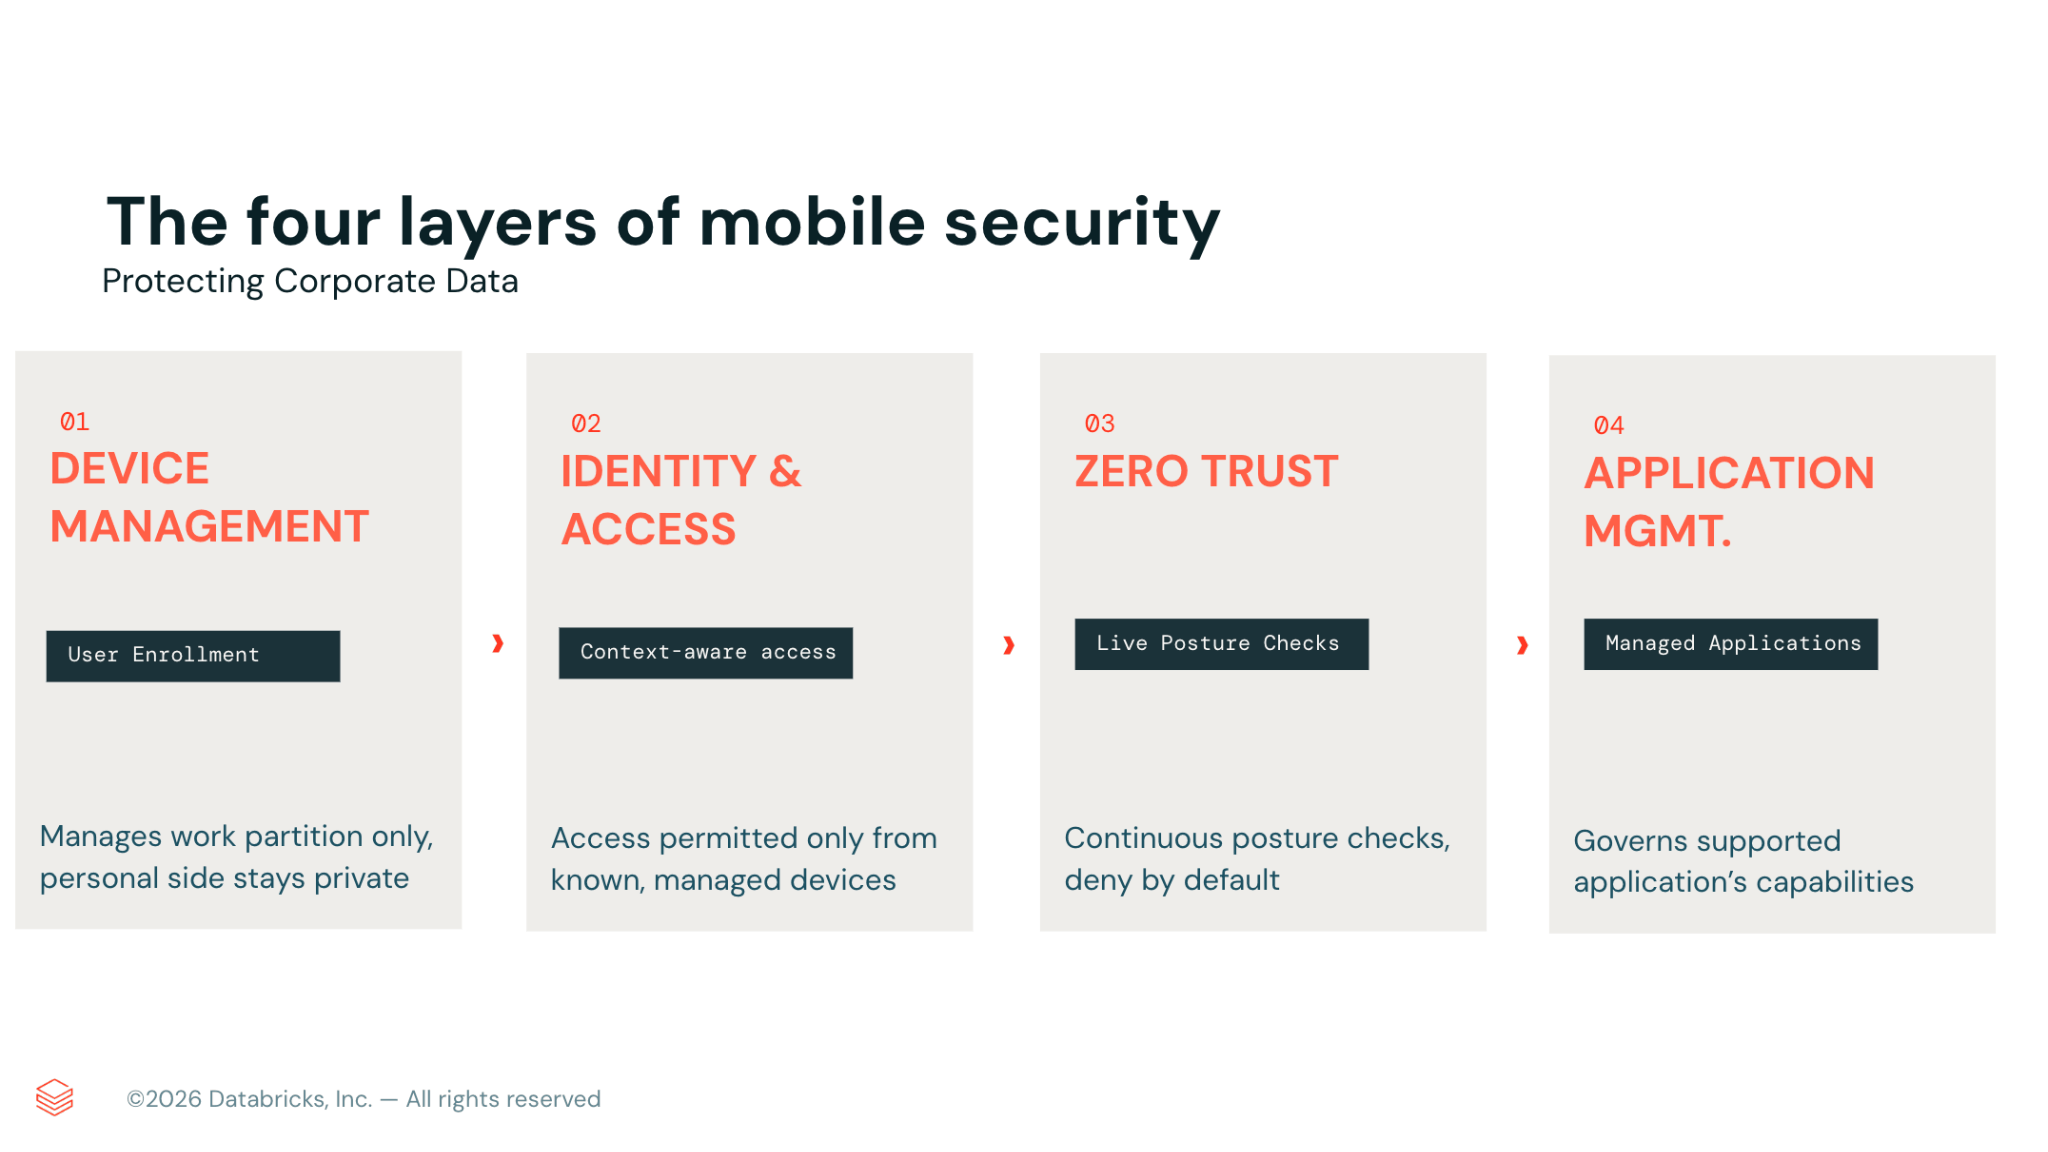
Databricks 分享个人手机办公安全方案,采用四层架构保护企业数据且不侵犯隐私:MDM 仅管理工作资料,身份验证与零信任持续核查设备健康,应用层管控数据,并强调透明沟通提升员工参与度,以 Genie 应用为实践案例。
本文介绍如何在Kubernetes中通过NetworkPolicies实现零信任网络模型。实验使用Calico CNI,在命名空间内设置默认拒绝规则,再基于标签允许特定流量:前端访问后端80端口,后端访问数据库5432端口,并配置出站策略及DNS例外。验证表明,标签是身份标识,通信需源端出站和目标端入站规则同时匹配,且需注意端口限制和CoreDNS访问。
AI攻击模型Mythos及其变体威胁大型机安全,打破“隐蔽即安全”、依赖ESM日志和网络防御三大传统假设。为应对风险,需采用零信任、定期渗透测试、实时监控和行为分析,实施不可变备份与恢复演练,并将大型机安全纳入企业整体安全体系。
AI攻击模型Mythos及其变种威胁大型主机安全,打破三大传统假设:隐匿安全、依赖ESM日志和网络防御。为应对风险,组织需采用零信任、定期渗透测试、实时监控和行为分析,实施不可变备份与恢复演练,并将主机安全融入企业整体安全体系。
Cloudflare在“Agents Week”期间发布了多项新工具和产品,旨在支持智能体互联网的发展。重点包括:推出@cloudflare/computer运行时、Cloudflare Agents平台、Agent开发生命周期(ADLC)、可编程钱包、WebMCP接口、Kitesurf浏览器及AI搜索等。同时,扩展了零信任安全模型至智能体,并开源了Cloudflare OS平台,以促进人类与智能体的协作。
DXC与Primary达成战略合作,成为其AI原生零信任平台的独家托管服务提供商。联合方案治理AI智能体及企业应用的数据访问,集成咨询、实施与托管安全服务,强化身份管理、合规和风险降低,助力企业安全规模化部署AI。
Cloudflare内部DNS现已全面可用,为企业提供统一的公共与私有DNS管理平台。该服务整合了权威DNS和递归解析,简化了分离式DNS配置,并扩展了零信任安全策略。企业客户可通过Gateway免费使用,支持API、Terraform及多种连接方式,实现跨网络环境的统一DNS管理。
本文探讨WireGuard协议在密码学证明、密码敏捷性、后量子安全及零信任架构中的争议。核心观点:WireGuard的“简单”经得起审计,但并非在所有模型下被原样证明;拒绝套件协商换来版本化演进义务;PSK仅是针对性威胁模型的补丁,后量子需新协议世代;在零信任中它是数据面工具,而非完整安全架构。
本文讨论AI模型Claude Mythos对大型机安全构成的威胁。Mythos能自主发现并链式利用漏洞,将攻击时间从数周缩短至数小时,降低攻击门槛。传统大型机安全假设不足,需主动应对API、身份、供应链及横向移动等风险。建议采用持续监控、证书自动化管理、行为分析、零信任架构等措施,并强调实时防御与韧性建设,以应对AI加速的安全挑战。
在Kubernetes中,IP地址仅表示位置而非身份,可能导致网络策略失效。SPIFFE提供基于证书的工作负载身份验证,确保服务间通过证书相互验证。SPIRE作为SPIFFE的实现,管理身份生命周期并颁发短期证书。Cilium利用eBPF在网络层实现互TLS,简化安全策略实施,并通过CiliumNetworkPolicy强制服务间身份验证,确保安全通信。
绿盟科技的零信任堡垒机被Gartner® 2026《中国特权访问管理市场指南》选中,具备全面的PAM能力,支持国密算法,满足高监管行业需求。该产品集成多因素认证和动态权限管理,帮助企业提升特权安全防护。绿盟科技将持续优化产品,推动零信任PAM解决方案的发展。
前沿AI模型缩短了漏洞与利用之间的时间,使攻击者和防御者能够更快地发现和修复问题。传统访问控制无法防止代理滥用权限,因此需要采用零信任原则。本文提供了一个框架,帮助企业部署自主AI代理,涵盖安全考虑、威胁环境、零信任框架和实施工作流程,以应对AI加速的攻击。
本文讨论了MCP Host/Client/Server的安全基线,强调多服务器的秘密隔离和防范恶意工具。提出了隔离原则,包括独立进程、凭据和网络策略,以防止凭据泄露。同时介绍了应对恶意工具和供应链攻击的方法,确保每个服务器的凭据独立,并实施严格的审计和事件响应措施,以维护零信任安全架构。
Cloudflare One堆栈是一套工具,旨在帮助用户配置和管理零信任网络架构。它通过自动化技能简化了从传统安全产品迁移到Cloudflare的过程,包含迁移指导、网络安全管理工具和故障排除功能,提升用户使用Cloudflare安全产品的效率。
本文分析了NIST SP 800-207零信任架构,重点讨论逻辑组件模型、信任算法及三种部署变体。核心组件包括策略执行点(PEP)和策略决策点(PDP),二者需逻辑分离以确保安全。信任算法的输入源多样,决策模型包括基于条件、分数和上下文的评估。NIST在工程决策中留白,涉及状态管理和策略传播延迟等,需根据组织环境灵活选择。
Google的BeyondCorp项目是零信任安全架构的重要实践,历时七年,记录了2011年至2018年的演变。该项目源于2009年的APT攻击,促使Google重新思考安全架构,提出不再依赖内网信任的模型。六篇论文详细阐述了架构设计、实施路径、用户体验及设备健康管理等关键问题,强调了逐步迁移和用户适应的重要性。BeyondCorp的成功在于其系统化的工程实践和对安全基础设施的深刻理解。
完成下面两步后,将自动完成登录并继续当前操作。