小红花·文摘
  • 首页
  • AI Tokens🪙
  • 排行榜🏆
  • 直播
  • FAQ
Dify.AI
沉浸式翻译 immersive translate
有关CORS跨域请求,这事没完

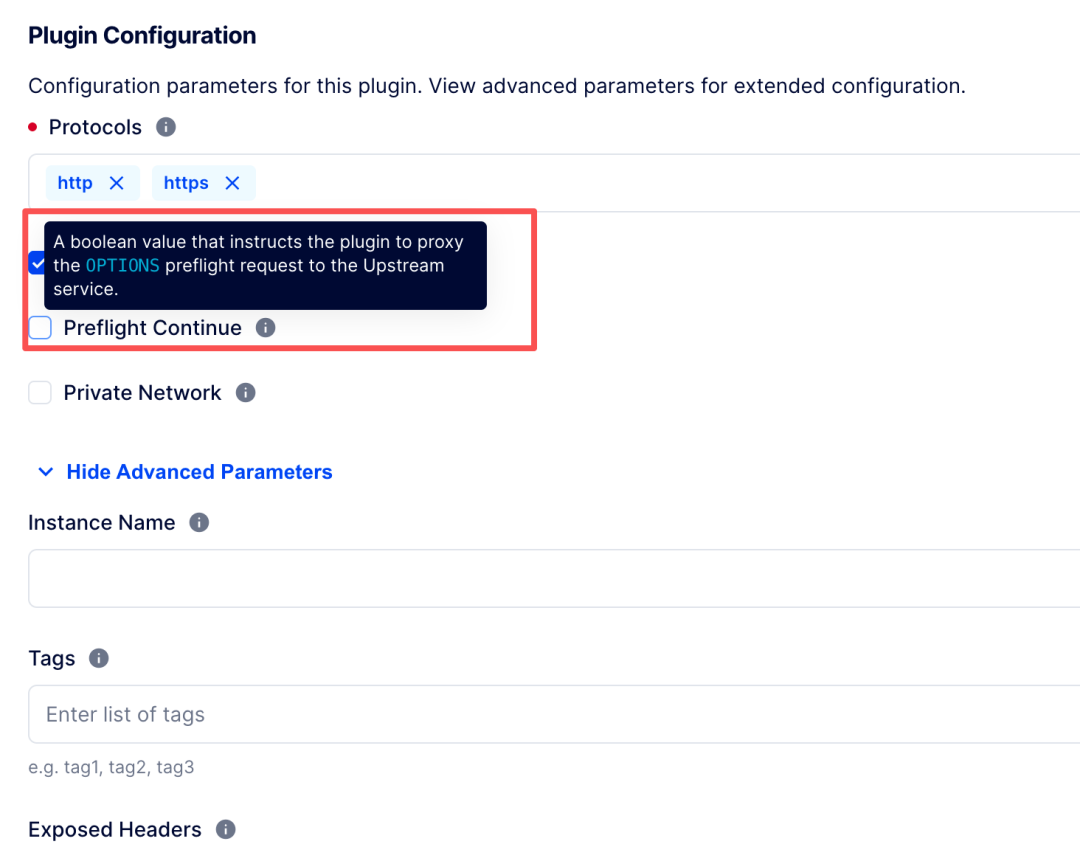
CORS是W3C提出的跨域请求方案,允许不同源的页面脚本访问资源。浏览器会自动添加Origin请求头,非简单请求会触发预检的Options请求,以确认允许的方法和请求头。如果预检未通过,实际请求将不会发送。Kong网关的CORS插件可配置以解决凭据问题。

有关CORS跨域请求,这事没完

dotNET跨平台 dotNET跨平台 · 2025-10-21T00:01:19Z
🚧 理解CORS:面向Web开发者的跨源资源共享

CORS(跨源资源共享)是浏览器的一项安全特性,旨在防止前端应用访问其他源的资源,除非服务器明确允许。请求时,浏览器会发送Origin头,服务器需返回Access-Control-Allow-Origin头。对于POST等请求,浏览器会先发送OPTIONS预检请求。在配置CORS时,需注意常见问题,如缺少头或源设置错误。理解CORS有助于开发者避免调试问题。

🚧 理解CORS:面向Web开发者的跨源资源共享

DEV Community DEV Community · 2025-05-20T04:00:00Z
CORS 测试工具 - 在线测试 CORS

CORS Tester 是一款便捷工具,帮助用户快速测试 URL 的 CORS 支持。用户可输入目标 URL,定制请求,并自动处理预检请求。测试后,工具提供 API 调用的成功信息及错误原因,适合开发新 API 或检查第三方 URL 的 CORS 支持。

CORS 测试工具 - 在线测试 CORS

DEV Community DEV Community · 2025-03-19T10:16:05Z
CORS配置错误?安全风险来袭!

CORS(跨域资源共享)是现代网页应用的重要部分,但不当配置可能带来安全风险。应严格设置CORS,允许特定域、限制HTTP方法和头部,并妥善处理预检请求,以确保API安全。

CORS配置错误?安全风险来袭!

DEV Community DEV Community · 2025-03-14T05:11:29Z
CORS、预检请求与常见跨域问题

跨域资源共享(CORS)是浏览器的安全机制,限制前端代码进行跨域请求。解决CORS问题需服务器通过设置Access-Control-Allow-Origin头部明确允许请求来源。若无法修改响应头,可使用代理服务器。预检请求用于检查服务器是否允许跨域请求,复杂请求需发送OPTIONS请求。设置Access-Control-Max-Age头部可提高性能。

CORS、预检请求与常见跨域问题

DEV Community DEV Community · 2025-02-28T19:44:07Z
开发者在CORS中常犯的7个错误及其避免方法

CORS错误是开发者常见的问题,主要包括未设置Access-Control-Allow-Origin头、错误添加该头、使用mode: 'no-cors'和未处理预检请求。解决方案包括正确配置服务器和使用CORS代理。了解这些错误及解决方法有助于避免CORS问题。

开发者在CORS中常犯的7个错误及其避免方法

DEV Community DEV Community · 2025-02-12T11:46:28Z
CORS究竟有什么作用?🤔

CORS(跨源资源共享)是一种安全机制,允许不同域之间的受控访问,解决了同源策略的问题,防止恶意网站读取敏感数据。通过预检请求和特定响应头实现安全访问,开发者需谨慎配置以确保安全性。

CORS究竟有什么作用?🤔

DEV Community DEV Community · 2024-10-30T14:22:13Z
完全理解同源策略

同源策略要求协议、主机、端口一致,本质是限制跨源读取,防止CSRF等攻击。跨源可加载脚本、图片等资源,但无法读取或修改内容。应对方式包括CORS、反向代理、postMessage、WebSocket和JSONP。CORS需处理预检请求及跨源Cookie问题,要求SameSite=None、Secure和HTTPS。

完全理解同源策略

UsubeniFantasy UsubeniFantasy · 2023-11-14T16:46:17Z
前端网络安全必修课 1:SOP、CSRF 与 CORS

本文讲解前端网络安全三大概念:同源策略限制跨源读取响应而非发送请求,无法防CSRF;CSRF利用Cookie自动携带发起恶意请求,可用Token认证防御;CORS通过服务器响应头实现跨源共享,分简单请求与预检请求,预检可防CSRF,跨源携带Cookie需前后端同时配置。

前端网络安全必修课 1:SOP、CSRF 与 CORS

UsubeniFantasy UsubeniFantasy · 2020-06-14T10:30:40Z
前端网络安全必修 1 SOP、CSRF 和 CORS

文章讲解前端安全三大概念:同源策略(SOP)限制非同源资源操作,但不阻止简单请求发送,因此无法防CSRF;CSRF利用浏览器自动携带cookie发起伪造请求,对策是用token鉴权并手动放入请求头;CORS是服务器与浏览器协商机制,简单请求直接发送,非简单请求先发预检,跨域默认不带cookie,需设withCredentials。

前端网络安全必修 1 SOP、CSRF 和 CORS

UsubeniFantasy UsubeniFantasy · 2020-06-14T10:30:40Z
  • <<
  • <
  • 1 (current)
  • >
  • >>
👤 个人中心
在公众号发送验证码完成验证
登录验证
在本设备完成一次验证即可继续使用

完成下面两步后,将自动完成登录并继续当前操作。

1 关注公众号
小红花技术领袖公众号二维码
小红花技术领袖
如果当前 App 无法识别二维码,请在微信搜索并关注该公众号
2 发送验证码
在公众号对话中发送下面 4 位验证码
友情链接: MOGE.AI 九胧科技 1tok 菜鸟教程 Remio.AI DeekSeek连连 53AI 神龙海外代理IP IPIPGO全球代理IP 东波哥的博客 匡优考试在线考试系统 开源服务指南 蓝莺IM Solo 独立开发者社区 AI酷站导航 极客Fun 我爱水煮鱼 周报生成器 He3.app 简单简历 白鲸出海 T沙龙 职友集 TechParty 蟒周刊 Best AI Music Generator 模力方舟 Gitee AI

小红花技术领袖俱乐部
小红花·文摘:汇聚分发优质内容
小红花技术领袖俱乐部
Copyright © 2021-
粤ICP备2022094092号-1
公众号 小红花技术领袖俱乐部公众号二维码
视频号 小红花技术领袖俱乐部视频号二维码