PHP2Shell高危漏洞(CVSS 9.2)披露五天后,约93.6%的服务器仍未修补,数千万PHP服务暴露在外,其中大量运行已停止支持的版本,需升级而非简单打补丁。攻击已实际发生,Cloudflare称漏洞公开后数小时内攻击尝试从数千激增至数百万。美国CISA已要求联邦机构限期修复,但整体修复进展缓慢,风险持续加剧。
比特币轻钱包Electrum旧版存在高危漏洞:恶意服务器可截留用户广播的交易,再向钱包发送伪造交易并替换收款地址。用户若点击提高手续费,钱包会为伪造交易签名,导致资金转入黑客钱包。4.8.3版已修复,会在显示未确认交易前验证输入签名。用户应立即升级,转账时核对完整地址和金额,不能只看首尾四位。
Telegram桌面版存在高危漏洞,攻击者可通过特制链接利用进程间通信机制注入指令,窃取本地文件或劫持账号。该漏洞已在7.2.9版修复,用户应尽快升级,并开启本地锁定密码以加密会话。
绿盟科技总结自身四次进化,持续拓展安全新境,并发布微软9月安全更新多个产品高危漏洞通告。
WordPress 被曝 Click2Shell 高危漏洞,攻击者可诱导管理员点击恶意链接,利用主题预览流程差异强制安装主题并执行 PHP 代码。官方已在 7.1.1 等版本修复,建议立即升级;无法升级时可启用 DISALLOW_FILE_MODS 临时阻止后台安装主题和插件。
WHMCS服务器管理面板曝出高危漏洞,攻击者无需登录即可入侵并窃取客户资料。官方已发布安全更新,修复CVE-2026-67398和CVE-2026-67399,要求用户升级至8.13.7或9.0.8版。漏洞影响广泛,包括支付网关问题,建议立即升级或停用相关模块。
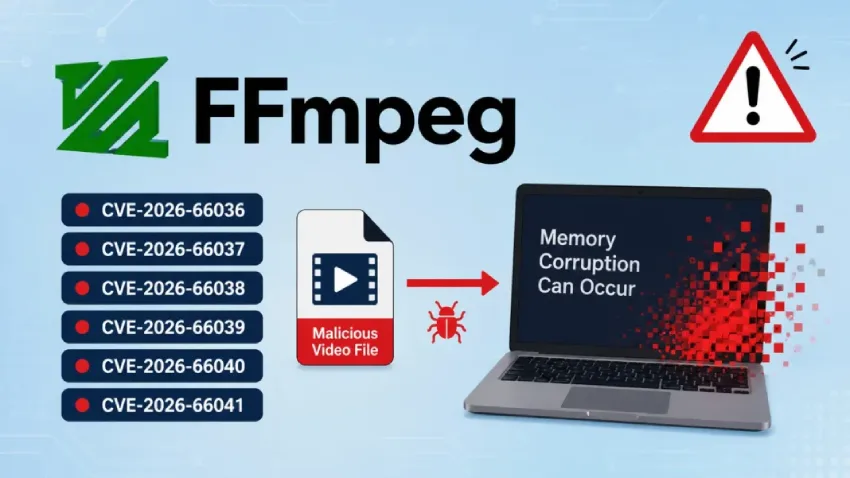
FFmpeg发现多个高危漏洞,影响媒体解析、解码、过滤和编码组件,可致堆损坏、崩溃或任意代码执行。涉及视频去噪、字幕过滤、音频解码、PNG编码及IAMF解复用等,部分漏洞泄露内存信息。上游已修复,建议立即更新,否则限制处理不受信媒体并隔离工作负载。
WordPress核心发现高危漏洞“wp2shell”,由WP_Query SQL注入(CVE-2026-60137)和REST批处理路由混淆(CVE-2026-63030)组合而成。攻击者无需登录,仅需一个匿名请求即可绕过认证,执行任意代码,创建管理员并植入WebShell。该漏洞影响默认安装,PoC已公开,全球超40%网站面临风险。建议立即升级至7.0.2,禁用批处理API,并检查入侵痕迹。
WordPress曝出高危漏洞wp2shell,黑客在漏洞公布数小时后利用AI分析新旧代码差异,迅速发掘利用方法并发起攻击,窃取凭证、执行远程代码。受影响版本为6.9.0至6.9.4及7.0.0至7.0.1,建议立即升级至修复版本,并检查陌生管理员账号或恶意文件。
泛微e-cology OA系统WorkflowCenterTreeData接口存在SQL注入漏洞,影响所有使用Oracle数据库的版本,威胁等级为高危。漏洞源于内置SQL语句拼接不严,攻击者可利用此漏洞进行注入攻击。建议用户及时修复,并注意免责声明。
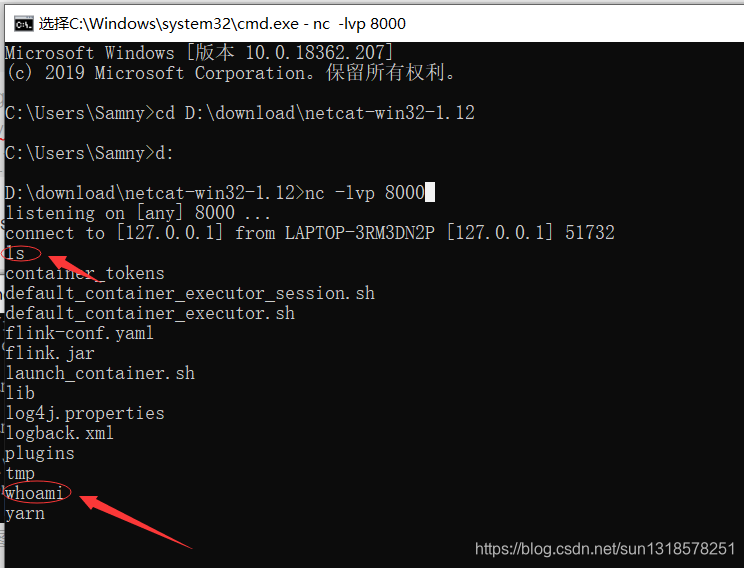
Apache Flink 存在高危漏洞,允许任意 Jar 包上传并导致远程代码执行,影响版本为 1.9.1 及以下。复现过程包括生成 payload、监听端口和上传 payload,建议使用 Sunny-ngrok 进行端口转发。提供了批量检测脚本的 GitHub 地址供研究学习使用。
OpenAI推出了GPT-5.5-Cyber强化版,旨在帮助漏洞修复。Xsolis因钓鱼攻击泄露了140万条医疗数据。GitHub上万个代码库被植入恶意软件。伦敦交通局遭黑客入侵,损失达2900万英镑。M365账号被滥用进行钓鱼攻击。FFmpeg和libssh2曝出高危漏洞,需及时修复。Squidbleed漏洞存在29年,AI助力发现。FortiBleed行动窃取大量凭证,建议加强安全措施。
开源防御安全社区发现Wazuh存在CVSS 10分的高危漏洞,允许认证端点操控中央日志存储系统。该漏洞源于资产遥测管道未进行转义处理,攻击者可执行恶意数据库操作,严重威胁企业安全。开发团队已在新版本中实施字符转义机制,建议用户尽快升级以修复漏洞。
美国网络安全和基础设施安全局(CISA)发布了BOD 26-04指令,要求联邦机构在3天内修复高危漏洞。新指令强调根据攻击者的真实路径优先修复漏洞,并引入四个变量评估漏洞风险,允许在系统升级时修复某些漏洞,以集中资源应对真正的威胁。这一变化可能影响全球安全标准,推动更有效的漏洞管理。
近期网络安全事件频发,多个高危漏洞被曝光,包括OpenClaw AI Agent、Oracle PeopleSoft和LangGraph等系统,攻击者可利用这些漏洞窃取敏感数据。微软发布了针对Outlook和Word的关键补丁,建议用户及时更新以防止恶意代码执行。同时,社交媒体平台被用于传播信息窃取木马,用户需提高警惕,避免下载可疑软件。
360数字安全集团发布的《OpenClaw生态安全风险分析》报告揭示了AI智能体生态的安全隐患,发现23个高危漏洞,涉及远程代码执行等。报告强调智能体在不可信环境中运行的风险加剧,漏洞呈现多米诺效应,建议通过“Agent对抗Agent”模式进行全面审计,以提升安全防护。
开源项目New-API发现高危漏洞,攻击者可伪造充值。漏洞已修复,用户需升级至v0.12.10版,并检查近期充值订单是否异常。新版本增强了Stripe支付的安全性,确保请求来自Stripe。
Claude在90分钟内发现Ghost CMS和Linux内核的多个高危漏洞,显示出大模型在安全领域的快速进化。研究者Nicholas Carlini指出,AI的漏洞挖掘能力将改变安全格局,同时也带来新的安全隐患,需重视大模型的安全问题。
安全研究员发现GNU InetUtils的telnet守护进程存在高危漏洞,攻击者可远程执行任意代码。建议用户禁用Telnet服务以降低风险,修复程序预计于2026年4月发布。
React Server Components 存在多项高危漏洞,未导致远程代码执行。Vercel WAF 已部署新规则保护项目,用户需尽快升级到修补版本。受影响版本包括 19.0.x、19.1.x 和 19.2.x。
完成下面两步后,将自动完成登录并继续当前操作。