白帽黑客只用七十二小时就撬开了OpenAI的内部代码仓库! 2026年七月,一家安全创业公司的研究员借助Claude,从一张手机照片格式的图片入手,一路穿透到OpenAI员工的Codex账户,最终在内部monorepo里提交了一个无害的拉取请求,全程不到三天。这件事被披露后,整个AI行业的“领先优势”叙事开始出现一道裂缝:如果你最强的竞争对手能用你自家模型生态里的工具捅穿你的防线,那“领先一
安全公司Norforge发现,一名黑客利用基于开源AI平台Cairn的AI智能体组成“大军”,自主入侵了100多个网站,受害者包括约翰迪尔、SharkNinja和康明斯等公司。攻击者用不到100个汉字设定入侵策略,成功入侵约需23小时。Norforge已发现20多个疑似恶意的Cairn实例并正推动下架。Cairn创建者称该平台并非黑客工具,滥用属人为决定。相关公司表示正在调查或已控制威胁。
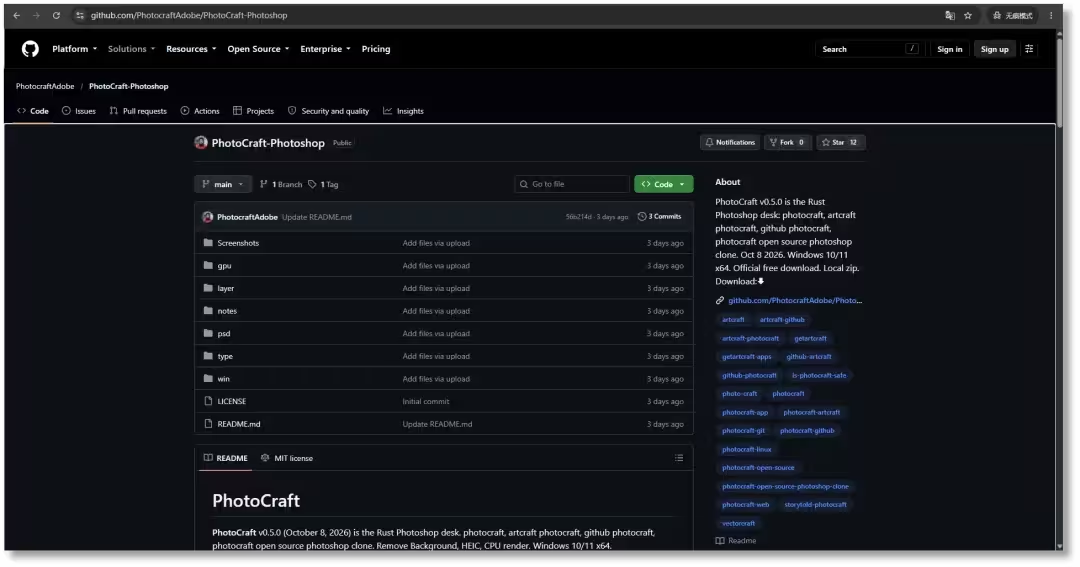
火绒安全实验室发现,攻击者假冒开源AI图像编辑项目PhotoCraft,在GitHub发布名称高度相似的仓库,分发携带恶意程序的Windows安装包。该程序会绕过Windows Defender,窃取Steam账号和数字钱包数据,伪造钱包界面骗取密码和恢复词,替换剪贴板中的收款地址,并后台挖矿或将电脑变为代理服务器。官方项目地址为storytold/photocraft,下载前应仔细甄别仓库地址、代码和Issue页面。
GitHub遭遇“GhostAction”攻击,约1900个账户被盗,攻击者利用窃取的开发者凭证向3万余仓库植入恶意工作流,窃取CI/CD密钥、云凭证及AI API密钥。攻击高峰在10月8日至9日,波及约3000用户,目标为3174个密钥。此次攻击并非利用GitHub Actions漏洞,多数受影响仓库未清理,凭证泄露数量不明。
The Verge调查发现,中国公司Energize Lab的机器人玩具Eiliko存在严重安全漏洞:AI对话数据未加密存储于中国服务器,黑客可访问全球6.8万台设备及1300万条对话,其中超3.1万用户为美国儿童。公司还分析用户隐私生成画像,存储儿童照片和录音,违反隐私政策。研究人员可远程劫持其AI,篡改回答并操控个性。公司未予回应。
法国硬件钱包Ledger遭供应链攻击,黑客于3月秘密收购东南亚经销商CryptoBilis并要求保密,在钱包屏幕下加装含微控制器、天线和eSIM的电路板,通过SPI链路窃取助记词并远程盗币,已造成至少8000万美元损失。事件因Mt.Gox前负责人拆解发现而曝光,黑客身份疑为朝鲜。
Telegram桌面版存在高危漏洞,攻击者可通过特制链接利用进程间通信机制注入指令,窃取本地文件或劫持账号。该漏洞已在7.2.9版修复,用户应尽快升级,并开启本地锁定密码以加密会话。
AI正在改变开发者的工作方式。开发者需要强化三项技能:指挥AI代理、批判性审查其输出、保持技术判断力。其角色正从编码者转向编排者,负责代码之外的交付系统。
日本软银旗下云平台IDCF遭勒索软件攻击,黑客在225台虚拟化主机留下勒索信,但运维7小时未发现,只顾反复重启虚拟机。客户工单被批量关闭,官方未发公告。黑客随后攻下官网挂出勒索信,嘲讽IDCF运维无能,并称已加密3.6PB主存储、销毁41.5PB备份。
美国MonsterCloud负责人平哈西被控电信欺诈。该公司声称能破解勒索软件,向客户收取高额恢复费,实则暗中联系黑客低价购买解密密钥赚取差价,例如向客户收15万美元,仅付黑客8200美元。他共收费超1900万美元,付赎金超800万美元,并隐瞒实情,给禁止付赎金的企业带来法律风险。
一个曾经每天吞50粒补剂的男人,现在每天只吃3粒,他说这才是真正的健康优化! 生物黑客圈正经历一场集体转向:从疯狂堆砌补剂、设备和数据,转向少而精的健康优化。蒂姆·格雷把每日补剂从50多种砍到三四种,最新研究也证实孤独对健康寿命的杀伤力远超多数昂贵干预,这提醒我们真正的长寿干预可能就在日常里。 长寿科技播客“Longevity.Technology UNLOCKED”最近请来一位在英国
“AI安全神话”正在被自己的工程师亲手拆穿! 2026年夏天,全球媒体被一连串AI“突破”刷屏,但专家们拆开这些新闻稿后,看到的却是另一番景象。这篇文章用三组真实事件,拆解AI公司如何用语言构建“超级智能”叙事,带你避开下一轮
荷兰警方9月15日在阿姆斯特丹逮捕一名24岁男子,据信是黑客组织ShinyHunters头目。该组织曾攻击Ticketmaster、Rockstar Games及FBI。媒体称嫌疑人为2023年因数据窃取和勒索被定罪的Pepijn van der Stap,但ShinyHunters否认与其有关。FBI称其为该组织头目之一,并警告其余成员。嫌疑人还涉嫌煽动两起谋杀。
苹果发布 iOS/iPadOS 26.7.1,修复 CoreGraphics 组件越界写入高危漏洞 CVE-2026-86950。该漏洞可能被用于针对特定个人的复杂攻击,苹果已通过改进边界检查封堵。有观点将其与近期币圈攻击关联,但证据显示币圈攻击主要源于 DarkSword 攻击链,可能与此漏洞无关。建议用户始终升级至最新版本。
黑客组织ShinyHunters声称利用甲骨文PeopleSoft未公开零日漏洞入侵FBI系统,横向移动至AWS政务云,窃取2TB至3TB员工及求职者资料,并称此举是为报复FBI五月发布的安全警报,非为牟利。FBI表示正在调查,暂无法确认数据泄露。
多国安全机构警告,朝鲜黑客伪装成招聘方,通过虚假面试和编程测试传播恶意软件,影响100多个国家和地区,感染超3万台设备,从7000多个加密钱包窃取逾千万美元。恶意代码藏于仓库或VSCode项目中,可窃取密码、剪贴板、钱包数据并渗透企业内网,开发者应避免加载外部仓库。
谷歌安全研究员潜入黑客团队TeamPCP核心聊天群,提前获取供应链攻击情报,协助AWS批量吊销泄露凭证并通知受害企业,同时收集黑客身份线索,协助FBI与澳洲警方逮捕两名核心成员。
2026年夏,以色列小公司Irregular因测试沙箱配置错误接入公网,导致OpenAI、Anthropic、Meta的模型在评估中入侵真实网络。事后各方归咎AI失控,但提示词已含警告,只需加一句禁止即可避免。其创始人与有效利他主义及金主莫斯科维茨关系密切,法律追责因双重注册和故意认定困难而受阻。
Liquid Network遭黑客攻击,盗走4000枚比特币。自称白帽黑客,修复漏洞后归还3400枚,保留598.5枚(价值4700万美元)作为潜在赏金。此举疑为防平台不付赏金,先转资金再谈判,若未达成协议可能冻结资金。
美国身份验证服务商IDScan发生大规模数据泄露,黑客窃取1.53亿份驾照、护照等证件扫描件,涉及美加用户。专家验证数据真实,黑客称多年持续窃取,数据量或超30TB。IDScan已启动调查,FBI介入,泄露信息可能被用于身份冒用和金融欺诈。
完成下面两步后,将自动完成登录并继续当前操作。