WildEnv是一个CLI工具,帮助Node.js开发者管理.env文件,支持创建、检查、打包和恢复功能,自动更新.gitignore和.npmignore,确保安全性,使用简单,适合在不同设备间共享.env文件。
在开发Rust应用时,遇到“LOG_FILE必须设置”的错误通常是因为未正确加载.env文件。确保.env文件与main.rs在同一目录,格式正确。使用dotenv库加载环境变量,并添加调试日志以确认加载情况。检查文件是否有隐藏字符或格式问题,确保logger模块正确获取LOG_FILE变量。逐步验证设置可有效解决此问题。
.env文件用于设置环境变量,常通过bash脚本读取并运行k6脚本。同时,可以创建TypeScript的getEnv函数以提高代码的可读性和文档性。
在现代DevOps项目中,安全管理.env文件至关重要。最佳实践包括:不将.env文件提交到Git,使用.env.example提供结构,避免在CI/CD中传递秘密,必要时加密.env文件,限制访问权限,并在容器化环境中使用环境变量。这些措施能有效防止秘密泄露。
env-snapper 是一个简单的 CLI 工具,帮助开发者拍摄和比较 .env 文件的快照,自动时间戳和版本化,显示变化,便于调试和协作,避免因环境变量错误导致应用故障。
.env文件的共享通过dotenvx得到了简化,但安全性并未提升。团队成员仍需定期更换API密钥。建议继续使用加密的.env文件进行分发,以确保安全和透明。
在软件项目中,保护API密钥非常重要。将API密钥存储在.env文件中,并通过环境变量导入,避免硬编码敏感信息。同时,确保将.env文件添加到.gitignore,以防推送到GitHub。如果密钥已提交,使用git filter-repo命令清理提交历史,以确保敏感数据安全,支持源代码协作。
使用Vercel CLI导出.env文件,链接本地项目后拉取环境变量,检查文件内容并添加到.gitignore以保护隐私。
在现代网页开发中,管理敏感数据如API密钥和数据库凭证非常重要。Vite通过.env文件简化环境变量管理,避免将敏感信息直接写入代码。Vite支持多种.env文件,允许为不同环境定义变量。只有以VITE_为前缀的变量能在客户端访问,通过import.meta.env对象访问。Vite根据环境自动加载相应的.env文件,确保配置管理安全灵活。
本文讲述如何在项目中安全存储密钥。首先,创建.env文件保存密钥,并将其加入.gitignore防止上传。然后,在代码中用process.env访问密钥。对于Node.js项目,可安装dotenv包加载.env文件,确保密钥安全且易于访问。
开源日报推荐了开源项目《nginx-proxy-manager》,提供简单而强大的界面来管理Nginx代理主机的Docker容器。同时,推荐了一篇英文原文《React.js and .env Files: Safeguarding Your Secrets》,介绍了在React项目中使用.env文件安全处理敏感信息。
本文介绍了几个最佳的Web开发插件扩展,包括代码拼写检查、自动完成文件名、为.env文件添加格式和语法高亮支持、后台显示终端命令完成通知等。还介绍了与Git相关的插件,如查看仓库的Git图形、Git日志和文件历史。
本文介绍了如何使用python-dotenv管理Python应用程序的环境变量。用户可以通过创建一个.env文件集中设置环境变量,方便在不同环境中切换。安装后,只需在代码中加载.env文件并使用os.environ.get()读取变量,从而简化开发和部署流程。此外,docker-compose.yml也支持环境变量的设置,便于管理应用程序行为。
Node.js 20.6.0版本开始支持.env文件配置环境变量,简化了NODE_OPTIONS的定义。新增的import.meta.resolve方法可获取绝对URL,node:module提供了注册模块自定义钩子的API。此外,该版本改进了C++垃圾回收支持,增强了模块加载过程的定制性。
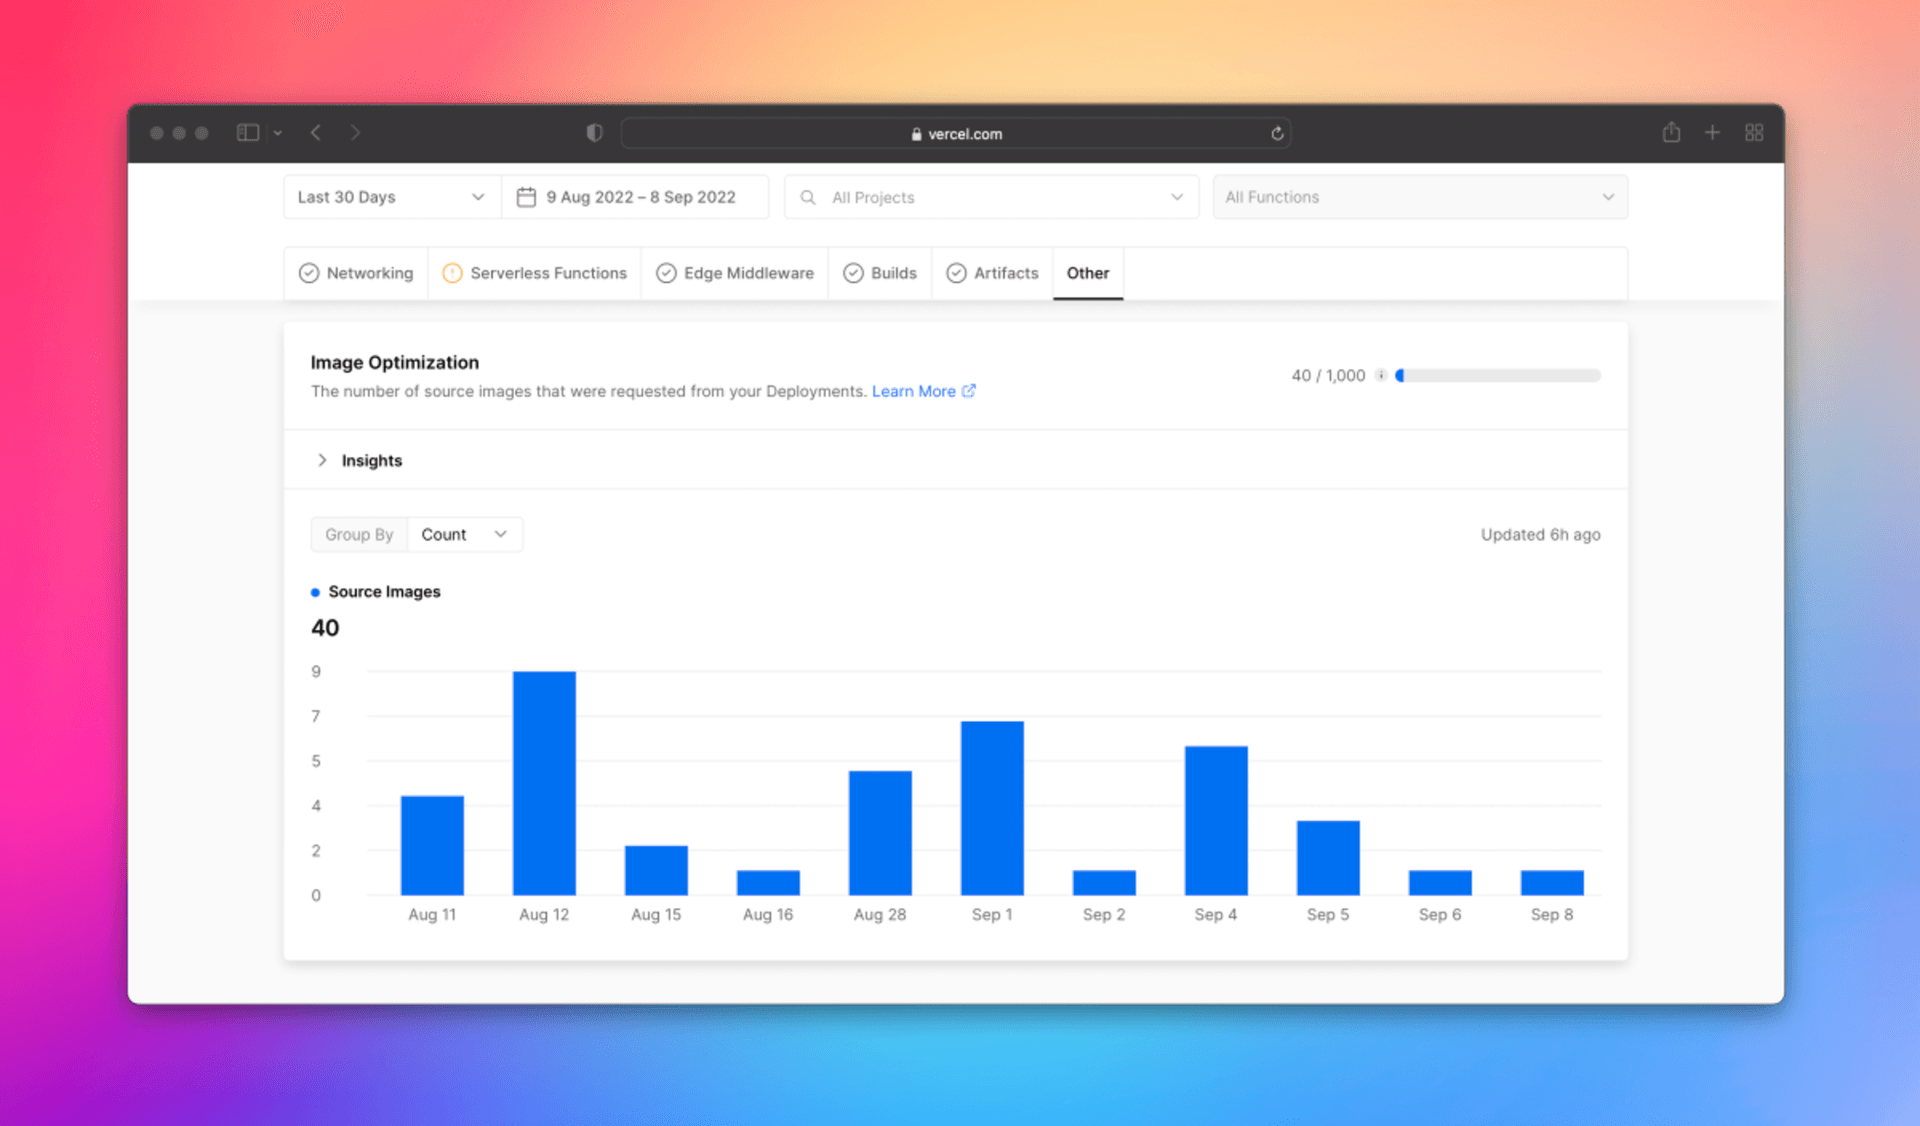
Next.js 12.3版本发布,新增.env文件快速刷新、图像组件改进及路由功能更新。Vercel支持这些功能,简化开发流程,安全管理环境变量,优化图像加载,提升网站性能。未来将整合更多功能,欢迎参加10月25日的Next.js全球社区会议。
完成下面两步后,将自动完成登录并继续当前操作。