
npm 新增“仅暂存”细粒度令牌:工作流通过 npm stage publish 提交候选版本,维护者经 2FA 批准后发布,将上传与公开分离。令牌泄露无法直接发布新版本,但仍可修改 dist-tag、弃用版本,需按写权限管理。npm 计划 2027 年 1 月取消绕过 2FA 直接发布,团队应逐步迁移,先在低风险包演练,并保留审计与回滚。
Codex账号被风控“黑号”常因使用Sub2Api反代、IP质量差、多人共享或违规操作。解决方法:更换优质IP,停用反代,在ChatGPT设置中注销所有会话,重置密码并绑定2FA,冷却1天后再登录。此方法据网友反馈有效,但不保证百分百恢复。
PVE 7.x至8.0.3版本存在严重身份验证绕过漏洞,攻击者无需密码即可获取root权限,已有用户遭勒索攻击。该漏洞源于2FA票据验证缺失,2023年8.0.4版已意外修复,但旧版无补丁。建议用户立即升级,或修改AccessControl.pm强制验证签名,或为账户绑定2FA作为临时措施。
Meta旗下的Instagram存在AI账户恢复助手漏洞,黑客可通过该助手重置密码和修改邮箱,导致多个账户被盗。尽管Meta声称已修复漏洞,但实际上只是隐藏了前端界面,API仍可被访问,黑客继续利用此漏洞进行盗取。即使启用双重身份验证(2FA),仍有账户被盗,表明AI助手可能能解绑2FA。Meta尚未对此事件作出回应。
博主分享了使用Microsoft Authenticator时的数据迁移失误,导致所有二次验证(2FA)丢失。通过甲骨文、Google和GitHub等平台恢复部分账户,最终转用Google Authenticator。提醒大家及时更换认证软件,以避免类似问题。
社交媒体网站X(前身为Twitter)将停用Twitter.com域名,用户需解绑并重新绑定通行密钥,否则无法登录。用户可选择其他2FA验证方法以确保账户安全。
团队可要求所有成员启用双重身份验证(2FA)以提升安全性。团队所有者可在设置中启用此功能,未启用2FA的成员将受到限制,无法触发构建或访问新预览部署。启用后,成员无法自行禁用2FA,需退出团队。
设置双重身份验证(2FA)是保护在线账户的重要步骤,能有效防止未经授权的访问,确保数字身份安全。
Aegis是一款免费开源的Android双重认证应用,支持密码和指纹加密,具备数据导入导出功能,适合备份二次验证信息。虽然不支持云同步,但可手动迁移验证信息。Aegis还提供深色主题、分类管理和加密数据库,用户需注意备份数据以防丢失。
宝塔面板与Bitwarden存在兼容性问题,导致登录时验证码错误。建议暂时禁用Bitwarden的2FA或关闭宝塔的2FA以解决此问题。
两步验证(2FA)是提升WordPress网站安全性的标准措施。用户需安装WP 2FA插件,设置用户名、密码及2FA代码,并建议使用备份认证方法以防被锁定。同时,定期更新应用程序以确保安全。
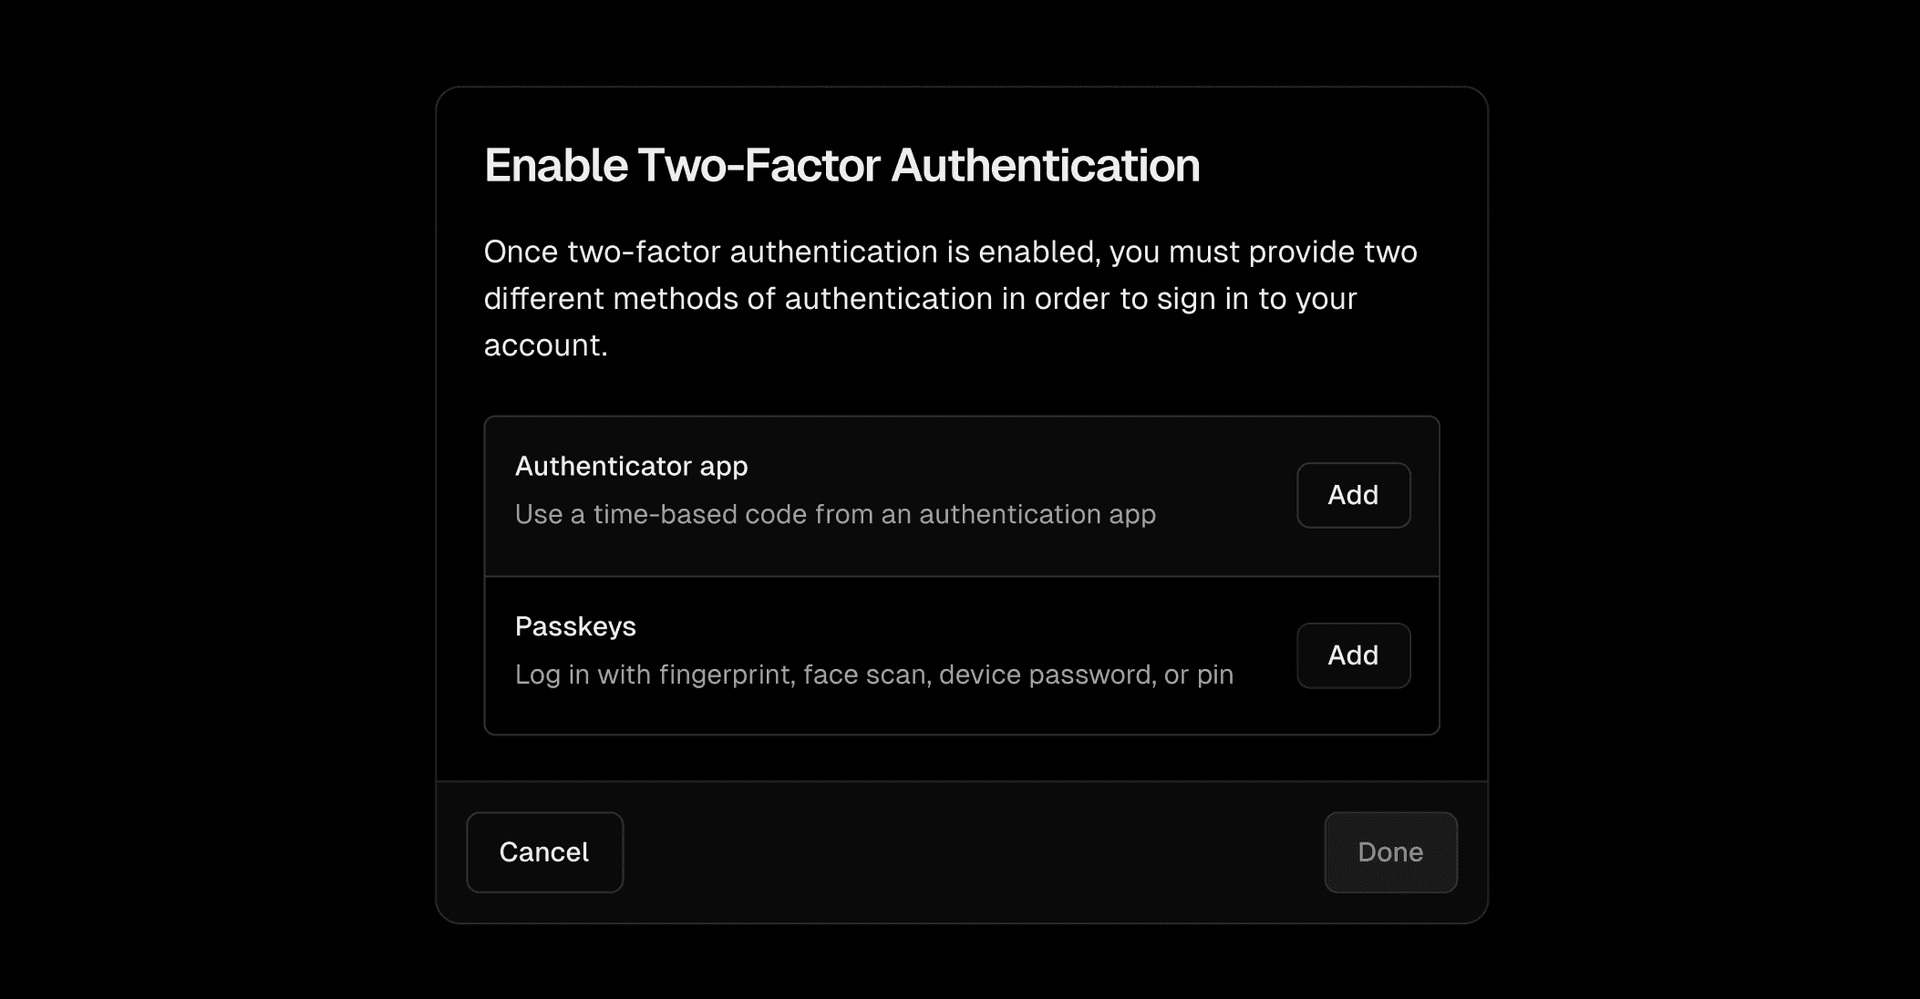
用户可以通过基于时间的一次性密码(TOTP)启用双重身份验证(2FA),使用Google Authenticator或Authy等应用。2FA为账户提供额外的安全保护。要启用2FA,请在账户设置中找到身份验证,登录并完成TOTP验证。
在数字化时代,双重因子认证(2FA)成为重要的安全手段,通过要求用户提供两种认证因素来提升账户安全性。常见的认证因素包括密码、手机验证码和生物特征。GitHub于2023年要求开发者在年底前启用2FA,以降低账户被盗风险。
OpenAI 在美国和印度测试 ChatGPT 手机号码注册,但仍需绑定邮箱以开通 Plus、Pro 订阅和 2FA。由于手机号码可能被回收,存在隐私泄露风险,建议用户使用电子邮件注册。
本文介绍了在Linux上配置双因素认证(2FA)以增强服务器安全性。首先,更新系统并确保SSH服务正常运行;然后,安装Google Authenticator PAM模块并配置SSH以识别该模块;最后,通过终端生成认证令牌,并将密钥添加到认证应用中。
本文介绍了通行密钥的使用方法和注意事项,Android手机自动创建的通行密钥通过Google云服务同步。Apple和Microsoft设备需添加通行密钥,旧方法只能用于2FA。国内服务未支持WebAuthn API和通行密钥。希望本文能帮助读者,也希望国内厂商能拥抱无密码协议。
该项目使用Python的pyotp库实现基于时间的一次性密码(TOTP)生成器,示例代码展示了如何在登录系统中模拟双因素认证(2FA)。
许多国外平台强制用户启用多因素认证(MFA),腾讯云也将在2024年11月20日实施。MFA提升身份验证安全性,用户需选择合适的MFA工具。文章介绍了腾讯、阿里云、微软、谷歌等MFA工具的优缺点,并提供绑定技巧,建议用户保存密钥和恢复码以防丢失。
双因素认证(2FA)在网络安全中至关重要,但存在使用不便、依赖第二设备和锁定风险等缺点。用户可能因设备丢失或设置复杂而无法访问账户,且SMS认证易受攻击。尽管2FA提升了安全性,用户仍需结合其他安全措施以全面保护账户。
SS7攻击利用电信系统漏洞,黑客可拦截电话、短信和2FA代码,并追踪位置,常用于间谍和金融欺诈。建议使用应用认证代替短信2FA,选择加密通讯应用如Signal或WhatsApp,并定期更新隐私设置。电信公司在寻找解决方案,用户需警惕保护数据安全。
完成下面两步后,将自动完成登录并继续当前操作。