小红花·文摘
  • 首页
  • AI Tokens🪙
  • 排行榜🏆
  • 直播
  • FAQ
沉浸式翻译 immersive translate
Dify.AI
零后端实战(一):为什么用飞书多维表格当数据库

本文介绍“零后端”方案,用飞书多维表格作为云端数据库,通过前端加代理实现股票仓位管理。系统架构包括浏览器、Cloudflare Tunnel、nginx、飞书API代理和飞书表格,避免CORS问题且不落盘密钥。文章概述三个页面功能及系列路线,强调免运维、免备案的实践价值。

零后端实战(一):为什么用飞书多维表格当数据库

Java for You Java for You · 2026-09-03T23:25:04Z

Cloudflare AI搜索报错“Failed to fetch”通常因CORS配置不当,即“授权主机”未正确设置。解决方法:在AI搜索实例的公共端点安全性设置中,添加网站域名至授权主机列表。若在本地测试,需删除域名或上传至授权域名下。

Cloudflare AI搜索 提示“Error: Failed to fetch”原因与解决方法

付杰博客 付杰博客 · 2026-08-14T03:20:25Z

GitHub OAuth故意拦截CORS,以防止在浏览器中直接使用client_id和client_secret交换access_token。若允许,这些敏感信息会暴露在网页中,攻击者可窃取并冒充应用,控制用户GitHub资产。因此,必须通过服务端流程获取token,再安全下发,确保安全。

Why Github OAuth Deliberately Blocks CORS

Est's Blog Est's Blog · 2026-07-18T11:32:00Z
随想 - 20260616

文章讨论了CORS调试、安全头、PostgreSQL的COPY命令、程序员历史、深海探测、预取规则变化及个人重建生活的故事。作者分享了技术工具和应用程序的使用经验,旨在帮助读者理解和应用这些技术。

随想 - 20260616

bboysoul的博客 bboysoul的博客 · 2026-06-16T09:55:00Z
【笔记】浏览器PNA/LNA策略——记一次iframe中CORS报错的问题排查经历

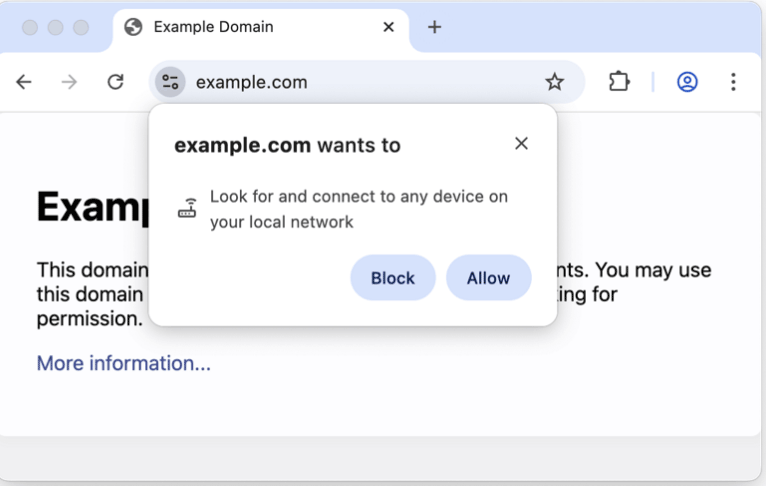
在排查 iframe 中的 CORS 报错时,发现 Chrome 新版的 Local Network Access(LNA)策略导致了问题。页面 A 正常访问,但通过 iframe 嵌入时因安全策略限制而被拦截。解决方案包括调整架构、显式授权或使用代理。

【笔记】浏览器PNA/LNA策略——记一次iframe中CORS报错的问题排查经历

Wayne的技术博客 Wayne的技术博客 · 2025-12-06T06:23:32Z
【笔记】浏览器 PNA/LNA 策略——记一次 iframe 中 CORS 报错的问题排查经历

新版Chrome的LNA/PNA策略导致iframe中跨域脚本报CORS错误。当顶层页面通过iframe嵌入其他页面,且资源解析到内网或unknown地址空间时,Chrome会拦截请求,除非iframe声明`allow="local-network-access"`。解决方案包括:通过代理统一地址空间、为iframe添加权限、或配置站点权限。

【笔记】浏览器 PNA/LNA 策略——记一次 iframe 中 CORS 报错的问题排查经历

Wayne的技术博客 Wayne的技术博客 · 2025-12-06T06:23:32Z

API 版本控制支持多版本,便于客户端迁移。常见标识方式包括 URL 路径、查询字符串和请求头。语义化版本格式为 MAJOR.MINOR.PATCH,弃用策略需提供迁移指引。CORS 允许跨域访问,需配置策略以确保安全,防止 CSRF 和数据泄露。

ASP.NET Core面试精讲系列九

dotNET跨平台 dotNET跨平台 · 2025-10-22T00:01:34Z
有关CORS跨域请求,这事没完

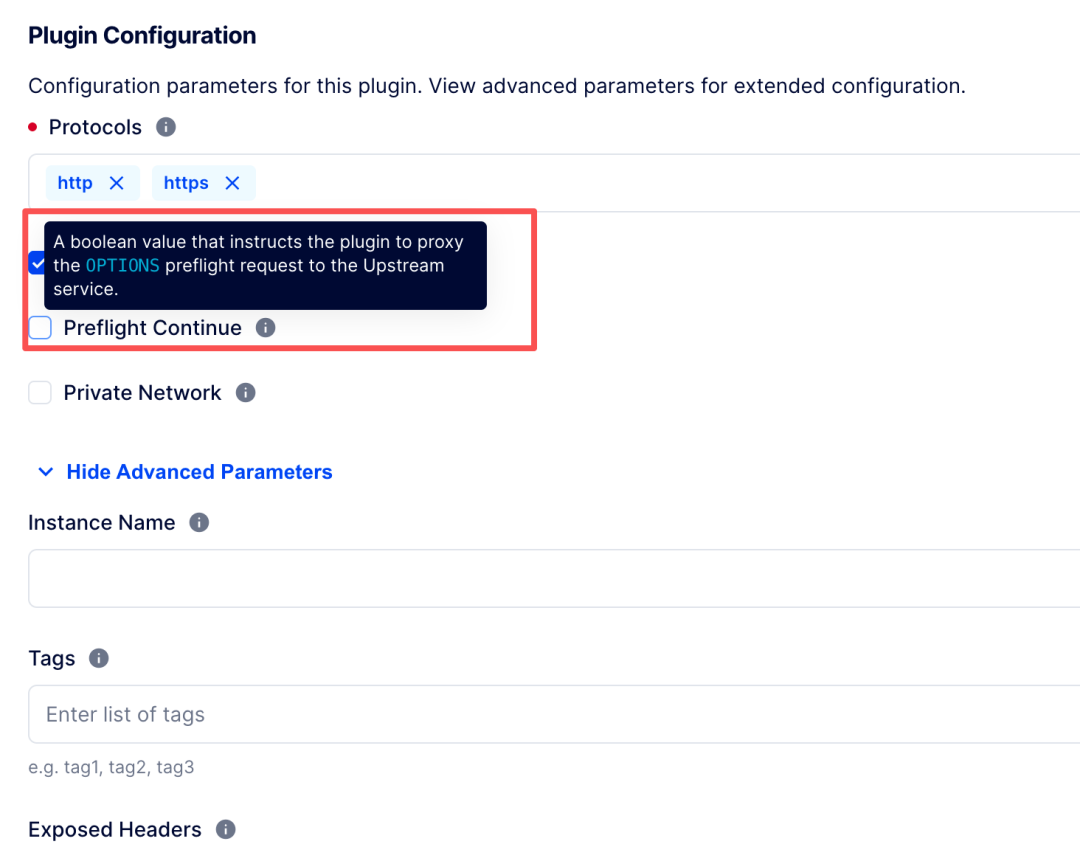
CORS是W3C提出的跨域请求方案,允许不同源的页面脚本访问资源。浏览器会自动添加Origin请求头,非简单请求会触发预检的Options请求,以确认允许的方法和请求头。如果预检未通过,实际请求将不会发送。Kong网关的CORS插件可配置以解决凭据问题。

有关CORS跨域请求,这事没完

dotNET跨平台 dotNET跨平台 · 2025-10-21T00:01:19Z
Coudfront 部署小指南(二十一)使用CloudFront+S3提供静态网站托管

本文介绍如何通过CloudFront安全地发布非公开的S3存储桶为静态网站,使用OAC授权访问,配置CloudFront以满足发布需求,并设置默认页和CORS策略。

Coudfront 部署小指南(二十一)使用CloudFront+S3提供静态网站托管

亚马逊AWS官方博客 亚马逊AWS官方博客 · 2025-10-20T02:36:31Z
如何修复跨域错误 — CORS错误解析

跨域资源共享(CORS)是一种浏览器安全机制,限制不同源的请求,只有服务器明确允许时才可访问。源由协议、域名和端口组成。若服务器未设置“Access-Control-Allow-Origin”头,浏览器将阻止响应。Node.js的cors包可简化CORS处理,确保客户端与服务器的安全通信。

如何修复跨域错误 — CORS错误解析

freeCodeCamp.org freeCodeCamp.org · 2025-10-01T13:57:58Z
Claude Code Router远程命令执行漏洞

错误的CORS配置导致任意命令执行,已在v1.0.34版本修复。攻击者可通过恶意网站跨域调用接口,窃取用户密钥或篡改配置。建议关闭CORS或检查Host头,并自动生成APIKEY以增强安全性。

Claude Code Router远程命令执行漏洞

Tmr Blog Tmr Blog · 2025-08-21T09:33:20Z

在小程序IDE测试中,出现“Access-Control-Allow-Origin不能包含多个源”的错误,通常是由于负载均衡或nginx配置中重复设置了该响应头。解决方案是确保请求正确转发,并在负载均衡或nginx服务中仅设置一次CORS头,以避免重复。

CORS跨域 Access-Control-Allow-Origin 响应头重复设置报错处理

安志合的学习博客 安志合的学习博客 · 2025-08-12T14:29:54Z
使用CodeQL建模CORS框架以发现安全漏洞

不当的CORS配置可能导致严重的安全漏洞,攻击者可绕过身份验证。开发者可使用CodeQL检测CORS框架中的漏洞,通过建模HTTP头部和相关结构来识别潜在的安全问题。

使用CodeQL建模CORS框架以发现安全漏洞

The GitHub Blog The GitHub Blog · 2025-07-10T17:38:14Z
Gateway API v1.3.0:请求镜像、CORS、网关合并和重试预算的进展

Gateway API v1.3.0发布,新增请求镜像、CORS过滤、网关合并机制和重试预算等功能。标准通道确保高兼容性,实验通道用于新特性测试与验证。

Gateway API v1.3.0:请求镜像、CORS、网关合并和重试预算的进展

Kubernetes Blog Kubernetes Blog · 2025-06-02T17:00:00Z
如何使用Next.js构建一个简单的作品集博客

作者使用Next.js构建博客,集中展示不同平台的文章。博客通过JSON文件管理文章链接,自动提取标题和日期,无需数据库。项目包含客户端和服务器组件,使用CORS解决数据获取问题,并实现搜索功能。文章通过接口定义,展示封面图和平台名等信息。最终,作者分享了构建过程和代码。

如何使用Next.js构建一个简单的作品集博客

freeCodeCamp.org freeCodeCamp.org · 2025-05-30T14:44:09Z
解决Chrome浏览器CORS错误 - 过期缓存

我在测试应用中遇到CORS问题,之前一切正常。经过多次尝试,包括清除缓存和数据,最终在开发者工具中禁用缓存解决了问题。希望能帮助到他人。

解决Chrome浏览器CORS错误 - 过期缓存

DEV Community DEV Community · 2025-05-29T00:41:36Z
使用数据库和Vite前端对Spring Boot应用进行Docker化

本文介绍了如何为全栈应用创建Docker Compose配置,包括Spring Boot后端、Vite前端和Postgres数据库。项目结构包含后端、前端和数据库三个服务,开发环境中仅包含数据库服务。通过配置文件和Dockerfile,确保应用正常运行并持久化数据,前端应用通过Nginx提供服务,并正确配置CORS。

使用数据库和Vite前端对Spring Boot应用进行Docker化

DEV Community DEV Community · 2025-05-26T18:38:15Z
CORS:浏览器的安全机制解析

CORS(跨源资源共享)是浏览器的安全机制,允许服务器控制哪些源可以访问其资源,基于同源策略(SOP)防止恶意数据读取。通过HTTP头部进行权限验证,开发者需谨慎设置允许的源,以避免安全漏洞。理解CORS有助于构建安全的网络应用。

CORS:浏览器的安全机制解析

DEV Community DEV Community · 2025-05-21T17:13:29Z
🚧 理解CORS:面向Web开发者的跨源资源共享

CORS(跨源资源共享)是浏览器的一项安全特性,旨在防止前端应用访问其他源的资源,除非服务器明确允许。请求时,浏览器会发送Origin头,服务器需返回Access-Control-Allow-Origin头。对于POST等请求,浏览器会先发送OPTIONS预检请求。在配置CORS时,需注意常见问题,如缺少头或源设置错误。理解CORS有助于开发者避免调试问题。

🚧 理解CORS:面向Web开发者的跨源资源共享

DEV Community DEV Community · 2025-05-20T04:00:00Z
如何将Web清单数据直接嵌入JavaScript中?

在将网站移植到HTML时,CORS政策可能阻止JavaScript访问manifest.webmanifest文件。为解决此问题,可以将manifest数据嵌入JavaScript对象中,避免CORS限制,从而顺利开发应用。

如何将Web清单数据直接嵌入JavaScript中?

DEV Community DEV Community · 2025-05-14T01:15:22Z
  • <<
  • <
  • 1 (current)
  • 2
  • 3
  • >
  • >>
👤 个人中心
在公众号发送验证码完成验证
登录验证
在本设备完成一次验证即可继续使用

完成下面两步后,将自动完成登录并继续当前操作。

1 关注公众号
小红花技术领袖公众号二维码
小红花技术领袖
如果当前 App 无法识别二维码,请在微信搜索并关注该公众号
2 发送验证码
在公众号对话中发送下面 4 位验证码
友情链接: MOGE.AI 九胧科技 1tok 菜鸟教程 Remio.AI DeekSeek连连 53AI 神龙海外代理IP IPIPGO全球代理IP 东波哥的博客 匡优考试在线考试系统 开源服务指南 蓝莺IM Solo 独立开发者社区 AI酷站导航 极客Fun 我爱水煮鱼 周报生成器 He3.app 简单简历 白鲸出海 T沙龙 职友集 TechParty 蟒周刊 Best AI Music Generator 模力方舟 Gitee AI

小红花技术领袖俱乐部
小红花·文摘:汇聚分发优质内容
小红花技术领袖俱乐部
Copyright © 2021-
粤ICP备2022094092号-1
公众号 小红花技术领袖俱乐部公众号二维码
视频号 小红花技术领袖俱乐部视频号二维码