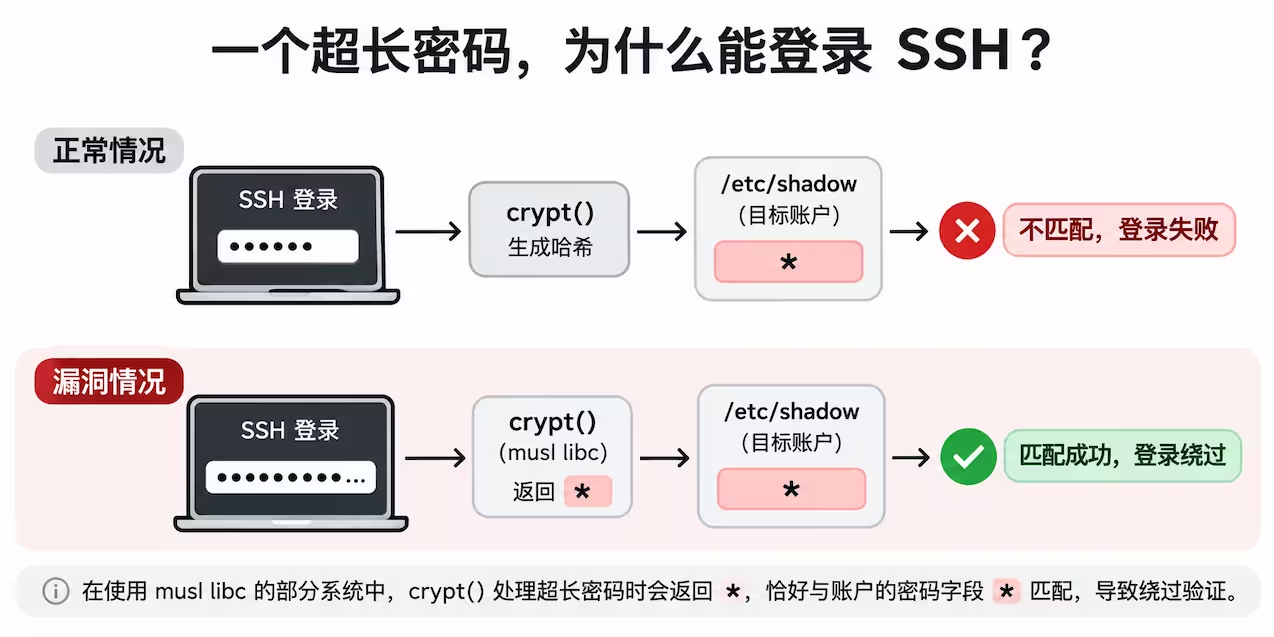
绿盟科技通告OpenSSH/musl密码认证绕过漏洞(CVE-2026-123158):musl libc的crypt()失败时返回“*”,若目标账户密码字段为“*”且启用SSH密码认证,攻击者可提交超长密码绕过认证登录,若账户有sudo权限还可提权至root。影响7.3p1至10.6p2版本中使用musl且未启用PAM的Linux系统(如Alpine Linux)。建议升级至10.6p2或禁用密码认证。
OpenSSH存在隐藏约10年的高危漏洞CVE-2026-123158:在musl libc系统(如Alpine Linux)上,攻击者无需密码或私钥,仅输入257~1024字节超长密码,即可利用crypt()与shadow中“*”被误判为验证成功,绕过认证甚至获取root权限。Ubuntu、Debian等glibc系统不受影响。OpenSSH已发布10.6p2修复,Alpine也已提供补丁,建议尽快升级或关闭密码登录。
完成下面两步后,将自动完成登录并继续当前操作。