小红花·文摘
  • 首页
  • AI Tokens🪙
  • 排行榜🏆
  • 直播
  • FAQ
Dify.AI
沉浸式翻译 immersive translate
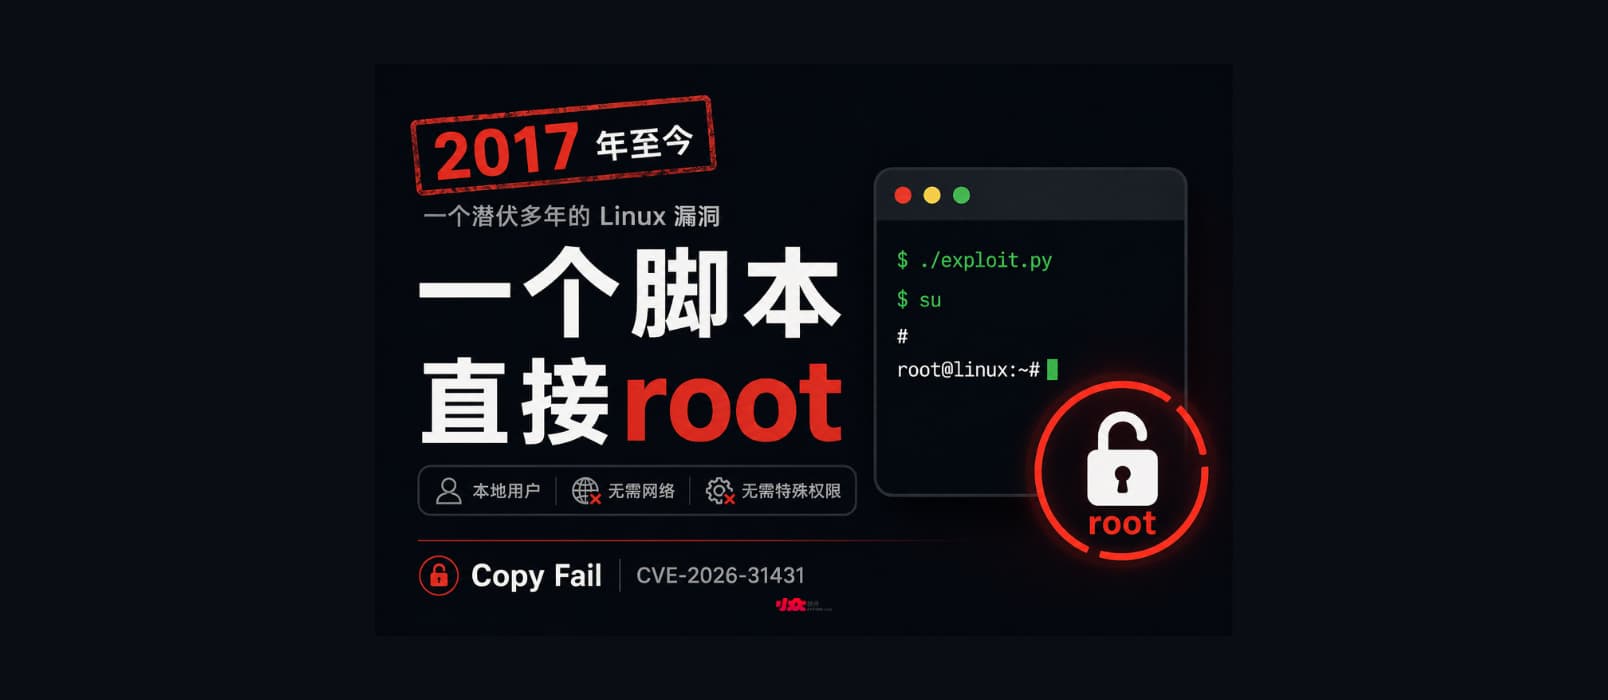
Copy Fail:2017年至今的漏洞,一个脚本获得 Linux root 管理员权限|CVE-2026-31431

漏洞编号CVE-2026-31431允许非特权用户通过简单代码获取Linux系统的root权限。该漏洞影响自2017年以来的多个Linux发行版,原因是内核在处理加密数据时未区分读写权限。建议用户及时更新操作系统以修复此漏洞。

Copy Fail:2017年至今的漏洞,一个脚本获得 Linux root 管理员权限|CVE-2026-31431

小众软件 小众软件 · 2026-04-30T03:32:57Z

Linux内核存在高危提权漏洞CVE-2026-31431,影响自2017年至今,攻击者可利用脚本获取root权限。临时缓解方案:执行rmmod algif_aead禁用AF_ALG,并在/etc/modprobe.d/disable-algif.conf中禁止加载algif_aead模块。建议尽快检查服务器。

Copy Fail:Linux 内核 2017 年至今的高危漏洞(附临时缓解方案) | CVE-2026-31431

Frytea's Blog Frytea's Blog · 2026-04-30T00:00:00Z

Linux内核存在高危漏洞CVE-2026-31431,可被脚本利用直接提权至root。临时缓解方案为禁用AF_ALG:执行rmmod algif_aead,并写入/etc/modprobe.d/disable-algif.conf。影响面广,建议尽快检查服务器。

Copy Fail:Linux 内核 2017 年至今的高危漏洞(附临时缓解方案) | CVE-2026-31431

Frytea's Blog Frytea's Blog · 2026-04-30T00:00:00Z

Linux内核存在高危漏洞CVE-2026-31431,可被脚本利用直接提权至root。临时缓解方案为禁用AF_ALG:执行rmmod algif_aead,并在/etc/modprobe.d/disable-algif.conf中禁止加载。该漏洞影响面广,建议尽快检查服务器。

Copy Fail:Linux 内核 2017 年至今的高危漏洞(附临时缓解方案) | CVE-2026-31431

Frytea's Blog Frytea's Blog · 2026-04-30T00:00:00Z
  • <<
  • <
  • 1 (current)
  • >
  • >>
👤 个人中心
在公众号发送验证码完成验证
登录验证
在本设备完成一次验证即可继续使用

完成下面两步后,将自动完成登录并继续当前操作。

1 关注公众号
小红花技术领袖公众号二维码
小红花技术领袖
如果当前 App 无法识别二维码,请在微信搜索并关注该公众号
2 发送验证码
在公众号对话中发送下面 4 位验证码
小红花技术领袖俱乐部
小红花·文摘:汇聚分发优质内容
小红花技术领袖俱乐部
Copyright © 2021-
粤ICP备2022094092号-1
公众号 小红花技术领袖俱乐部公众号二维码
视频号 小红花技术领袖俱乐部视频号二维码