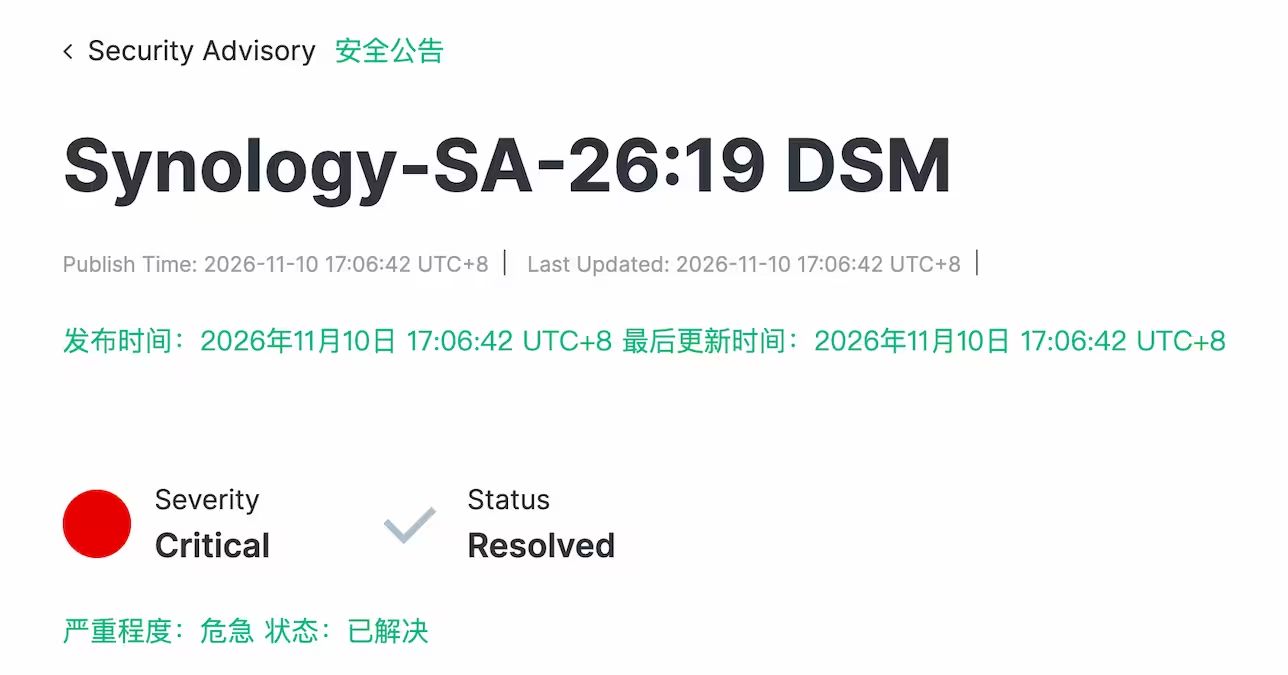
群晖披露27个DSM漏洞,其中CVE-2026-76954评分9.8,属认证接口SQL注入,无需登录即可读写文件或发起DoS;另有rsync认证绕过漏洞。官方已发布补丁,更新至指定版本即可修复。目前无证据表明这些漏洞与C3RB3R勒索攻击直接相关,后者被认为利用2024年旧漏洞。DSM 6已停止支持,建议避免管理后台暴露公网并做好异地备份。
完成下面两步后,将自动完成登录并继续当前操作。