绿盟科技通告,Fastjson2.x存在远程代码执行漏洞。即使默认未启用SupportAutoType,攻击者仍可通过内置白名单处理@type,构造恶意JSON实现远程代码执行,CVSS评分9.8。影响版本为2.0.62及以下。官方已发布补丁,建议尽快升级;无法升级可开启SafeMode或使用WAF拦截含@type的请求。
绿盟科技通告,Fastjson 1.2.68至1.2.83存在反序列化漏洞,攻击者可绕过autoType防护,无需gadget即可远程执行代码,CVSS评分9.8,PoC已公开且在野利用。建议升级至Fastjson 2.x,或开启SafeMode,并用WAF拦截含@type的JSON请求。
FastJSON 再曝漏洞,作者借此反思“糙猛快”开发文化:让不可信输入决定类加载是行业通病。Jackson、Java、微软均给出退出路线,FastJSON 却长期将 SafeMode 默认关闭。问题不在单个 Bug,而在于收益今天入账、风险以后挂账的机制。AI 会放大这一风险,拆除人类写代码的限速器。
该文讨论fastjson 1.2.83版本被曝出的RCE漏洞。漏洞利用Spring Boot FatJar的LaunchedURLClassLoader,通过构造特殊类名远程加载带@JSONType注解的恶意类,绕过autoType限制。但利用条件苛刻,需特定环境如Spring Boot FatJar,且高版本JDK有额外限制。漏洞影响有限,但凸显AI在安全研究中的整合作用。
本文介绍了Fastjson反序列化漏洞的两种回显利用方法:一是通过LDAP服务加载恶意类实现命令执行;二是基于Tomcat DBCP的BCEL编码回显,适用于特定版本。文中提供了详细攻击代码和Payload示例,并指出需修改Content-Type为application/json。
本文介绍了Fastjson的MySQL gadget漏洞复现方法,包括多种payload示例(如JDBC4Connection和LoadBalancedMySQLConnection),并详细列出了受影响版本范围(如5.1.11-5.1.48、6.0.2/6.0.3等),以及不同触发方式(如ServerStatusDiffInterceptor和detectCustomCollations)的适用条件。
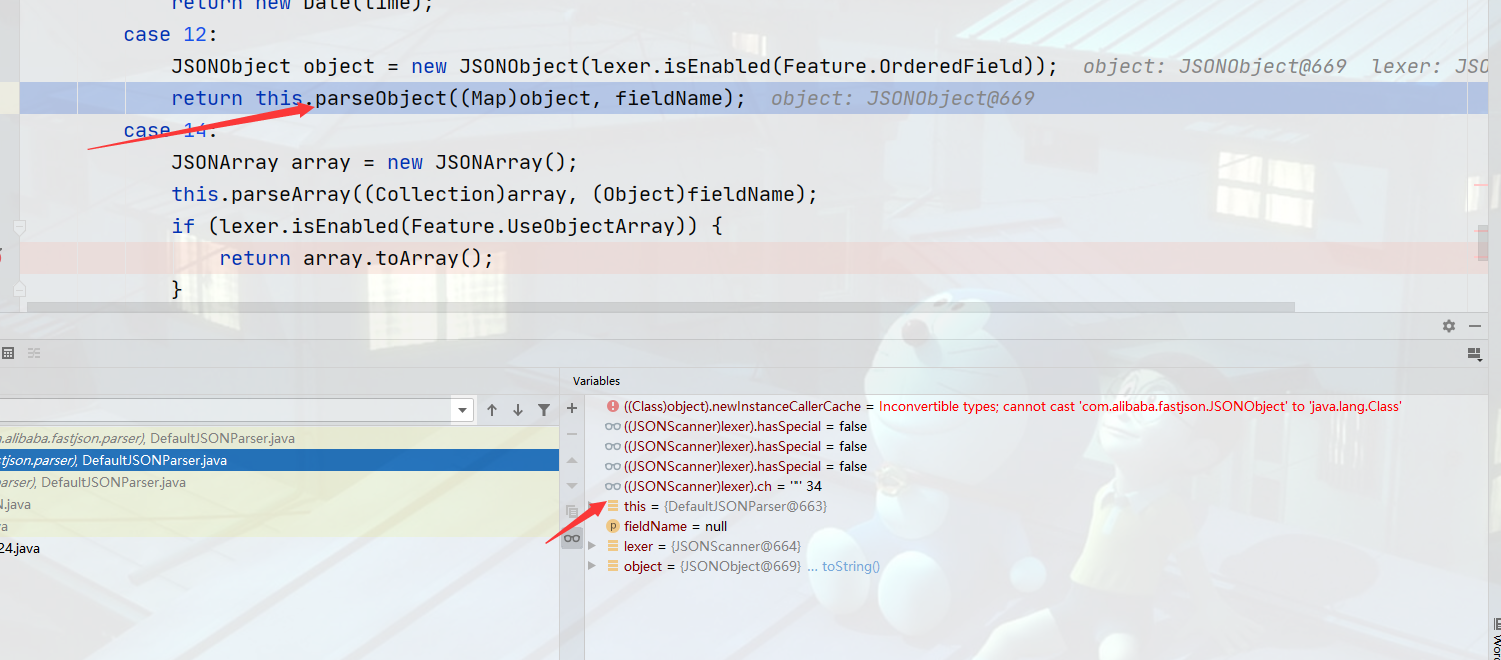
本文逆向学习Fastjson反序列化漏洞,分析@type字段指定反序列化类名导致的安全隐患,重点解析JdbcRowSetImpl类payload的构造与触发原理,给出Gadget chain调用链,并讨论不同版本下DNSLOG探测payload的适用性差异。
本文总结了2020年网络安全研究,重点分析了SSTI模板注入、CommonsCollections反序列化、Fastjson及Shiro漏洞。核心是利用Java反射机制构造恶意链,实现远程代码执行。文中详述了各漏洞的Gadget链及利用方法,如通过反射修改权限或加载恶意类,并提及回显技术,为安全研究提供参考。
本文分析了Fastjson反序列化漏洞,重点讨论了@type字段在反序列化过程中的作用。通过构造特定payload,攻击者可利用Fastjson的反序列化机制执行远程代码。文章还比较了不同版本Fastjson对payload的响应差异,并提供了代码示例以帮助理解漏洞成因。
本文回顾了2020年的研究,重点讨论了服务端模板注入(SSTI)和反序列化漏洞。分析了SSTI漏洞在模板引擎中的应用,以及CommonsCollections的反序列化漏洞的不同利用方式。同时探讨了Fastjson和Shiro的反序列化漏洞,强调了恶意Payload的生成与利用。
本文分析了fastjson在1.2.69至1.2.80版本中的文件写入漏洞,结合Groovy和Commons-io库,探讨了在Windows和Linux环境下的利用方法。作者优化了利用链,指出不同版本和系统对成功率的影响,并提供了多种POC示例,最后讨论了后端指定类的处理方法。
本文探讨了Java反序列化漏洞的黑盒挖掘方法,重点分析了fastjson和shiro的反序列化漏洞。通过判断数据包格式、版本和利用链,分享了具体的攻击手段及绕过WAF的技巧,强调了技术信息的参考性质及使用时的谨慎。
Fastjson是一个Java库,用于在Java对象与JSON格式之间进行转换。它支持动态解析和反序列化,但在处理@type字段时可能存在安全漏洞,可能导致恶意代码执行。使用时需注意类的构造函数及getter/setter方法的定义。
本文分析了fastjson反序列化漏洞的挖掘与利用,探讨了受影响的版本及反序列化链。通过逆向思维和DeepSeek工具,作者还原了漏洞链,展示了构造恶意JSON字符串以执行代码的方法,强调了漏洞的严重性及防范措施。
文章讨论了应用验证和用户请求信息,包括应用标识、用户ID和请求类型等数据。
海康威视的安全管理平台applyCT存在高危漏洞CVE-2025-34067,攻击者可利用Fastjson库的反序列化缺陷进行远程代码执行,威胁监控系统安全。建议用户检查接口、升级Fastjson库并隔离系统。
审计使用Python脚本扫描pom.xml,检测到Mybatis、Swagger、Log4j和Fastjson等依赖。分析代码后发现存在越权、SQL注入和XSS漏洞,并成功利用Fastjson反序列化漏洞进行验证。
Fastjson反序列化漏洞源于AutoType机制,攻击者可通过恶意JSON加载危险类,导致任意代码执行。此漏洞存在于1.2.24及之前版本,后续版本已加强安全防护。修复措施包括升级到安全版本、关闭AutoType和使用安全模式。审计时需关注危险方法调用及AutoType配置。
完成下面两步后,将自动完成登录并继续当前操作。