本文介绍在AWS VPC中利用ENI的IPv6前缀委派,为每个Firecracker沙盒分配公网可直接访问的IPv6 /128地址。方案采用双ENI分离管理面与沙盒流量,由宿主dnsmasq通过DHCPv6自动下发地址,无需调用AWS API;沙盒另配私网IPv4经宿主NAT出站。防火墙阻止沙盒访问宿主本机与IMDS,保障隔离安全。
DigitalOcean推出Managed Agents公共预览版,其Harness Runtime为每个会话分配Firecracker微虚拟机,实现隔离、网络、存储与检查点恢复。架构以“单元”为区域级独立实例,分离控制面与主机面,支持暂停、恢复和分叉。通过按需加载内存与磁盘、预建网络端点,热模板可在200毫秒内启动并服务流量。
DigitalOcean 推出基于开源 Firecracker 的 MicroVMs 公开预览,提供毫秒级启动、空闲暂停与恢复的隔离虚拟机,暂停期间不计计算费。适用于编码代理、沙箱、CI/CD 等场景,支持检查点、自动恢复和 VPC 私有网络。按 vCPU 和内存秒级计费,存储另计。
DigitalOcean推出基于Firecracker的MicroVMs私有预览,提供轻量虚拟机,每个容器镜像拥有独立内核和硬件级隔离。空闲时自动暂停,请求时恢复内存、文件和进程状态,仅按运行时计费。支持检查点快速启动,适用于AI代理、代码沙箱、CI/CD等短时突发且需强隔离的工作负载,目前已支撑Managed Agents运行。
阿里开源沙箱平台OpenSandbox发布1.1.0,用于安全隔离运行AI生成代码。该平台采用四层架构,以OpenAPI规范解耦SDK与运行时,支持五种语言SDK和MCP。新版推出Firecracker微虚拟机沙箱,启动约80毫秒,并引入统一伞版本与签名BOM治理,升级快照存储和生命周期Hook。
Harbor 评测工具现可在 Vercel Sandbox 上运行。Harbor 是 Terminal-Bench 背后的开源框架,其注册表还包含 SWE-bench、tau3-bench 和 OSWorld 等基准。使用 --env vercel 参数后,每个试验都在独立的 Firecracker 微虚拟机中执行,可实现远超本地机器的并行能力。任务的网络策略在虚拟机外的沙箱防火墙上执行,可选的凭证注入会在防火墙处将密钥附加到匹配的出站请求,密钥不会进入沙箱。配合 AI Gateway,一个 API 密钥即可访问多家供应商的数百个模型,更换 --model 参数即可评测另一模型。需 Harbor 0.22.0 或更高版本。
Vercel宣布举办为期两周的公开漏洞赏金计划,总奖金池高达100万美元,鼓励研究人员尝试突破其基于Firecracker微VM和主机网络控制的沙箱隔离边界。计划重点寻找计算和网络边界的逃逸漏洞,最高单项奖励5万美元,要求提供实际概念验证。
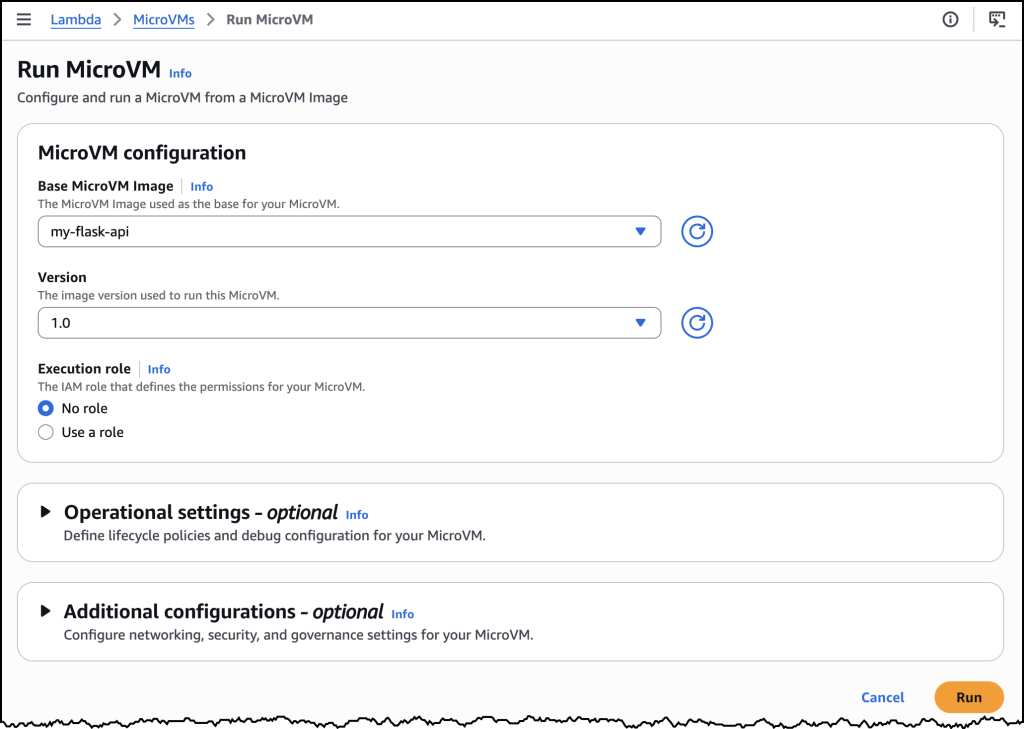
AWS Lambda 推出了 MicroVMs,提供隔离的执行环境,支持快速启动和恢复,适合多租户应用程序。每个 MicroVM 为用户提供独立环境,保留会话状态,降低闲置成本。该技术基于 Firecracker,适合数据分析和漏洞扫描等应用,现已在多个区域上线,支持 ARM64 架构。
OpenClaw Pool 是基于 Firecracker microVM 的多租户 AI Agent 平台,提供内核级隔离和高效资源管理。每个租户在 AWS EC2 上运行独立实例,支持自动扩缩容和健康监控,适合需要强隔离的 AI 应用场景。完整架构和开源项目已发布在 aws-samples。
Claude Managed Agents现已支持在Vercel Sandbox中运行,允许用户在Vercel基础设施上执行代理工具,确保安全性和性能。每个代理会话在独立的Firecracker微虚拟机中运行,提供低延迟连接和凭证管理。
容器与microVM(如Firecracker)在隔离模型上有显著差异。容器共享宿主内核,存在安全隐患,而microVM通过硬件虚拟化提供独立内核,增强安全性。Firecracker的启动时间约为125毫秒,内存开销约为5MB,适合多租户和不可信代码场景;而容器更适合开发和单租户环境。选择方案时需根据具体应用场景权衡性能与安全。
这是一个关于自我项目的介绍,建议先查看代码。
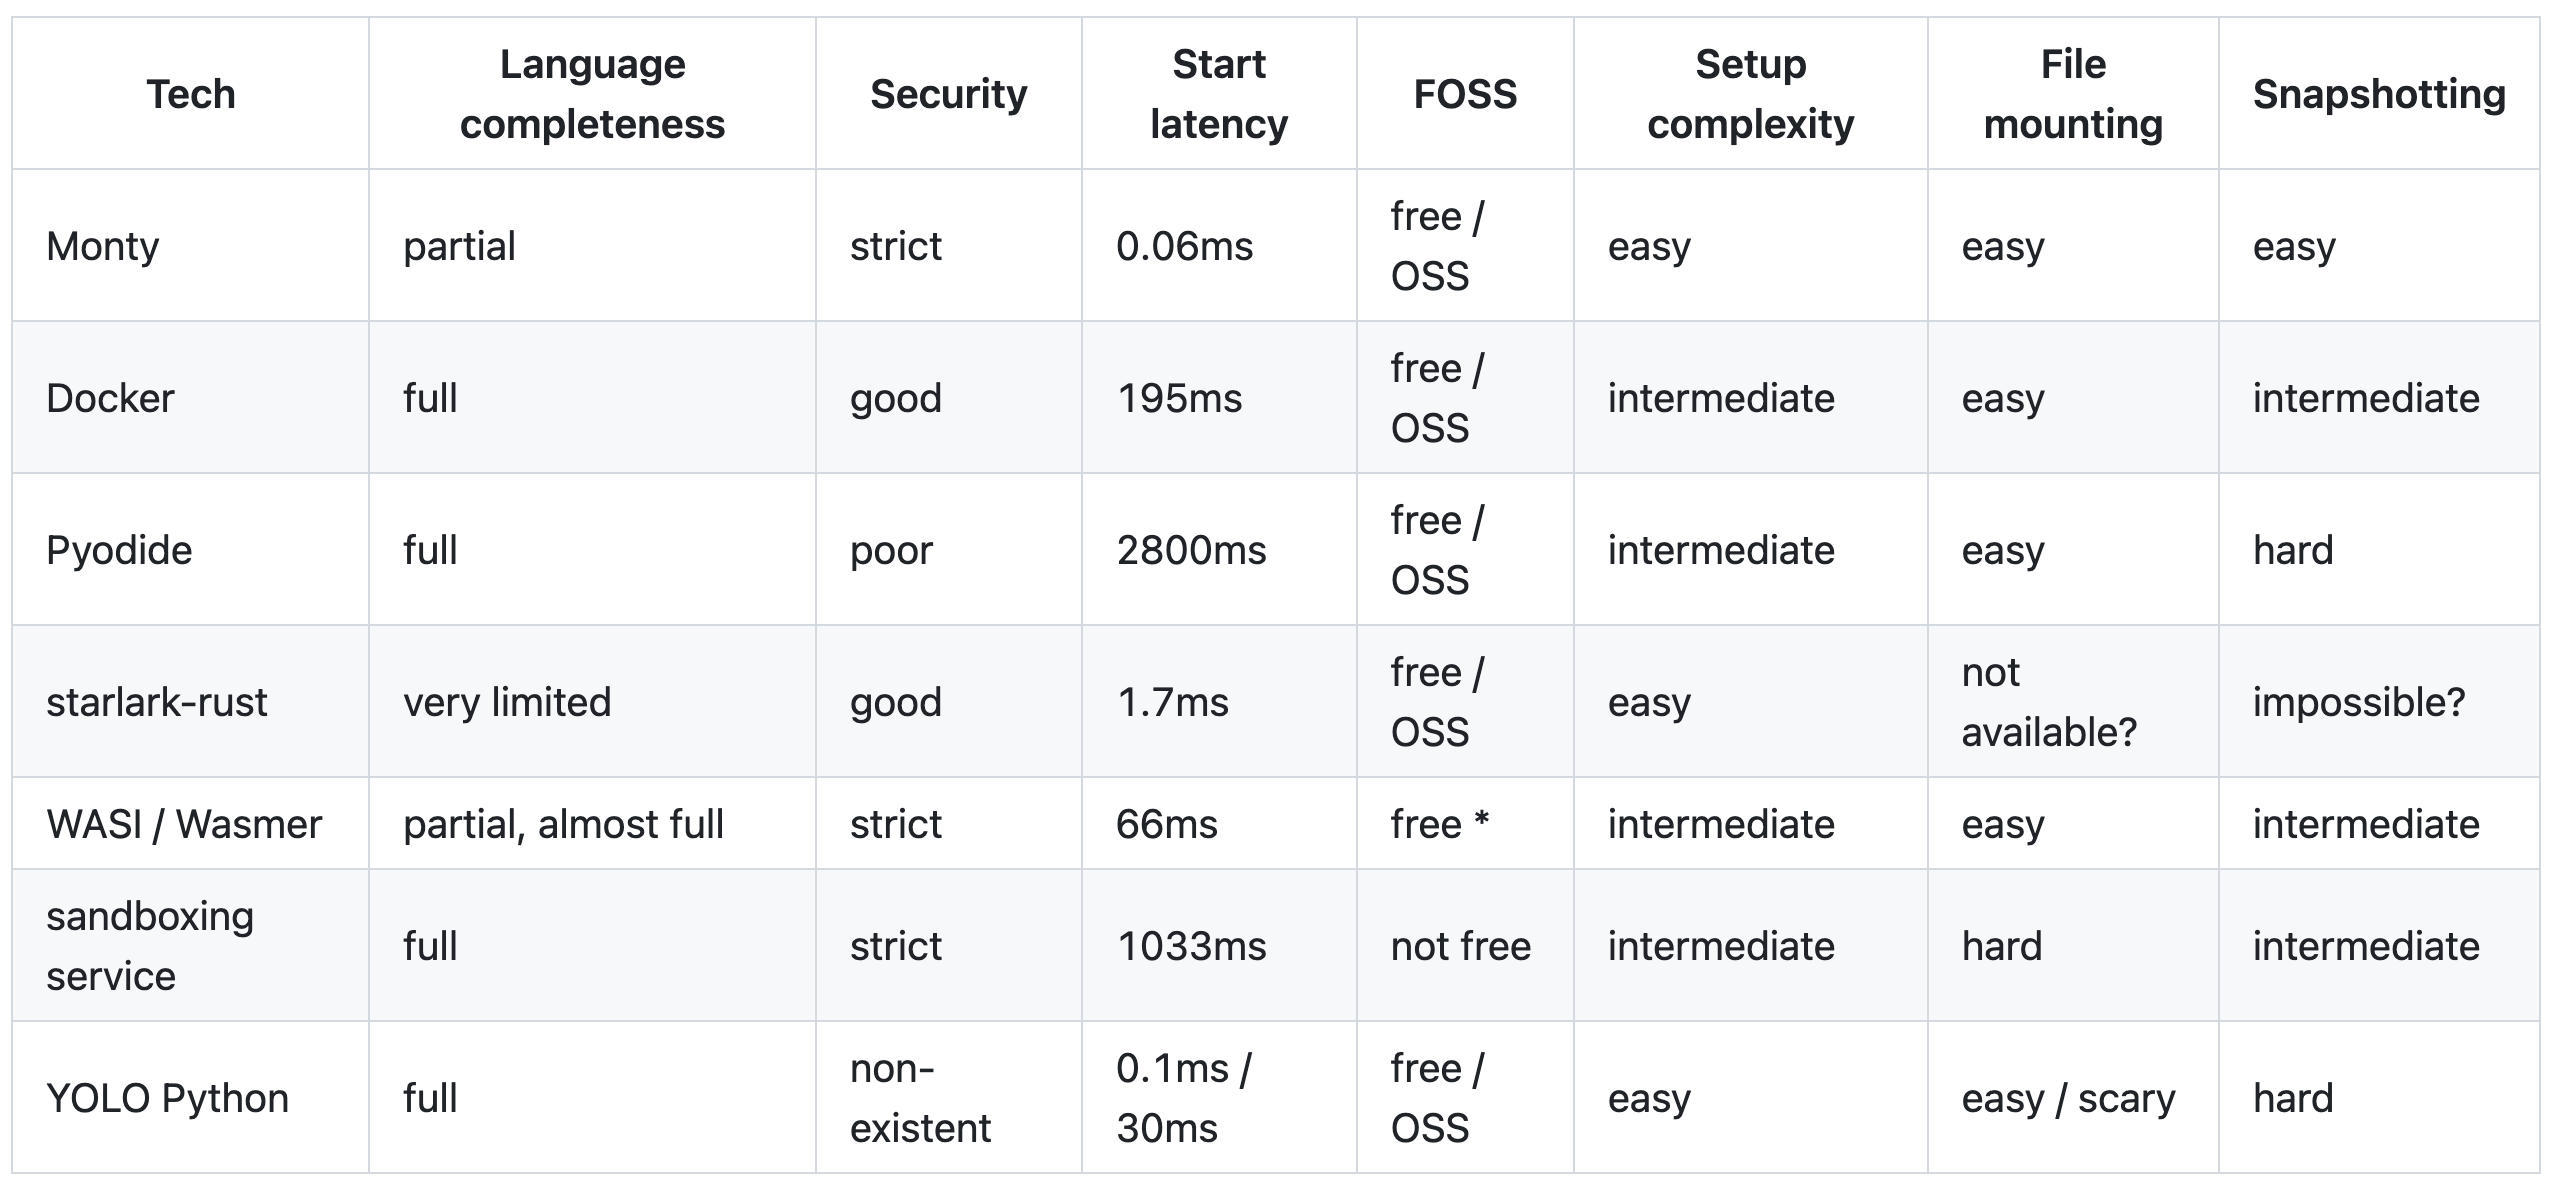
文章探讨了为何Agent沙箱未采用unikernel技术,对比了Firecracker、Kata、WASM等方案。Firecracker启动快但镜像构建复杂,Kata兼容OCI但缺快照,WASM启动极快但难支持Python。Unikernel理论上理想,但过去不支持多进程,限制其应用。未来技术发展或带来机会。
最近讨论了 agent sandbox 的设计,指出虽然 unikernel 理论上适合,但因不支持多进程而未被广泛应用。相比之下,firecracker 和 kata 提供了更好的安全性和兼容性。e2b 和 k7 展示了不同的实现方案,强调了镜像构建和分发效率的重要性。
随着大语言模型和智能体技术的发展,航空公司正在开发智能营销软件,通过智能客服和个性化报价提升客户体验。该系统整合用户数据和航班信息,基于复杂定价原则实时生成个性化报价。采用基于Firecracker的Agent CodeAct方案,增强多智能体系统在复杂场景下的处理能力,以确保航空公司利益最大化。
文章讨论了Firecracker MicroVM的流行趋势,作者分享了使用libkrun创建sandbox的经验,强调了隔离粒度的重要性,并提到了一些技术挑战。此外,提到Steam Deck作为蓝牙音箱的实用技巧,以及Heroku的产品维护现状和技术债务问题。
Firecracker是亚马逊开发的开源微虚拟机平台,专为无服务器和多租户场景设计。它具备轻量级虚拟化、快速启动和低内存占用的特点,适合短期高密度工作负载,主要应用于无服务器平台、容器隔离和边缘计算。
随着AI Agent技术的发展,企业在生产环境中部署智能代理系统面临安全挑战。AI Agent需要沙箱环境以确保安全隔离和资源控制。文章比较了传统容器、虚拟机、E2B平台和Kata Containers的优缺点,指出Kata Containers结合了容器的便利性与虚拟机的安全性,适合企业级应用。Firecracker技术则提供快速启动和强安全隔离,满足AI Agent的需求。
A cloud runtime for AI agents offering millisecond startup, Firecracker-based isolated microVMs, and multi-language SDKs.
昨晚,我在AWS墨尔本用户组演讲,讨论了AWS Fargate的基础设施管理解决方案。Fargate基于Firecracker VM技术,提供安全隔离。定价受实例类型和操作系统影响。AWS提供EKS和ECS两种容器调度平台,各有优缺点。Fargate在大规模操作时有一些限制,建议使用Bottlerocket和Karpenter作为替代方案。
完成下面两步后,将自动完成登录并继续当前操作。