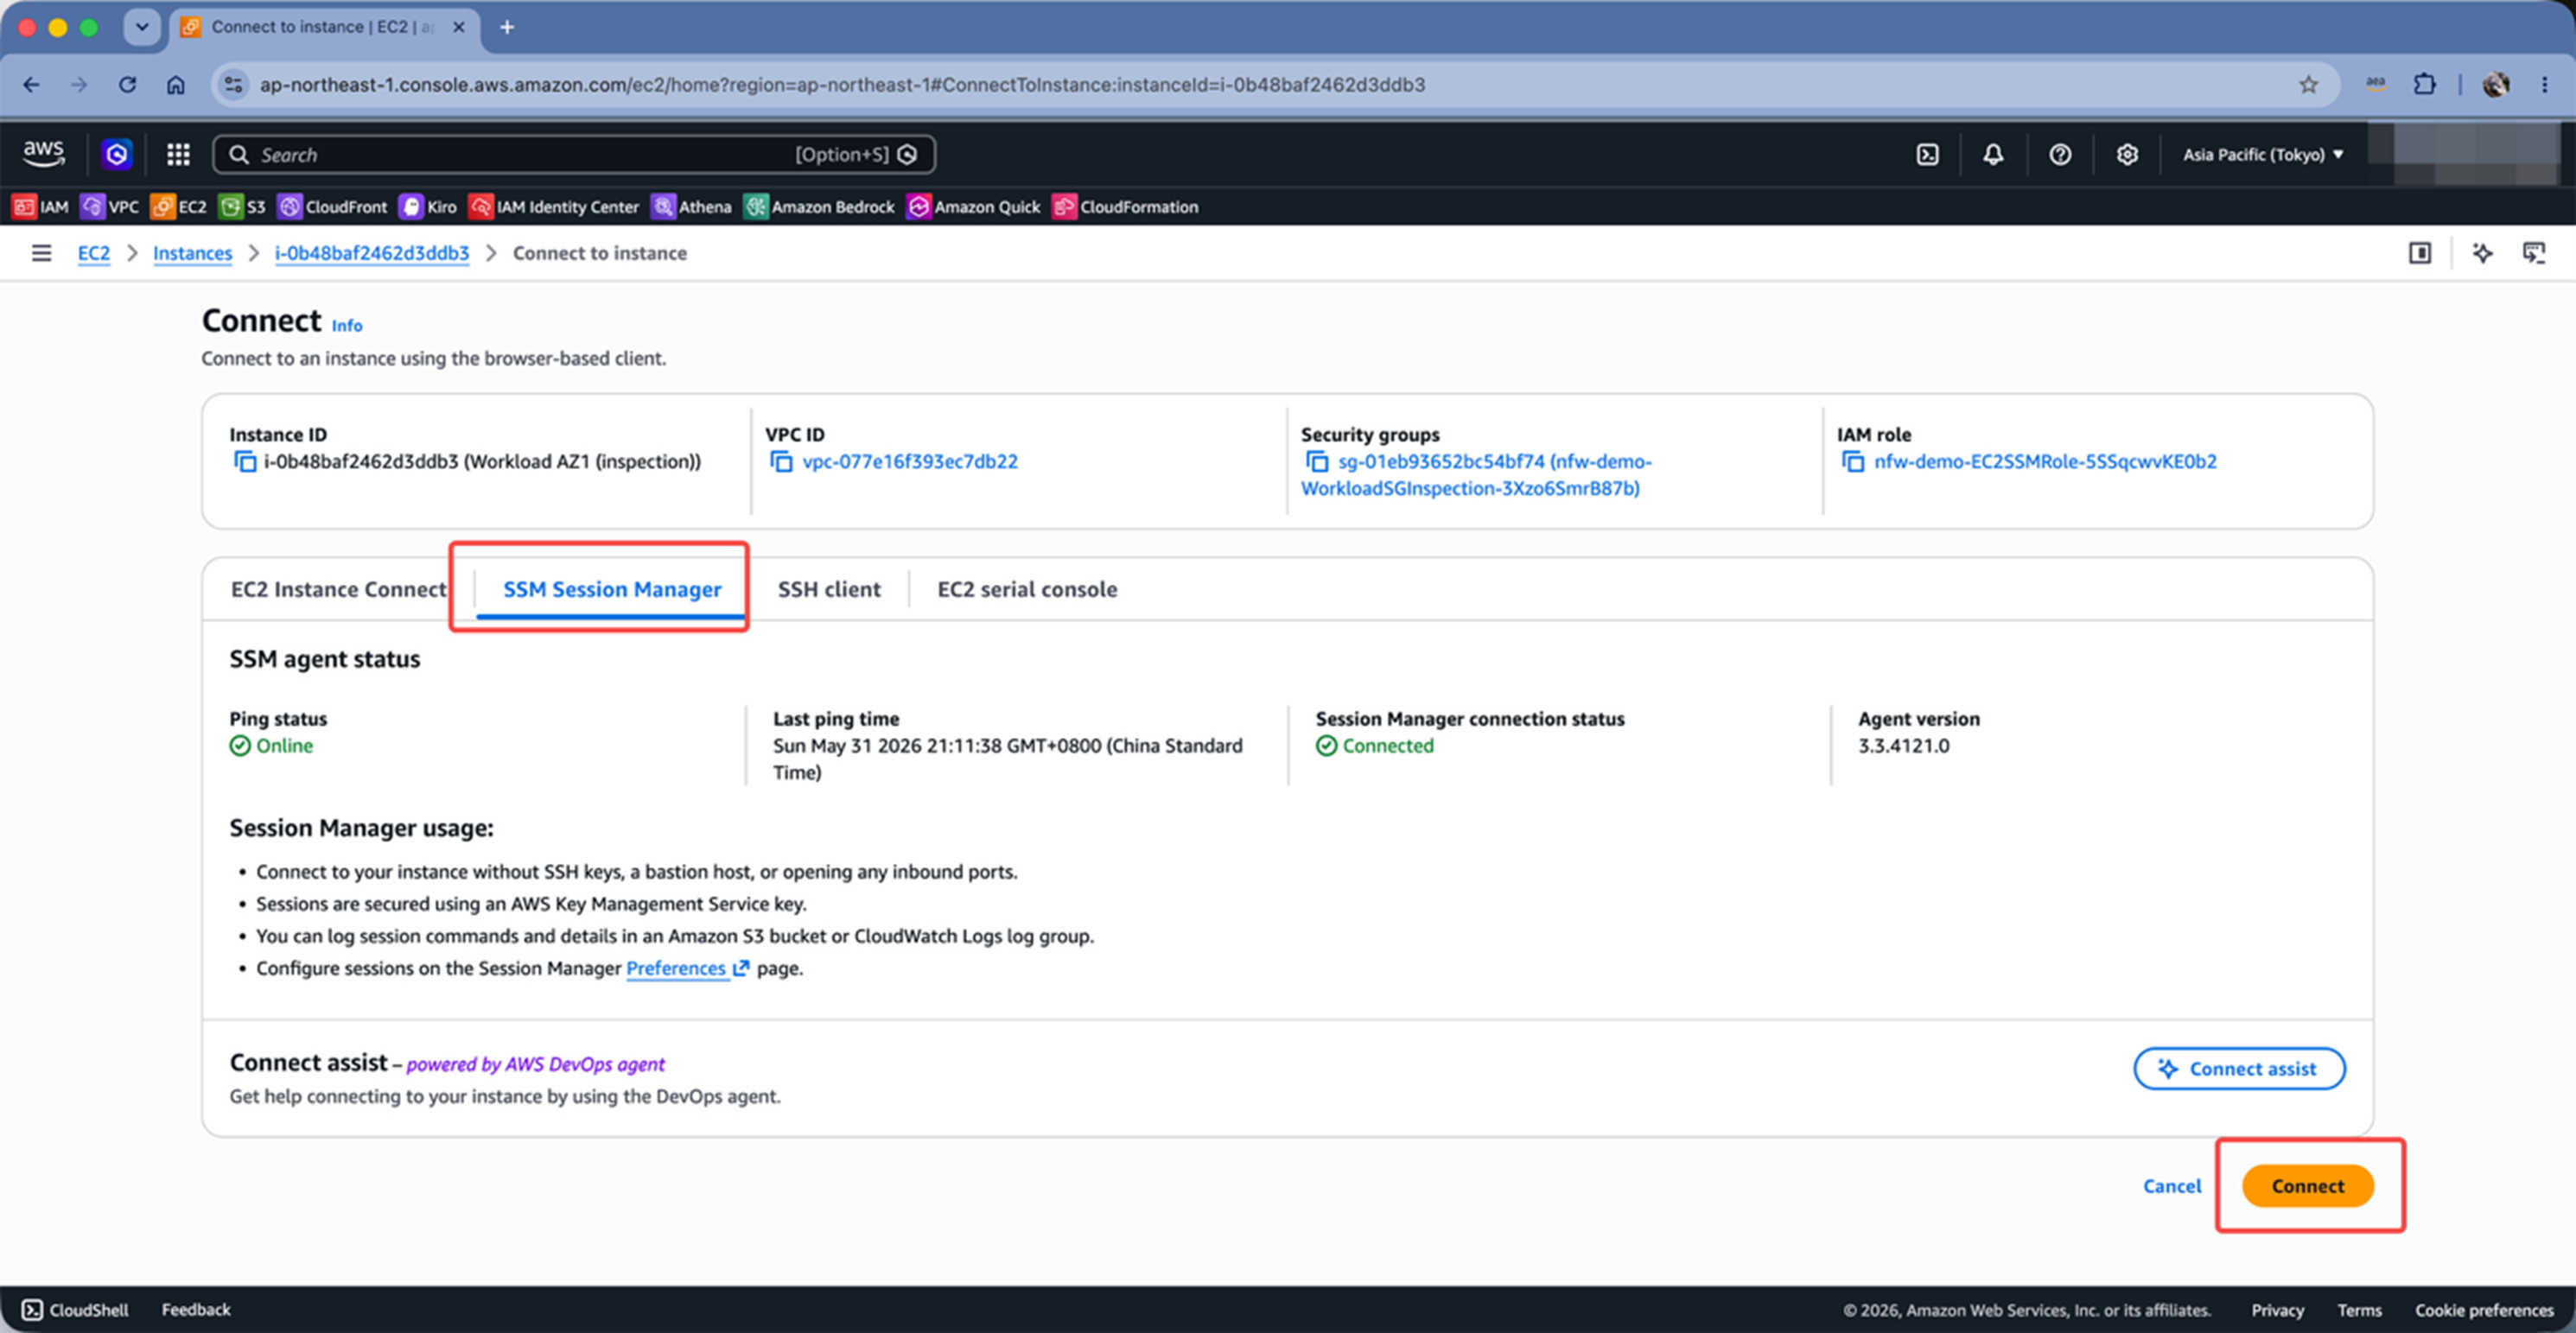
本文探讨了如何使用AWS Network Firewall(NFW)审查IDC与云上VPC之间的流量。通过搭建模拟环境,开启BGP路由传播并手动配置路由,验证了流量经NFW审查的有效性。总结了使用VGW和BGP传播时的挑战与解决方案,强调手动输入静态路由的优先级高于自动传播路由,以确保流量顺利经过NFW进行检测。
本文介绍了一种利用Amazon Bedrock AI实现AWS Network Firewall规则冲突实时检测与智能分析的自动化方案。该方案在用户编辑规则时即时检测潜在冲突,并通过AI提供分析和修复建议,支持多种规则格式,具备即时性、准确性和低成本等优势,显著降低运维风险。
Vercel Firewall 现在支持使用自然语言创建 WAF 自定义规则。用户可以描述所需行为,仪表板将自动生成相应规则。这些自定义规则可以控制网站流量,包括记录、阻止、挑战、速率限制或重定向请求。例如,用户可以创建速率限制规则,限制每个 IP 每分钟最多 50 次 API 请求。
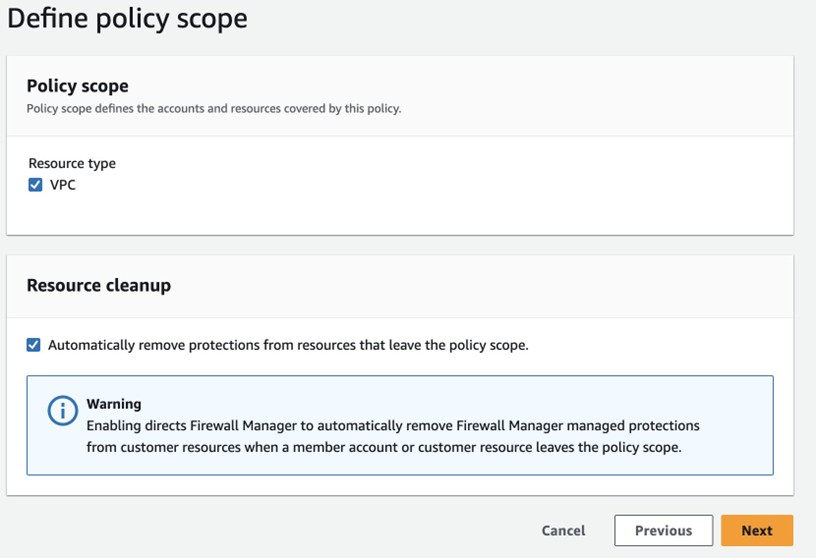
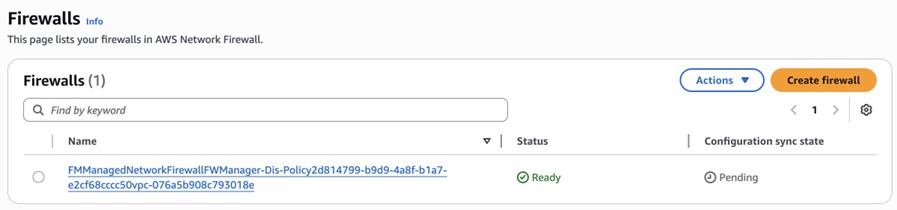
本文介绍了如何通过AWS Firewall Manager集中管理和统一部署Network Firewall。AWS Firewall Manager提供集中管控和自动化合规功能,确保各账户安全策略一致,简化NFW的创建与管理,降低运维成本,并提供合规状态可视化,便于审计和修复。
本文介绍了AWS Firewall Manager的功能,帮助用户集中管理多账户的Network Firewall部署,确保安全策略一致性。通过自动化合规和集中管控,简化安全管理,提高效率,确保新账户符合安全要求。
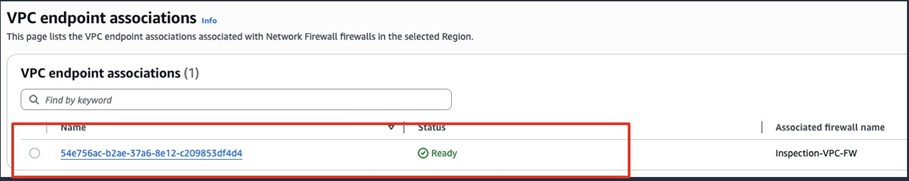
本文介绍了AWS Network Firewall的多端点功能,简化了网络安全架构设计与运维管理。通过将多个VPC关联到单一防火墙实例,降低了成本和运维复杂度,提高了资源利用率。
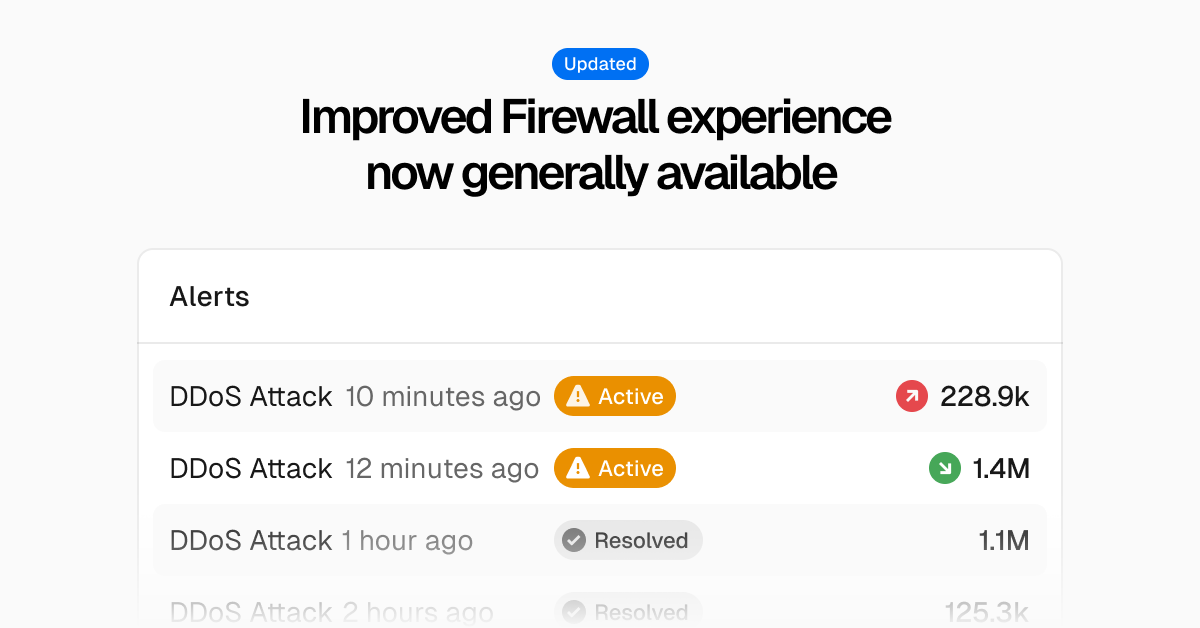
Vercel Firewall UI进行了改进,简化了应用安全监控和分析,新增DDoS攻击概览、流量页面及简化的自定义规则编写体验,便于事件调查与分析。
Vercel Firewall新增两个指标:challenge-solved(用户成功解决挑战)和challenge-failed(用户提交无效答案),用于监控挑战结果,评估规则有效性,减少用户不必要的挑战。这些指标已在Firewall仪表板和Observability Plus查询构建器中提供,无需额外设置。
Firewall App Blocker是一款小巧的绿色免安装工具,能够方便地禁止指定程序联网,支持32位和64位版本。用户只需拖入程序即可阻止其网络连接,适合防止注册码失效。使用时需注意防火墙设置。
文章介绍了渗透测试的步骤,包括IP地址扫描、端口检测、服务识别和权限提升,使用工具如nmap和masscan发现开放端口并进行攻击。最后强调了网络安全的法律责任和技术适用性。
Vercel Firewall已部署安全更新,修复xml-crypto库中的SAMLStorm漏洞(CVE-2025-29774和CVE-2025-29775)。受影响用户需更新xml-crypto库至6.0.1版本,Vercel Firewall将自动缓解风险并持续监控。
美国CISA将多个漏洞列入已知被利用漏洞目录,包括Microsoft Outlook和Sophos XG Firewall。其中,Outlook的CVE-2024-21413漏洞允许攻击者远程执行代码,严重性评分为9.8。联邦机构需在2025年2月27日前修复这些漏洞,以提升网络安全。
美国网络安全与基础设施安全局(CISA)将多个高风险漏洞,包括Microsoft Outlook和Sophos XG Firewall,列入已知被利用漏洞目录,要求联邦机构在2025年2月27日前修复,以提升网络安全。
Evorim Free Firewall是一款免费的专业防火墙软件,有效保护计算机免受互联网威胁,控制程序的网络访问,防止未经授权的连接,并提供访问通知。支持多种模式,确保用户隐私和数据安全,兼容多种Windows操作系统。
道通科技成立于2004年,专注于汽车诊断和智能充电系统,产品覆盖70多个国家。公司重视用户隐私与安全,获得多项网络安全认证,并通过AWS Security Hub整合安全告警,提升云安全管理能力,帮助客户自动拦截攻击,展示了在云安全技术中的创新。
Vercel Firewall 每周阻止超过十亿个恶意连接,提供多层防护机制,自动拦截 DDoS 攻击和恶意流量,确保资源安全且成本可控。其部署保护和 Web 应用防火墙(WAF)允许开发者自定义规则,增强应用安全性。
Fort Firewall 是一款开源的 Windows 防火墙应用,操作简便且功能强大,支持网络地址和应用程序组过滤,提供实时监控和流量统计,有效保护计算机免受网络威胁。
本文介绍了在亚马逊云科技上使用GWLB和防火墙的多AZ设计方案,以最低成本实现高可用性。通过GWLB,客户可在虚拟防火墙间进行流量负载均衡,并通过健康检查确保系统冗余。建议在两个AZ各部署一台防火墙,并开启跨AZ负载功能,以增强冗余能力。
文章介绍了四种网络防火墙部署模型:出站流量检查分布式、集中式,入站流量检查分布式、集中式。选择合适模型后需调整VPC路由表以检查流量。强调NFW的有状态特性和对称路由的重要性,建议根据需求选择部署模式并参考路由设计建议。
本文讲述如何在 AWS VPC 中部署网络防火墙,以控制出站流量。通过有状态规则组和域名白名单,防火墙仅允许访问特定域名,并记录流量日志。架构包括应用私有子网、防火墙子网和 NAT 网关子网。配置后,防火墙能有效阻止未授权访问,并记录详细日志。测试验证配置成功实现了安全策略。
完成下面两步后,将自动完成登录并继续当前操作。