绿盟科技通告,GitLab存在远程代码执行漏洞CVE-2026-97229,CVSS评分10.0。因CI/CD配置正则验证不足,未认证攻击者可触发整数溢出,以Git账户执行任意代码。影响GitLab CE/EE多个19.x版本,官方已修复,建议升级至19.2.8、19.3.5或19.4.2以上,或限制访问。
VoidZero has launched Vite+ 1.0, the first stable version of its JavaScript toolchain. It features a command line tool for managing Node.js, package management, and frontend development from a...
GitLab自托管实例的CI/CD正则表达式编译器存在严重漏洞CVE-2026-97229,CVSS评分为10分。攻击者无需认证即可通过构造特殊正则表达式远程执行任意代码,可能窃取仓库敏感数据。GitLab.com已修复,仅自托管用户受影响,应尽快升级至最新版本。
GitLab has released version 19.4 of its DevSecOps platform, adding a goal-driven mode to GitLab Duo CLI, three hosted open-weight models, a larger set of Model Context Protocol (MCP) tools, and...
forge-bot 是一个基于 Rust 的编程智能体网关,可在 Issue 和 PR 评论中提及机器人来启动任务,智能体读取仓库、修改代码并回复结果。它支持 Forgejo、GitHub、GitLab 及多种智能体适配器,保留线程会话,并提供状态页、通知以及实现与审查智能体的自动交接。部署时需注意权限隔离,适合自托管团队使用。
CVE-2026-85706 is a critical GitLab path-traversal vulnerability that has moved beyond theoretical risk into confirmed exploitation. It affects self-managed GitLab CE/EE and could allow an...
GitLab has expanded GitLab Duo Self-Hosted to support models deployed through Microsoft Foundry, letting organizations run GitLab's AI development capabilities against models hosted in their...
本文介绍在Ubuntu上安装Kubernetes并通过GitLab CI实现自动部署:关闭swap、启用IPv4转发,安装kubelet、kubeadm、kubectl,配置containerd国内镜像与私有仓库;Master节点用kubeadm init初始化并安装Calico网络插件,Worker节点加入集群;在GitLab Runner安装kubectl并配置kubeconfig,通过.gitlab-ci.yml自动部署。
GitLab 修复了 CVSS 10.0 的漏洞 CVE-2026-85706:commits API 未鉴权且信任客户端文件路径,导致未登录即可读取服务器任意文件。补丁发布次日即遭在野探测,后被列入 CISA KEV。文章从补丁差异分析鉴权缺失与路径可控两个根因及官方修复思路。
GitLab warns that isolating an AI coding agent in a sandbox does not necessarily make the agent safe. In a new security analysis, the company describes an internal evaluation in which an AI agent...
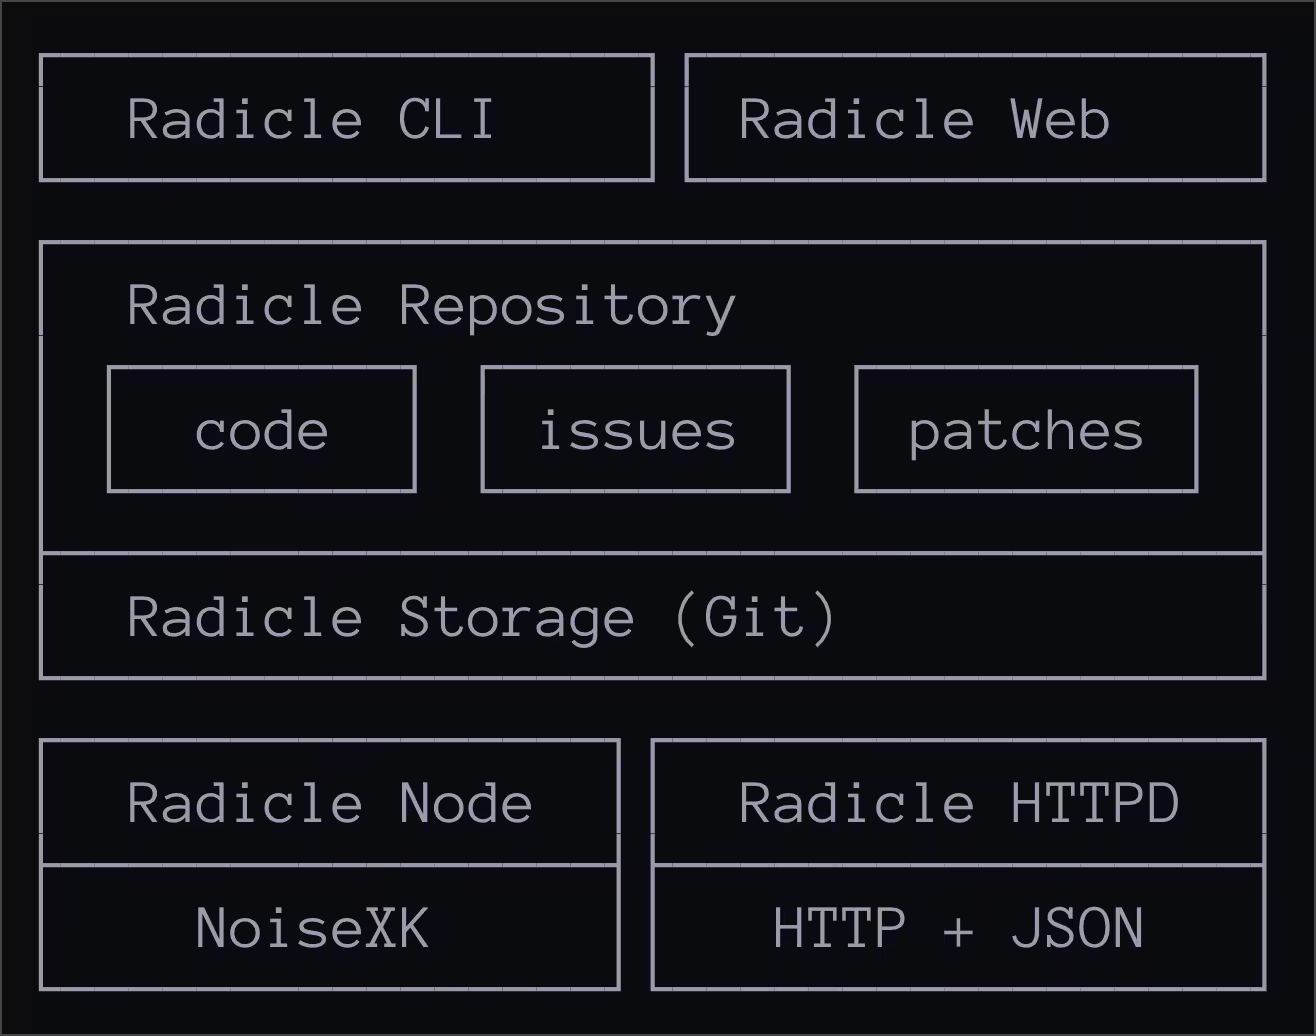
Radicle 提供去中心化代码托管方案,基于 Git 和 P2P 技术,代码保存在本地电脑,无需依赖 GitHub 等中心化平台。用户需安装并启动节点,通过 `rad init` 发布项目,地址为 `rad://` 格式。官方提供公共 Seeder 节点(如 iris 和 rosa)帮助托管,他人克隆时也会复制代码。若无人互动,代码仅存于本机,依赖公共节点时体验可能不如 GitHub。适合探索替代方案的用户。
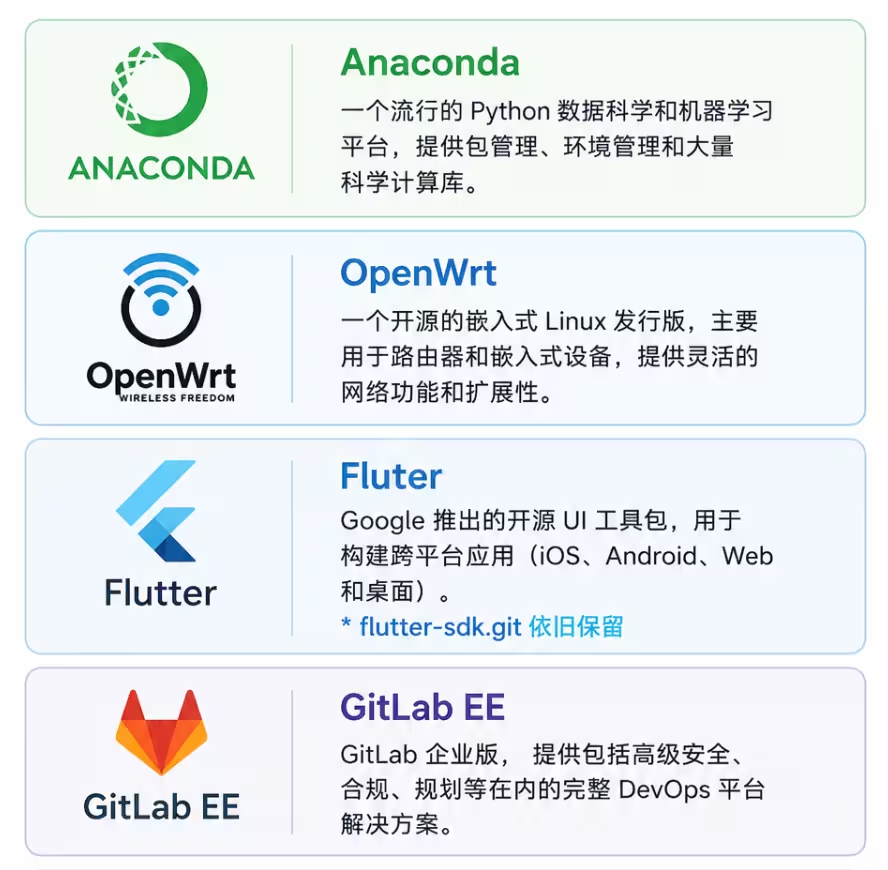
清华大学开源软件镜像站因存储资源受限,移除Anaconda、OpenWrt、GitLab EE和Flutter等镜像,停止rsync服务,HTTP访问将跳转至教育网联合镜像站或上游。建议用户切换镜像站,未来可能继续移除内容。
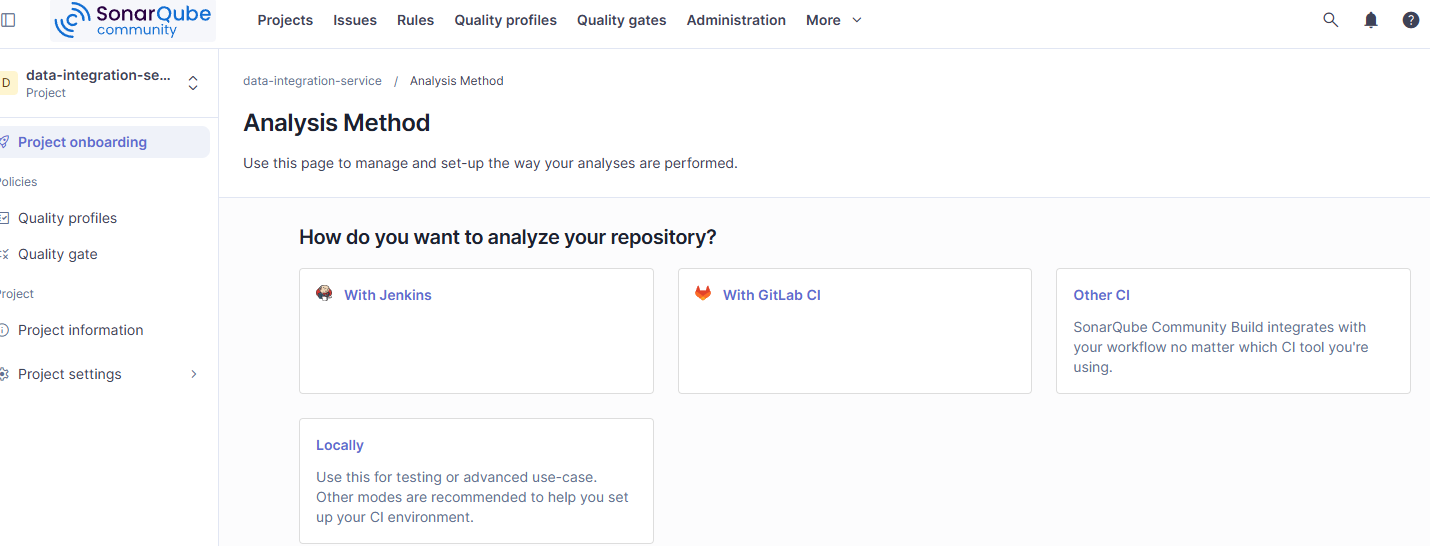
将GitLab项目接入SonarQube平台,实现代码自动检测。步骤包括:从GitLab导入项目,选择默认代码设置,分析方法选GitLab CI,配置环境变量(已在群组设置),创建配置文件,将SonarQube配置加入pom.xml,并创建.gitlab-ci.yml文件,分阶段进行单元测试、质量门禁检查和镜像发布,检测结果作为流水线强制指标。
GitLab has introduced a new approach to Green DevOps, demonstrating how software engineering teams can measure the carbon emissions generated by their CI/CD pipelines. By Craig Risi
GitLab has released version 19.2 of its DevSecOps platform, adding agentic automation aimed at the security and review work that has piled up as AI coding tools generate more code than developers...
GitLab's 2026 AI Accountability Report highlights an AI Paradox: although 78% of developers say they code faster, overall software delivery has not accelerated due to downstream testing and review...
AI辅助软件开发的讨论主要集中在速度上,但缺乏控制会带来风险。调查显示,许多组织在采用AI工具时未能同步建立治理政策,导致平台的可靠性和安全性问题。有效的“代理基础设施”需涵盖执行、上下文、治理和协调四个层面,以确保AI代码的可追溯性和可靠性。未来,AI将更多关注代码治理,而非单纯生成代码。
GitLab 19.0 extends agentic AI beyond code generation into securing credentials, reviewing and merging changes, and scanning dependencies, adding a public beta Secrets Manager, a full merge...
埃隆·马斯克的SpaceX以600亿美元收购AI编码初创公司Cursor,推动开发工具行业变革。Cursor的Origin平台旨在解决AI代理生成代码的基础设施问题,挑战GitHub的主导地位。随着AI工具的普及,开发者的工作方式发生了变化,传统代码审查流程面临挑战,新的版本控制解决方案不断涌现。
硅谷科技公司GitLab裁员14%,约350名员工离职,尽管Q1财报显示营收增长23%。裁员原因是公司转型AI,重组研发团队,反映出行业趋势。市场对裁员和AI战略的长期价值仍持怀疑态度。
完成下面两步后,将自动完成登录并继续当前操作。