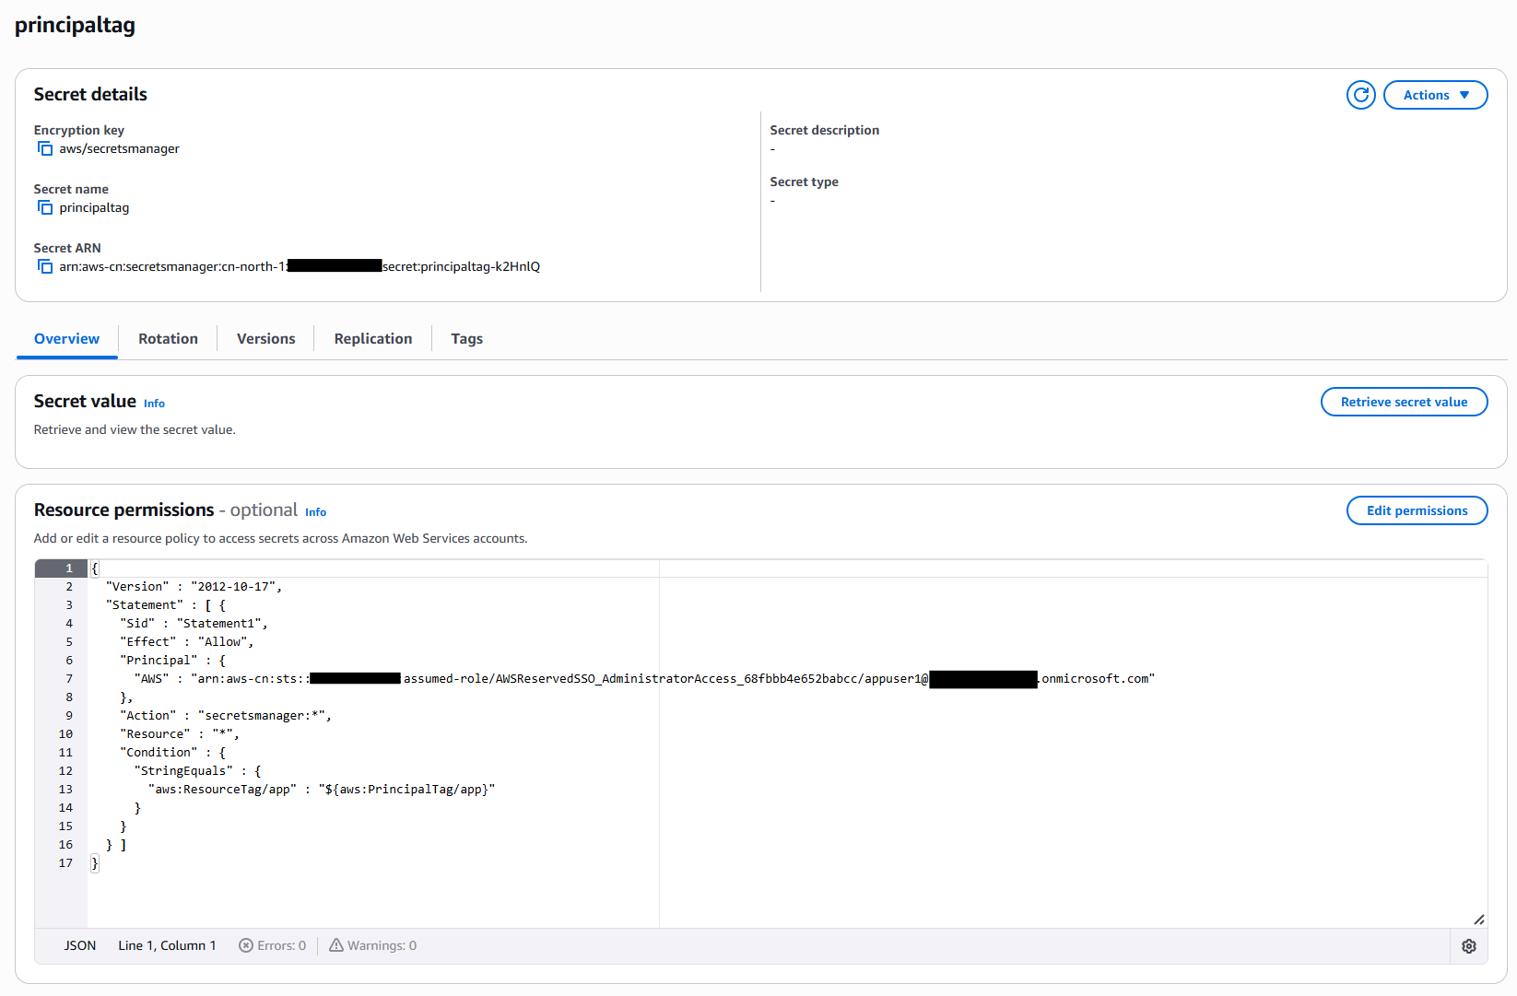
文章讨论企业从传统SAML联合登录迁移到AWS IAM Identity Center后,如何继续用身份属性实现ABAC。迁移后会话落在不可打标签的托管角色上,标签只能通过SAML claim带入会话。作者在中国区验证了配置流程,并指出一条claim只产生单值:一人一应用可用单值claim配合动态策略;一人多应用需为每个应用创建值为true的claim,且无法用一条通用动态策略覆盖,需改用角色ARN授权等替代方案。
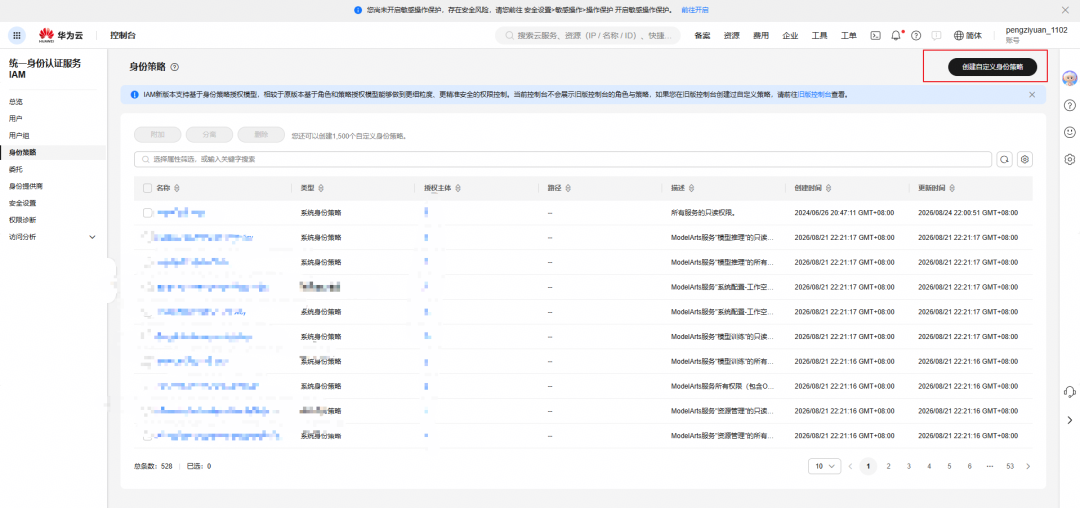
华为云码道CodeArts代码智能体常因登录态失效、反复弹窗打断开发。可通过IAM身份策略配置实现30天免登录:在IAM控制台创建自定义身份策略,允许signin服务的authorizeOAuth2Access和createOauth2Token操作,再授权给IAM用户或用户组,等待15至30分钟生效。首次登录或退出重登后即可享受30天免登录,全程免费,约20分钟完成。
文章指出,AI从对话式大模型转向自主智能体,模糊了人与机器的身份界限。传统IAM系统难以应对其非确定性、高速自动化行为。为安全部署,企业需采用六项身份能力:可验证数字身份、短时凭证、细粒度授权、自动化运行时强制、持续策略评估及机器级扩展。身份成为治理核心,以保障自主工作流的安全与可控。
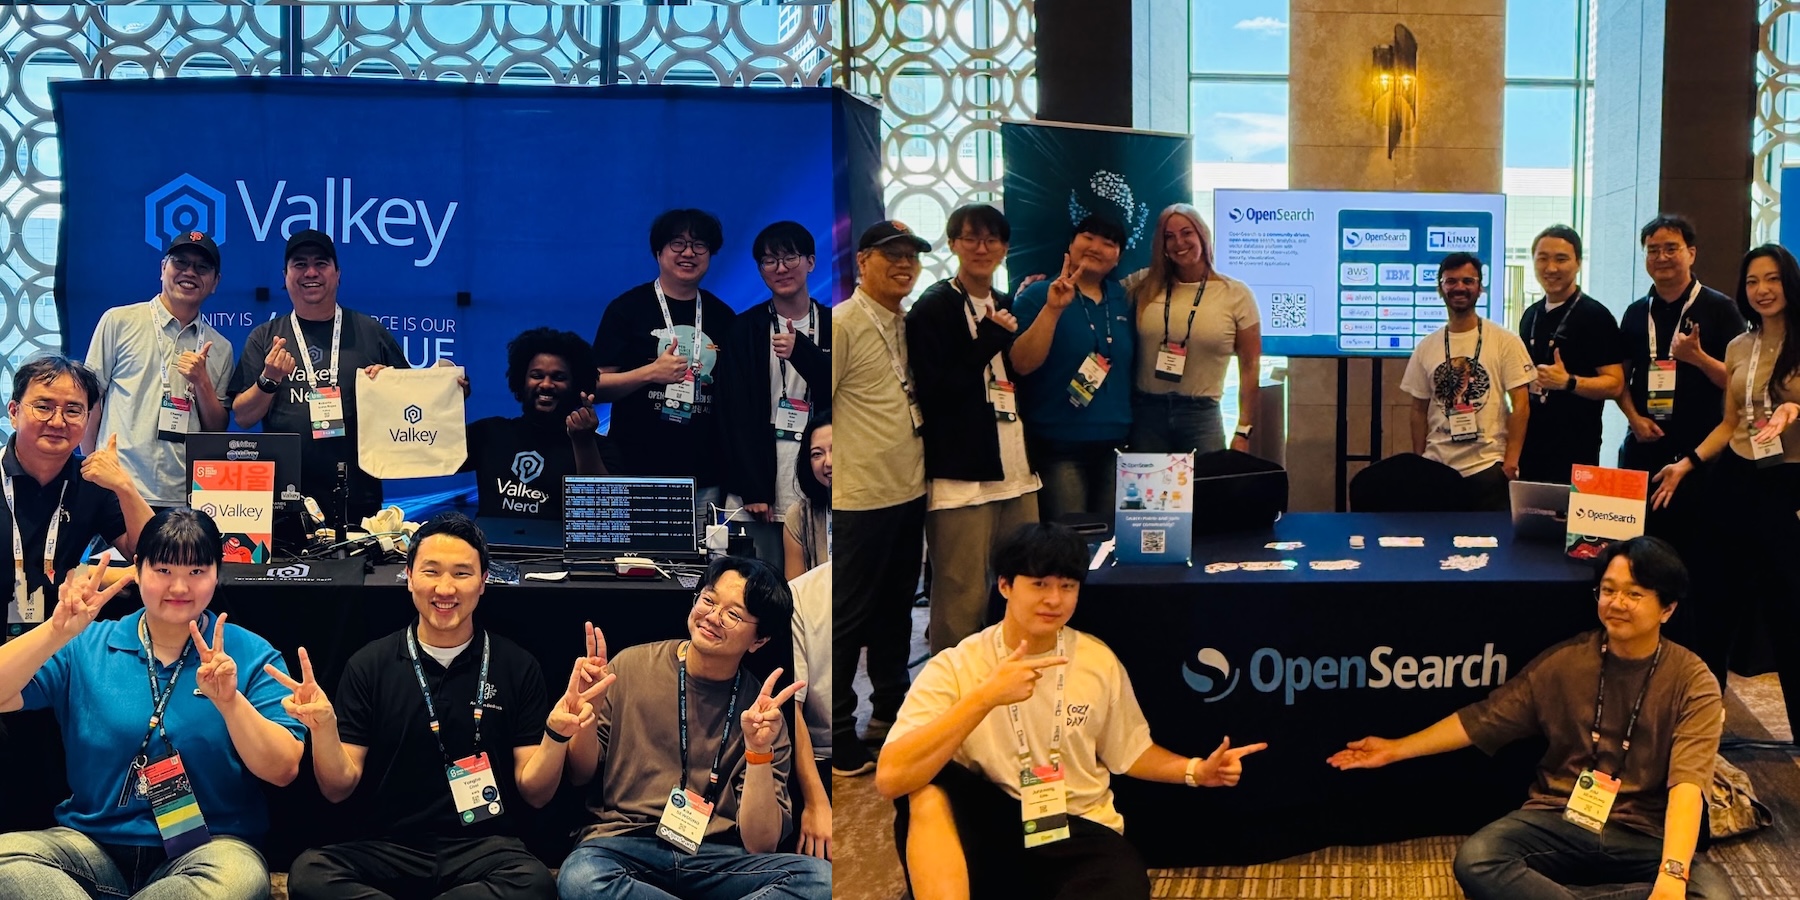
AWS上周发布多项更新:EC2新增应用程序状态检查功能;IAM角色管理器可自动设置服务所需角色;OpenAI Daybreak网络安全计划上线Bedrock;SageMaker新增多款基础模型。此外,OpenSearch 3.7和Valkey 9.1已在相关服务中可用,ACM将弃用电子邮件验证,并推出新一代VPN客户端。
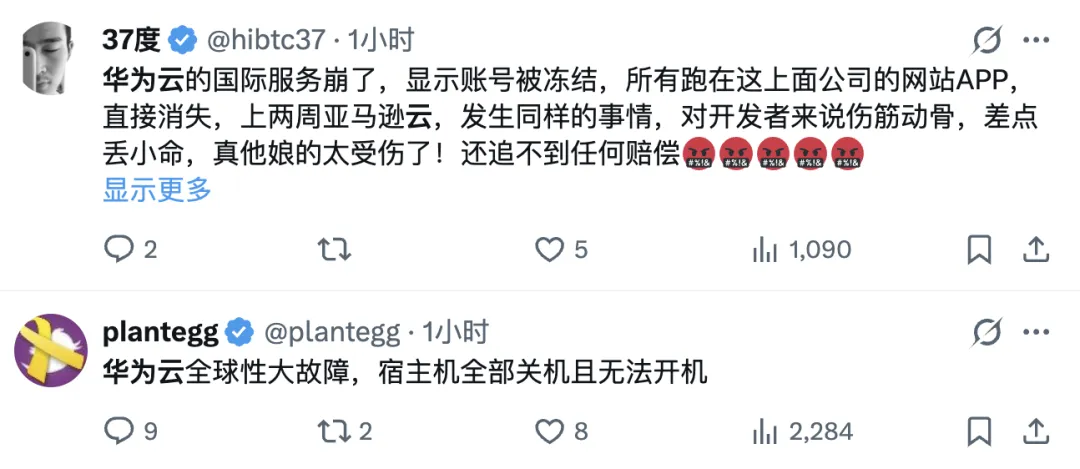
2026年7月26日凌晨,华为云国际站部分账号出现异常,影响登录、控制台及管理操作,多地用户报告服务器无响应、资源冻结。异常与当天凌晨的IAM升级维护窗口时间高度重合,但官方未披露根因,也未确认因果关系。第三方监测显示异常持续近5小时,涉及多个国际市场,中国站未见报告。
本文介绍如何通过Microsoft Entra ID与AWS IAM Identity Center集成,实现Amazon QuickSight的统一身份认证。用户和组经SCIM 2.0自动同步,登录采用SAML 2.0,QuickSight Desktop通过OIDC直连Entra ID。按组自动映射Admin、Author、Reader角色,支持Pro版本。配置步骤包括启用Identity Center、创建应用、配置SAML和SCIM、订阅QuickSight并映射角色组,最后测试验证。
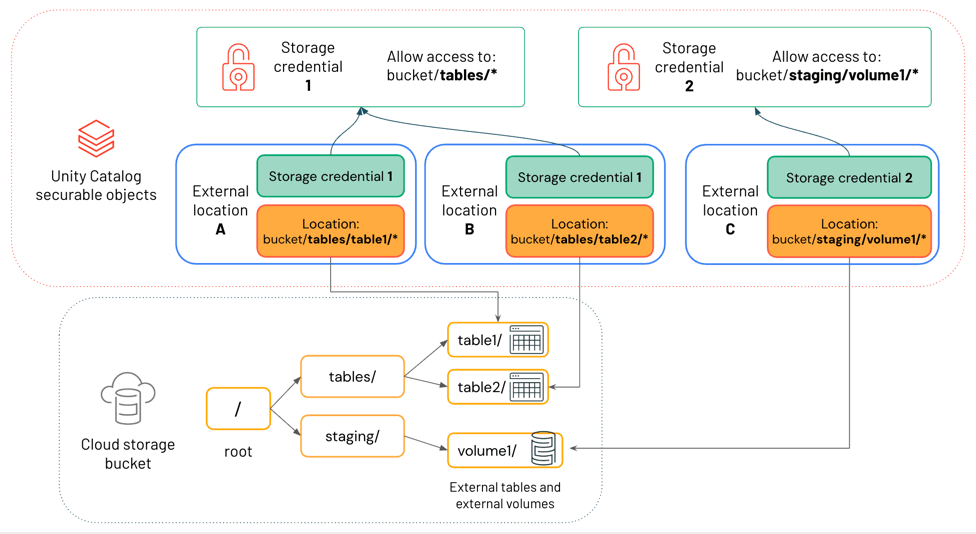
Databricks推出新的S3外部位置创建流程,简化连接Amazon S3与Unity Catalog的步骤。用户只需指定存储桶和访问级别,通过AWS IAM临时授权,即可自动配置资源,无需手动编写IAM策略或部署CloudFormation模板。此流程减少配置错误,遵循最小权限原则,支持LTAP架构,提升数据治理效率。
一家年营收2000万美元的SaaS公司因未满足财富500强企业的身份与访问管理(IAM)要求,导致与其洽谈的180万美元合同停滞。IAM在公司扩展和合规客户接触中至关重要,涉及SSO、SCIM等技术。未能满足合规审计要求可能导致合同流失或大幅削减,因此企业需提前规划IAM建设,以应对未来的客户需求和合规压力。
本文介绍了如何在 AWS 上使用 Amazon ECS Fargate 部署 Keycloak,作为 AWS IAM Identity Center 的外部身份提供者,为 Kiro 提供企业级单点登录(SSO)。通过 Keycloak,企业可以实现用户管理、权限控制和安全防护,满足身份治理需求。文章详细描述了环境搭建、集成验证及效果展示,强调了安全性和高可用性设计。
AWS IAM身份中心现已支持多区域功能,允许用户在多个AWS区域访问账户和应用。通过复制员工身份和权限,增强访问韧性,确保在主区域服务中断时员工仍可访问AWS。用户可在新区域使用AWS访问门户,管理仍集中于主区域。此功能适用于连接外部身份提供者的组织实例。
在设计云架构时,身份层的多区域容灾设计至关重要。若身份认证依赖单一区域,故障时可能导致无法登录AWS账户。本文介绍AWS IAM、IAM Identity Center和STS的多区域灾备最佳实践,强调提前部署紧急访问机制、使用区域STS端点及添加多个Sign-In服务端点,以确保业务连续性。
IAM Policy Autopilot是一款开源工具,能够分析应用代码并自动生成AWS IAM策略,帮助开发者加速开发流程。它支持Python、TypeScript和Go,并与多种AI编程助手集成,提供专业的IAM知识。
AWS IAM 身份中心现支持使用客户自主管理的 KMS 密钥加密身份数据,满足合规需求。用户可完全控制密钥生命周期,并配置精细的访问控制。该功能适用于所有 AWS 区域,确保数据安全与灵活性。
身份安全架构(ISF)整合身份管理能力,通过统一控制平面提升安全性,保护人类与非人类身份,简化治理流程,确保合规性,适应现代IT环境需求。
AWS最近宣布其IAM身份中心服务支持客户管理的KMS密钥(CMK)进行静态加密,增强了对身份数据的加密控制和审计能力,以满足合规要求。该功能在所有AWS商业区域、AWS GovCloud和AWS中国区域可用。
身份安全公司Silverfort推出访问智能和身份图谱功能,提升身份可观测性与安全控制,覆盖本地与云端系统,优化IAM效率,帮助组织发现访问路径,消除安全盲点。
Rapid7发现了一个名为Crimson Collective的新型网络犯罪组织,专门攻击亚马逊云服务(AWS),通过泄露的AWS密钥入侵系统,提升权限并窃取数据,最终发送勒索信。
攻击者利用AWSDoor工具在云环境中维持长期访问,通过注入AccessKeys和篡改TrustPolicies实现隐蔽访问,自动化IAM和资源持久化,避免传统恶意软件。安全团队需监控IAM变更,审计Lambda层,并采用云安全解决方案以保障AWS环境安全。
IAM的7A原则包括身份验证、访问控制、授权、管理与治理、属性、审计与报告及可用性,构成现代身份和访问管理的基础,确保经过验证的用户安全访问组织资源,提升安全性与灵活性,适应多云环境的挑战。
上周的AWS re:Inforce大会专注于安全,推出了多项创新,包括增强的IAM Access Analyzer、强制MFA和AWS Shield新功能。此外,Amazon Verified Permissions发布了适用于Express.js的开源软件包,以简化Web应用的授权流程。同时,Lambda现支持Avro和Protobuf格式,优化了Kafka事件处理。
完成下面两步后,将自动完成登录并继续当前操作。