K3s与标准K8s的核心差异在于运维开销。K3s将控制平面打包为单个100MB以下二进制文件,默认使用SQLite,最低仅需512MB内存和单核CPU,一条命令即可安装,适合边缘IoT、CI/CD及资源受限的生产环境。标准K8s适合需要最大灵活性、复杂多租户及金融医疗等强合规场景。选择取决于基础设施、团队能力与实际负载。
本文介绍了如何将 Hermes Agent 迁移到 K3s 环境,使用 StatefulSet 管理持久化工作负载。首先需准备 K3s 集群和 containerd,初始化持久化数据目录,并部署 Gateway 和 Dashboard 服务,最后提供交互式 CLI 聊天的运行方法。
本文介绍在 K3s/K8s 中部署 Hermes Agent:先用 nerdctl 运行 setup 容器,将 API 密钥等配置写入宿主机目录并挂载;再以 StatefulSet 部署 Gateway 后台服务和 Dashboard 仪表盘,二者共享持久化数据卷,Dashboard 只读挂载并通过环境变量连接 Gateway;可通过 kubectl exec 进入容器运行交互式 CLI 聊天,并用 port-forward 安全访问仪表盘。
本文介绍在 K3s/K8s 中部署 Hermes Agent:先用 nerdctl 运行 setup 容器生成配置,数据存于 /var/lib/hermes-data;再以 StatefulSet 部署 Gateway 服务(端口 8642)和 Dashboard 仪表盘(端口 9119),二者共享 PVC 持久化存储,Dashboard 只读挂载。可通过 kubectl exec 进入容器运行交互式 CLI 聊天,建议用 port-forward 安全访问仪表盘。
本文介绍在 K3s/K8s 中部署 Hermes Agent:先用 nerdctl 运行 setup 容器,将 API 密钥等配置写入宿主机 /var/lib/hermes-data 目录;再用 StatefulSet 部署 Gateway 后台服务(端口 8642)和 Dashboard 仪表盘(端口 9119),二者共享持久化存储,Dashboard 以只读方式挂载。可通过 kubectl port-forward 安全访问仪表盘,并用 kubectl exec 进入 Gateway 容器运行交互式 CLI 聊天。
本文介绍了如何在 K3s 节点上安装 nerdctl,以便与 containerd 兼容。首先下载并解压 nerdctl 的精简包,然后配置其指向 K3s 的 containerd socket 路径,从而实现对 K3s 容器的管理,无需重复安装 containerd 或 CNI 插件。
在K3s节点安装nerdctl:K3s自带containerd,只需下载nerdctl二进制,并配置socket路径为/run/k3s/containerd/containerd.sock、命名空间为k8s.io,即可管理容器镜像。若需用nerdctl run启动独立容器,须另装CNI插件并配置桥接网络;构建镜像还需安装BuildKit。
在 K3s 节点安装 nerdctl:下载精简二进制解压至 /usr/local/bin,配置 /etc/nerdctl/nerdctl.toml 指向 K3s 的 containerd socket(/run/k3s/containerd/containerd.sock)和 k8s.io 命名空间,即可查看管理 K3s 容器镜像。若需 nerdctl run 独立容器,须另装 CNI 插件并配置桥接网络;构建镜像需安装 BuildKit。
在K3s节点安装nerdctl:下载精简二进制解压到/usr/local/bin,配置/etc/nerdctl/nerdctl.toml指向K3s的containerd socket(/run/k3s/containerd/containerd.sock)和k8s.io命名空间,即可查看管理K3s容器镜像。若需nerdctl run独立容器,须另装CNI插件并配置桥接网络;构建镜像需安装BuildKit。
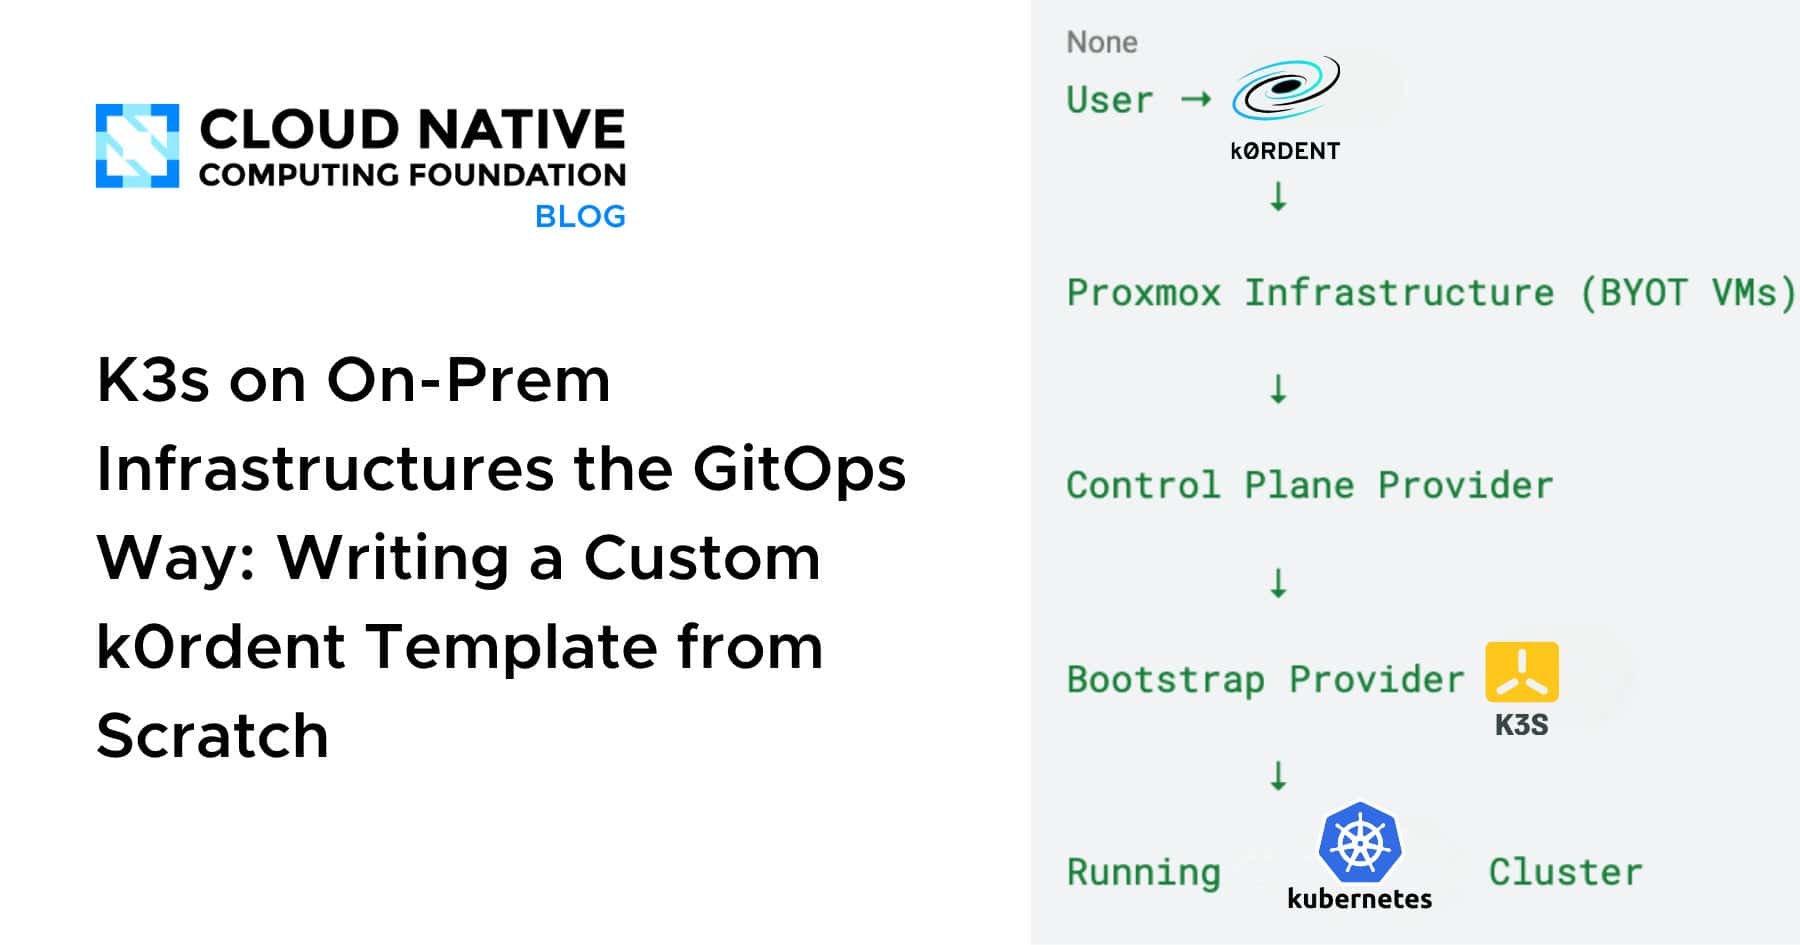
K3s与k0rdent结合在Proxmox上实现轻量级Kubernetes集群管理。k0rdent通过自定义Helm图表简化虚拟机创建和集群生命周期管理,使Kubernetes在本地基础设施上的部署变得可重复和易于维护,提升了集群的可扩展性和可管理性。
部署k3s或k8s时,若遇到TLS证书验证失败,可通过固定IP和刷新证书解决。修改k3s配置文件,添加tls-san,重启服务以重建证书,最后更新kubectl配置,使用Tailscale地址进行远程访问。
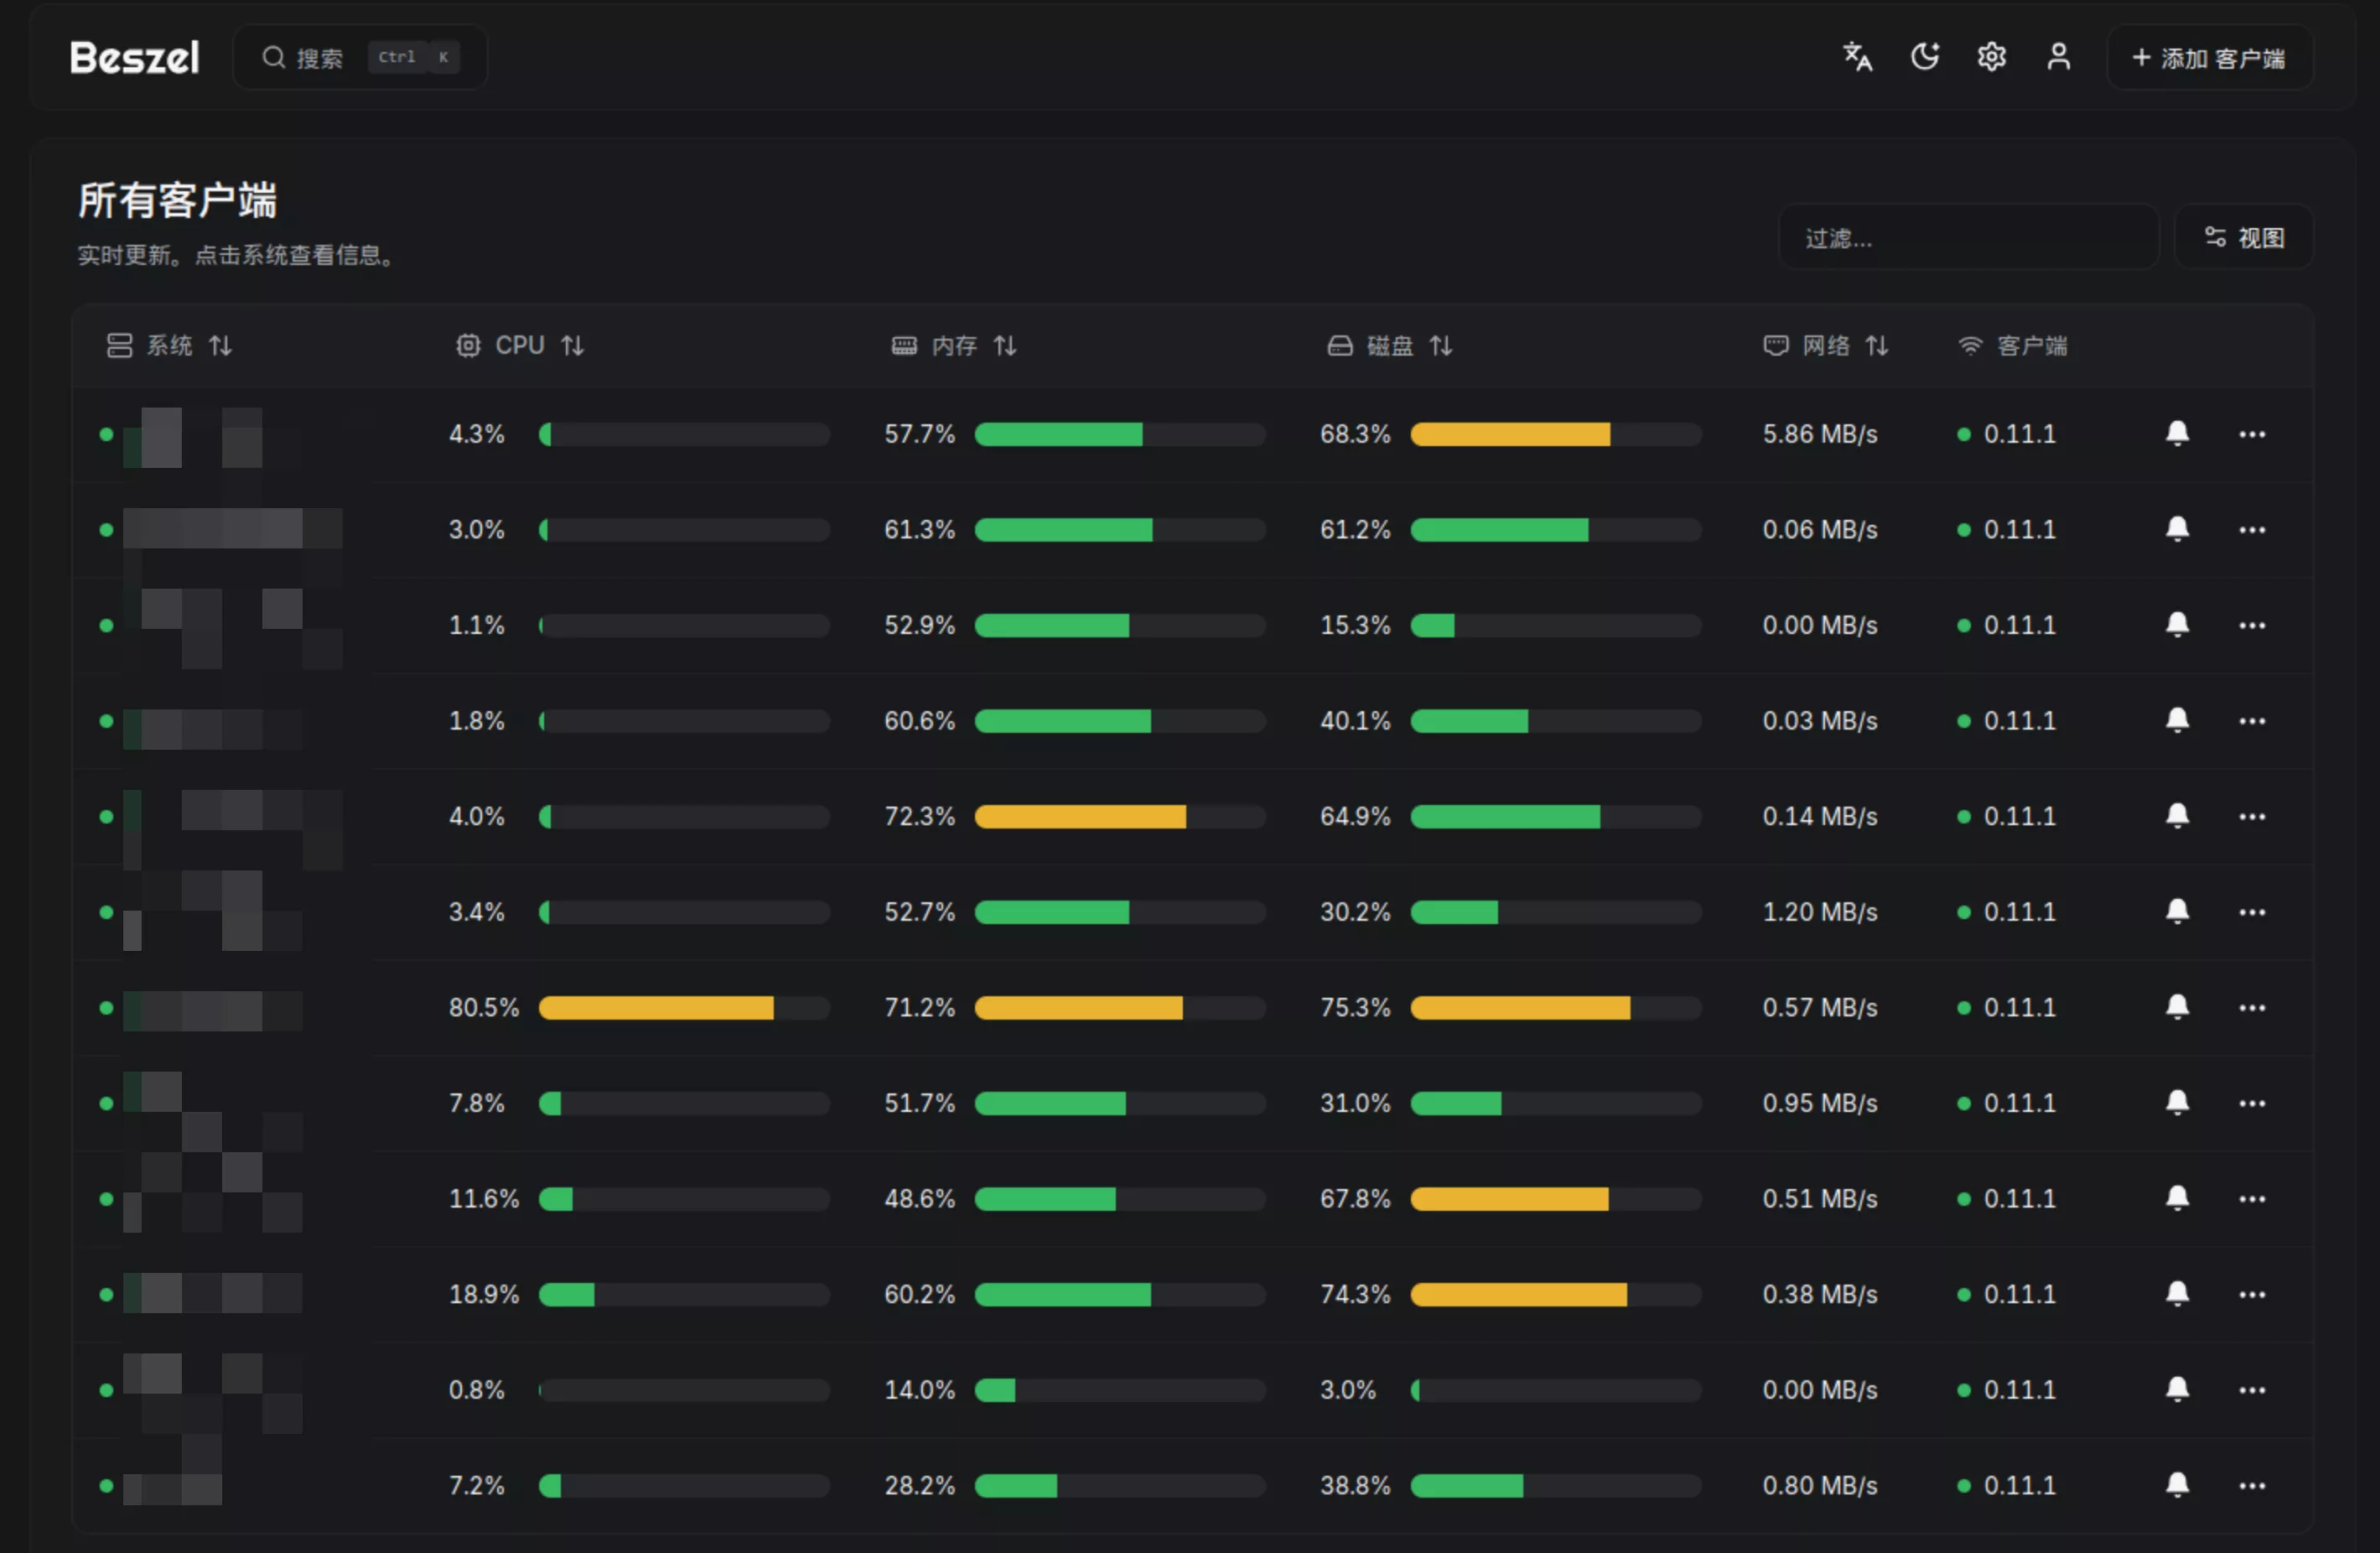
这篇文章介绍了 beszel 作为轻量级的 k3s/k8s 集群监控方案,支持 Kubernetes 部署。通过 daemonset 可以在所有节点自动部署 agent,满足轻量监控和告警需求。文中提供了 hub 和 agent 的配置清单,并强调 agent 使用 hostNetwork 以监控宿主机网络。
Keel 是一种超轻量级的自动化部署工具,资源需求低,配置简单,适合与 GitHub Actions 结合使用以实现轻量级 DevOps。推荐使用 Keel 和 GitHub Actions 的组合来满足自动化需求。若需要更强大的 UI 和功能,可以考虑 ArgoCD,但其资源消耗较高。
我对Podman和Ansible的设置感到满意,但在Linkwarden更新后遇到回滚问题。为了解决这个问题,我决定迁移到K3s Kubernetes,利用其稳定性和低资源消耗。迁移过程耗时约七天,涉及配置Traefik和使用外部秘密管理工具。最终成功部署了ArgoCD,并希望进一步优化设置。
Kubernetes是一个强大的容器管理工具,但其完整版本复杂且庞大。k3s是Rancher推出的轻量级Kubernetes变体,适合开发和资源有限的环境。本文介绍如何在Docker容器中构建多节点k3s集群,部署Nginx工作负载,并进行健康检查和集群管理。
本文介绍了如何在K3s中配置镜像源,使用Harbor作为镜像代理。提供了docker.io、registry.k8s.io、ghcr.io和quay.io的镜像源配置示例及重写规则。使用registry镜像时可忽略重写部分。
K3s默认使用Traefik作为Ingress控制器,支持通过ACME协议自动生成TLS证书。需确保Traefik已安装并正确配置,DNS指向K3s集群外部IP,并创建Ingress资源以启用HTTPS访问。
本文介绍了如何在 Azure 云上通过 Terraform 和 k3s-cluster-automation 实现 K3s 集群的全自动化部署。K3s 是轻量级的 Kubernetes 发行版,适合快速搭建测试环境。整个过程无需手动干预,仅需 10-15 分钟,显著提升开发测试效率,特别适合频繁创建和销毁集群的场景。
本文介绍了如何使用 Helm 安装和配置 kube-prometheus-stack 以监控 K3s 集群,步骤包括添加 Helm 仓库、更新、查看和编辑 values.yaml 配置文件,最后执行安装和升级命令。
本文总结了长篇文章的要点,并鼓励读者给予赞赏。
完成下面两步后,将自动完成登录并继续当前操作。